 zerodayevil/cve-2026-41651
Repository dedicato a CVE-2026-41651, contenente informazioni e analisi specifiche sulla vulnerabilità per questo singolo problema di sicurezza.

🛡️ Modulo Strumento di Sicurezza AI
CVE-2026-41651: Escalation di Privilegi Locale TOCTOU in PackageKit (Pack2TheRoot)
Modulo Ufficiale di Audit di Sicurezza e Sfruttamento per l'Ecosistema dello Strumento di Sicurezza AI





🌐 Demo Web • 📚 Sito Web del Progetto • 💬 Chat della Community
Navigazione del Sito Web: Home • Aggiornamenti • Download • Moduli
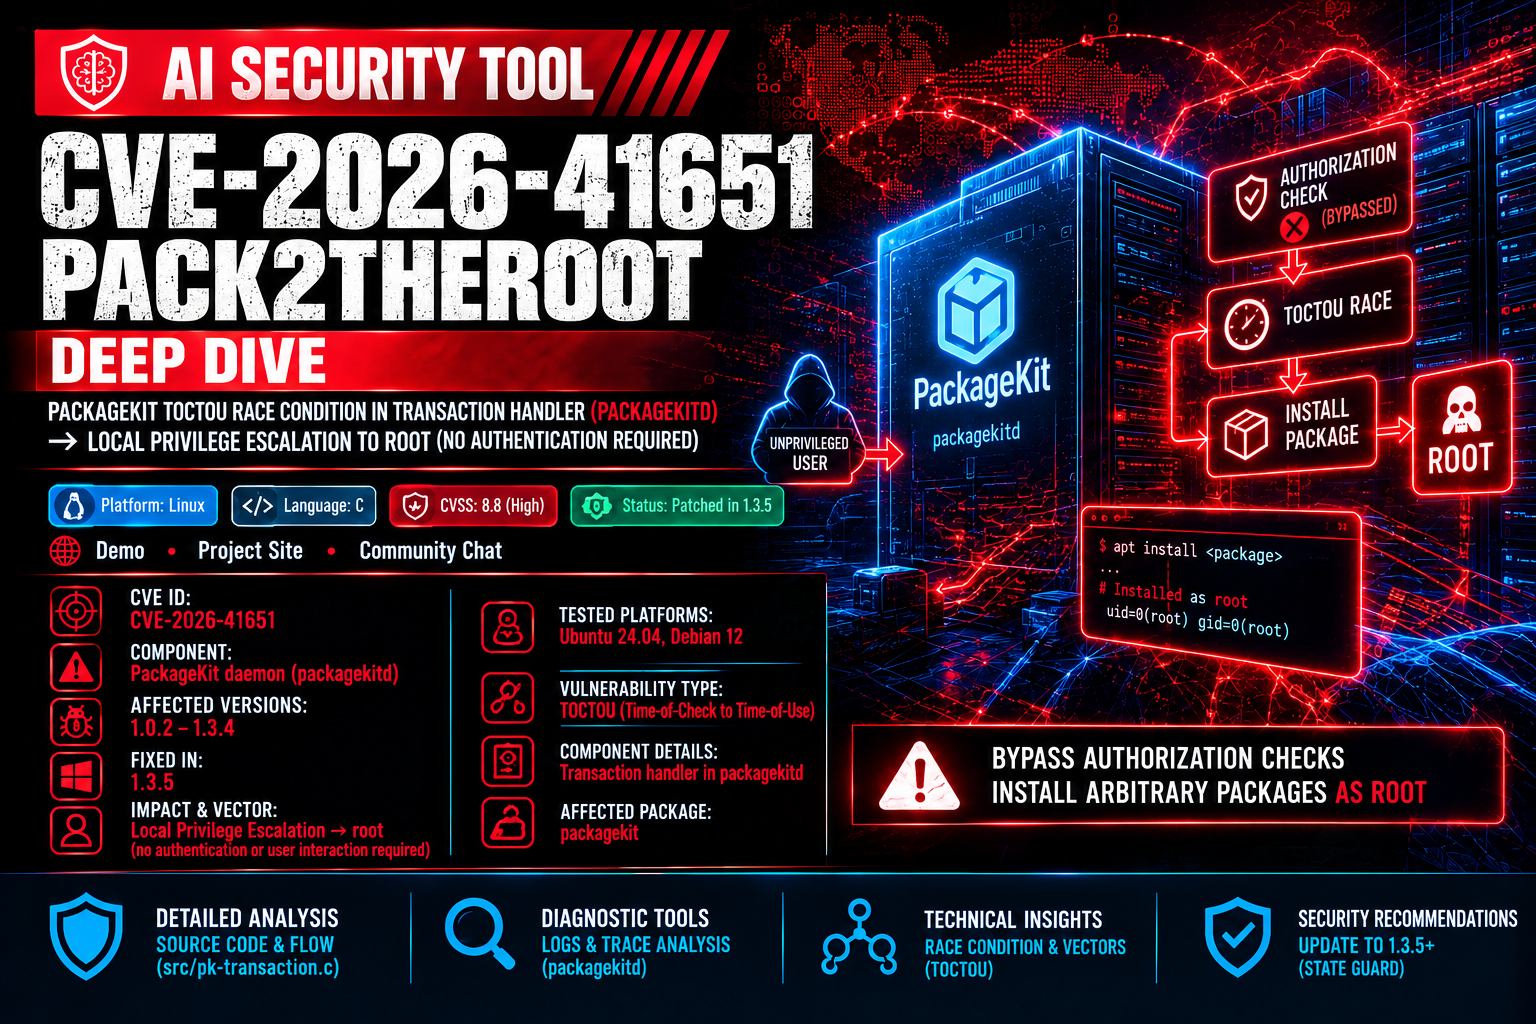
Questo modulo fornisce strumenti diagnostici e un'analisi tecnica approfondita per CVE-2026-41651 (Pack2TheRoot), una critica condizione di race Time-of-Check to Time-of-Use (TOCTOU) nel gestore delle transazioni di PackageKit (packagekitd).
La vulnerabilità consente a qualsiasi utente locale non privilegiato di aggirare i controlli di autorizzazione e installare pacchetti arbitrari come root senza alcuna autenticazione richiesta.


| Specifica | Valore assegnato | Note |
|---|---|---|
| Identificatore CVE | CVE-2026-41651 |
Escalation di privilegi locale TOCTOU in PackageKit |
| Componente | Daemon PackageKit (packagekitd) |
Gestore principale delle transazioni |
| Versioni interessate | 1.0.2 – 1.3.4 |
Versioni del daemon non corrette |
| Corretto in | 1.3.5 |
Controllo di stato aggiunto nel gestore delle transazioni |
| Impatto e vettore | Escalation di privilegi locale → root | Nessuna autenticazione o interazione utente richiesta |
| Piattaforme testate | Ubuntu 24.04, Debian 12 | Configurazioni di sistema standard |

Tre bug distinti in src/pk-transaction.c si concatenano per creare una finestra TOCTOU tra l'autorizzazione e l'esecuzione:
InstallFiles() sovrascrive incondizionatamente cached_transaction_flags e cached_full_paths senza alcun controllo di stato.pk_transaction_set_state() scarta silenziosamente le transizioni all'indietro mentre i flag restano sovrascritti.pk_transaction_run() legge i flag memorizzati nella cache al momento dell'invio da GLib idle, non al momento dell'autorizzazione.PK_TRANSACTION_FLAG_SIMULATE (bit 2, valore 0x4) salta completamente il controllo polkit.