 zerodayevil/cve-2026-20817
Repository dedicato a CVE-2026-20817, che fornisce dettagli sulla vulnerabilità e materiale di exploitation per questa specifica falla di sicurezza.

🛡️ Modulo Strumento di Sicurezza AI
CVE-2026-20817: Escalation di Privilegi Locale tramite ALPC in Windows Error Reporting (WER)
Modulo Ufficiale di Audit di Sicurezza e Sfruttamento per l'Ecosistema dello Strumento di Sicurezza AI





🌐 Demo Web • 📚 Sito Web del Progetto • 💬 Chat della Community
Navigazione del Sito Web: Home • Aggiornamenti • Download • Moduli
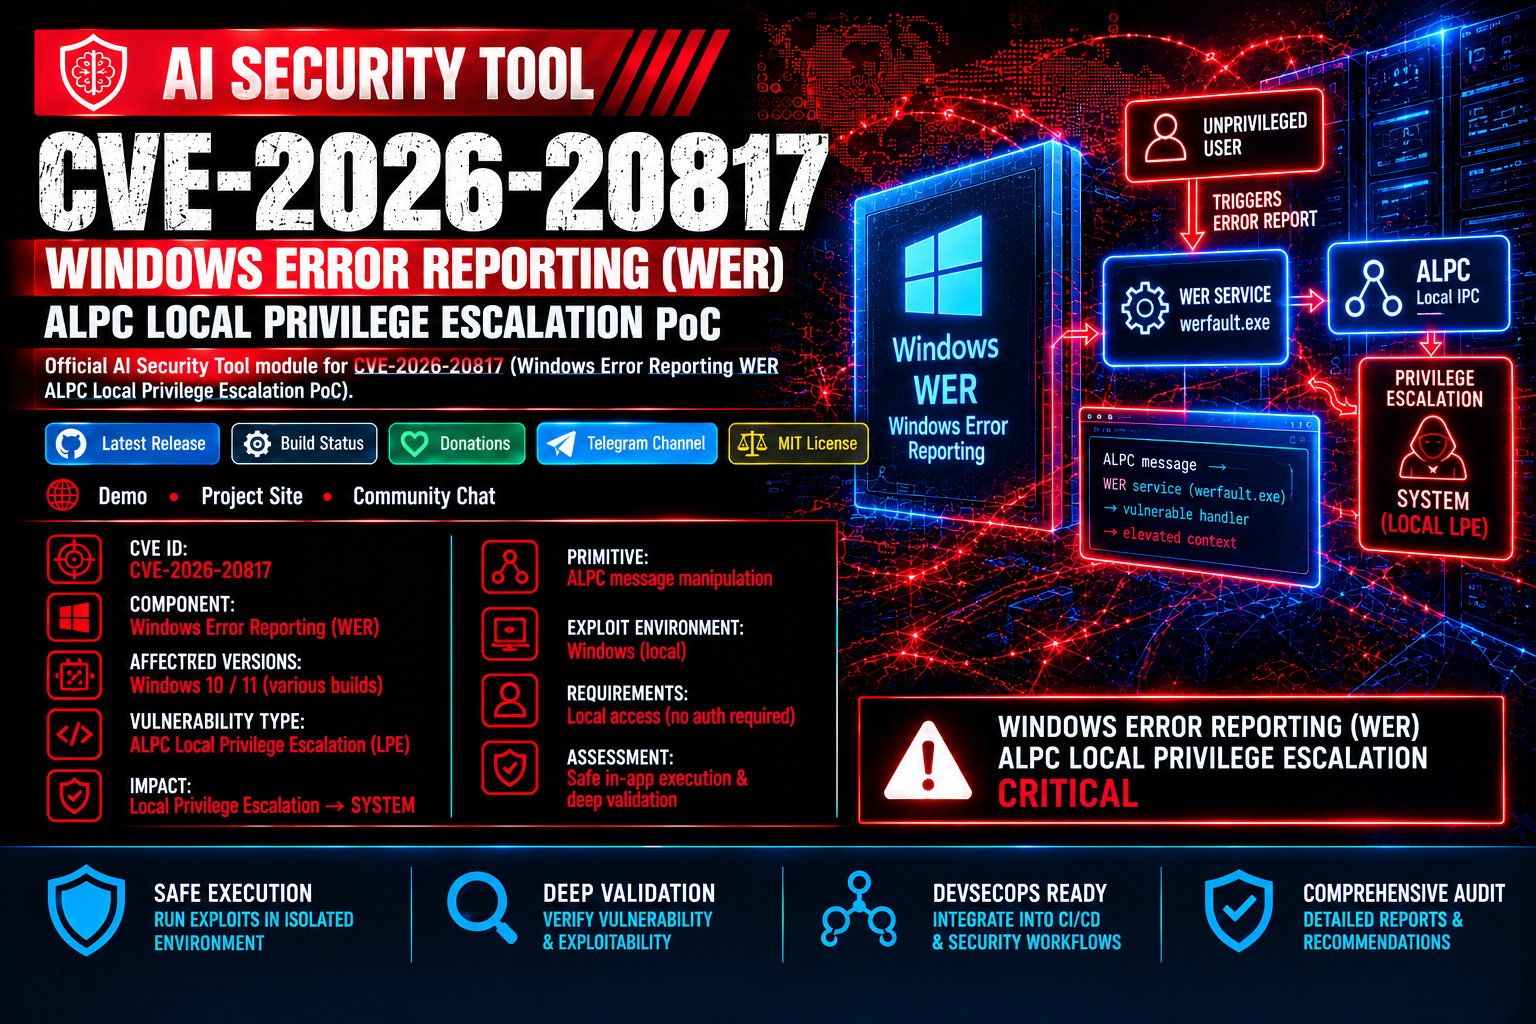
Questo modulo fornisce strumenti diagnostici e una Proof-of-Concept (PoC) per CVE-2026-20817, una vulnerabilità di escalation di privilegi locale nel servizio Windows Error Reporting (WER). La vulnerabilità consente a un utente autenticato con privilegi bassi di eseguire codice arbitrario con privilegi SYSTEM inviando messaggi ALPC appositamente costruiti al servizio WER.



| Specifica | Valore assegnato | Note |
|---|---|---|
| Identificatore CVE | CVE-2026-20817 |
Windows Error Reporting ALPC LPE |
| Componente | Servizio Windows Error Reporting (WER) | Porta ALPC \WindowsErrorReportingService |
| Vettore di attacco | Locale (ALPC) | Utente autenticato con privilegi bassi |
| Metodo vulnerabile | SvcElevatedLaunch (0x0D) |
Non convalida i privilegi del chiamante prima dell'avvio |
| Impatto e vettore | Elevazione a SYSTEM | Esegue WerFault.exe con una riga di comando fornita dall'utente |
| Sistemi interessati | Windows 10/11 e Server 2019/2022 | Tutte le versioni precedenti all'aggiornamento di sicurezza di gennaio 2026 |
Il servizio WER espone una porta ALPC denominata \WindowsErrorReportingService. La falla risiede nel metodo SvcElevatedLaunch (0x0D), in cui il servizio non convalida correttamente i privilegi del chiamante prima di avviare WerFault.exe con parametri della riga di comando forniti dall'utente tramite memoria condivisa.
0x0D, includendo l'ID del processo client, l'handle della memoria condivisa e la lunghezza della riga di comando.WerFault.exe con la riga di comando fornita.Il processo WerFault.exe generato viene eseguito con un token SYSTEM contenente:
Nota: Il token NON include
SeTcbPrivilege(Agire come parte del sistema operativo).
# Using Visual Studio Developer Command Prompt (C++17)
cl /EHsc CVE-2026-20817_PoC.cpp⚠️ IMPORTANTE: Questo modulo è realizzato specificamente per l'esecuzione sicura e la diagnostica all'interno dell'ecosistema AI Security Tool. Utilizzare sempre moduli verificati provenienti da repository ufficiali.
Per eseguire gli script di monitoraggio e diagnostica, assicurarsi che il motore principale di AI Security Tool sia installato tramite binari precompilati oppure compilandolo dai sorgenti:
