
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/yo-yo-yo-jbo/hm-surf
Analisi delle VulnerabilitàExploitRaccolta InformazioniSicurezza WebPrivacy
GitHubyo-yo-yo-jbo/hm-surf

hm-surf

Valutatore macOS CVE-2024-44133 dei browser più popolari

Vedi Repository
102532 anni faNon ancora revisionato
Condividi

Valutatore HM-Surf

Valuta la suscettibilità dei browser macOS comuni a CVE-2024-44133.
Contiene anche l'HTML che acquisisce uno screenshot e lo scarica insieme all'estrazione della posizione. Screenshot
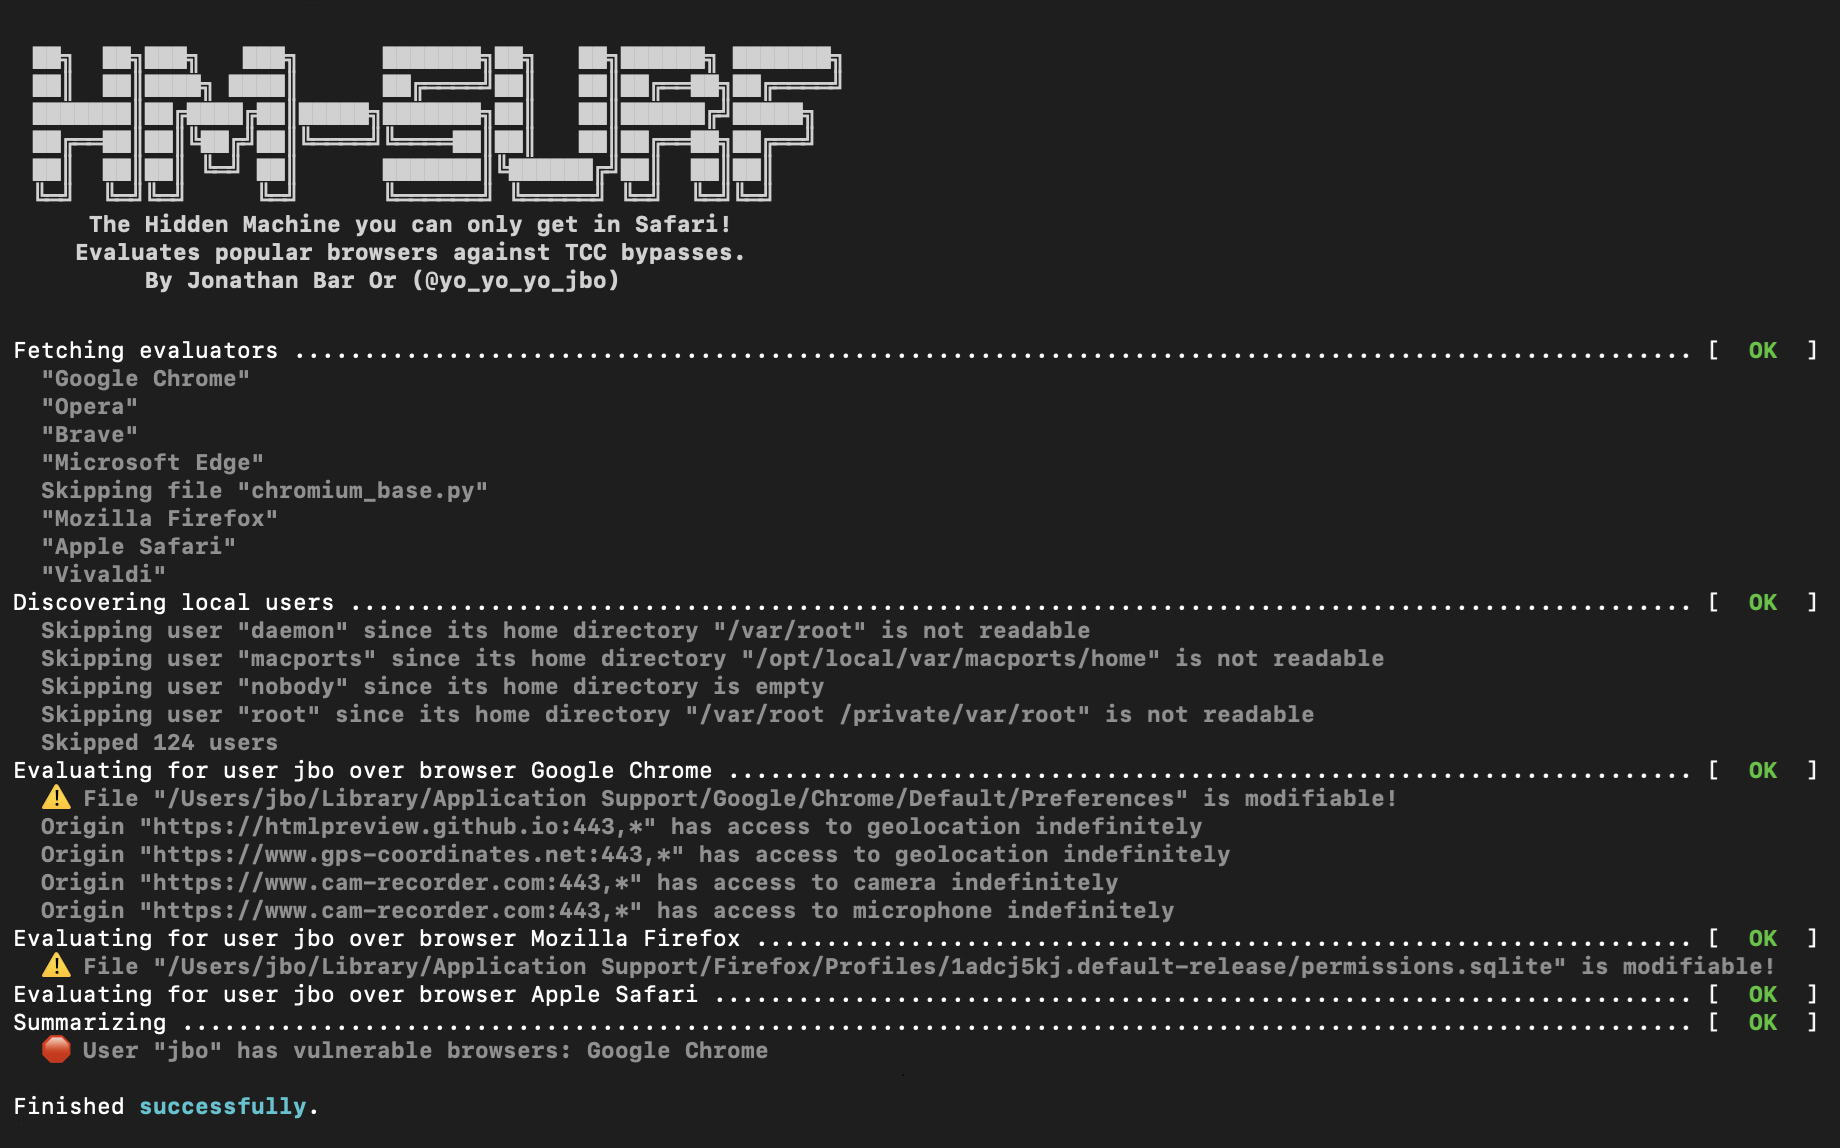
Utilizzo - valutatore

Per eseguire il valutatore, che verifica CVE-2024-44133 su tutti i browser macOS comuni, esegui:

python3 -m pip install -r ./requirements.txt
./hm-surf-eval.py

All'esecuzione, lo strumento valuta le capacità di bypass di TCC di tutti i browser macOS comuni.

Utilizzo - HTML

Il file hm-surf.html è una pagina HTML di esempio che dimostra CVE-2024-44133.
Tutto ciò che fa è accedere a fotocamera e posizione, mostrando la posizione (con bassa precisione, volutamente) e scaricando lo screenshot della fotocamera (ma potrebbe altrettanto facilmente salvarlo su un server).
Questo file non è di per sé un exploit e richiede che l'accesso a fotocamera, microfono e posizione sia abilitato per il browser, ad esempio da un attaccante locale che sovrascrive le preferenze del browser.
Tale capacità può essere valutata con il valutatore.
Per visualizzare facilmente la pagina HTML, puoi usare qualsiasi strumento, ad esempio htmlpreview.

Programmazione

Programmare un valutatore è piuttosto semplice: erediti da BrowserEvaluatorBase e implementi due metodi:

  • get_browser_name - recupera un nome di browser leggibile.
  • evaluate - riceve username e la sua home_dir e valuta la suscettibilità. Restituire None significa che il browser non è suscettibile, mentre restituire un'istanza di BrowserResults produce risultati di suscettibilità.

Nota che esiste anche una classe base ChromiumEvaluatorBase per i browser basati su Chromium, il che significa che devi implementare il solito get_browser_name e anche un metodo get_preference_filepath che restituisce il percorso del file delle preferenze per la directory home data. Per i browser basati su Chromium non devi implementare evaluate: è implementato dalla classe base.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




