
Bypassa la crittografia App-Bound di Chromium tramite Reflective Process Hollowing basato su syscall dirette. Estrai cookie, password, metodi di pagamento e token da Chrome, Edge, Brave e Avast - fileless, in user-mode, nessun admin richiesto.

Chrome App-Bound Encryption Decryption)



Uno strumento post-exploitation che dimostra un bypass completo e in-memory della crittografia App-Bound (ABE) di Chromium. Questo progetto utilizza il Process Hollowing riflessivo basato su syscall dirette per avviare un processo di browser legittimo in stato sospeso, iniettando furtivamente un payload per dirottarne l'identità e il contesto di sicurezza. Questa tecnica Living-off-the-Land (LOTL) sovverte il modello di sicurezza del browser stesso. L'approccio senza file consente allo strumento di operare interamente dalla memoria, aggirando gli hook API user-land per decrittare ed esfiltrare dati sensibili dell'utente (cookie, password, pagamenti) dai browser Chromium moderni.
Se trovi utile questa ricerca, apprezzo un caffè:

L'efficacia di questo strumento affonda le radici in una combinazione di tecniche moderne incentrate sull'evasione:
Syscall diretti per l'evasione: aggira gli hook EDR/AV in user-land sulle funzioni WinAPI standard invocando direttamente le funzioni del kernel. Il motore risolve dinamicamente i numeri di syscall a runtime usando la tecnica Hell's Gate con corrispondenza delle funzioni basata su hash (nessun nome di syscall in chiaro nel binario).
Process Hollowing basato su syscall dirette: una tecnica furtiva di creazione e iniezione di processi. Invece di iniettare in un processo ad alto traffico e potenzialmente monitorato, crea un nuovo processo host sospeso. Questo riduce significativamente le probabilità di rilevamento, poiché tutte le manipolazioni della memoria avvengono prima che il processo inizi la normale esecuzione.
Payload fileless in memoria: la DLL del payload non tocca mai il disco sulla macchina target. È incorporata come array di byte crittografato ChaCha20 in fase di compilazione con chiavi derivate in fase di compilazione, decrittato in memoria e caricato in modalità riflessiva, minimizzando l'impronta forense e aggirando gli scanner statici basati su file.
Iniezione riflessiva di DLL (RDI): un metodo furtivo di iniezione in processi che aggira LoadLibrary per il payload principale, eludendo così i meccanismi di rilevamento che monitorano i caricamenti dei moduli. Il loader bootstrap autonomo mappa le sezioni PE, esegue le rilocazioni e risolve le importazioni dalla memoria.
Chiamata COM nel contesto del target: il perno per sconfiggere la crittografia App-Bound. Eseguendo codice all'interno del processo di browser attendibile, ne ereditiamo l'identità e il contesto di sicurezza, permettendoci di effettuare chiamate dall'apparenza legittima al server COM ABE e soddisfare i suoi controlli di sicurezza di convalida del percorso.
Nt*/Zw* in chiaro nel binario: utilizza hash DJB2 in fase di compilazione.LoadLibrary.--kill disponibile per la terminazione completa del processo.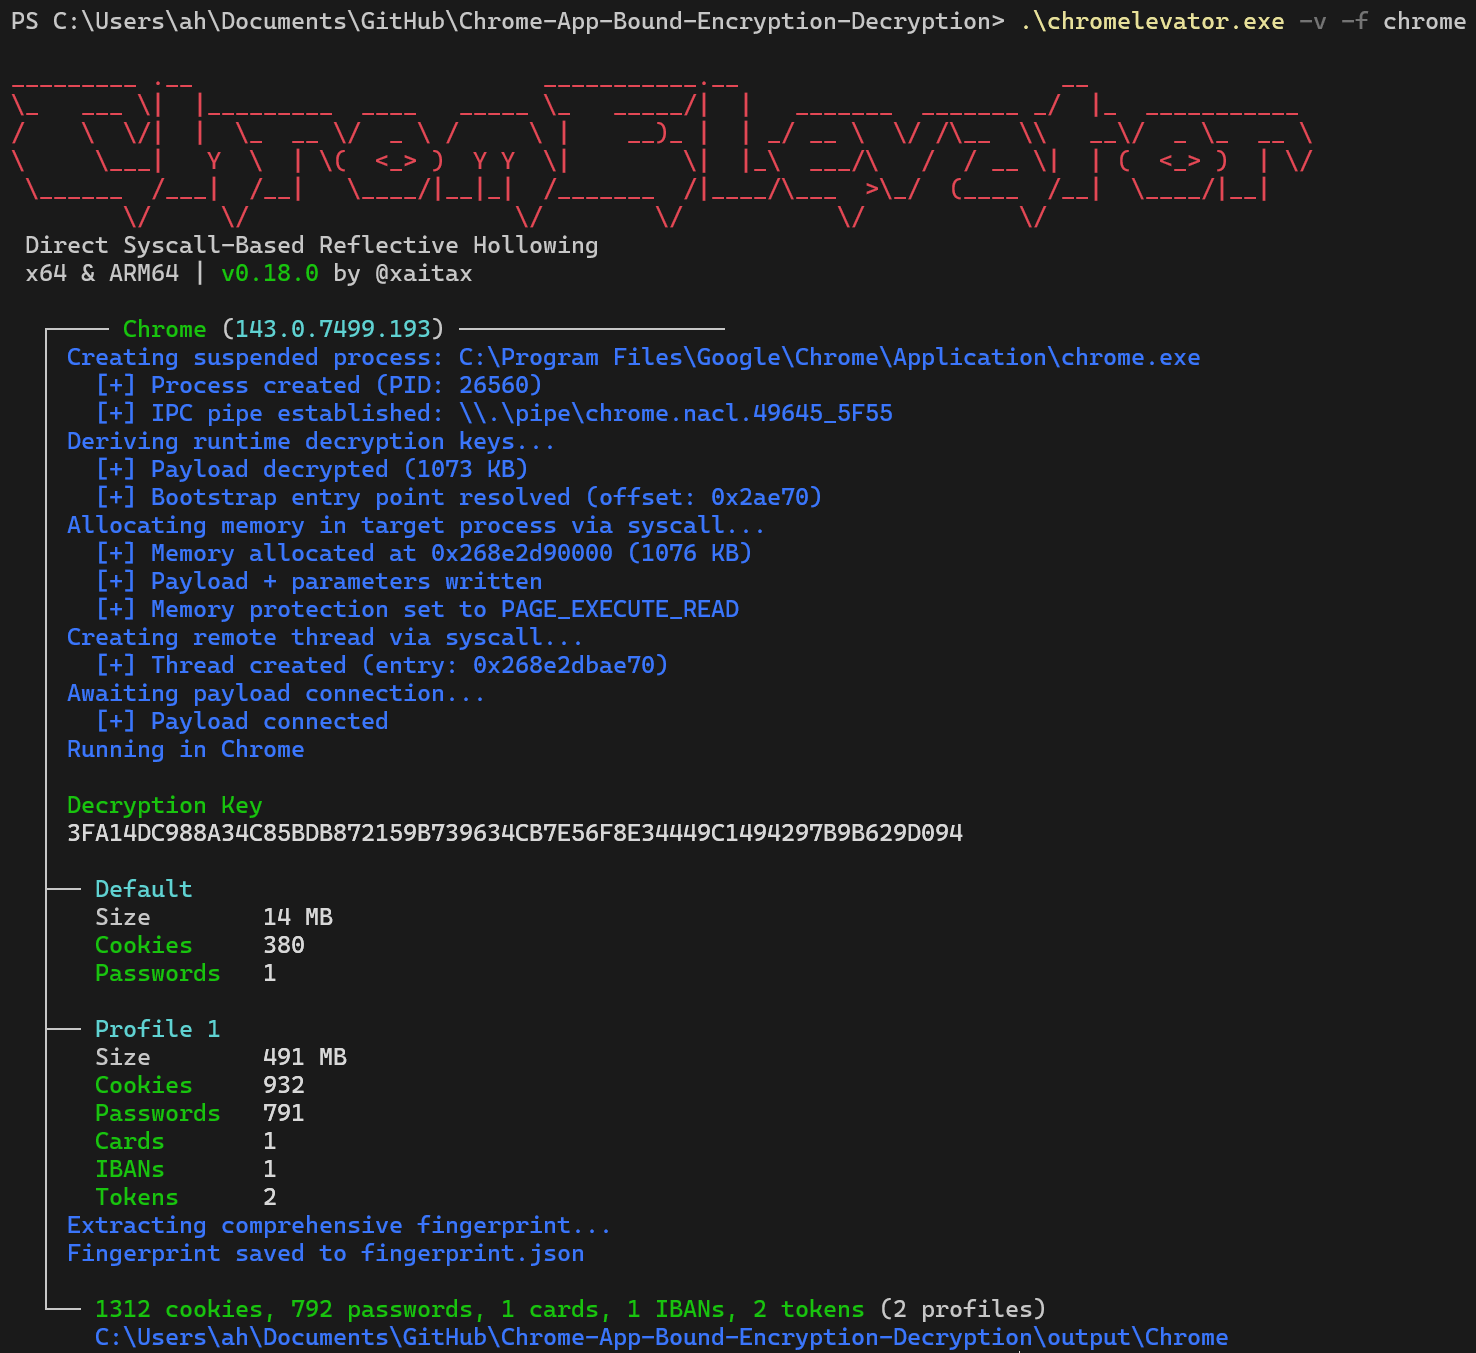
| Browser | Versione testata (x64 & ARM64) |
|---|---|
| Google Chrome | 144.0.7559.133 |
| Google Chrome Beta | 145.0.7632.18 |
| Brave | 1.86.148 (144.1.86.148) |
| Microsoft Edge | 145.0.3800.36 |
| Avast Secure Browser | 143.0.33371.147 |
Nota: Chrome/Brave/Edge 144+ utilizzano la nuova interfaccia COM
IElevator2. Questo strumento usa automaticamenteIElevator2quando disponibile e ripiega suIElevatorper le versioni precedenti. Avast Secure Browser usa un'interfaccia personalizzataIElevatorChromecon una vtable estesa (12 metodi, DecryptData all'offset 104).
Questa matrice illustra le capacità di estrazione per ciascun browser supportato.
| Funzionalità | Google Chrome | Microsoft Edge | Brave | Avast Secure Browser |
|---|---|---|---|---|
| Cookie | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Password | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Metodi di pagamento | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| IBAN | ✅ ABE | ❌ N/A | ✅ ABE | ✅ ABE |
| Token di autenticazione | ❌ N/A | ❌ N/A | ❌ N/A |
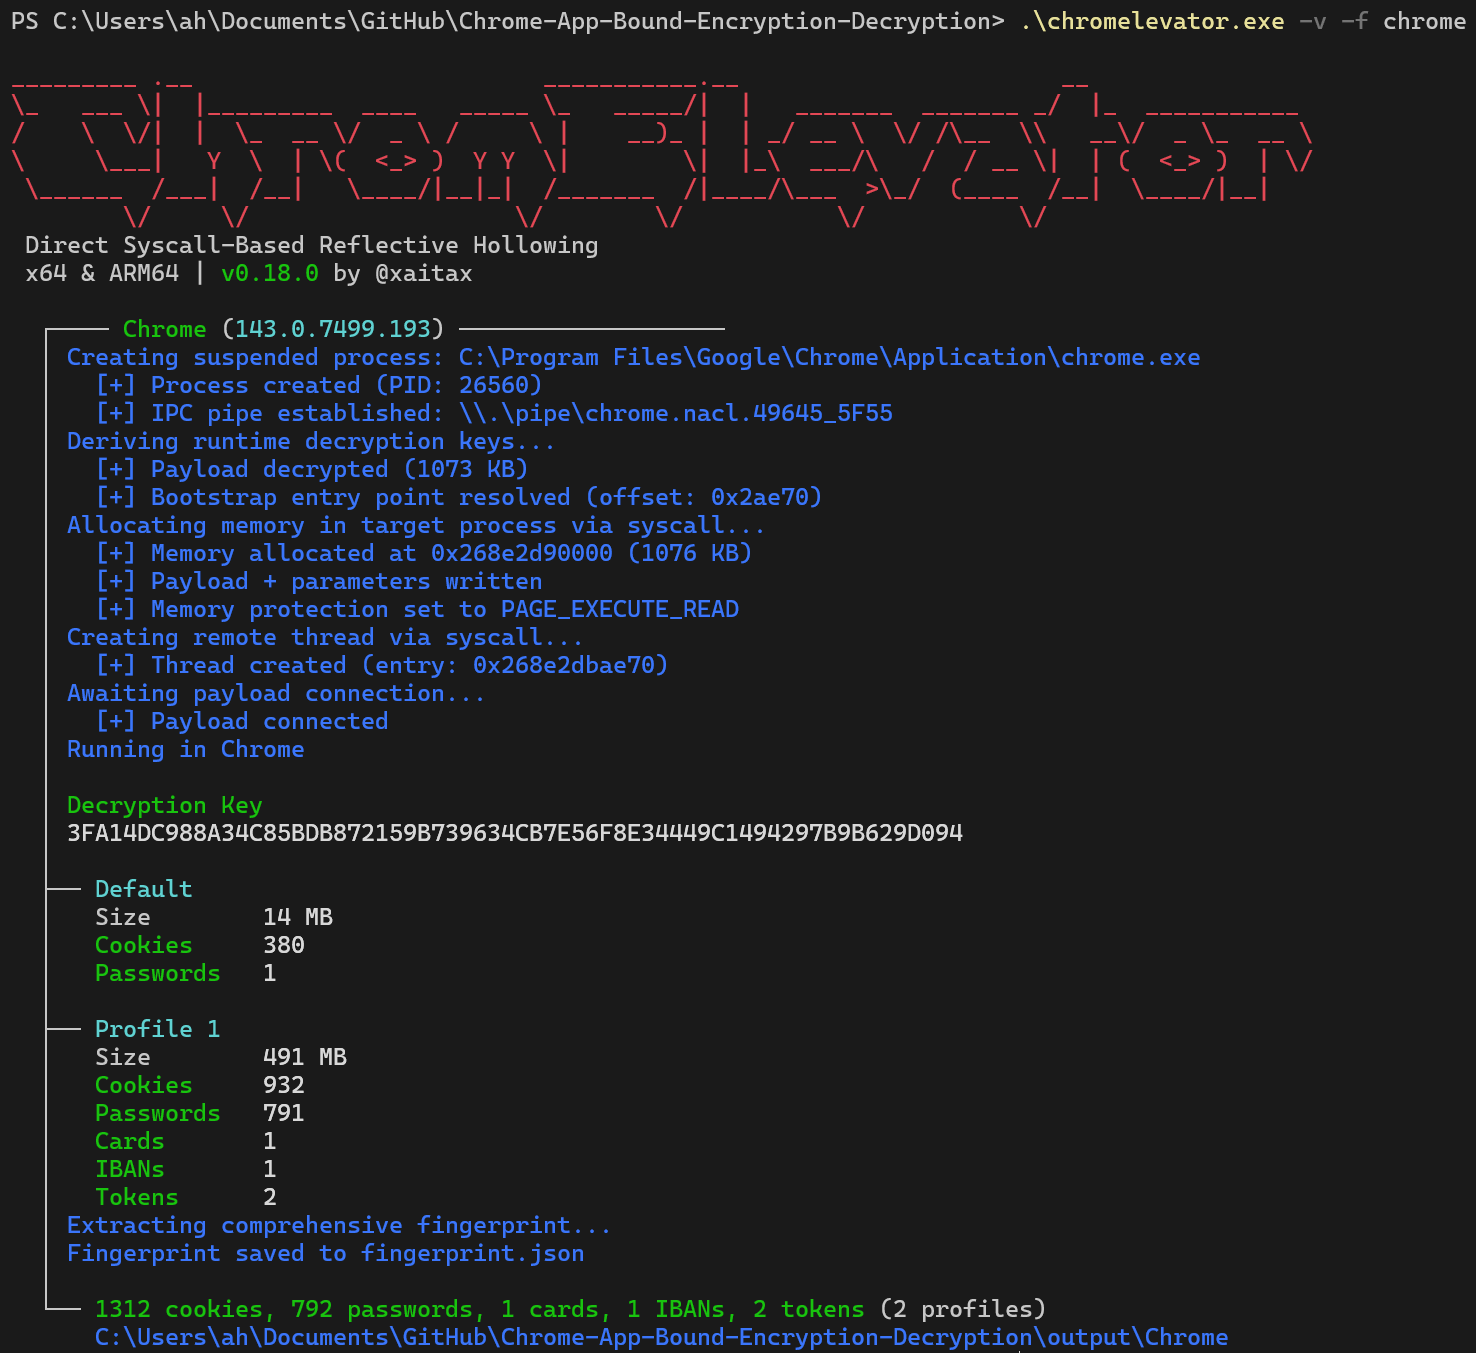
L'esecuzione dello strumento è focalizzata su furtività ed efficienza, costruita attorno a un processo di Reflective Hollowing basato su syscall dirette. Questo approccio garantisce che vengano effettuate poche chiamate API di alto livello e che il payload operi dall'interno di un processo browser legittimo e di nuova creazione.
chromelevator.exe)