
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-83834 — Analisi di una race use-after-free in FSRendezvousServer::PublishRx e ConsumeTx, in cui Close() può liberare un oggetto FSStreamReg tra il rilascio del mutex e l'acquisizione del lock. | Kitploit
Strumenti/GitHubGitHub/wkpwn/cve-2026-83834
Memory ForensicsAnalisi delle VulnerabilitàExploit
GitHubwkpwn/cve-2026-83834

CVE-2026-83834

Analisi di una race use-after-free in FSRendezvousServer::PublishRx e ConsumeTx, in cui Close() può liberare un oggetto FSStreamReg tra il rilascio del mutex e l'acquisizione del lock.

Vedi Repository
46521 giorni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

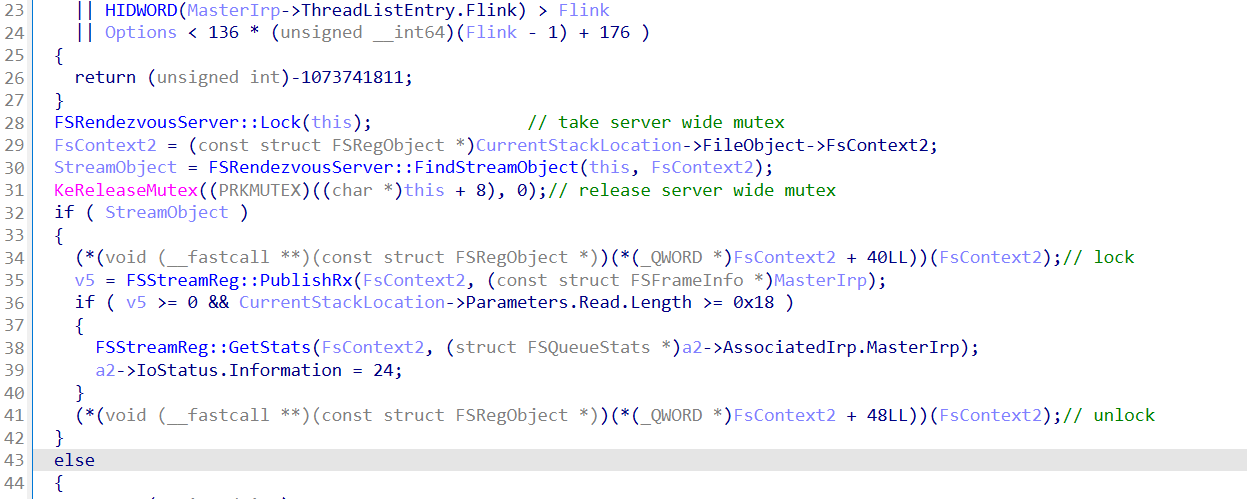
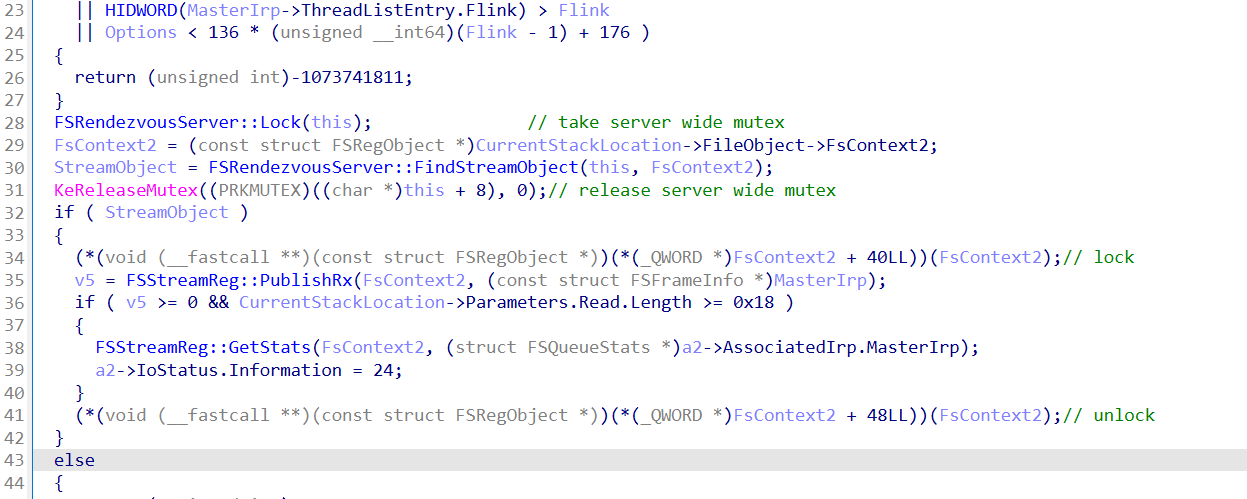
FSRendezvousServer::PublishRx e FSRendezvousServer::ConsumeTx dereferenziano un oggetto FSStreamReg con un pattern identico e difettoso: acquisiscono il mutex del server, confermano che l'oggetto è ancora presente nella lista, rilasciano il mutex, quindi acquisiscono il lock dell'oggetto stesso — senza nulla nel mezzo che lo mantenga in vita.
image

Poiché non viene preso alcun riferimento, esiste una stretta finestra tra il rilascio del mutex del server e l'acquisizione del lock dell'oggetto durante la quale FSRendezvousServer::Close() può liberare l'oggetto, portando a un use-after-free.

Credito: @zoverin

Scarica lo strumento