
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
RedGuard — Strumento di controllo del flusso frontale C2 con randomizzazione delle impronte JA3/JARM, domain fronting, convalida del profilo C2 malleabile e whitelist IP per eludere i blue team, gli AV, gli EDR e la mappatura del cyberspazio. | Kitploit
Strumenti/GitHubGitHub/wikiz/redguard
Evasione IDS/IPSCommand and ControlRed Teaming
GitHubwikiz/redguard

RedGuard

Strumento di controllo del flusso frontale C2 con randomizzazione delle impronte JA3/JARM, domain fronting, convalida del profilo C2 malleabile e whitelist IP per eludere i blue team, gli AV, gli EDR e la mappatura del cyberspazio.

Vedi Repository
1.6k212202 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

RedGuard - Ottimo strumento di controllo del flusso frontale C2

GitHub stars GitHub issues GitHub release


Inglese | 中文文档

1653117445(1).png

0x00 Introduzione

Cos'è RedGuard

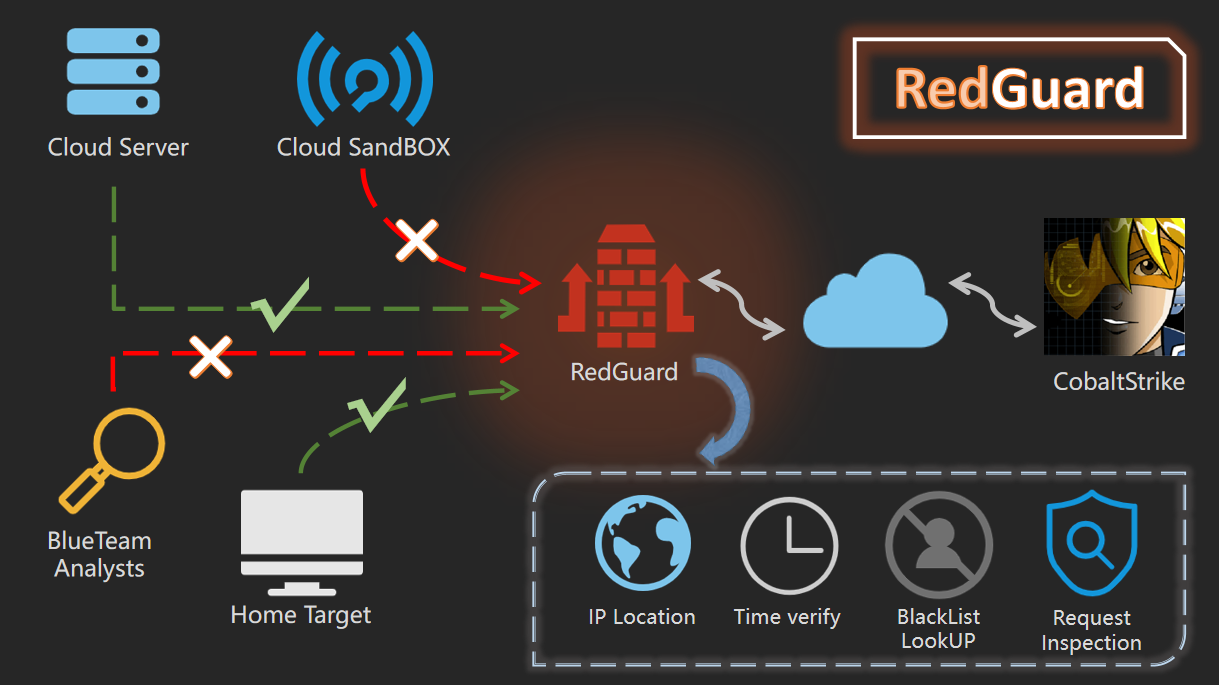
RedGuard, uno strumento derivato basato sulla tecnologia di controllo del flusso frontale di comando e controllo (C2), ha un design più leggero, un'interazione del traffico efficiente e una compatibilità affidabile sviluppato nel linguaggio di programmazione Go. Poiché gli attacchi informatici sono in continua evoluzione, gli esercizi di squadra rossa e blu diventano progressivamente più complessi, RedGuard è progettato per fornire una migliore soluzione di occultamento del canale C2 per la squadra rossa, che fornisce il controllo del flusso per il canale C2, blocca il traffico di analisi "malevolo" e completa meglio l'intero compito di attacco.

RedGuard è uno strumento di controllo del flusso frontale C2 in grado di evitare le rilevazioni di Blue Team, AVS, EDR e motori di ricerca del cyberspazio.

Quando si usa RedGuard?

  • Negli esercizi offensivi e difensivi, gli investigatori che tentano di fare attribuzione informatica analizzano il traffico C2 connesso agli aggressori con la piattaforma di consapevolezza situazionale
  • Prevenire l'analisi dei campioni malware identificando sandbox cloud basate su librerie di impronte digitali JA3
  • Bloccare richieste malevole per eseguire attacchi di replay e ottenere offuscamento online
  • Limitare le richieste di accesso mediante whitelist nel caso in cui l'IP del server di connessione sia specificato
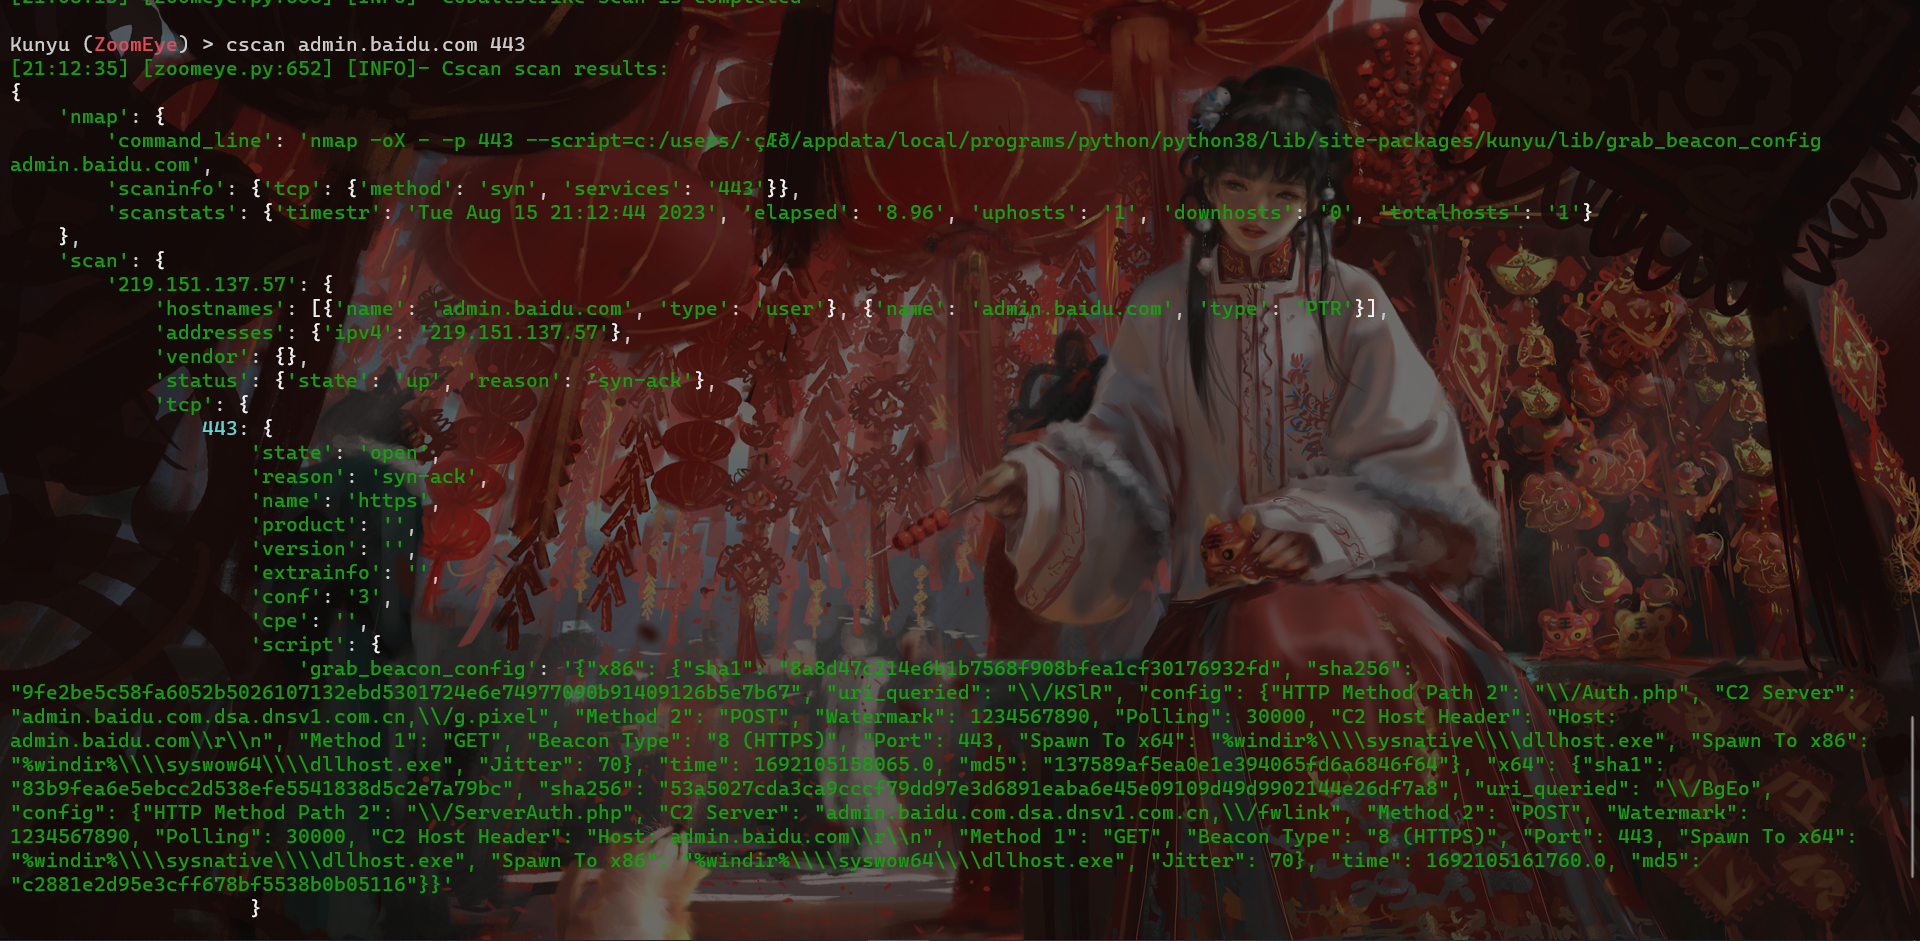
  • Prevenire la scansione e l'identificazione delle strutture C2 tramite tecnologia di mappatura del cyberspazio, e reindirizzare o intercettare il traffico delle sonde di scansione
  • Supporta il controllo del flusso frontale per più server C2 e può realizzare domain fronting, connessione di bilanciamento del carico per ottenere un effetto nascosto
  • In grado di eseguire la restrizione della connessione host regionale in base all'attribuzione dell'indirizzo IP richiedendo l'interfaccia API di reverse lookup IP
  • Risolvere le caratteristiche forti dell'analisi del percorso delle regole checksum8 in fasi senza modificare il codice sorgente.
  • Analizzare il comportamento di tracciabilità del blue team attraverso i log di intercettazione delle richieste target, che possono essere utilizzati per tracciare eventi/problemi di connessione tra pari
  • Con la capacità di personalizzare il periodo di tempo per l'interazione legale dei campioni per realizzare la funzione di condurre solo interazioni di traffico durante il periodo di lavoro
  • Parser di profili C2 malleabili in grado di validare le richieste HTTP/S in entrata strettamente rispetto al profilo malleabile e di eliminare i pacchetti in uscita in caso di violazione (supporta Malleable Profiles 4.0+)
  • Lista nera integrata di indirizzi IPV4 per un gran numero di dispositivi, honeypot e sandbox cloud associati a fornitori di cybersecurity per intercettare automaticamente il traffico di richieste di reindirizzamento
  • Informazioni sui certificati SSL e URL di reindirizzamento che possono interagire con i campioni tramite strumenti personalizzati per evitare la firma fissa del traffico degli strumenti
  • ..........

0x01 Installazione

Puoi scaricare e utilizzare direttamente la versione compilata, oppure puoi scaricare il pacchetto Go in remoto per compilazione ed esecuzione indipendenti.```bash git clone https://github.com/wikiZ/RedGuard.git cd RedGuard

You can also use upx to compress the compiled file size

go build -ldflags "-s -w" -trimpath

Give the tool executable permission and perform initialization operations

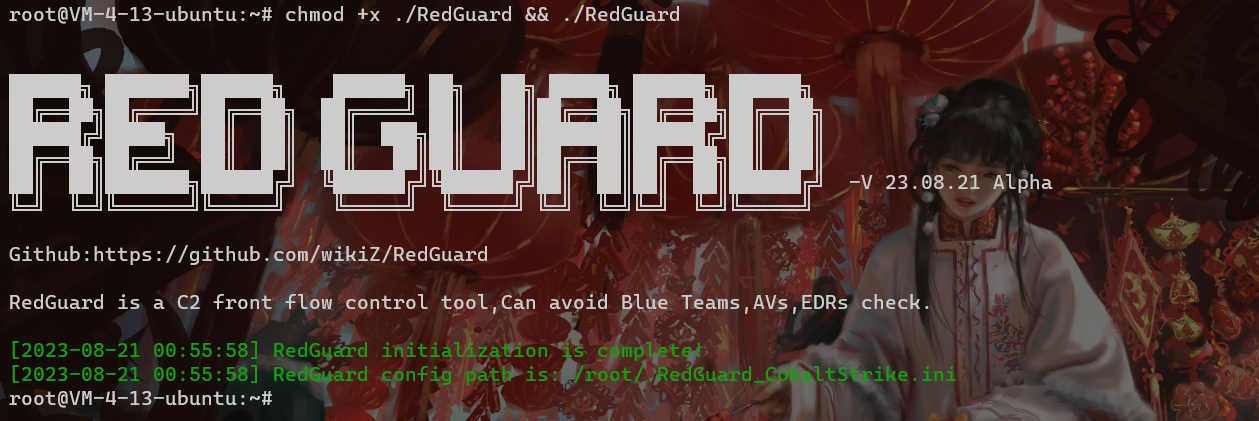
chmod +x ./RedGuard&&./RedGuard

# 0x02 Descrizione della configurazione

## Inizializzazione

Come mostrato nella figura seguente, imposta i permessi di esecuzione e inizializza RedGuard. La prima esecuzione genererà un file di configurazione nella home directory dell'utente corrente per ottenere una configurazione flessibile delle funzioni. Nome del file di configurazione: **.RedGuard_CobaltStrike.ini**.
![1653117707(1).png](https://assets.kitploit.com/production/public/readmes/5558/cf6ff1cd485be1627f0d5787dcb82cd41942e8fe8f58af8140d82cc1f8c7a12d.png)

**Contenuto del file di configurazione:**
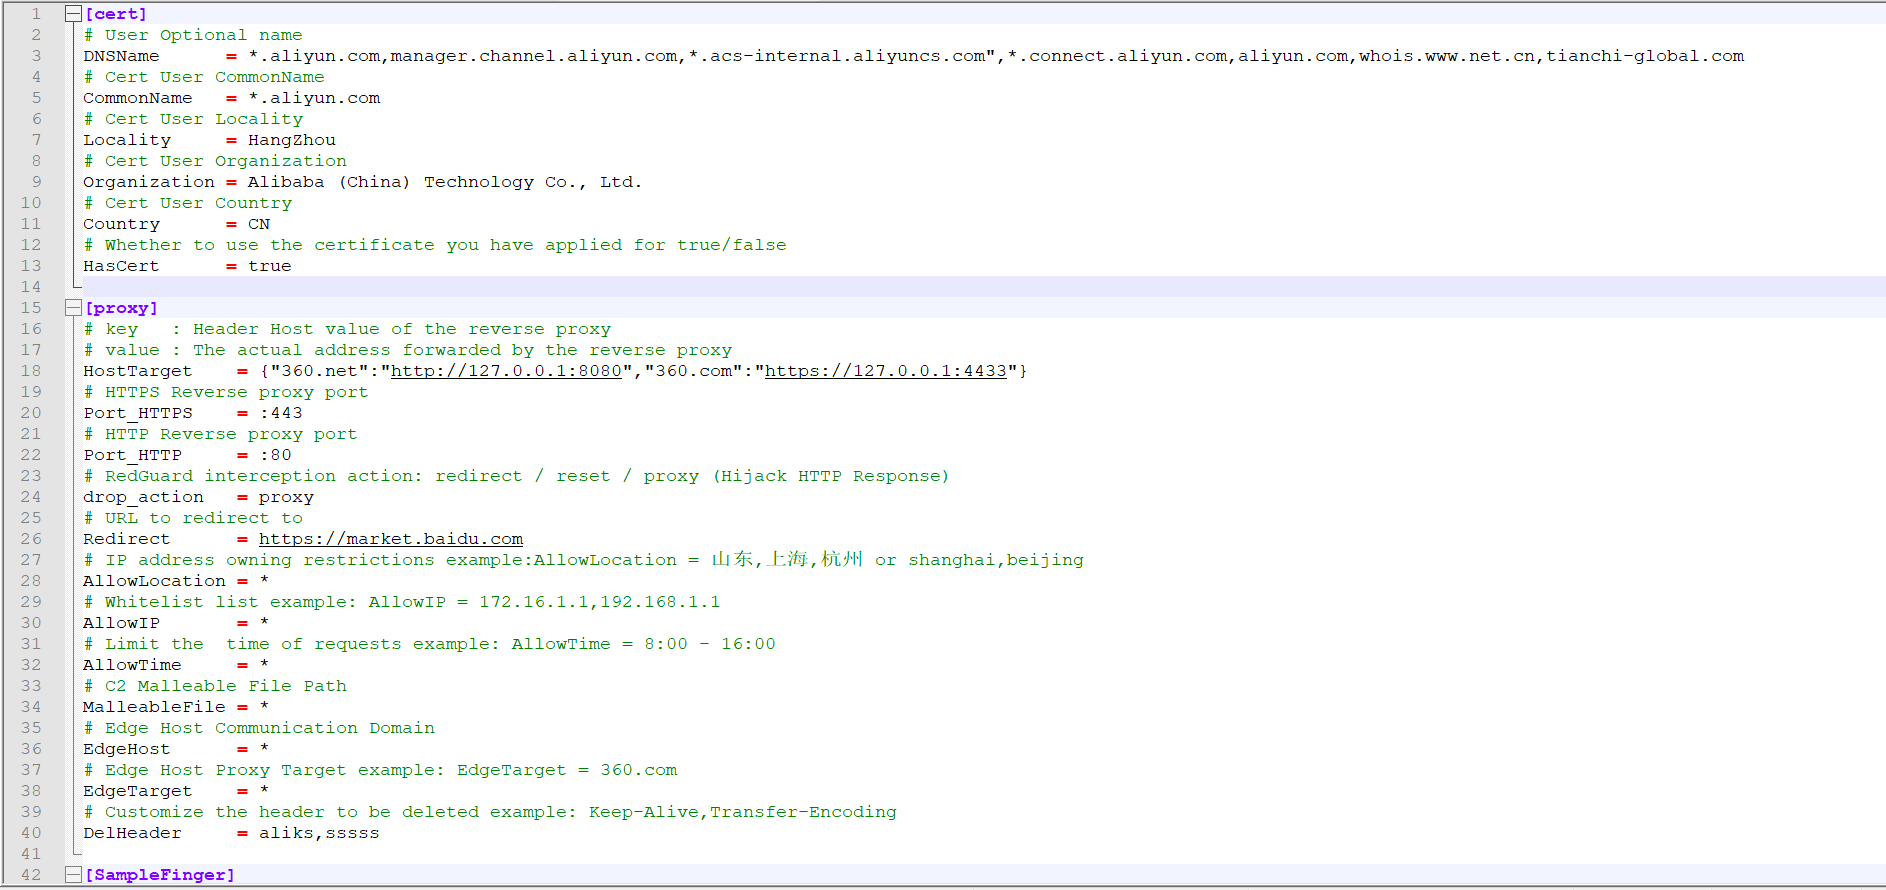
![1653117707(1).png](https://raw.githubusercontent.com/wikiZ/RedGuardImage/main/1692550409350.png)

Le opzioni di configurazione di cert riguardano principalmente le informazioni di configurazione della comunicazione HTTPS crittografata con certificato SSL tra il campione e l'infrastruttura frontale C2. Il proxy è utilizzato principalmente per configurare le opzioni di controllo nel traffico di reverse proxy. L'uso specifico verrà spiegato in dettaglio più avanti.

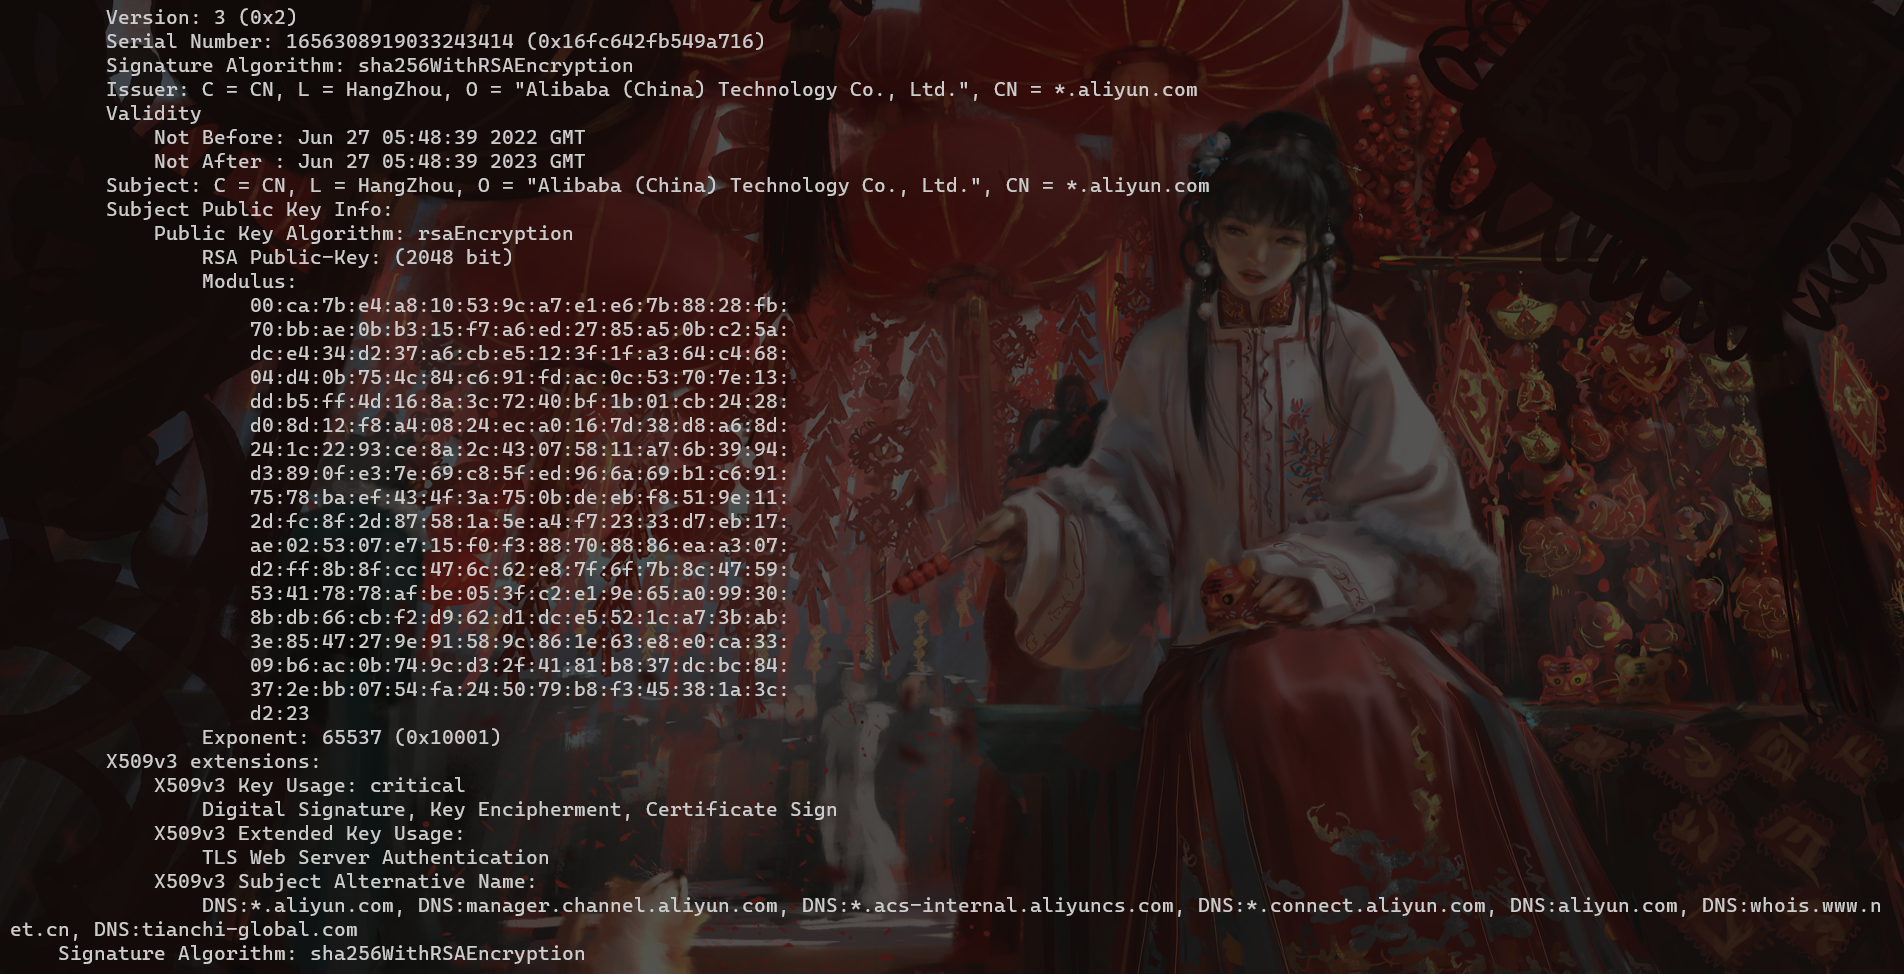
La comunicazione HTTPS crittografata con certificato SSL verrà generata nella directory cert-rsa/ all'interno della directory in cui viene eseguito RedGuard. È possibile avviare e fermare le funzioni di base dello strumento modificando il file di configurazione **(il numero di serie del certificato viene generato in base al timestamp , non preoccuparti di essere associato a questa funzionalità)**.Se vuoi utilizzare il tuo certificato,Rinominali semplicemente in ca.crt e ca.key.```bash
openssl x509 -in ca.crt -noout -text
1653118330(1).png

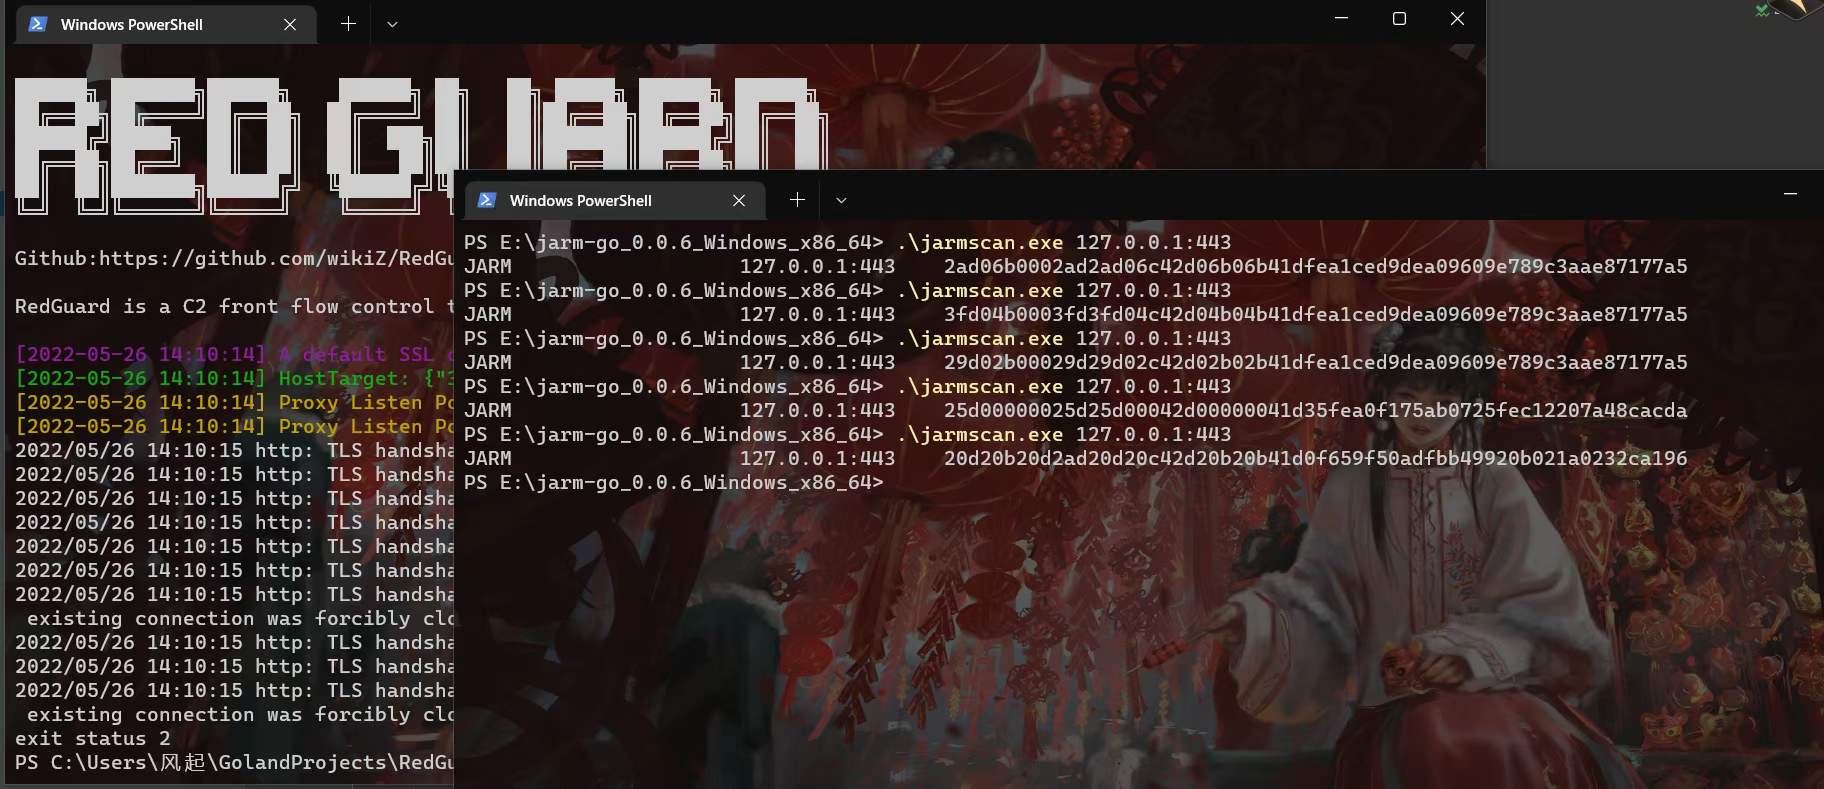
Le impronte digitali TLS JARM casuali vengono aggiornate ogni volta che RedGuard viene avviato per impedire che vengano utilizzate per autenticare l'infrastruttura C2.
1653118330(1).png

Nel caso in cui si utilizzi un certificato proprio, modificare il parametro HasCert nel file di configurazione in true per prevenire problemi di comunicazione normale causati dall'incompatibilità della suite di crittografia CipherSuites con il certificato personalizzato causata dalla randomizzazione offuscata di JARM.```bash

Whether to use the certificate you have applied for true/false

HasCert = false

### Certificati TLS falsificati

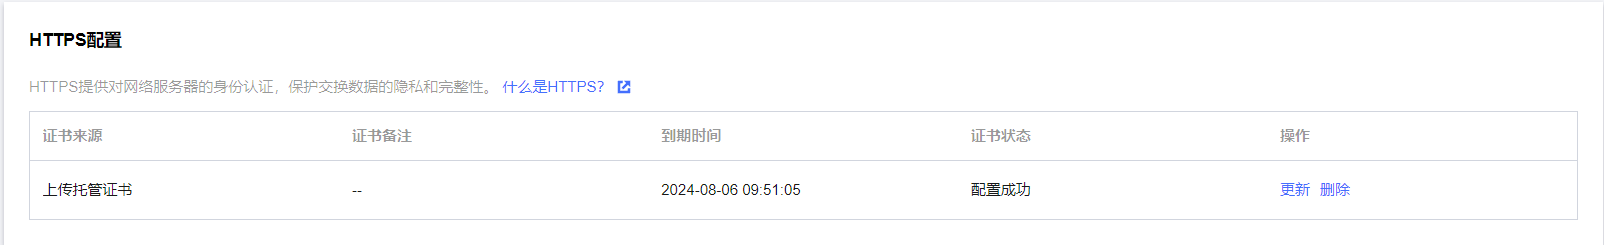
Quando si utilizza un Domain fronting per nascondere il traffico C2, il nome di dominio accelerato non ha informazioni sul certificato HTTPS per impostazione predefinita. Questo è ovviamente problematico, quindi è necessario prestare attenzione alla configurazione del certificato durante la configurazione del nome di dominio. Questa è anche la base predefinita per determinare se il campione è traffico di front-end di dominio.
![1653118330(1).png](https://raw.githubusercontent.com/wikiZ/RedGuardImage/main/1.png)

[^Tencent Cloud]: Configurazione del certificato della rete di distribuzione dei contenuti
Scarica lo strumento