Tracker di infrastruttura red team e redirector C2 -- un'alternativa moderna a RedWarden.
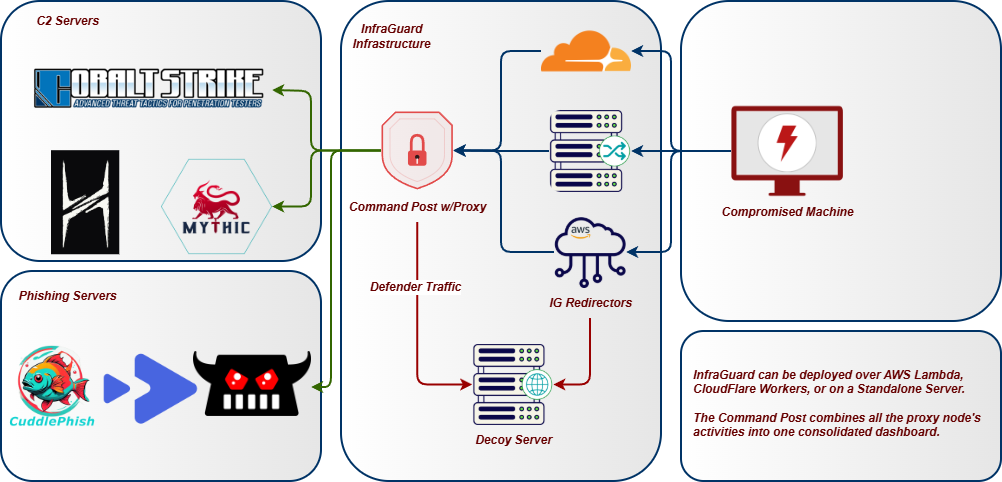
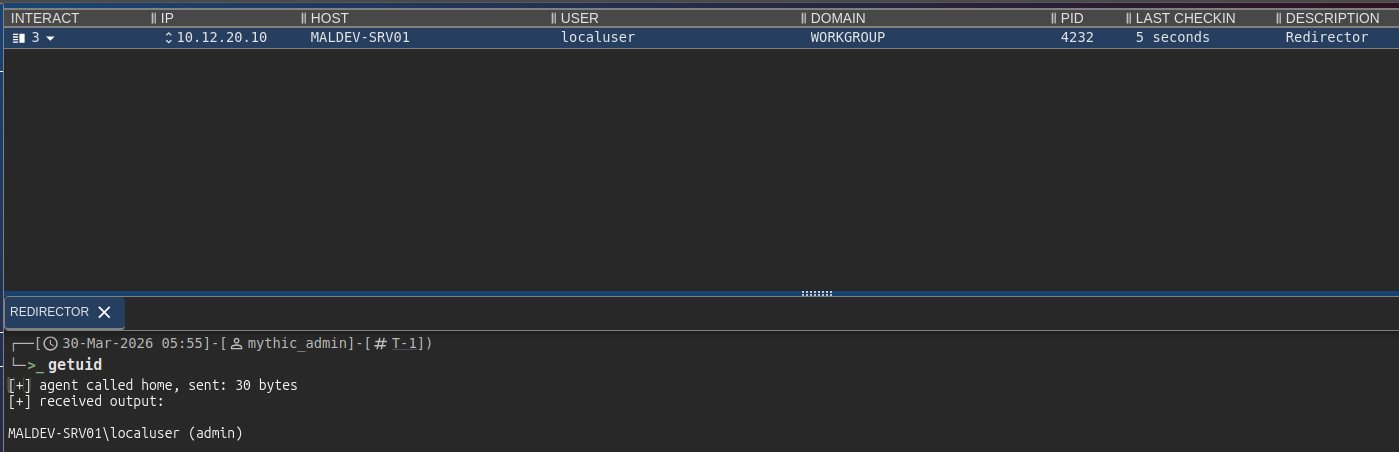
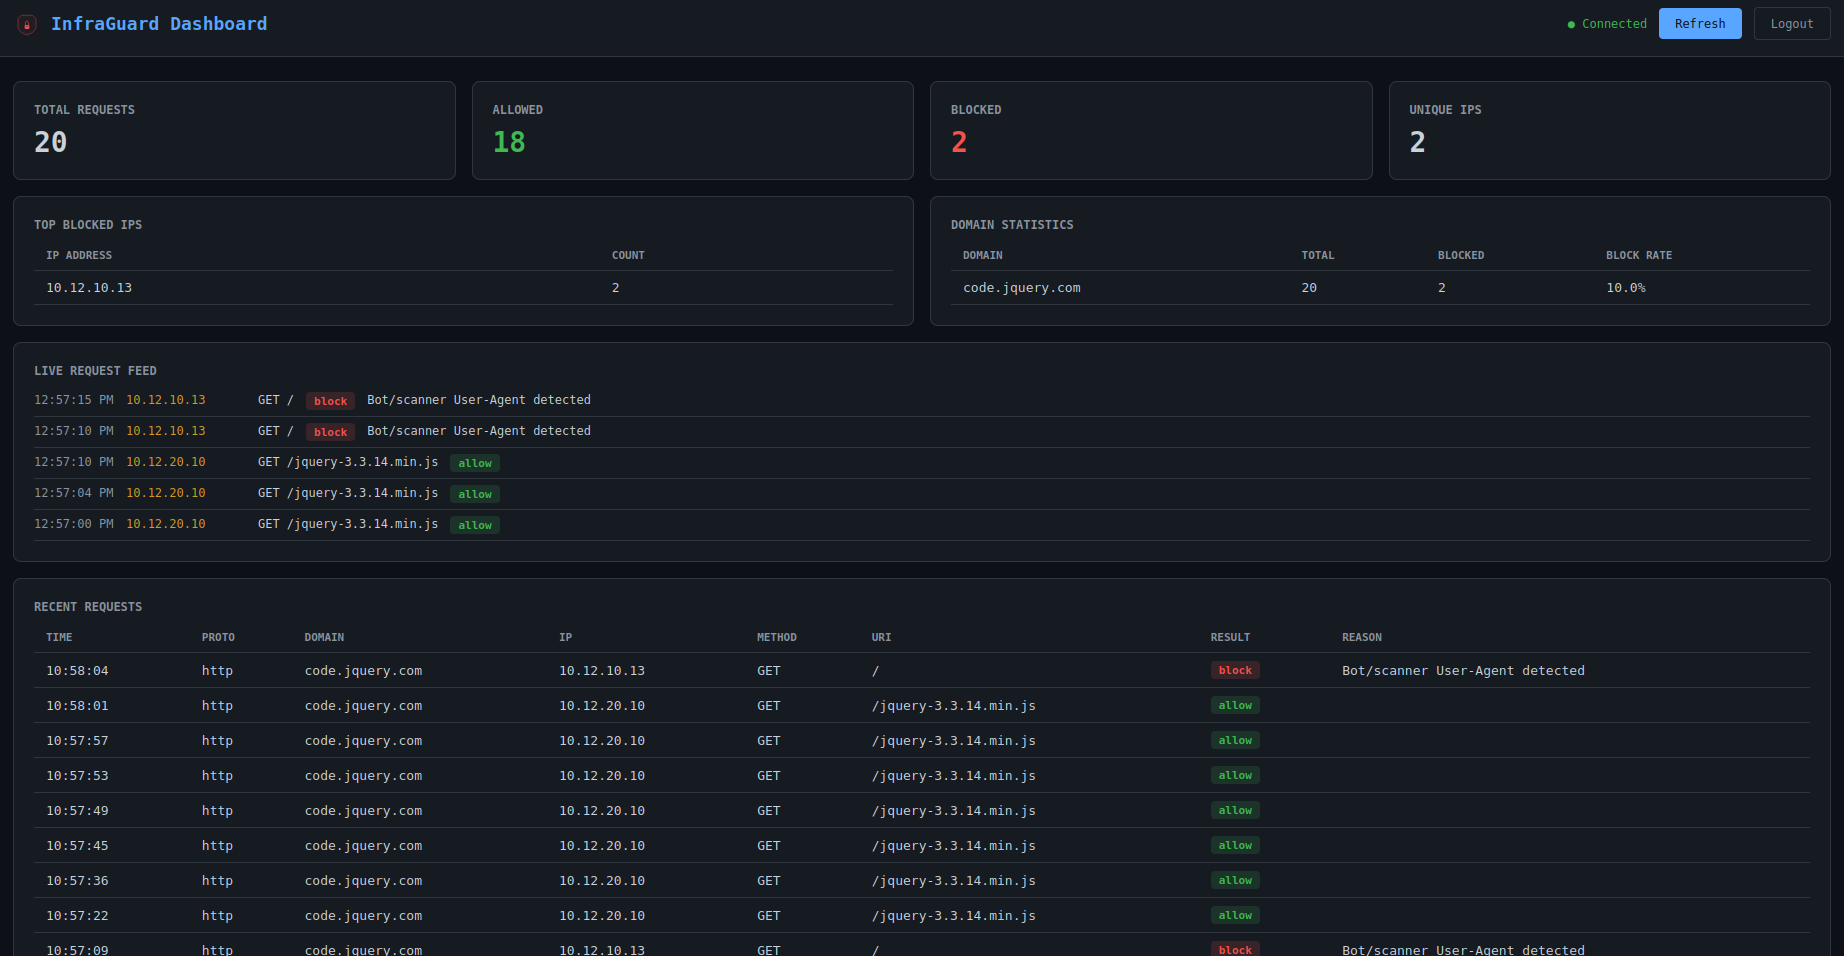
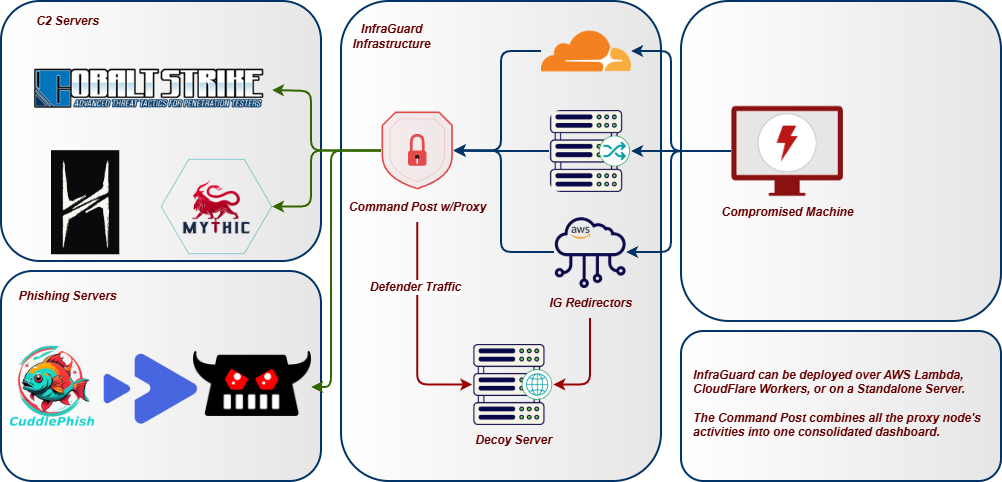
InfraGuard si colloca tra Internet e il tuo teamserver C2, convalidando ogni richiesta in entrata rispetto al tuo profilo C2 malleabile e bloccando tutto ciò che non è conforme. Scanner, bot e sonde del blue team vengono reindirizzati a un sito esca, mentre il traffico beacon legittimo passa attraverso il tuo teamserver.
Architettura
Funzionalità
Proxying e Listener
- Proxying multi-dominio -- proxy di più domini contemporaneamente, ciascuno con profili C2, upstream e regole indipendenti
- Listener multi-protocollo -- listener HTTP/HTTPS, HTTP/3 (QUIC), WebSocket, gRPC, DNS, MQTT e TCP-tunnel in esecuzione simultanea con intelligence IP condivisa e tracciamento degli eventi
- Circuit breaker -- protezione dagli errori per-upstream con stati closed/open/half-open; ricade sull'azione di drop del dominio quando i backend sono irraggiungibili
- Failover di protocollo -- failover e failback automatici tra i protocolli dei listener ordinati per priorità
Supporto ai profili C2
- Validazione dei profili C2 -- analizza e applica i profili Cobalt Strike, Mythic, Brute Ratel C4, Sliver, Havoc, Nighthawk e PoshC2 come regole del redirector
- Profili hot-swappable -- scambia il profilo C2 attivo di un dominio a runtime dalla dashboard senza riavviare il proxy
- Procedura guidata di generazione dei profili -- genera nuovi profili C2 da zero per tutti gli 8 tipi supportati tramite un modulo guidato, oppure importa e carica profili esistenti con rilevamento automatico del tipo e validazione
- Generazione di profili assistita dall'AI -- l'integrazione opzionale con Ollama fornisce un pannello di chat nella dashboard per assistenza nella creazione dei profili e consigli OPSEC
Pipeline di filtraggio
- Pipeline di filtraggio basata su punteggio -- 10 filtri contribuiscono ciascuno con un punteggio da 0.0 a 1.0; una soglia configurabile determina blocco/consenso. Filtri: JA3, IP, bot, header, DNS, geo, profilo, replay, enumerazione, sandbox.
- Filtraggio delle impronte TLS JA3 -- blocca Masscan, ZGrab2, Shodan, curl, Python requests e Nmap a livello di handshake TLS prima che venga scambiato qualsiasi dato HTTP; funziona tramite header del reverse-proxy o protocollo asyncio personalizzato; la modalità allowlist opzionale impone il JA3 del beacon
- Rilevamento di sandbox e browser headless -- accumulo di punteggio su segnali HTTP: UA HeadlessChrome, Accept-Language mancante, Chrome senza sec-ch-ua, UA di scanner Safe Links e msnbot, ordinamento Accept non-browser
- Rilevamento di enumerazione dei percorsi -- tracciamento degli URI univoci per-IP in una finestra scorrevole; blocca dirbuster/ffuf/gobuster prima che mappino lo spazio degli URI
- Rilevamento di enumerazione di sottodomini DNS -- traccia le risposte NXDOMAIN per IP client; blocca automaticamente gli IP di origine al superamento della soglia
- Anti-bot / anti-crawling -- oltre 40 pattern noti di User-Agent di scanner/bot, rilevamento di anomalie negli header
- Protezione dal replay -- rifiuta le richieste duplicate tramite hash del contenuto; gli hash sono persistiti su SQLite così la protezione sopravvive ai riavvii
- Azioni di drop -- redirect, reset TCP, proxy verso sito esca o tarpit (risposta slow-drip per far perdere tempo allo scanner)
Intelligence
- Intelligence IP -- blocklist CIDR integrate per 19 range di vendor di sicurezza (Shodan, Censys, Rapid7, ecc.), filtraggio GeoIP, corrispondenza di parole chiave su reverse DNS
- Feed di threat intel -- aggiornamento automatico delle blocklist da fonti pubbliche (abuse.ch, Emerging Threats, Spamhaus DROP, Binary Defense) con intervallo di aggiornamento configurabile e caching su disco
- Blocco dinamico degli IP -- blocca gli IP al di fuori dei range in whitelist; auto-whitelist degli IP dopo N richieste C2 valide
- Arricchimento della whitelist -- i CIDR in whitelist vengono arricchiti automaticamente con dati ASN, organizzazione, paese e continente all'avvio tramite database GeoIP
- Rilevamento di burn -- monitoraggio dei log di Certificate Transparency tramite crt.sh, auto-monitoraggio della reputazione del dominio tramite URLhaus/OpenPhish/Google Safe Browsing e rilevamento di analisti cross-dominio quando un singolo IP accede a più domini dell'operatore
- Punteggio di confidenza del burn -- punteggio continuo da 0 a 100 basato su 6 segnali ponderati: diversità JA3, picchi di volume, nuovi ASN, esposizione nei log CT, hit di reputazione e tentativi di autenticazione falliti. Include azioni raccomandate: monitorare, ruotare o burn immediato.
- Iniezione di canary token -- pixel di tracciamento, link honeypot e form honeypot iniettati automaticamente nelle pagine esca per rilevare l'indagine del blue team
- Monitoraggio DNS passivo -- interroga CIRCL PDNS per la risoluzione esterna dei tuoi domini; rileva nuovi record, picchi di NXDOMAIN e prima esposizione
Distribuzione dei payload
- Route di distribuzione dei contenuti -- servi payload, esche e file statici a percorsi specifici tramite PwnDrop, file store di Mythic, filesystem locale o backend proxy HTTP; distribuzione condizionale opzionale per servire contenuti reali ai target ed esche agli scanner
- Staging dei file Mythic -- il backend
mythic_file fa da proxy a /direct/download/{uuid} di Mythic su URL puliti; UUID fisso o modalità proxy; controllo degli accessi fornito dallo stack di filtri di InfraGuard
- Token payload monouso -- token emessi automaticamente quando un beacon viene inserito dinamicamente in whitelist; applicazione atomica monouso su SQLite impedisce il replay degli URL da parte di analisti o sandbox; TTL e numero massimo di utilizzi configurabili
- Rate limiting per-route -- limitatore di velocità di download per-IP a finestra scorrevole sulle route dei contenuti; superato il limite viene servita l'esca scanner configurata o un 429
- Guardie di distribuzione -- keying dell'ambiente per le route dei contenuti: richiedi IP del beacon, allowlist UA, valori di header richiesti, header vietati; i controlli falliti servono l'azione di drop del dominio, non un 403 grezzo
- Token di campagna di phishing -- proteggi le pagine di phishing dietro token per-campagna incorporati nei link email; lista statica di token o token auto-validanti firmati HMAC con TTL configurabile
Resilienza