 wh02m1/cve-2026-77812
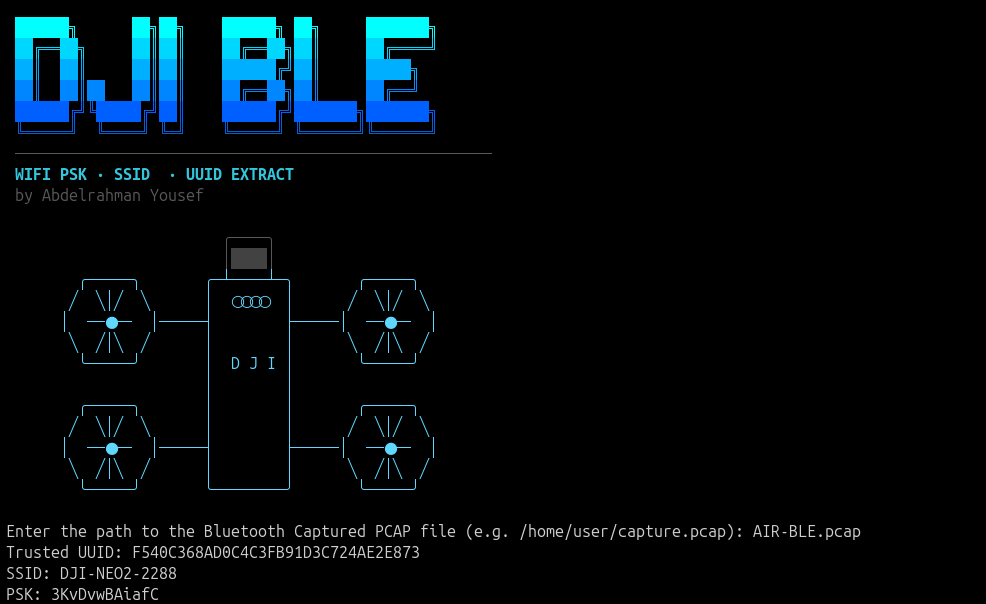
Proof-of-concept che intercetta passivamente il traffico BLE DUML in chiaro dai droni DJI per recuperare la PSK Wi-Fi e gli UUID di sessione attendibili, dimostrando CVE-2026-77812.

Record CVE: https://www.cve.org/CVERecord?id=CVE-2026-77812
NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-77812
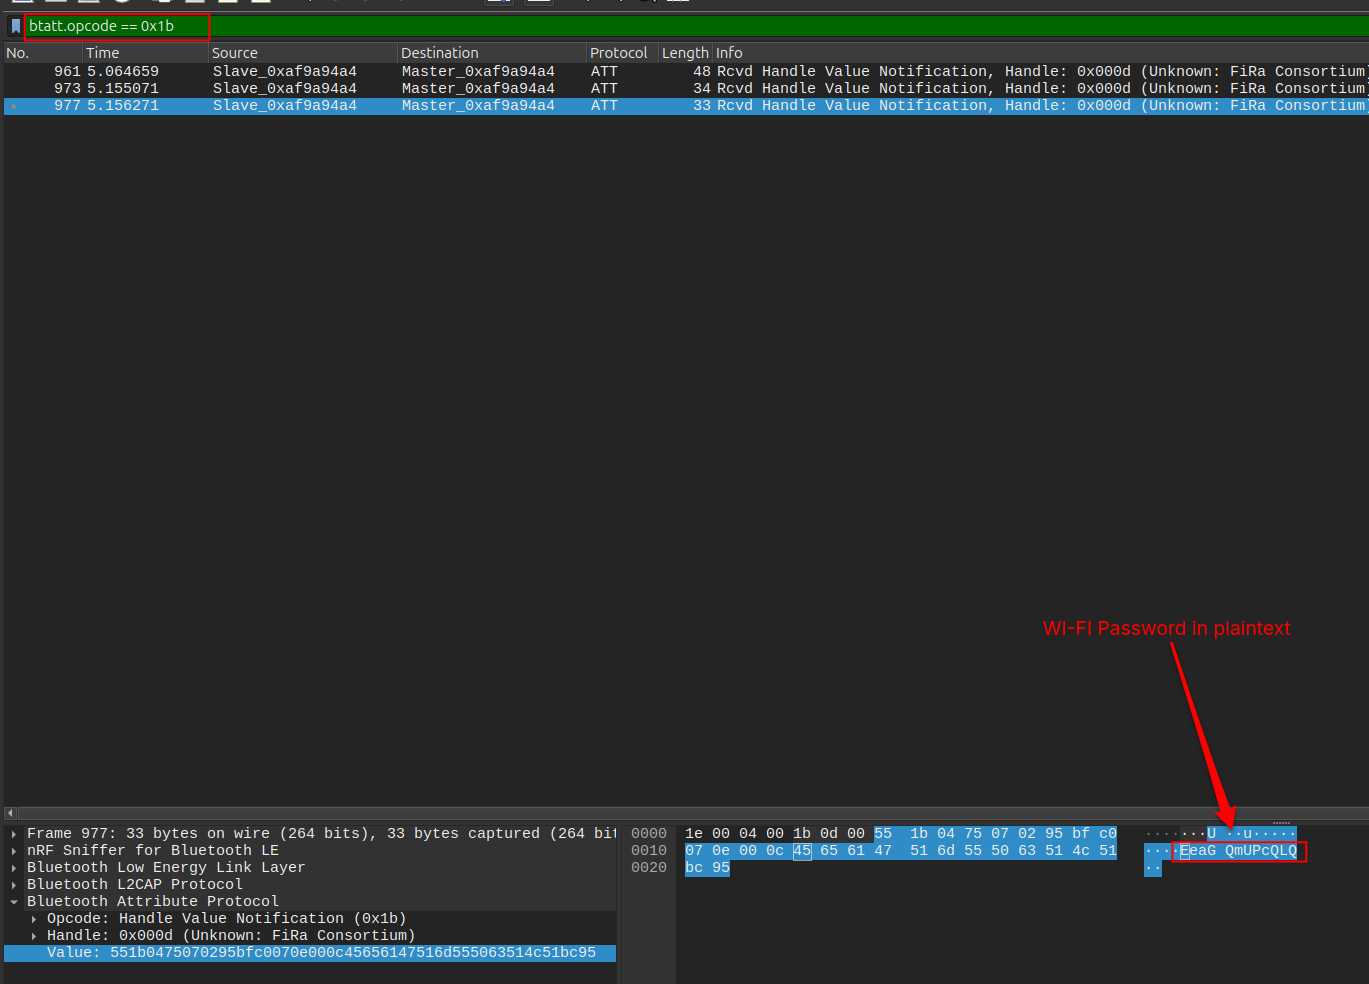
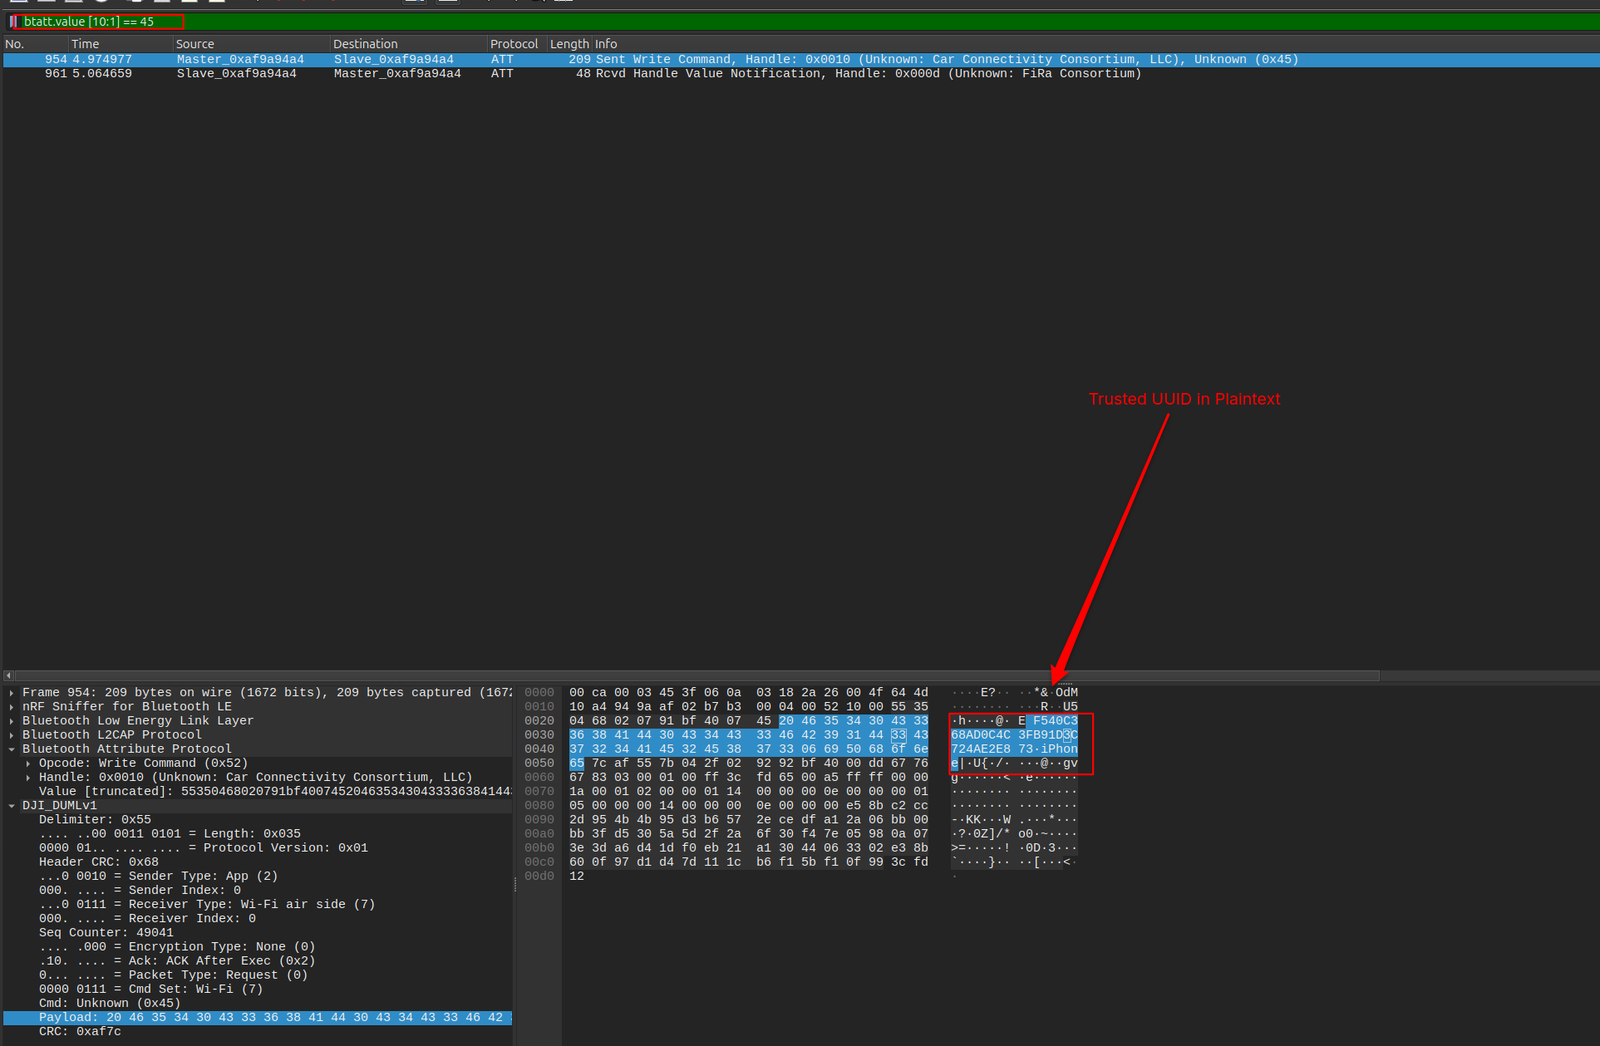
I droni DJI espongono un canale di controllo DUML tramite Bluetooth. Ogni messaggio su tale canale — in entrambe le direzioni, tra l'app DJI Fly e il drone — viene inviato in chiaro. Non viene applicata alcuna crittografia a livello di link BLE né a livello applicativo.
Un attaccante passivo entro il raggio radio può leggere l'intero contenuto di ogni comando e risposta, inclusi:
Non sono richiesti pairing, interazione con il drone né alcuna relazione di fiducia preesistente. Recuperare la PSK consente all'attaccante di unirsi alla rete Wi-Fi del drone; recuperare l'UUID gli consente di presentarsi come un client già attendibile.
| Prodotto | Versione interessata |
|---|---|
| DJI Neo | 0 – 01.00.0400 |
| DJI Neo 2 | 0 – 01.00.0500 |
| DJI Flip | 0 – 01.00.1200 |
| DJI Air 3 | 0 – 01.00.1600 |
| DJI Air 3S | 0 – 01.00.1400 |
| DJI Avata 2 | 0 – 01.00.0400 |
| DJI Avata 360 | 0 – 01.00.0300 |
| DJI Mavic 3 | 0 – 01.00.1400 |
| DJI Mavic 3 Classic | 0 – 01.00.0800 |
| DJI Mavic 3 Pro | 0 – 01.01.0700 |
| DJI Mavic 4 Pro | 0 – 01.00.0500 |
| DJI Mini 2 | 0 – 01.07.0200 |
| DJI Mini 3 | 0 – 01.00.0500 |
| DJI Mini 3 Pro | 0 – 01.00.0900 |
| DJI Mini 4 Pro | 0 – 01.00.1100 |
| DJI Mini 5 Pro | 0 – 01.00.0600 |
La cattura viene effettuata con un Nordic nRF52840 Dongle che esegue il firmware nRF Sniffer for Bluetooth LE. Programmato con tale firmware, il dongle agisce come sniffer passivo: segue i canali di advertising e di dati e inoltra ogni pacchetto ricevuto all'host tramite seriale USB, dove Wireshark lo decodifica.
poc.py.⚠️ ATTENZIONE: questa proof of concept è destinata esclusivamente a scopi didattici, di ricerca sulla sicurezza e di penetration testing autorizzato.
⚠️ NON utilizzare questa POC contro aeromobili, dispositivi, reti o sistemi di cui non si è proprietari o per i quali non si dispone di esplicita autorizzazione al test.