Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
LogsTotal — Rilevamento Sigma multi-motore self-hosted per i log degli eventi | Kitploit
Strumenti/GitHubGitHub/wagga40/logstotal
Strumenti DifensiviGestione degli Indicatori di Compromissione (IOC)Analisi delle VulnerabilitàDigital ForensicsThreat IntelligenceRilevamento IntrusioniRisposta agli IncidentiAnalisi dei Log
GitHubwagga40/logstotal

LogsTotal

Rilevamento Sigma multi-motore self-hosted per i log degli eventi
Vedi Repository
91662 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Sito web
Condividi

LogsTotal

LogsTotal logo

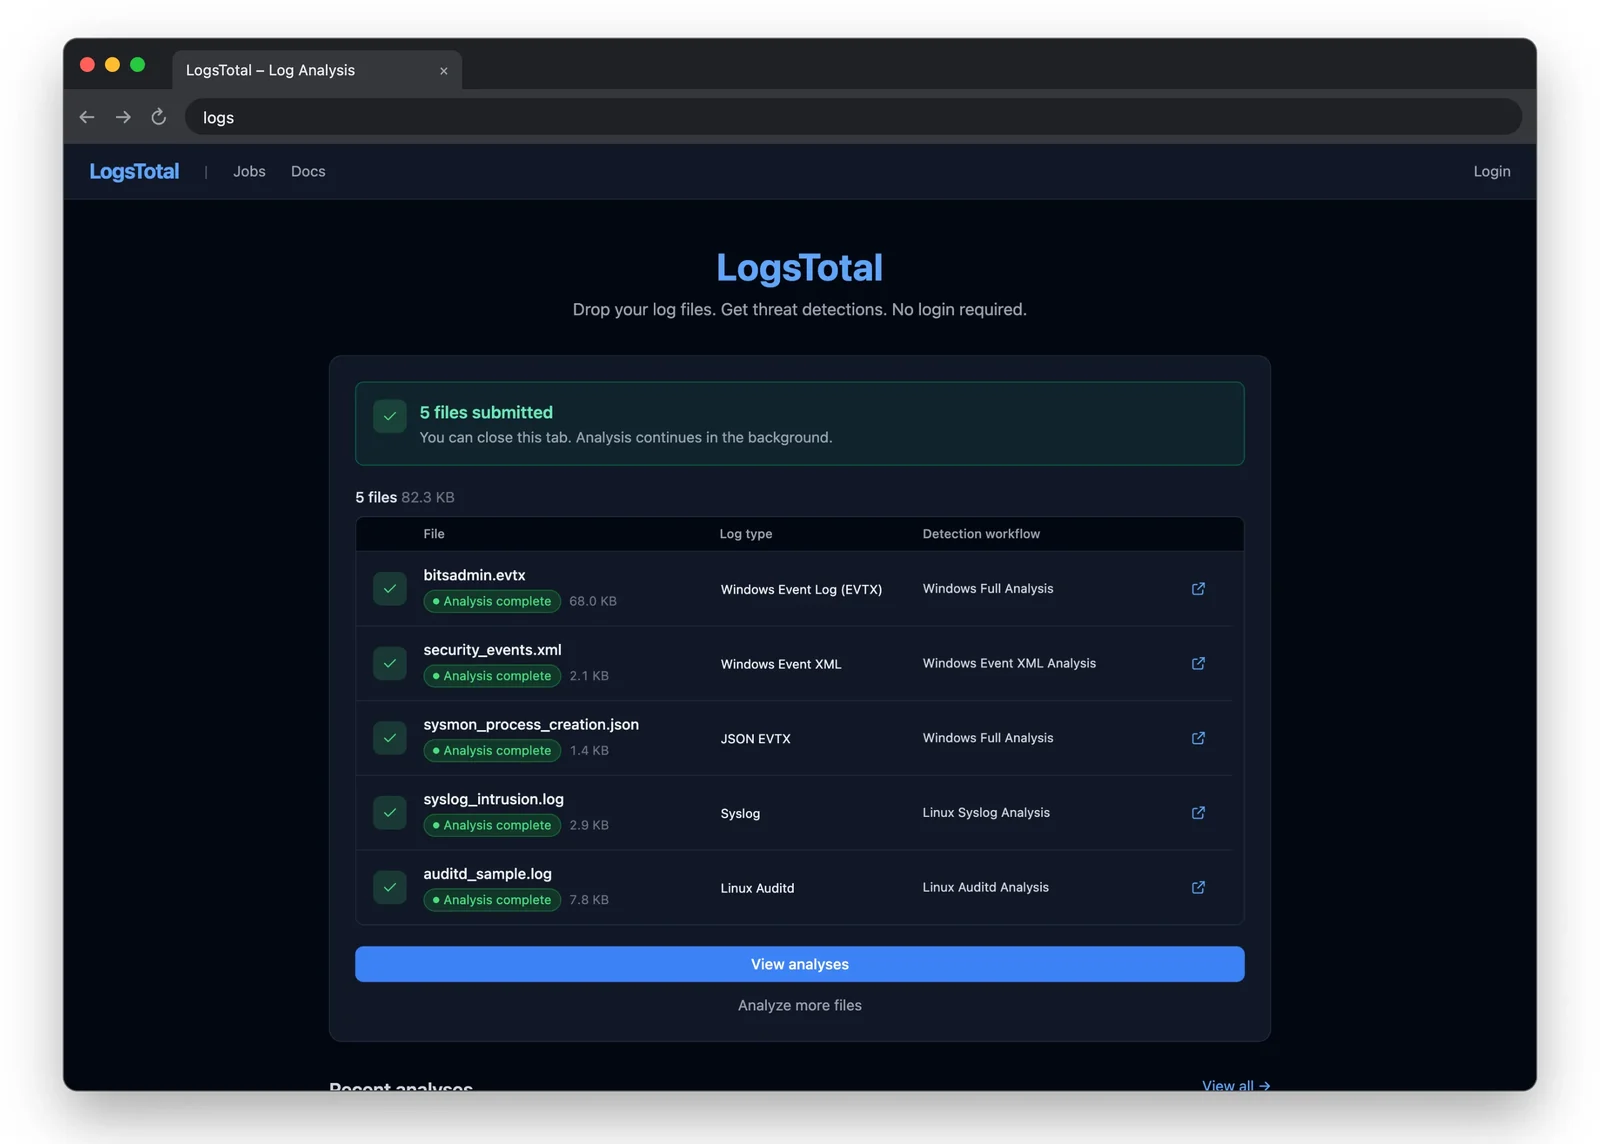
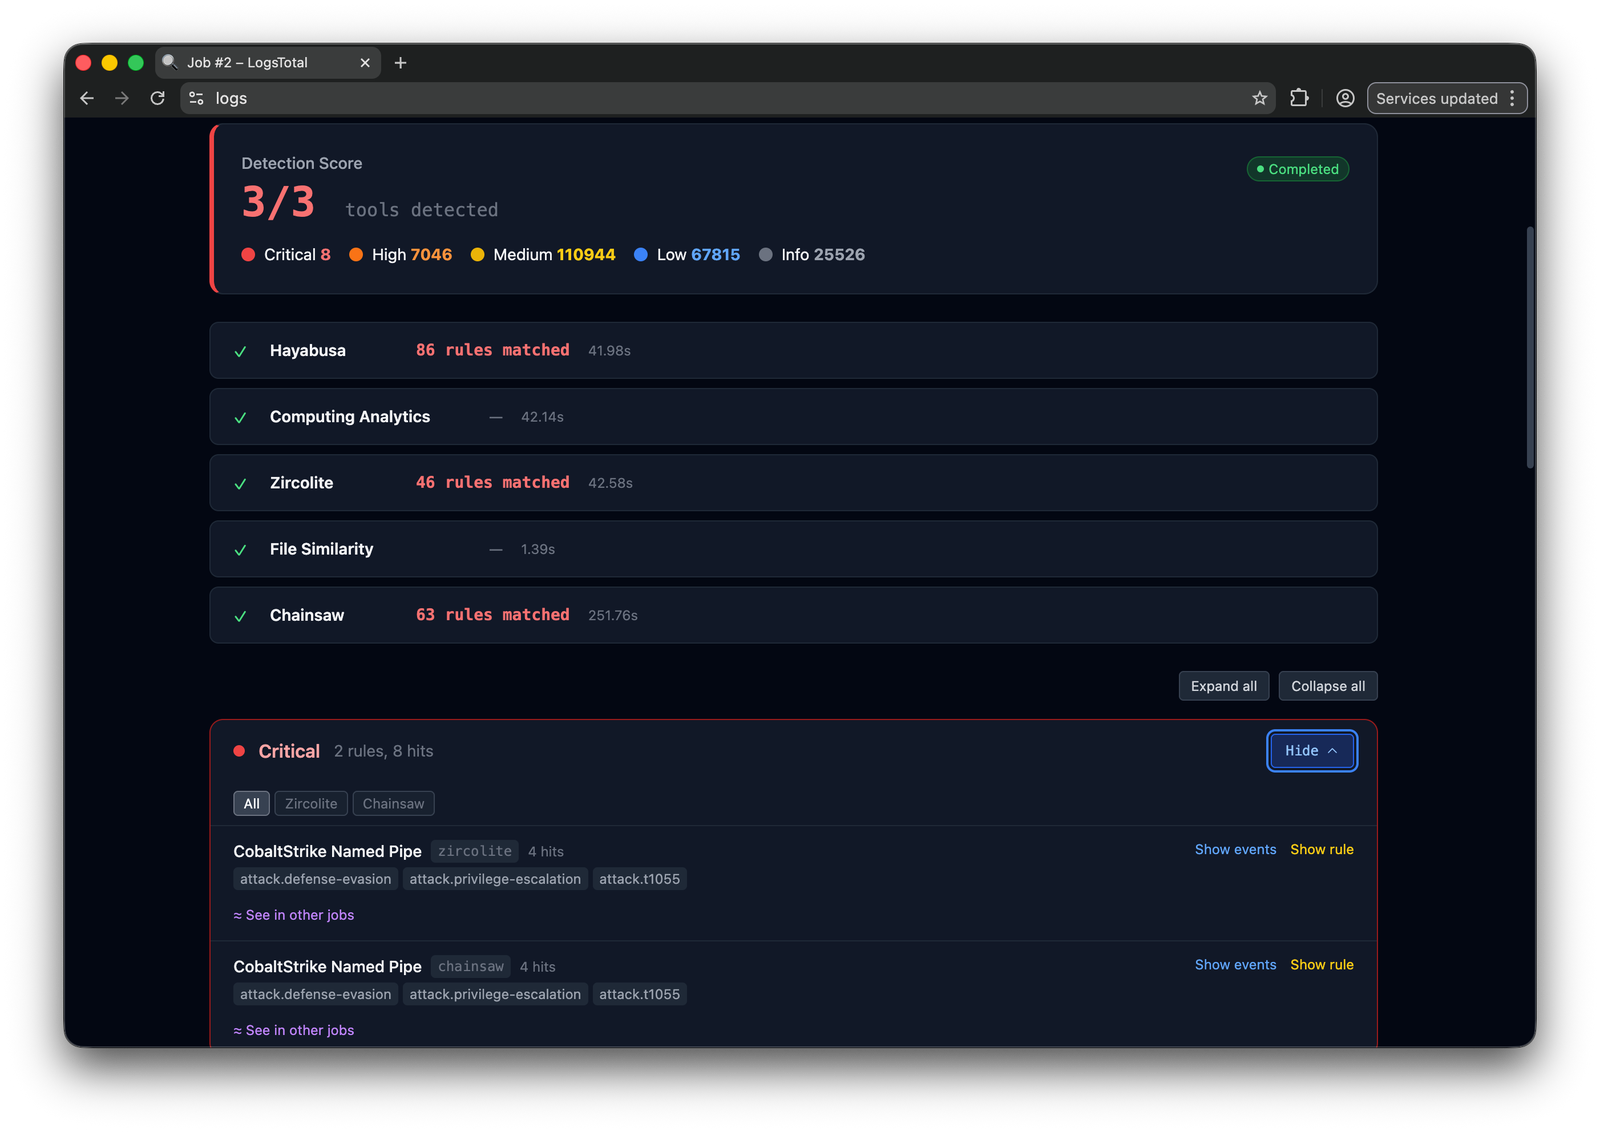
LogsTotal è una piattaforma self-hosted per l'analisi dei log. Carica un file di log — Windows EVTX o Event XML, Winlogbeat/EVTX JSON, auditd, syslog, un export journald, Sysmon per Linux — e diversi motori di rilevamento eseguono le regole Sigma su di esso e riportano ciò che ciascuno ha trovato: risultati raggruppati per severità, contesto MITRE ATT&CK, le entità coinvolte e strumenti di analisi a corredo.

Non è necessario alcun account per inviare un file o leggere i risultati pubblici.

Motori di rilevamento: Zircolite, Chainsaw, Hayabusa, ChopChopGo e RSigma. Aggiungerne un altro richiede una voce di catalogo e un adapter, con una mappatura tipizzata dell'output, per un binario o un'immagine Docker — vedi Aggiungere un adapter per uno strumento.

Screenshot

Caricamento e flusso di lavoroRilevamentoAnalisi
Schermata principaleRisultatiAnalisi
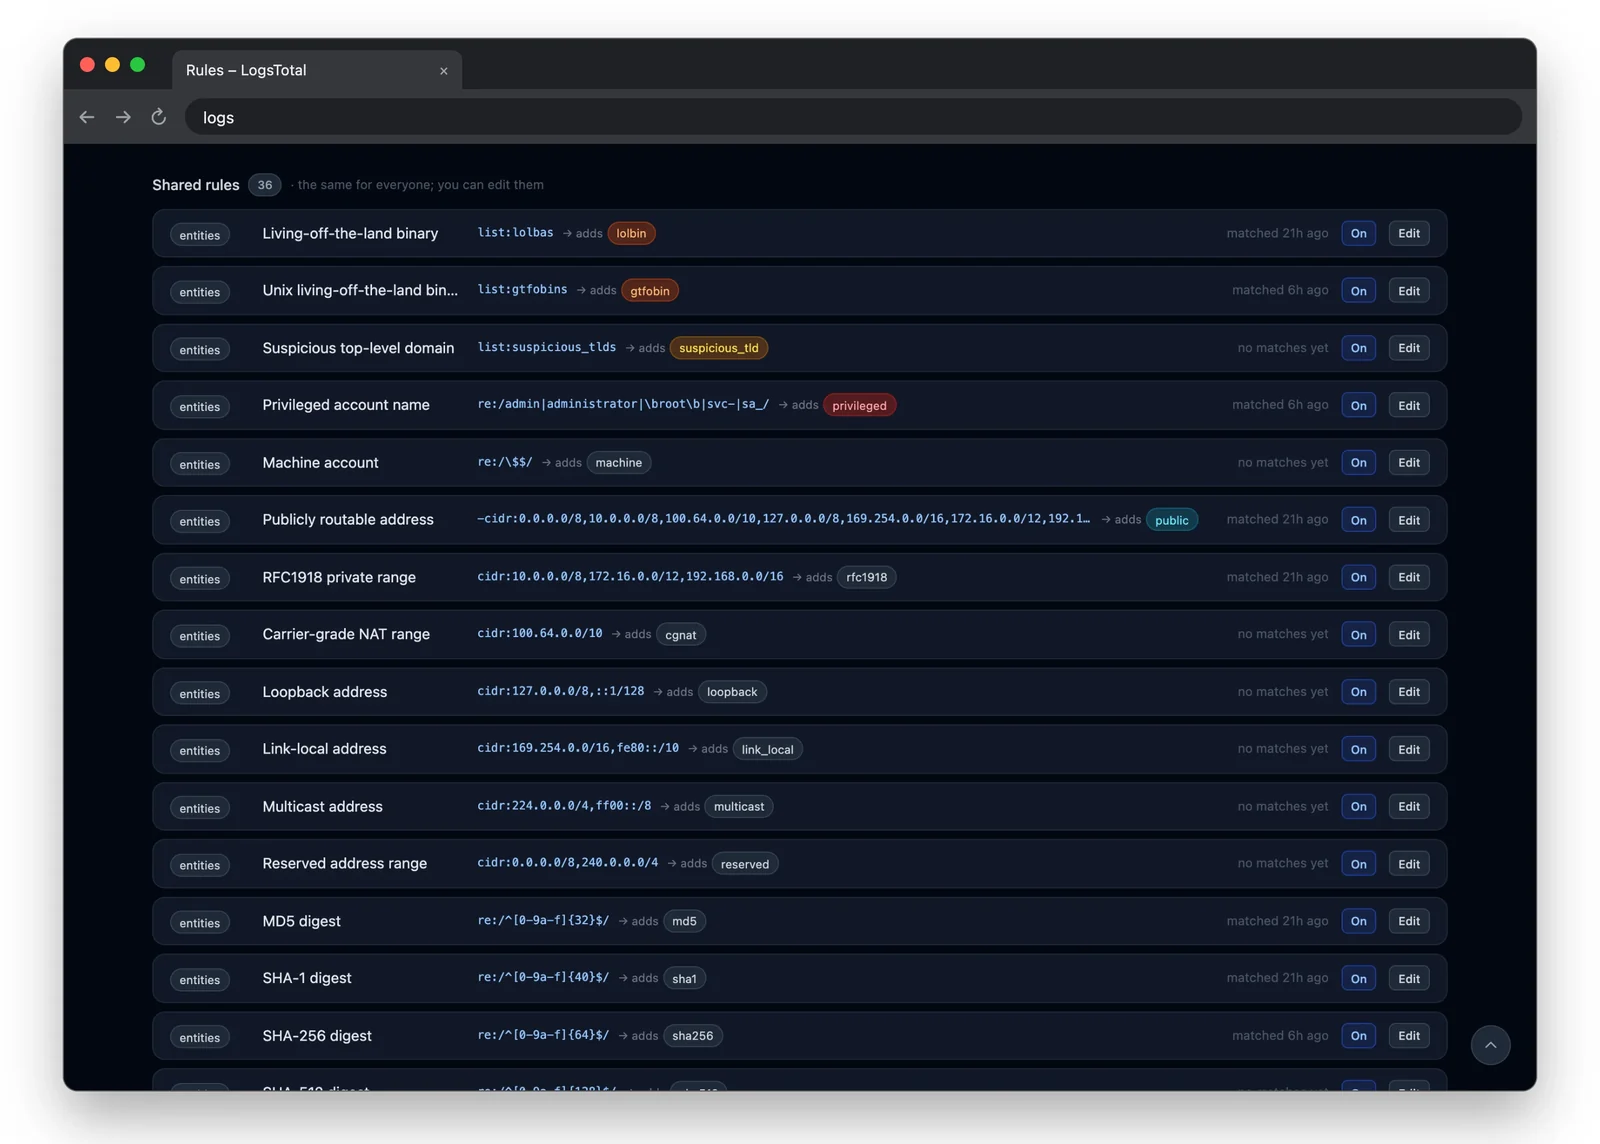
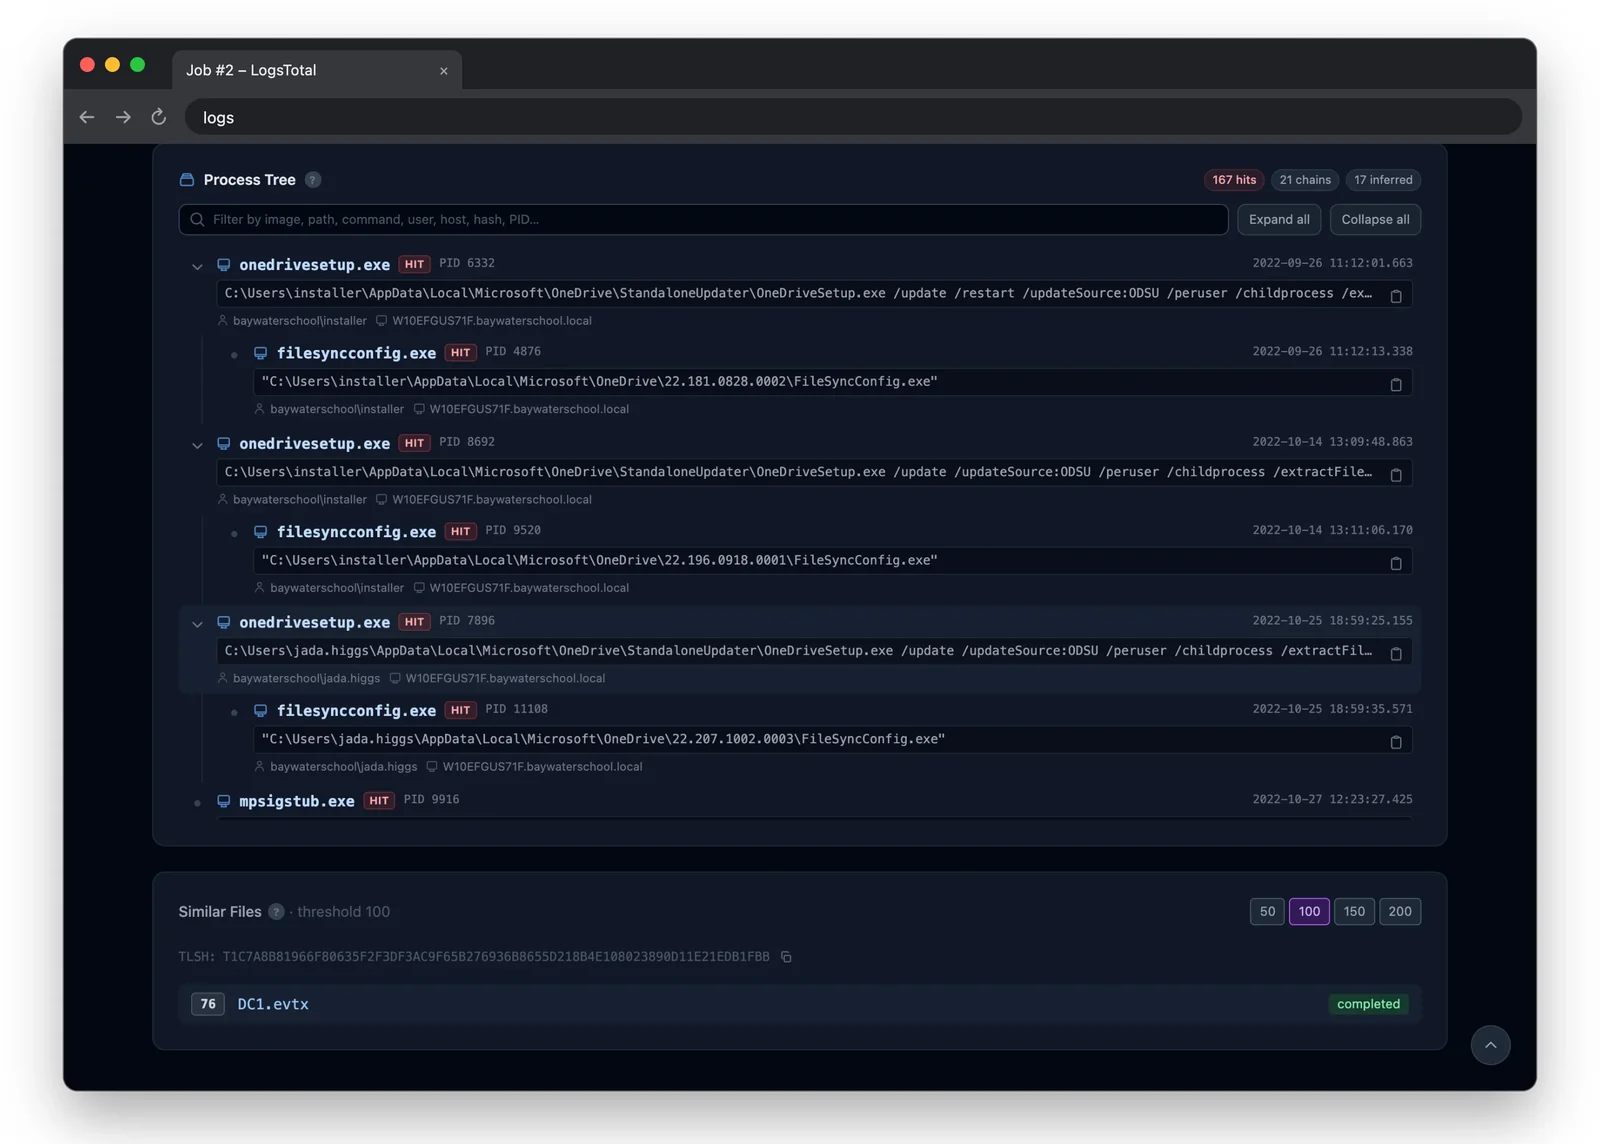
Timeline degli eventiRegoleAlbero dei processi

Cosa ottieni

  • Carica un log, ottieni un report di rilevamento. Sono disponibili cinque motori; il flusso di lavoro e il tipo di log determinano quali motori vengono eseguiti. Il tipo di log viene rilevato al caricamento.
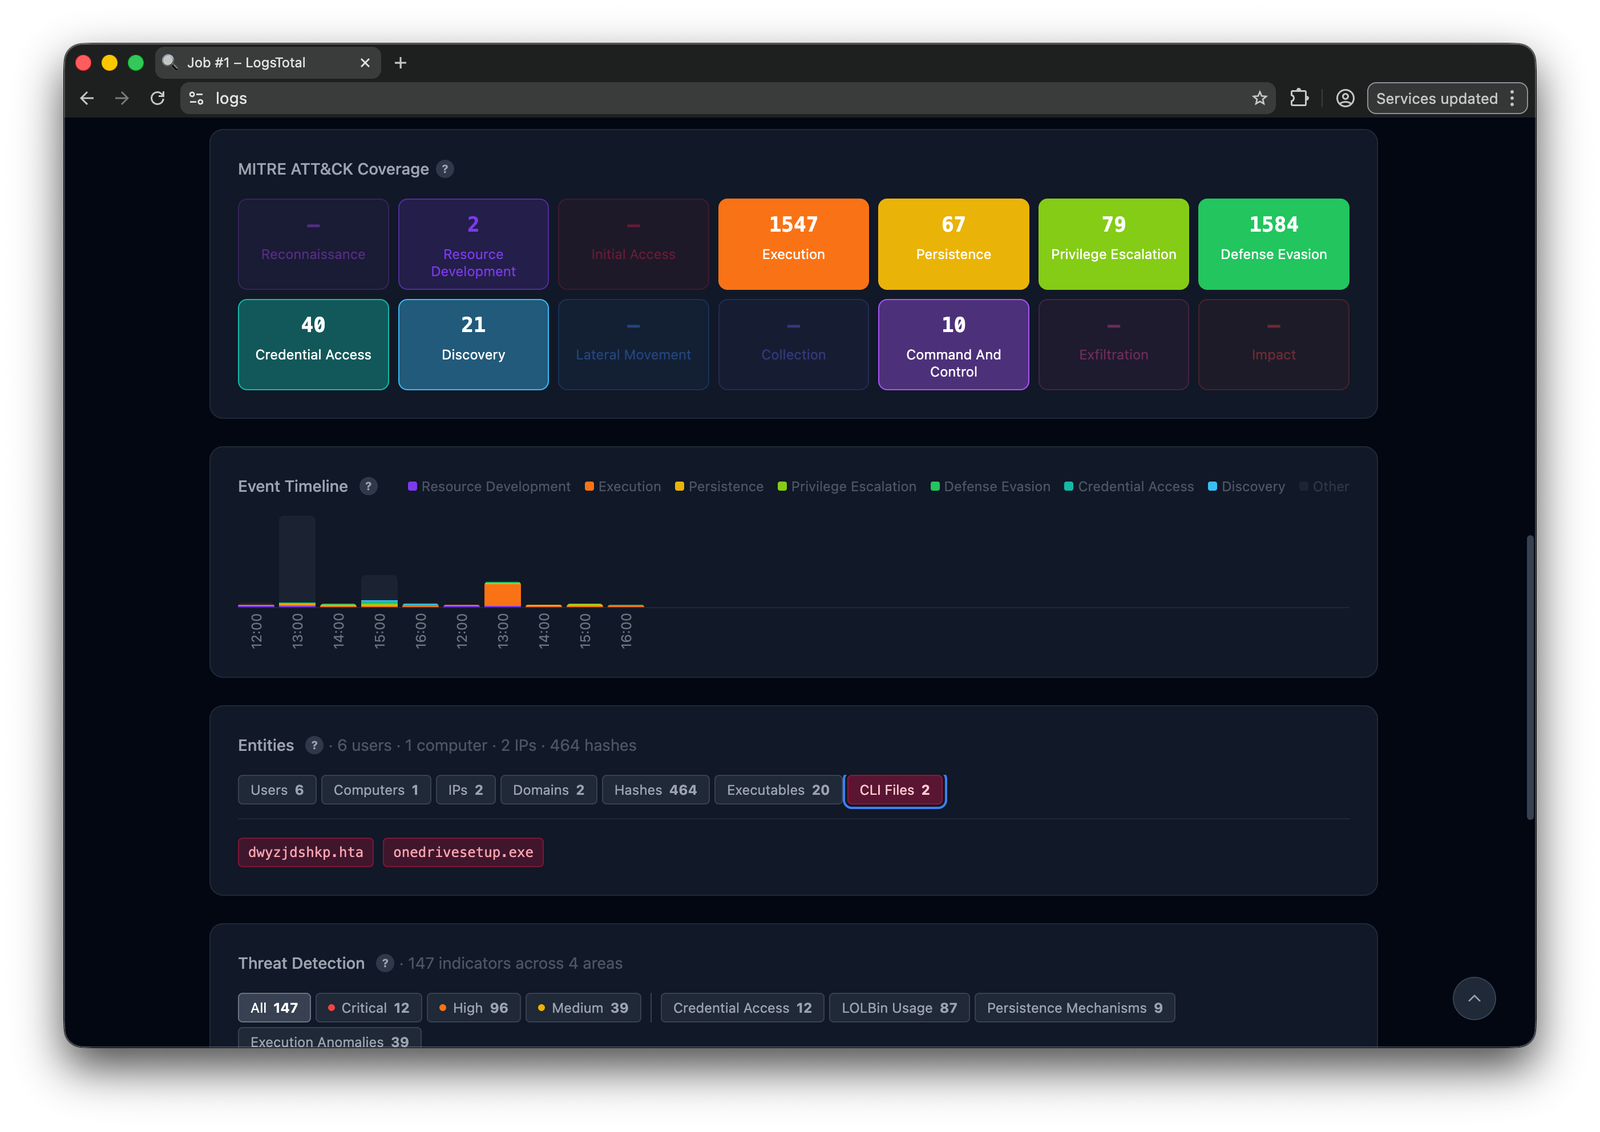
  • Contesto MITRE ATT&CK — una heat-map delle tattiche per ogni job.
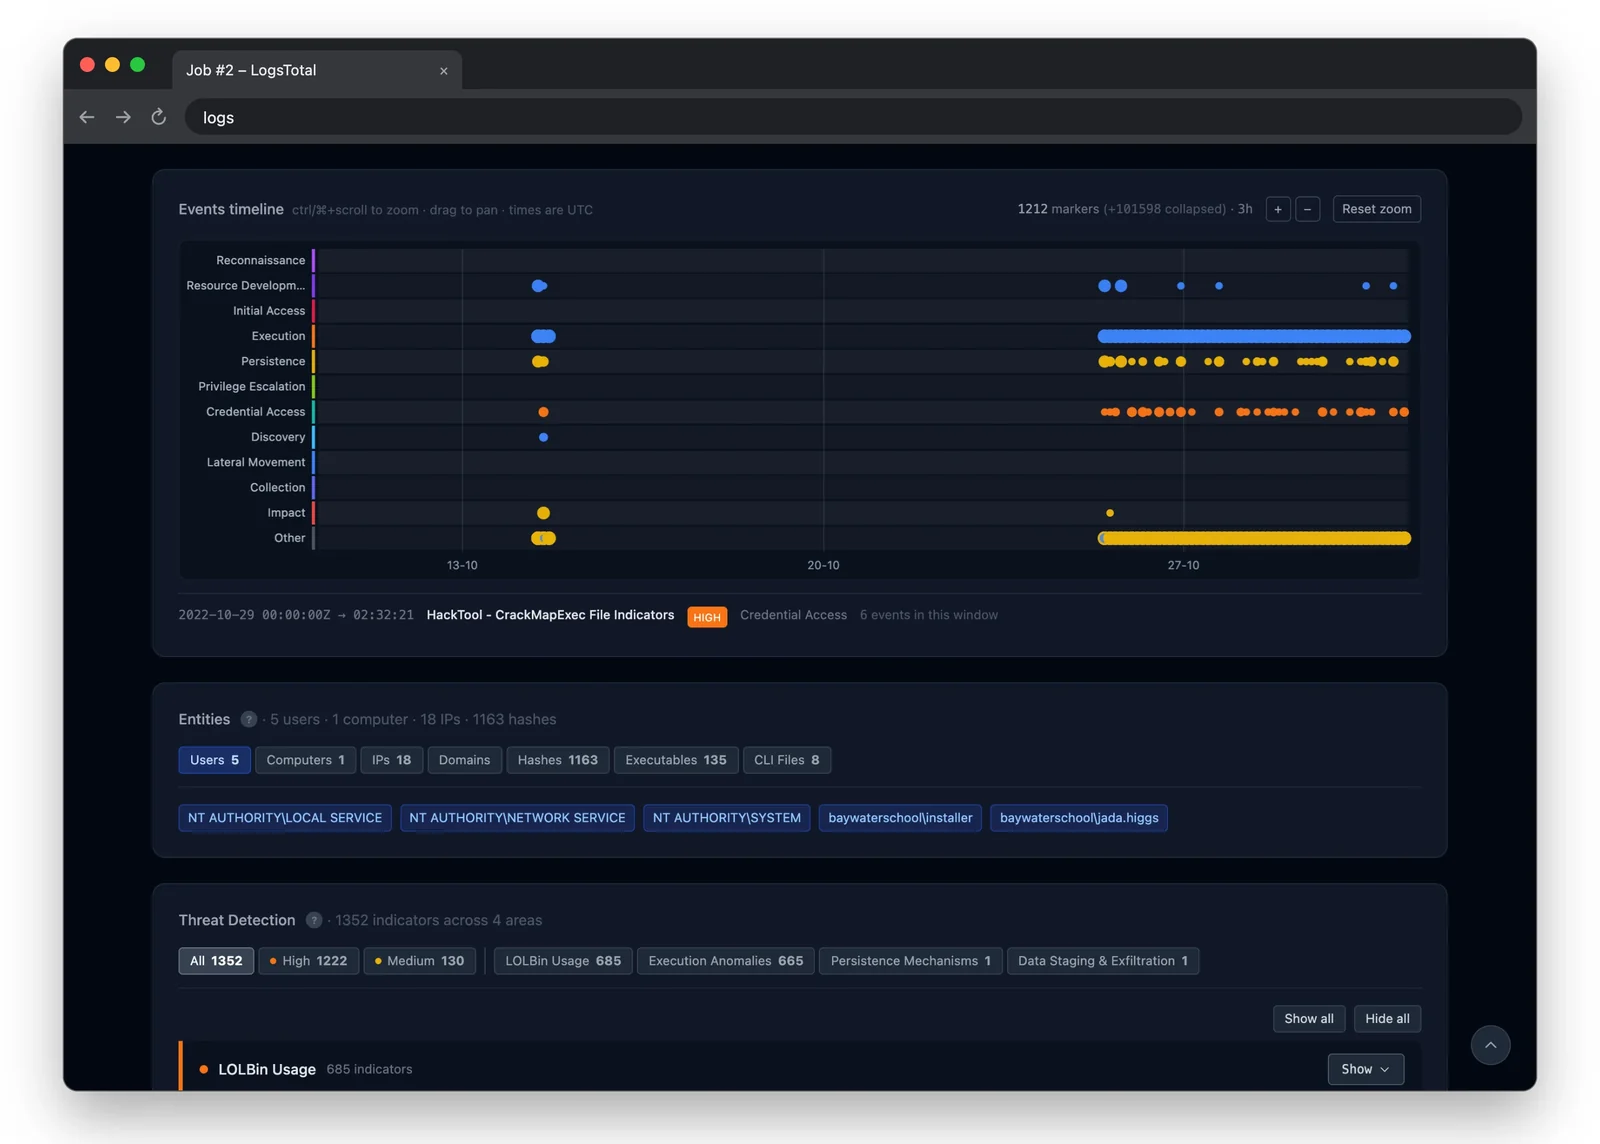
  • Due timeline — un istogramma dell'attività oraria per tattica e una timeline per-alert con zoom.
  • Esplora ogni evento, non solo quelli corrispondenti: ricerca, un istogramma con zoom, valori dei campi, stacking (combinazioni più rare per prime) ed export CSV/NDJSON su un indice che LogsTotal costruisce da ogni caricamento.
  • Alberi dei processi da ogni creazione di processo nel log, con i rilevamenti contrassegnati.
  • Estrazione e pivoting delle entità, e casi di indagine.
  • Un grafo delle relazioni con rilevamento delle community, pathfinding, colorazione delle minacce ed export GraphML.
  • Regole — il tuo livello di rilevamento personale su ciò che produce un'analisi, con auto-tagging, alert e webhook firmati.
  • Export verso il resto del tuo stack — feed IOC (CSV/JSON/STIX/MISP), bundle STIX, eventi MISP, pacchetti IOC negli appunti.
  • Similarità fuzzy — matching TLSH tra caricamenti, più correlazione delle regole tra job.

Modello di accesso

FunzionalitàAdminMemberUserAnonimo
Caricamento e jobsìsìsìsì
Invii privatisìsìsìno
Esplora ogni evento di un jobsìsìpropri jobno
Intel (entità, casi, regole)sìsìnono
Pagine e flussi di lavoro adminsìnonono

Gli amministratori assegnano i ruoli su /admin/users.

Prerequisiti

  • Ubuntu o Debian (le piattaforme testate), con Docker Engine e il plugin Compose.
  • 7z (p7zip-full), rsync e curl.
  • Python 3.11 o successivo sull'host, solo libreria standard, per gli script di supporto.
  • Nulla per i comandi stessi: ./logstotal porta con sé la propria Task con versione fissata.
  • Un browser desktop, largo almeno 1024px, per le persone che lo utilizzano.

L'elenco completo, con i comandi di installazione, è in Prerequisiti.

Avvio rapido

Scarica logstotal-<version>.7z dalla pagina delle release. Sull'host:

7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart

./logstotal quickstart crea .env, genera ogni segreto — inclusa la password admin, stampata una sola volta, quindi salvala — compila e verifica lo stack, lo avvia e attende che risponda. È sicuro rieseguirlo.

Poi apri http://<host>:8000 e accedi con ADMIN_EMAIL da .env e la password stampata. La versione passo-passo, PostgreSQL e cosa fare in seguito sono in Installazione su singolo host.

Per aggiornare, esegui ./logstotal upgrade dalla stessa directory: scarica l'ultima release e la applica. ./logstotal upgrade:rollback ripristina la release precedente, su questo host o su ogni host di una flotta. Ogni rollback consuma il suo snapshot, quindi eseguirlo due volte torna indietro di due release. Vedi Aggiornamento e rollback.

Documentazione

La documentazione per gli amministratori è pubblicata su https://wagga40.github.io/LogsTotal/, e ogni release la include in docs/:

  • Prerequisiti, poi installazione su singolo host, HTTPS con Caddy, installazione su flotta o installazione offline
  • Configurazione — ogni variabile d'ambiente
  • Stato di salute, log e controlli del primo giorno
  • Aggiornamento e rollback
  • Sicurezza e Limitazioni note
  • Comandi — ogni comando ./logstotal

La guida per gli analisti (invio dei log, lettura dei risultati, Intel) è integrata nell'applicazione, su /docs. I contributori iniziano da Sviluppo locale.

Progetto

Scarica lo strumento