
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
In-Spectre-Meltdown — Questo strumento permette di verificare gli attacchi side-channel di esecuzione speculativa che colpiscono molti processori moderni e progetti di sistemi operativi. CVE-2017-5754 (Meltdown) e CVE-2017-5715 (Spectre) consentono a processi non privilegiati di rubare segreti da processi privilegiati. Questi attacchi presentano 3 diversi modi per attaccare le misure di protezione dei dati sulle CPU, permettendo agli aggressori di leggere dati che non dovrebbero essere in grado di leggere. Questo strumento è originariamente basato su Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in | Kitploit
Strumenti/GitHubGitHub/viralmaniar/in-spectre-meltdown
Scanner di VulnerabilitàAnalisi delle VulnerabilitàExploitSicurezza Hardware
GitHubviralmaniar/in-spectre-meltdown

In-Spectre-Meltdown

Vedi Repository
9537128 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →

Informazioni

Questo strumento permette di verificare gli attacchi side-channel di esecuzione speculativa che colpiscono molti processori moderni e progetti di sistemi operativi. CVE-2017-5754 (Meltdown) e CVE-2017-5715 (Spectre) consentono a processi non privilegiati di rubare segreti da processi privilegiati. Questi attacchi presentano 3 diversi modi per attaccare le misure di protezione dei dati sulle CPU, permettendo agli aggressori di leggere dati che non dovrebbero essere in grado di leggere. Questo strumento è originariamente basato su Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

Condividi

In-Spectre-Meltdown

Questo strumento consente di verificare gli attacchi side-channel di esecuzione speculativa che colpiscono molti processori moderni e progetti di sistemi operativi. CVE-2017-5754 (Meltdown) e CVE-2017-5715 (Spectre) consentono a processi non privilegiati di rubare segreti da processi privilegiati. Questi attacchi presentano 3 diversi modi per aggirare le misure di protezione dei dati sulle CPU, permettendo agli attaccanti di leggere dati che non dovrebbero poter leggere.

Questo strumento è originariamente basato su Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

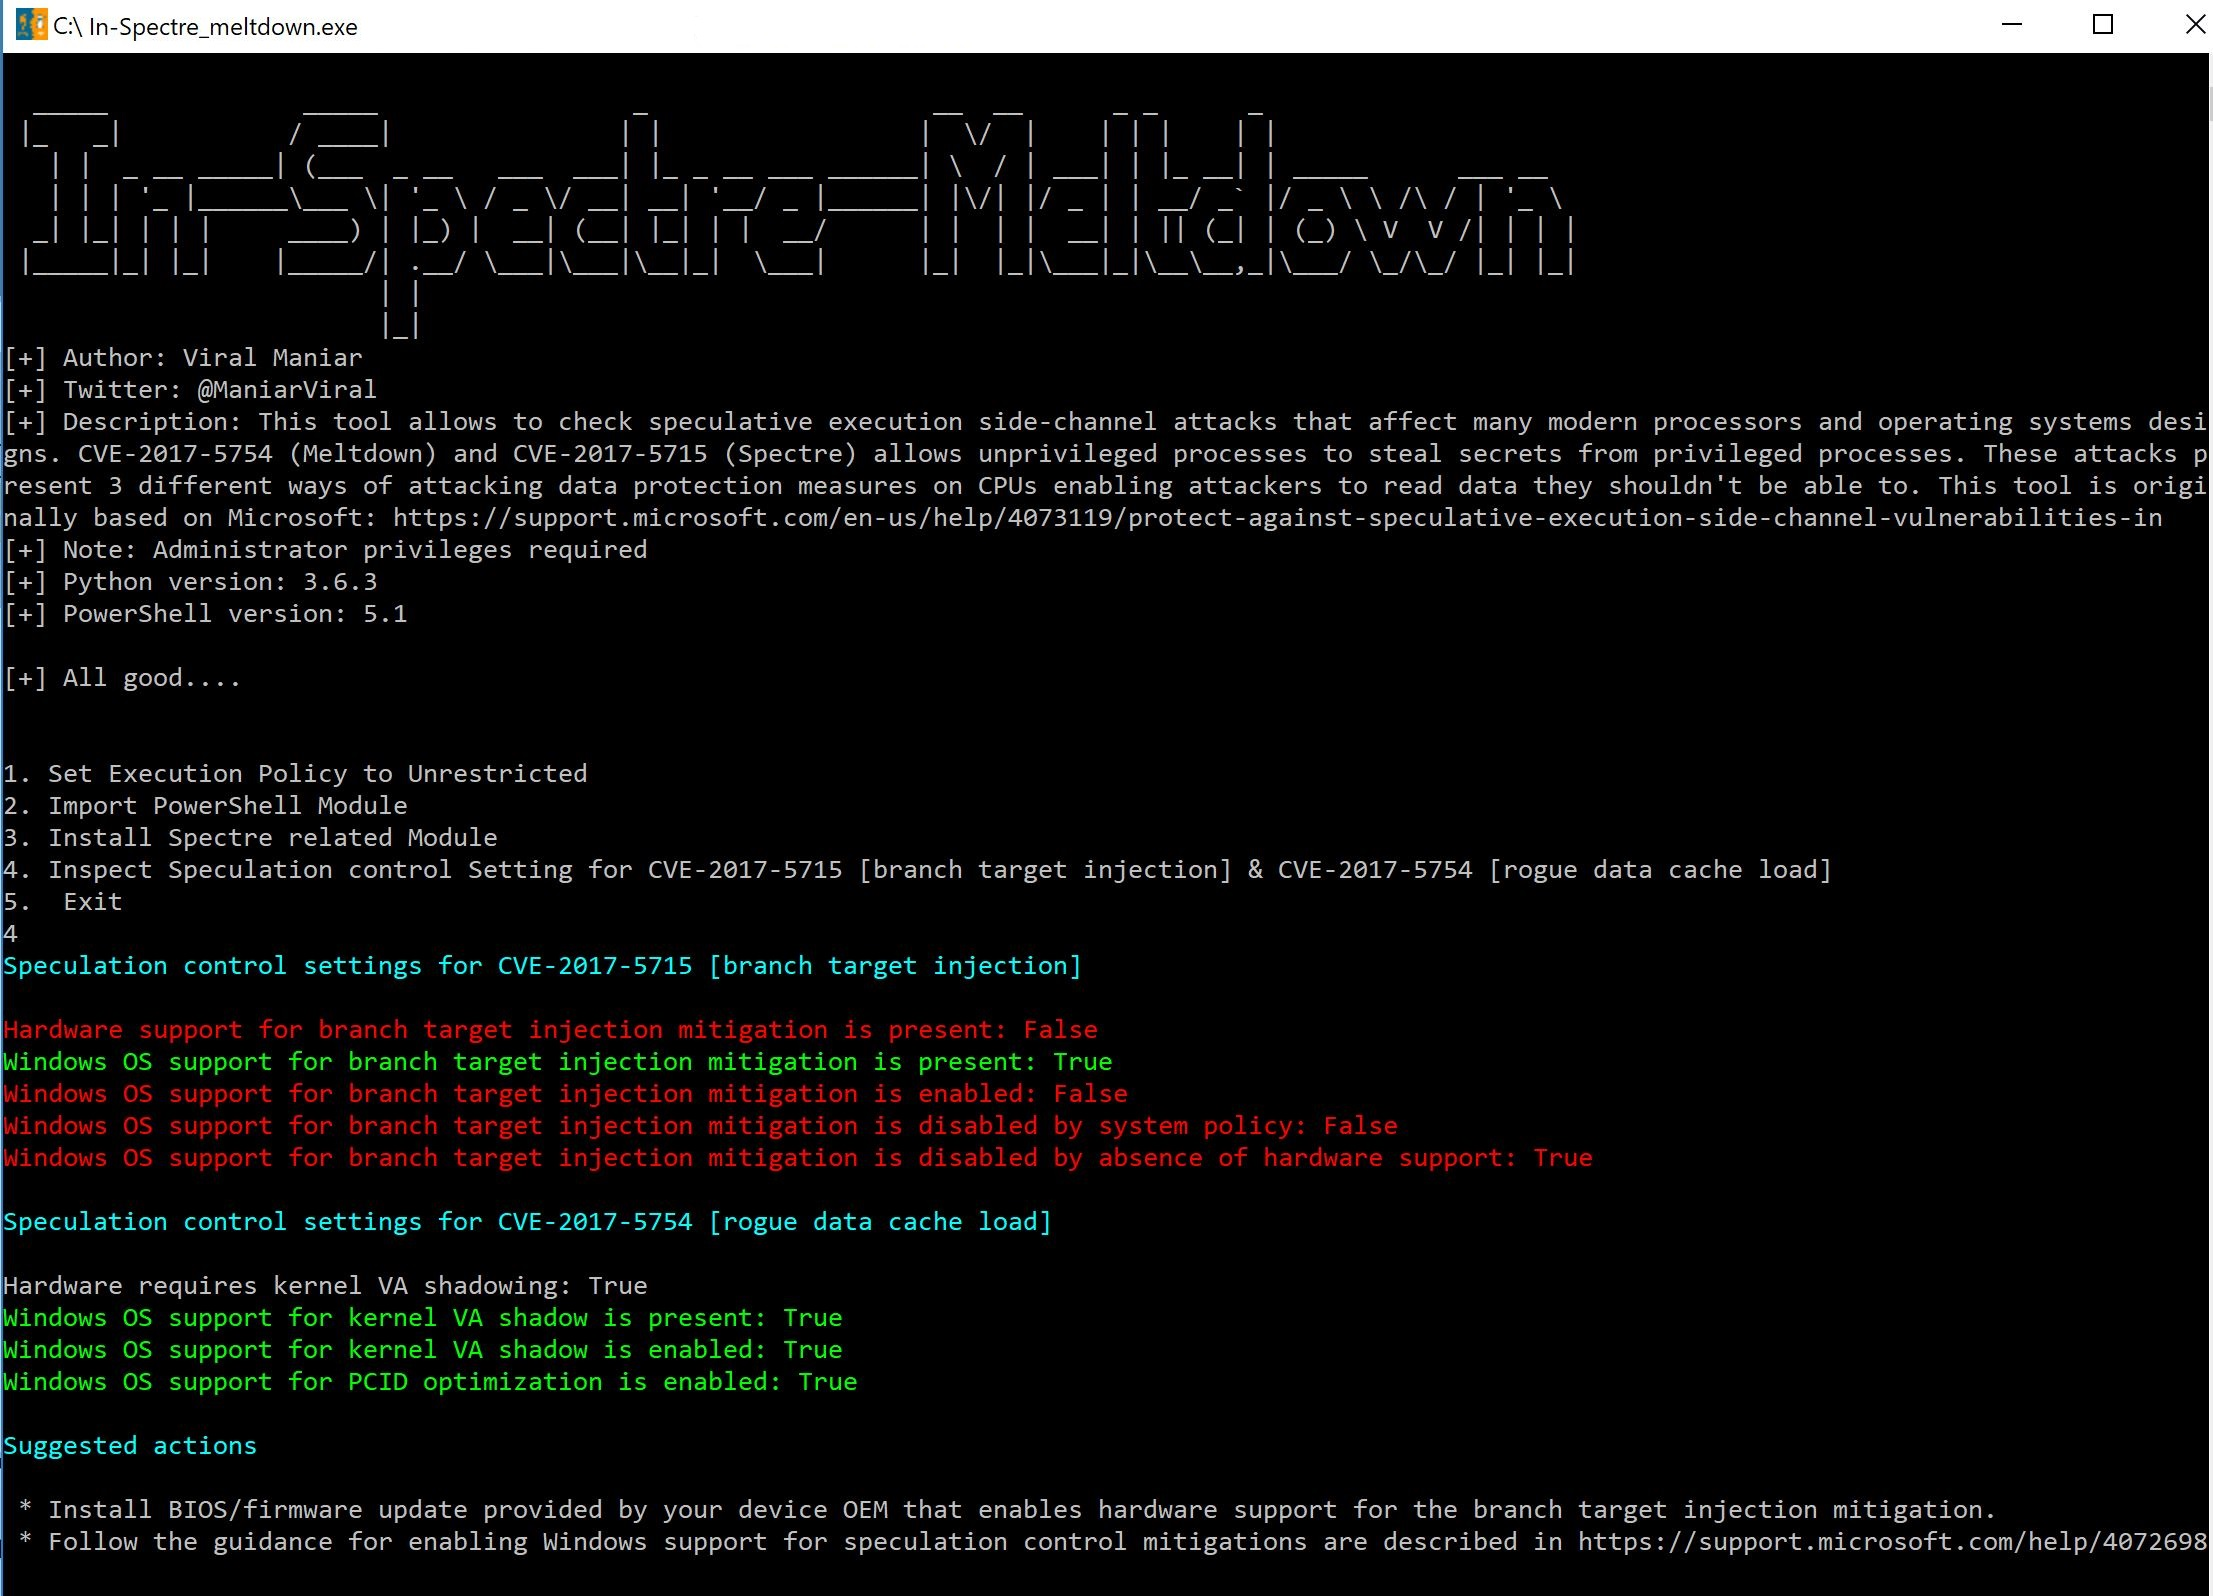
image

Nota:

Questa soluzione è stata testata con successo utilizzando Python 3.6.3 e PowerShell versione 5.1.

Come si usa?

  • Esegui il codice Python o scarica l'eseguibile dalla sezione releases ed eseguilo come amministratore.
  • Premi i numeri 1, 2, 3 e 4 in sequenza per vedere i risultati.
  • Premi 1: Imposta i criteri di esecuzione su unrestricted.
  • Premi 2: Importa i moduli PowerShell necessari
  • Premi 3: Installa i moduli relativi a Spectre in PowerShell
  • Premi 4: Ispeziona le impostazioni di controllo per Spectre e Meltdown e mostra il risultato
  • Premi 5: Esci dal programma

Devo eseguire l'eseguibile come amministratore?

  • Sì, fai clic con il pulsante destro del mouse su "In-Spectre_meltdown.exe" ed esegui come amministratore per ottenere i risultati.

Domande?

Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar

Scarica lo strumento