Script di orchestrazione delle mitigazioni per Secure Boot
Panoramica
Questo script PowerShell automatizza i passaggi di mitigazione di Secure Boot per CVE-2023-24932, come descritto nella Guida alla sicurezza Microsoft. Gestisce l'intero processo, inclusi gli aggiornamenti del registro, i riavvii e la convalida dei log eventi, per garantire che il sistema sia protetto contro il bootkit UEFI BlackLotus.
Funzionalità
- Orchestrazione completamente automatizzata: lo script ti guida attraverso ogni fase, inclusi più riavvii, e riprende automaticamente dopo ogni riavvio.
- Convalida dei log eventi: controlla ID evento specifici (ad es. 1799, 1037) per confermare la riuscita degli aggiornamenti.
- Avvisi BitLocker: avvisa se BitLocker è attivo e garantisce che tu disponga della chiave di ripristino.
- Controlli di compatibilità hardware: blocca l'esecuzione su configurazioni non supportate (ad es. TPM 2.0 su Windows Server 2012/R2).
- Opzioni di verifica manuale: consente controlli manuali della firma del Boot Manager e dei database Secure Boot.
Passaggi trattati
Lo script segue la guida ufficiale Microsoft, eseguendo i seguenti passaggi in sequenza:
-
Aggiornamento DB (0x40)
- Aggiunge il certificato "Windows UEFI CA 2023" al database Secure Boot (DB).
- Richiede 2 riavvii.
-
Aggiornamento del Boot Manager (0x100)
- Aggiorna il Boot Manager a una versione firmata con il certificato "Windows UEFI CA 2023".
- Richiede 2 riavvii.
-
Verifica manuale (facoltativa)
- Copia il Boot Manager (
bootmgfw.efi) per la verifica manuale della firma.
- Verifica se il certificato "Windows UEFI CA 2023" è presente nel DB.
-
Aggiornamento DBX (0x80)
- Aggiunge il certificato "Windows Production PCA 2011" al database delle firme non consentite di Secure Boot (DBX).
- Blocca i Boot Manager meno recenti firmati con questo certificato.
- Richiede 2 riavvii.
-
Aggiornamento SVN (0x200)
- Aggiorna il Secure Version Number (SVN) di Secure Boot per prevenire attacchi di rollback.
- Richiede 2 riavvii.
-
Report finale
- Mostra un riepilogo della configurazione di Secure Boot e delle voci del registro eventi.
Prerequisiti
- Versione di Windows: Windows 10/11, Windows Server 2016/2019/2022 o versioni successive.
- Privilegi di amministratore: lo script deve essere eseguito come amministratore.
- Secure Boot abilitato: assicurati che Secure Boot sia abilitato nel firmware UEFI del sistema.
- Chiave di ripristino BitLocker: se BitLocker è attivo, assicurati di avere la chiave di ripristino.
Utilizzo
-
Scarica lo script:
Invoke-WebRequest -Uri "https://raw.githubusercontent.com/helleflo1312/Orchestrated-Powerhell-for-CVE-2023-24932/refs/heads/main/CVE-2023-24932-automation.ps1" -OutFile "CVE-2023-24932-automation.ps1"
-
Esegui lo script come amministratore:
.\CVE-2023-24932-automation.ps1
-
Segui le istruzioni a schermo. Lo script ti guiderà attraverso ogni passaggio, inclusi i riavvii.
Controlli hardware:
Lo script verificherà i fornitori hardware e la compatibilità secondo la Guida alla sicurezza Microsoft
Convalida del registro eventi
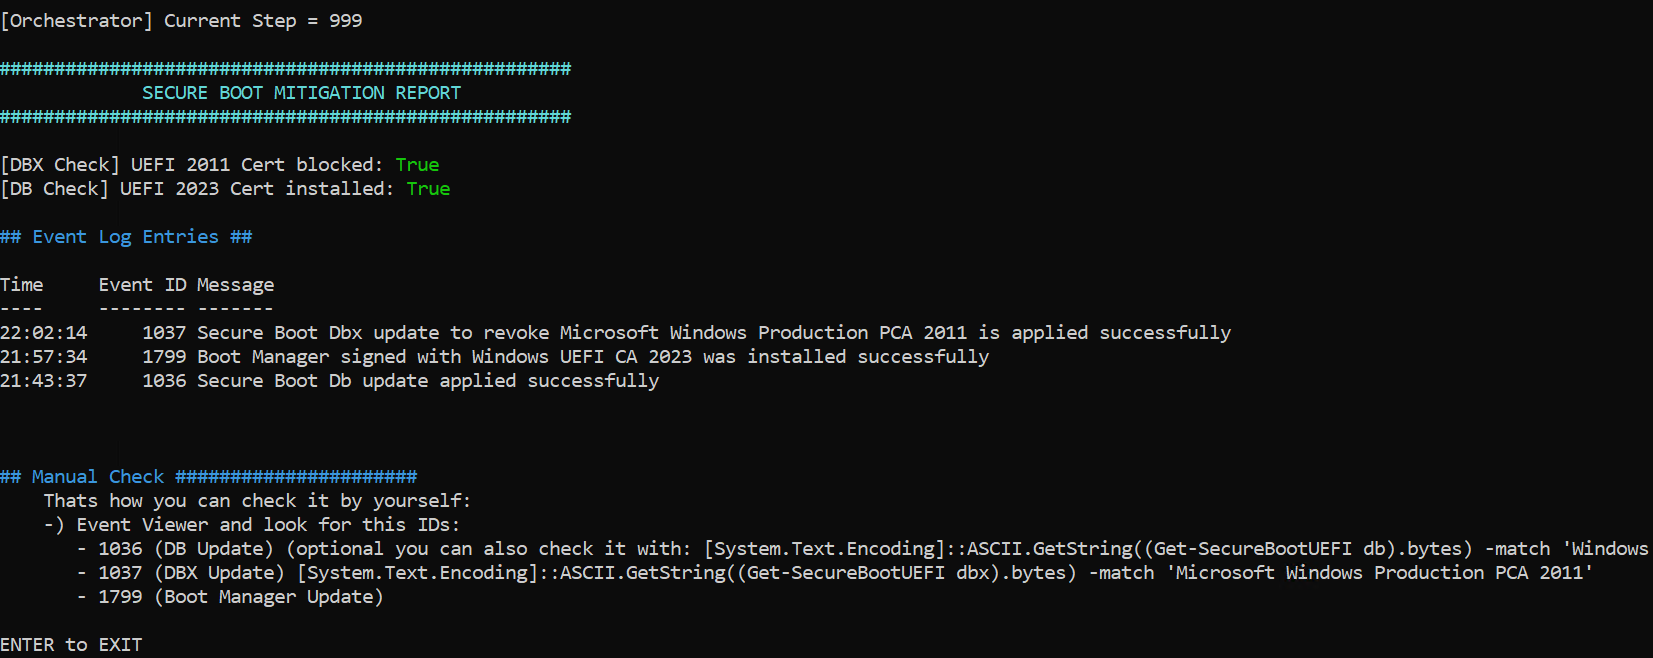
Lo script controlla i seguenti ID evento per confermare la riuscita degli aggiornamenti:
- 1036: aggiornamento DB (0x40) riuscito.
- 1799: aggiornamento del Boot Manager (0x100) riuscito.
- 1037: aggiornamento DBX (0x80) riuscito.
Se un evento non viene trovato, lo script mostrerà un avviso ma continuerà l'esecuzione. Puoi verificare manualmente i log usando il Visualizzatore eventi.
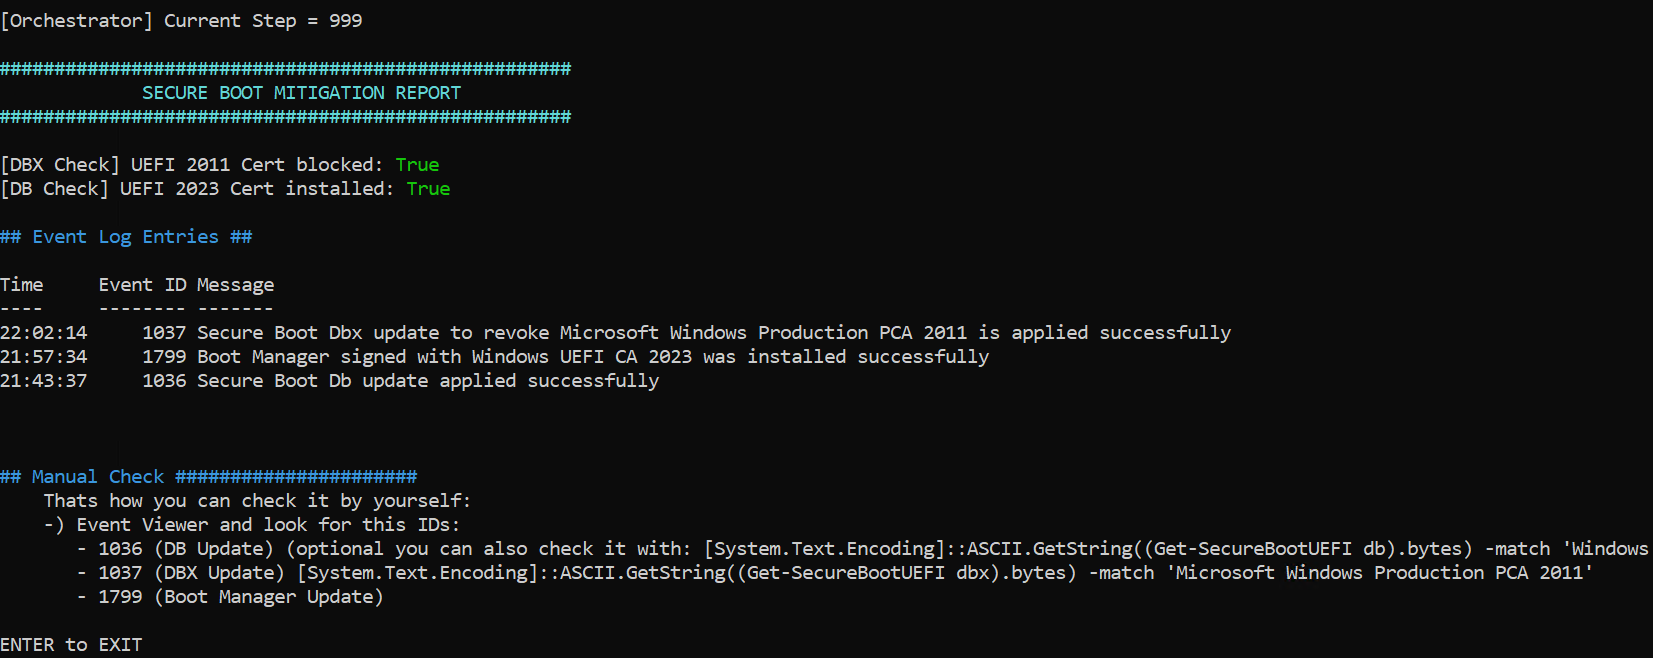
Esempio dopo l'esecuzione riuscita di questo script:
Note
- Modifiche irreversibili: una volta applicato l'aggiornamento DBX (0x80), non può essere annullato senza reimpostare Secure Boot.
- Supporti di ripristino: assicurati di avere supporti di ripristino aggiornati prima di applicare l'aggiornamento DBX. I supporti meno recenti potrebbero non avviarsi dopo l'aggiornamento.
- Test: testa lo script in un ambiente non di produzione prima di distribuirlo su larga scala.
Risoluzione dei problemi
- Errori nel registro eventi: se lo script non trova gli ID evento previsti, controlla manualmente i log di sistema per eventuali errori.
- Ripristino BitLocker: se il sistema entra in modalità di ripristino BitLocker, usa la chiave di ripristino per sbloccare il drive.
- Problemi del firmware: alcuni firmware UEFI potrebbero non supportare gli aggiornamenti richiesti. Contatta il fornitore dell'hardware per gli aggiornamenti.
Riferimenti
Licenza
Questo script è fornito sotto la licenza MIT. Usalo a tuo rischio.
Contributi
Se incontri problemi o hai suggerimenti per miglioramenti, apri una issue o invia una pull request su GitHub.
Esclusione di responsabilità
Questo script è fornito così com'è, senza alcuna garanzia. Testalo sempre in un ambiente non di produzione prima di distribuirlo su sistemi in produzione.
 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en

