 underh0st/cpanel-audit-remediation-tool
Strumento di audit e risposta agli incidenti per la vulnerabilità CVE-2026-41940


Suite professionale di audit di sicurezza e risposta agli incidenti per infrastrutture cPanel.
Questo strumento è stato sviluppato da Oscar Constanzo Quezada, alias Underhost, per identificare e correggere la vulnerabilità CVE-2026-41940 nei server cPanel. Il difetto consente un Bypass dell'Autenticazione tramite l'iniezione di header di sessione HTTP, permettendo a un attaccante di ottenere pieni privilegi amministrativi (root) senza una password valida.
⚠️ Disclaimer Legale QUESTO STRUMENTO È FORNITO SOLO PER SCOPI EDUCATIVI E DI AUDIT ETICO.[cite: 1] L'autore non è responsabile di alcun uso improprio, danno o accesso non autorizzato. Utilizzare questo software solo su reti con esplicita autorizzazione.
# Clona il repository
git clone https://github.com/Underh0st/CPanel-Audit-Remediation-Tool.git

# Entra nella directory
cd CPanel-Audit-Remediation-Tool

# Installa le dipendenze
pip3 install -r requirements.txt

# Esegui lo script
python3 ART.py
📋 Protocollo di Bonifica Lo strumento guida l'amministratore attraverso un protocollo professionale di risposta agli incidenti.
1.Isolamento: Limitare l'accesso alle porte di gestione (2082-2087) tramite firewall.
2.Patch: Forzare l'aggiornamento del core usando /scripts/upcp --force.
3.Sanificazione: Pulizia fisica di /var/cpanel/sessions/raw/ per invalidare i token rubati.
4.Threat Hunting: Individuare la persistenza (backdoor) usando find /home -mtime -1 -ls.
5.Hardening: Abilitare cPHulk e l'Autenticazione Multi-Fattore (MFA).
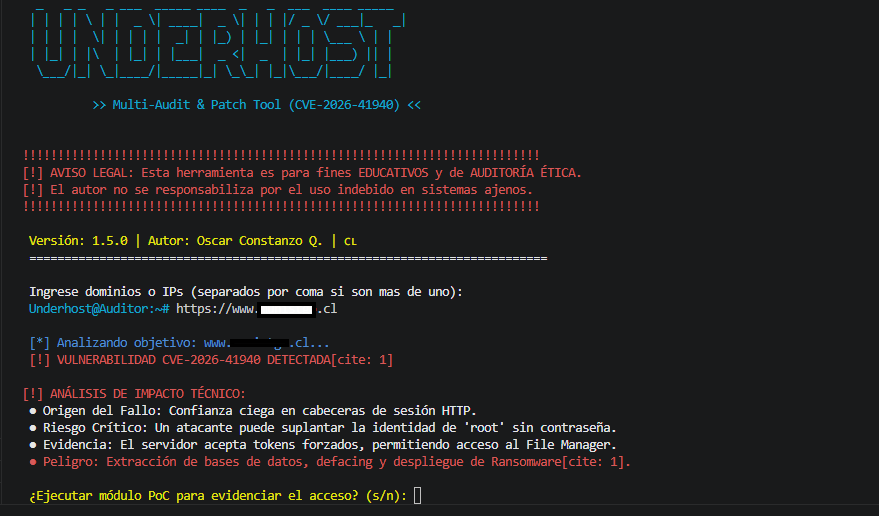 Figura 2: Modulo di scansione attiva che identifica con successo CVE-2026-41940 e genera una valutazione del rischio.
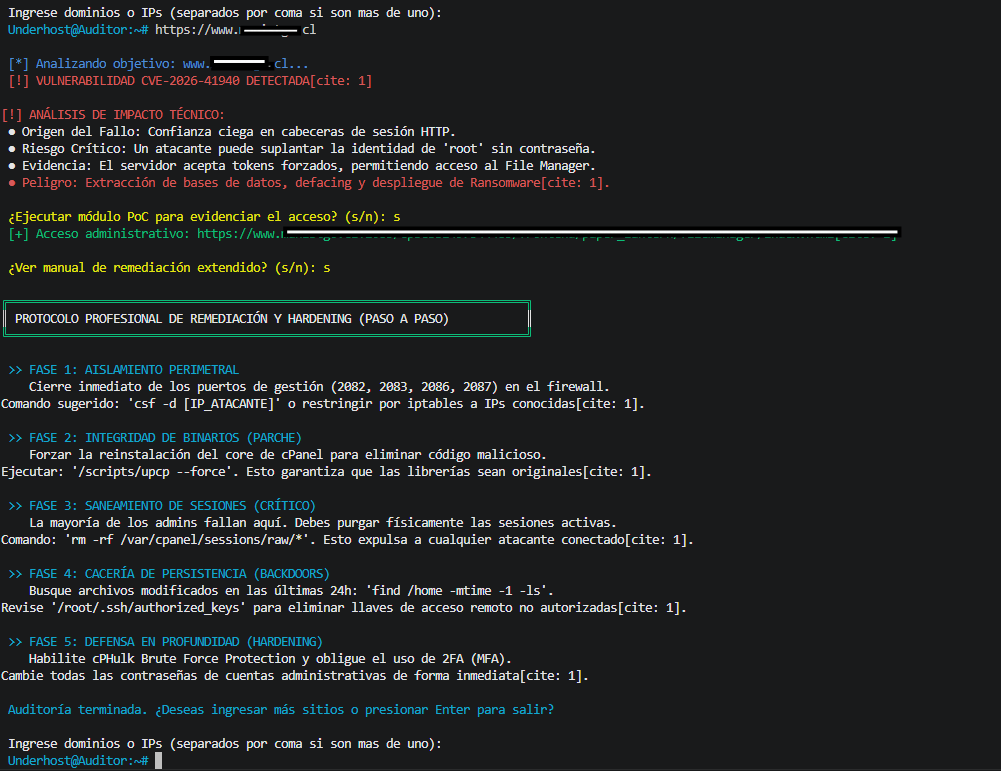 Figura 3: Manuale professionale di risposta agli incidenti in 5 fasi che dettaglia la sanificazione e l'hardening del sistema.
Autore Oscar Constanzo Quezada. (Underhost) - HACKER OFFENSIVO DAL 2010
