 undeadsec/dockerspy
Analizza le immagini di Docker Hub utilizzando pattern regex per estrarre segreti esposti, chiavi private e token di autenticazione per audit di sicurezza e prevenzione degli incidenti.

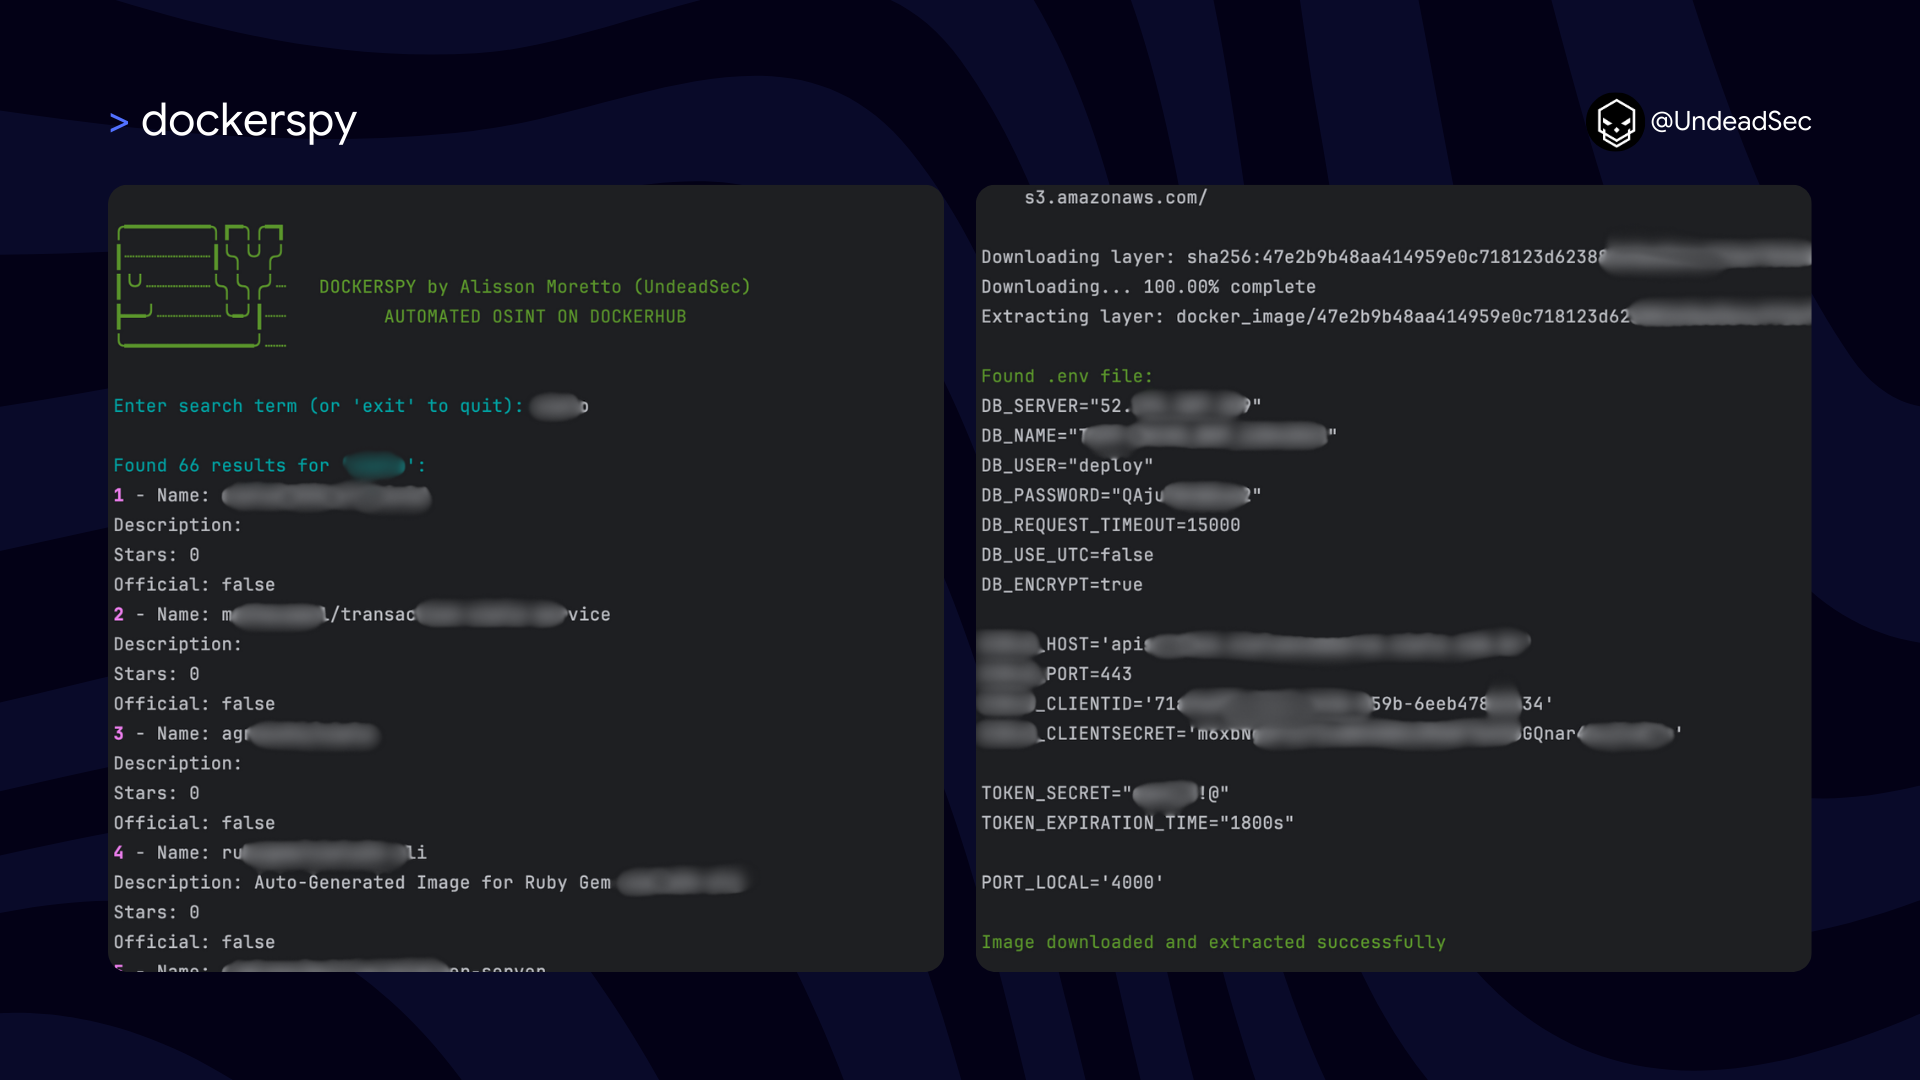
DockerSpy cerca immagini su Docker Hub ed estrae informazioni sensibili come segreti di autenticazione, chiavi private e altro.

Docker è una piattaforma open-source che automatizza la distribuzione, il ridimensionamento e la gestione delle applicazioni utilizzando la tecnologia di containerizzazione. I container consentono agli sviluppatori di impacchettare un'applicazione e le sue dipendenze in un'unica unità portatile che può essere eseguita in modo coerente su diversi ambienti informatici. Docker semplifica il processo di sviluppo e distribuzione garantendo che le applicazioni funzionino allo stesso modo indipendentemente da dove vengono distribuite.
Docker Hub è un repository basato su cloud dove gli sviluppatori possono archiviare, condividere e distribuire immagini di container. Funge da più grande libreria di immagini di container, fornendo accesso sia alle immagini ufficiali create da Docker sia alle immagini contribuite dalla comunità. Docker Hub consente agli sviluppatori di trovare, scaricare e distribuire facilmente immagini predefinite, facilitando lo sviluppo e la distribuzione rapidi delle applicazioni.
L'Open Source Intelligence (OSINT) su Docker Hub comporta l'uso di informazioni pubblicamente disponibili per raccogliere approfondimenti e dati da immagini di container e repository ospitati su Docker Hub. Questo è particolarmente importante per identificare segreti esposti per diverse ragioni:
Audit di sicurezza: Analizzando le immagini Docker, le organizzazioni possono scoprire segreti esposti come chiavi API, token di autenticazione e chiavi private che potrebbero essere state incluse inavvertitamente. Questo aiuta a mitigare potenziali rischi di sicurezza.
Prevenzione degli incidenti: La ricerca proattiva di segreti esposti nelle immagini Docker può prevenire violazioni della sicurezza prima che accadano, proteggendo le informazioni sensibili e mantenendo l'integrità delle applicazioni.
Conformità: Garantire che le immagini dei container non espongano segreti è fondamentale per soddisfare gli standard normativi e di sicurezza organizzativa. L'OSINT aiuta a verificare che nessuna informazione sensibile venga divulgata involontariamente.
Valutazione delle vulnerabilità: Identificare i segreti esposti come parte delle valutazioni di sicurezza regolari consente alle organizzazioni di affrontare tempestivamente queste vulnerabilità, riducendo il rischio di sfruttamento da parte di attori malintenzionati.
Miglioramento della postura di sicurezza: Monitorare continuamente Docker Hub per segreti esposti rafforza la postura di sicurezza complessiva di un'organizzazione, rendendola più resiliente contro potenziali minacce.
Utilizzare l'OSINT su Docker Hub per trovare segreti esposti consente alle organizzazioni di migliorare le proprie misure di sicurezza, prevenire violazioni dei dati e garantire la riservatezza delle informazioni sensibili all'interno delle loro applicazioni containerizzate.
DockerSpy ottiene informazioni da Docker Hub e utilizza espressioni regolari per ispezionare il contenuto alla ricerca di informazioni sensibili, come segreti.
Per usare DockerSpy, segui questi passaggi:
git clone https://github.com/UndeadSec/DockerSpy.git && cd DockerSpy && make
dockerspy
Per personalizzare le configurazioni di DockerSpy, modifica i seguenti file:
DockerSpy è destinato solo a scopi educativi e di ricerca. Gli utenti sono responsabili di assicurarsi che l'uso di questo strumento sia conforme alle leggi e ai regolamenti applicabili.
I contributi a DockerSpy sono benvenuti! Sentiti libero di inviare segnalazioni, richieste di funzionalità o pull request per aiutare a migliorare questo strumento.
DockerSpy è sviluppato e mantenuto da Alisson Moretto (UndeadSec)
Sono un professionista appassionato di cyber threat intelligence che ama condividere approfondimenti e creare strumenti di cybersecurity.
Considera di seguirmi:


DockerSpy è concesso in licenza secondo i termini della MIT License. Vedi il file LICENSE per i dettagli.
Un ringraziamento speciale a @akaclandestine
