Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
iptables-essentials — Iptables Essenziali: Regole e Comandi Comuni per il Firewall. | Kitploit
Strumenti/GitHubGitHub/trimstray/iptables-essentials
Audit di ConfigurazioneSicurezza di ReteApprendimento e FormazioneRisorse Curate
GitHubtrimstray/iptables-essentials

iptables-essentials

Iptables Essenziali: Regole e Comandi Comuni per il Firewall.

Vedi Repository
1.6k289111 anno faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Iptables Essenziali: Regole e Comuni del Firewall


Pull Requests MIT License


☑️ DA FARE

  • Aggiungere esempi utili di configurazione di Iptables
  • Aggiungere una configurazione utile di Kernel Settings (sysctl)
  • Aggiungere link a risorse esterne utili
  • Aggiungere esempi avanzati di configurazione, comandi, regole

Indice dei contenuti

  • Strumenti per aiutarti a configurare Iptables
  • Manuali/Guide/Tutorial
  • Configurazione utile di Kernel Settings (sysctl)
    • rp_filter
    • log_martians
    • send_redirects
    • accept_source_route
    • accept_redirects
    • tcp_syncookies
    • icmp_echo_ignore_broadcasts
    • ip_forward
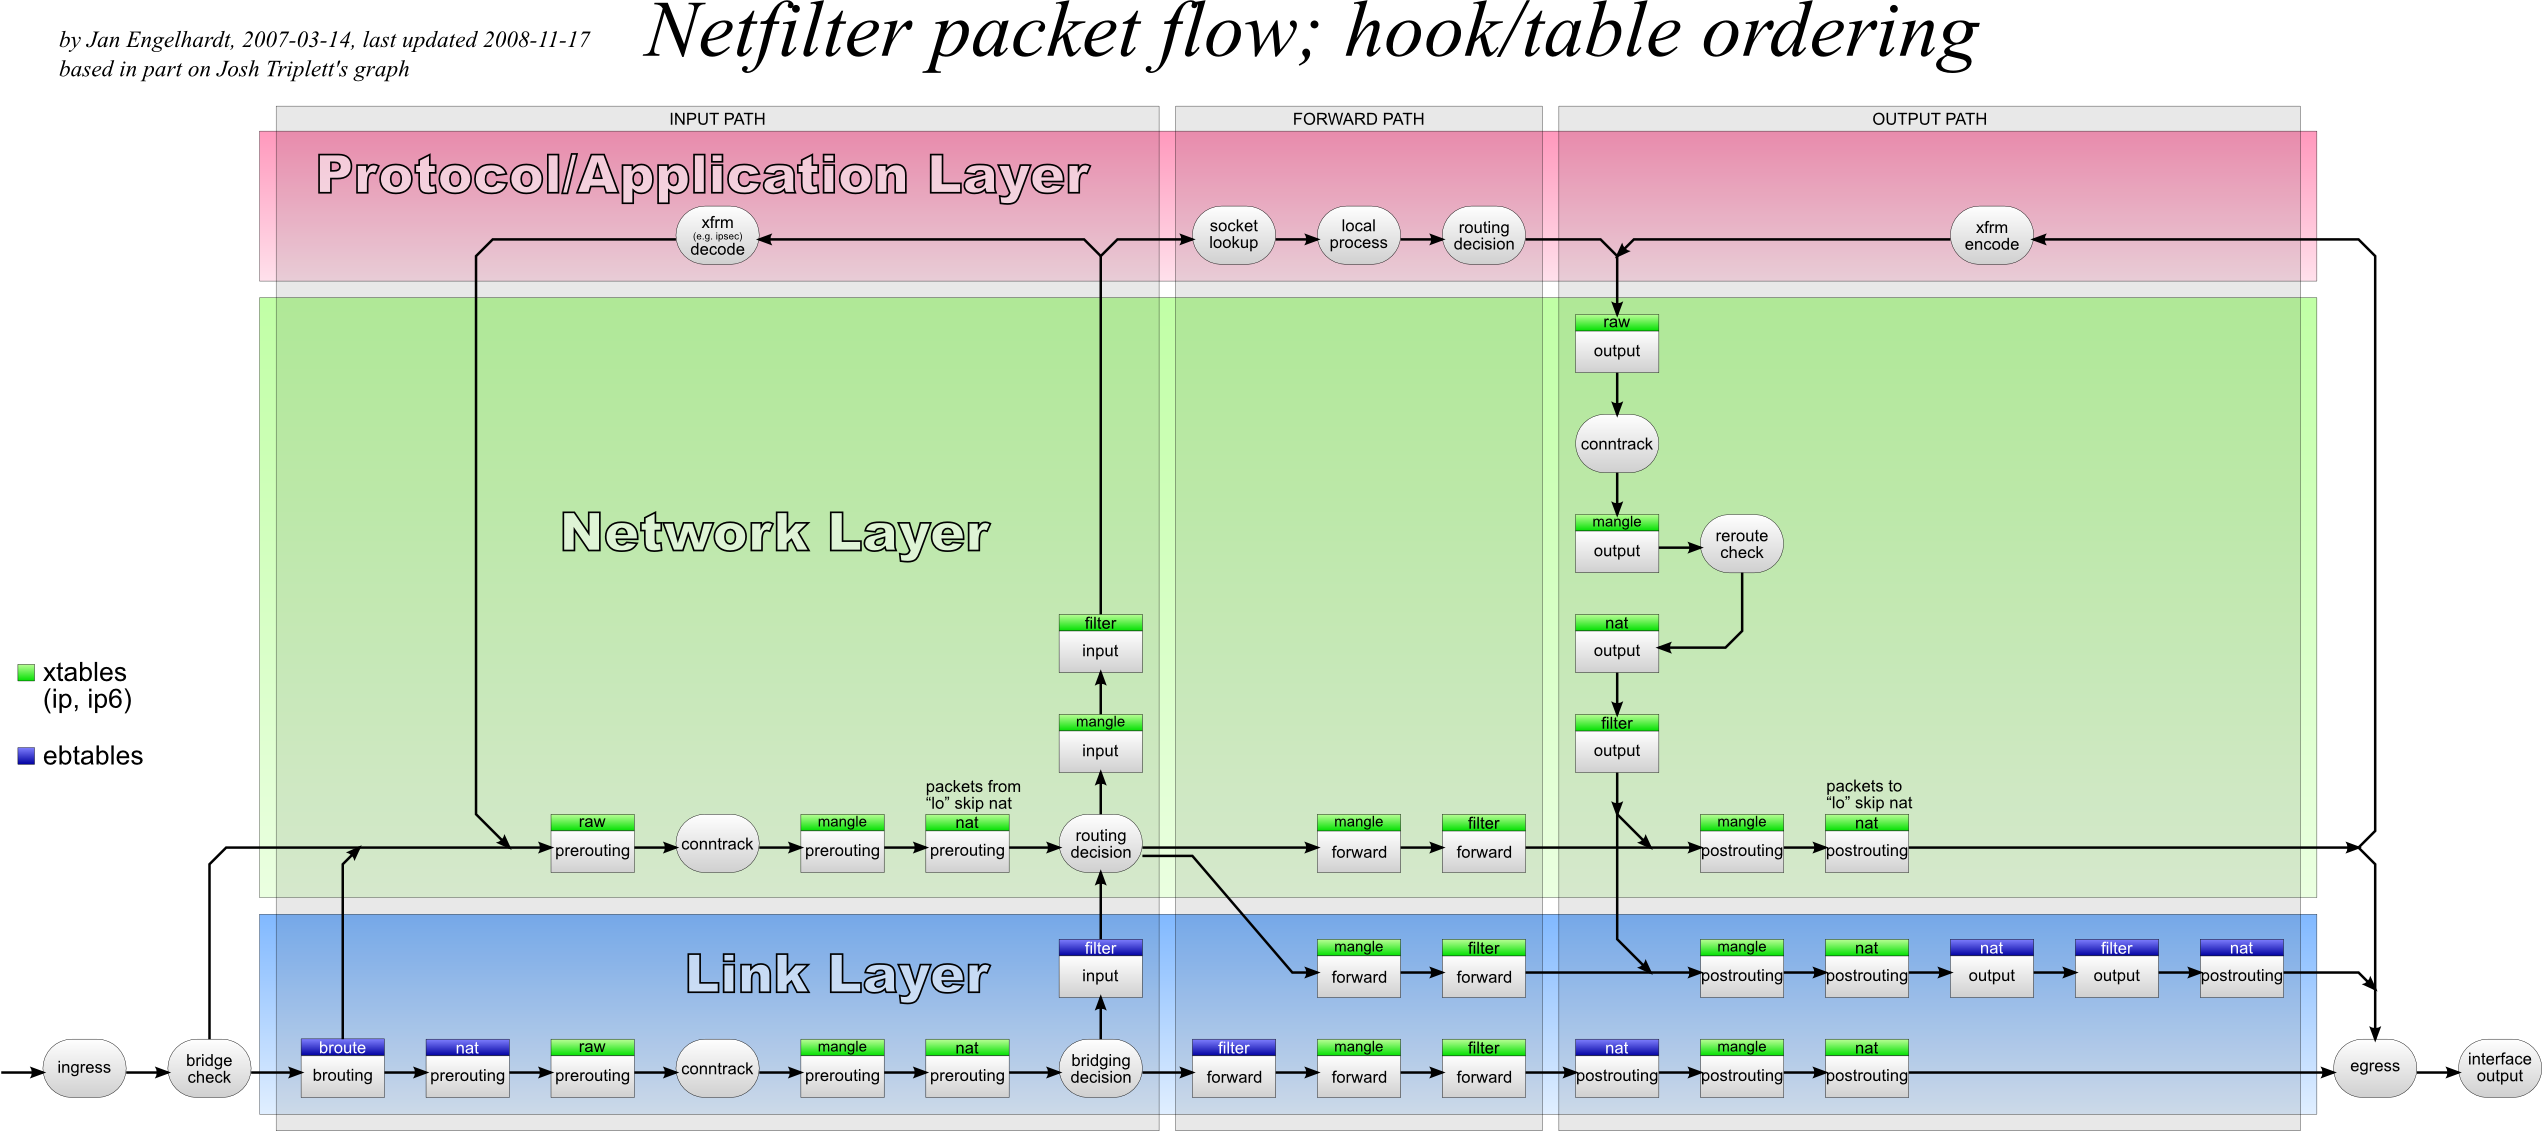
  • Come funziona?
  • Regole Iptables
    • Salvare le regole
      • Basato su Debian
      • Basato su RedHat
    • Elencare tutte le regole iptables attive con verbose
    • Elencare tutte le regole iptables attive con righe numeriche e verbose
    • Stampare tutte le regole iptables attive
    • Elencare le regole come tabelle per la catena INPUT
    • Stampare tutte le specifiche delle regole nella catena INPUT
    • Mostra conteggi pacchetti e dimensione aggregata
    • Per visualizzare le regole della catena INPUT o OUTPUT con righe numeriche e verbose
    • Eliminare una regola per catena e numero
    • Eliminare una regola per specifica
    • Svuotare tutte le regole, eliminare tutte le catene e accettare tutto
    • Svuotare tutte le catene
    • Svuotare una singola catena
    • Inserire regole del firewall
    • Consentire connessioni al loopback
    • Consentire connessioni in entrata stabilite e correlate
    • Consentire connessioni in uscita stabilite
    • Da interno a esterno
    • Scartare pacchetti non validi
    • Bloccare un indirizzo IP
    • Bloccare un indirizzo IP e rifiutare
    • Bloccare connessioni a un'interfaccia di rete
    • Consentire tutto lo SSH in entrata
    • Consentire SSH in entrata da un indirizzo IP o subnet specifico
    • Consentire SSH in uscita
    • Consentire Rsync in entrata da un indirizzo IP o subnet specifico
    • Consentire tutto l'HTTP in entrata
    • Consentire tutto l'HTTPS in entrata
    • Consentire tutto l'HTTP e HTTPS in entrata
    • Consentire MySQL da un indirizzo IP o subnet specifico
    • Consentire MySQL a un'interfaccia di rete specifica
    • PostgreSQL da un indirizzo IP o subnet specifico
    • Consentire PostgreSQL a un'interfaccia di rete specifica
    • Bloccare la posta SMTP in uscita
    • Consentire tutto lo SMTP in entrata
    • Consentire tutto l'IMAP in entrata
    • Consentire tutto l'IMAPS in entrata
    • Consentire tutto il POP3 in entrata
    • Consentire tutto il POP3S in entrata
    • Scartare indirizzi di rete privata su interfaccia pubblica
    • Scartare tutto il traffico in uscita verso reti Facebook
    • Registrare e scartare pacchetti
    • Registrare e scartare pacchetti con numero limitato di voci di log
    • Scartare o accettare traffico da indirizzo MAC
    • Bloccare o consentire richiesta ICMP Ping
    • Specificare più porte con multiport
    • Bilanciamento del carico con random* o nth*
    • Limitare il numero di connessioni con limit e iplimit*
    • Mantenere un elenco di connessioni recenti da confrontare
    • Confrontare una string* nel payload dati di un pacchetto
    • Regole basate sul tempo con time*
    • Corrispondenza di pacchetti basata su valori TTL
    • Protezione contro la scansione delle porte
    • Protezione brute-force SSH
    • Protezione Syn-flood
      • Mitigare gli SYN Flood con SYNPROXY
    • Bloccare nuovi pacchetti che non sono SYN
    • Controllo forzato dei pacchetti frammentati
    • Pacchetti XMAS
    • Scartare tutti i pacchetti NULL
    • Bloccare valori MSS non comuni
    • Bloccare pacchetti con flag TCP falsi
    • Bloccare pacchetti da subnet private (Spoofing)
  • Esempi di configurazione avanzata
    • Gestione dei pacchetti in Python utilizzando il target NFQUEUE
      • ACCETTA tutti i pacchetti da una sorgente specifica su (filter:INPUT) e SCARTA tutto il resto
      • Scrivi il tuo script di port knocking per proteggere l'accesso SSH

Strumenti per aiutarti a configurare Iptables

Scarica lo strumento