 trappsec-dev/trappsec
Framework open-source per incorporare percorsi esca e campi esca realistici nelle API per rilevare attaccanti che sondano la logica di business, convertendo la ricognizione in telemetria di sicurezza azionabile.

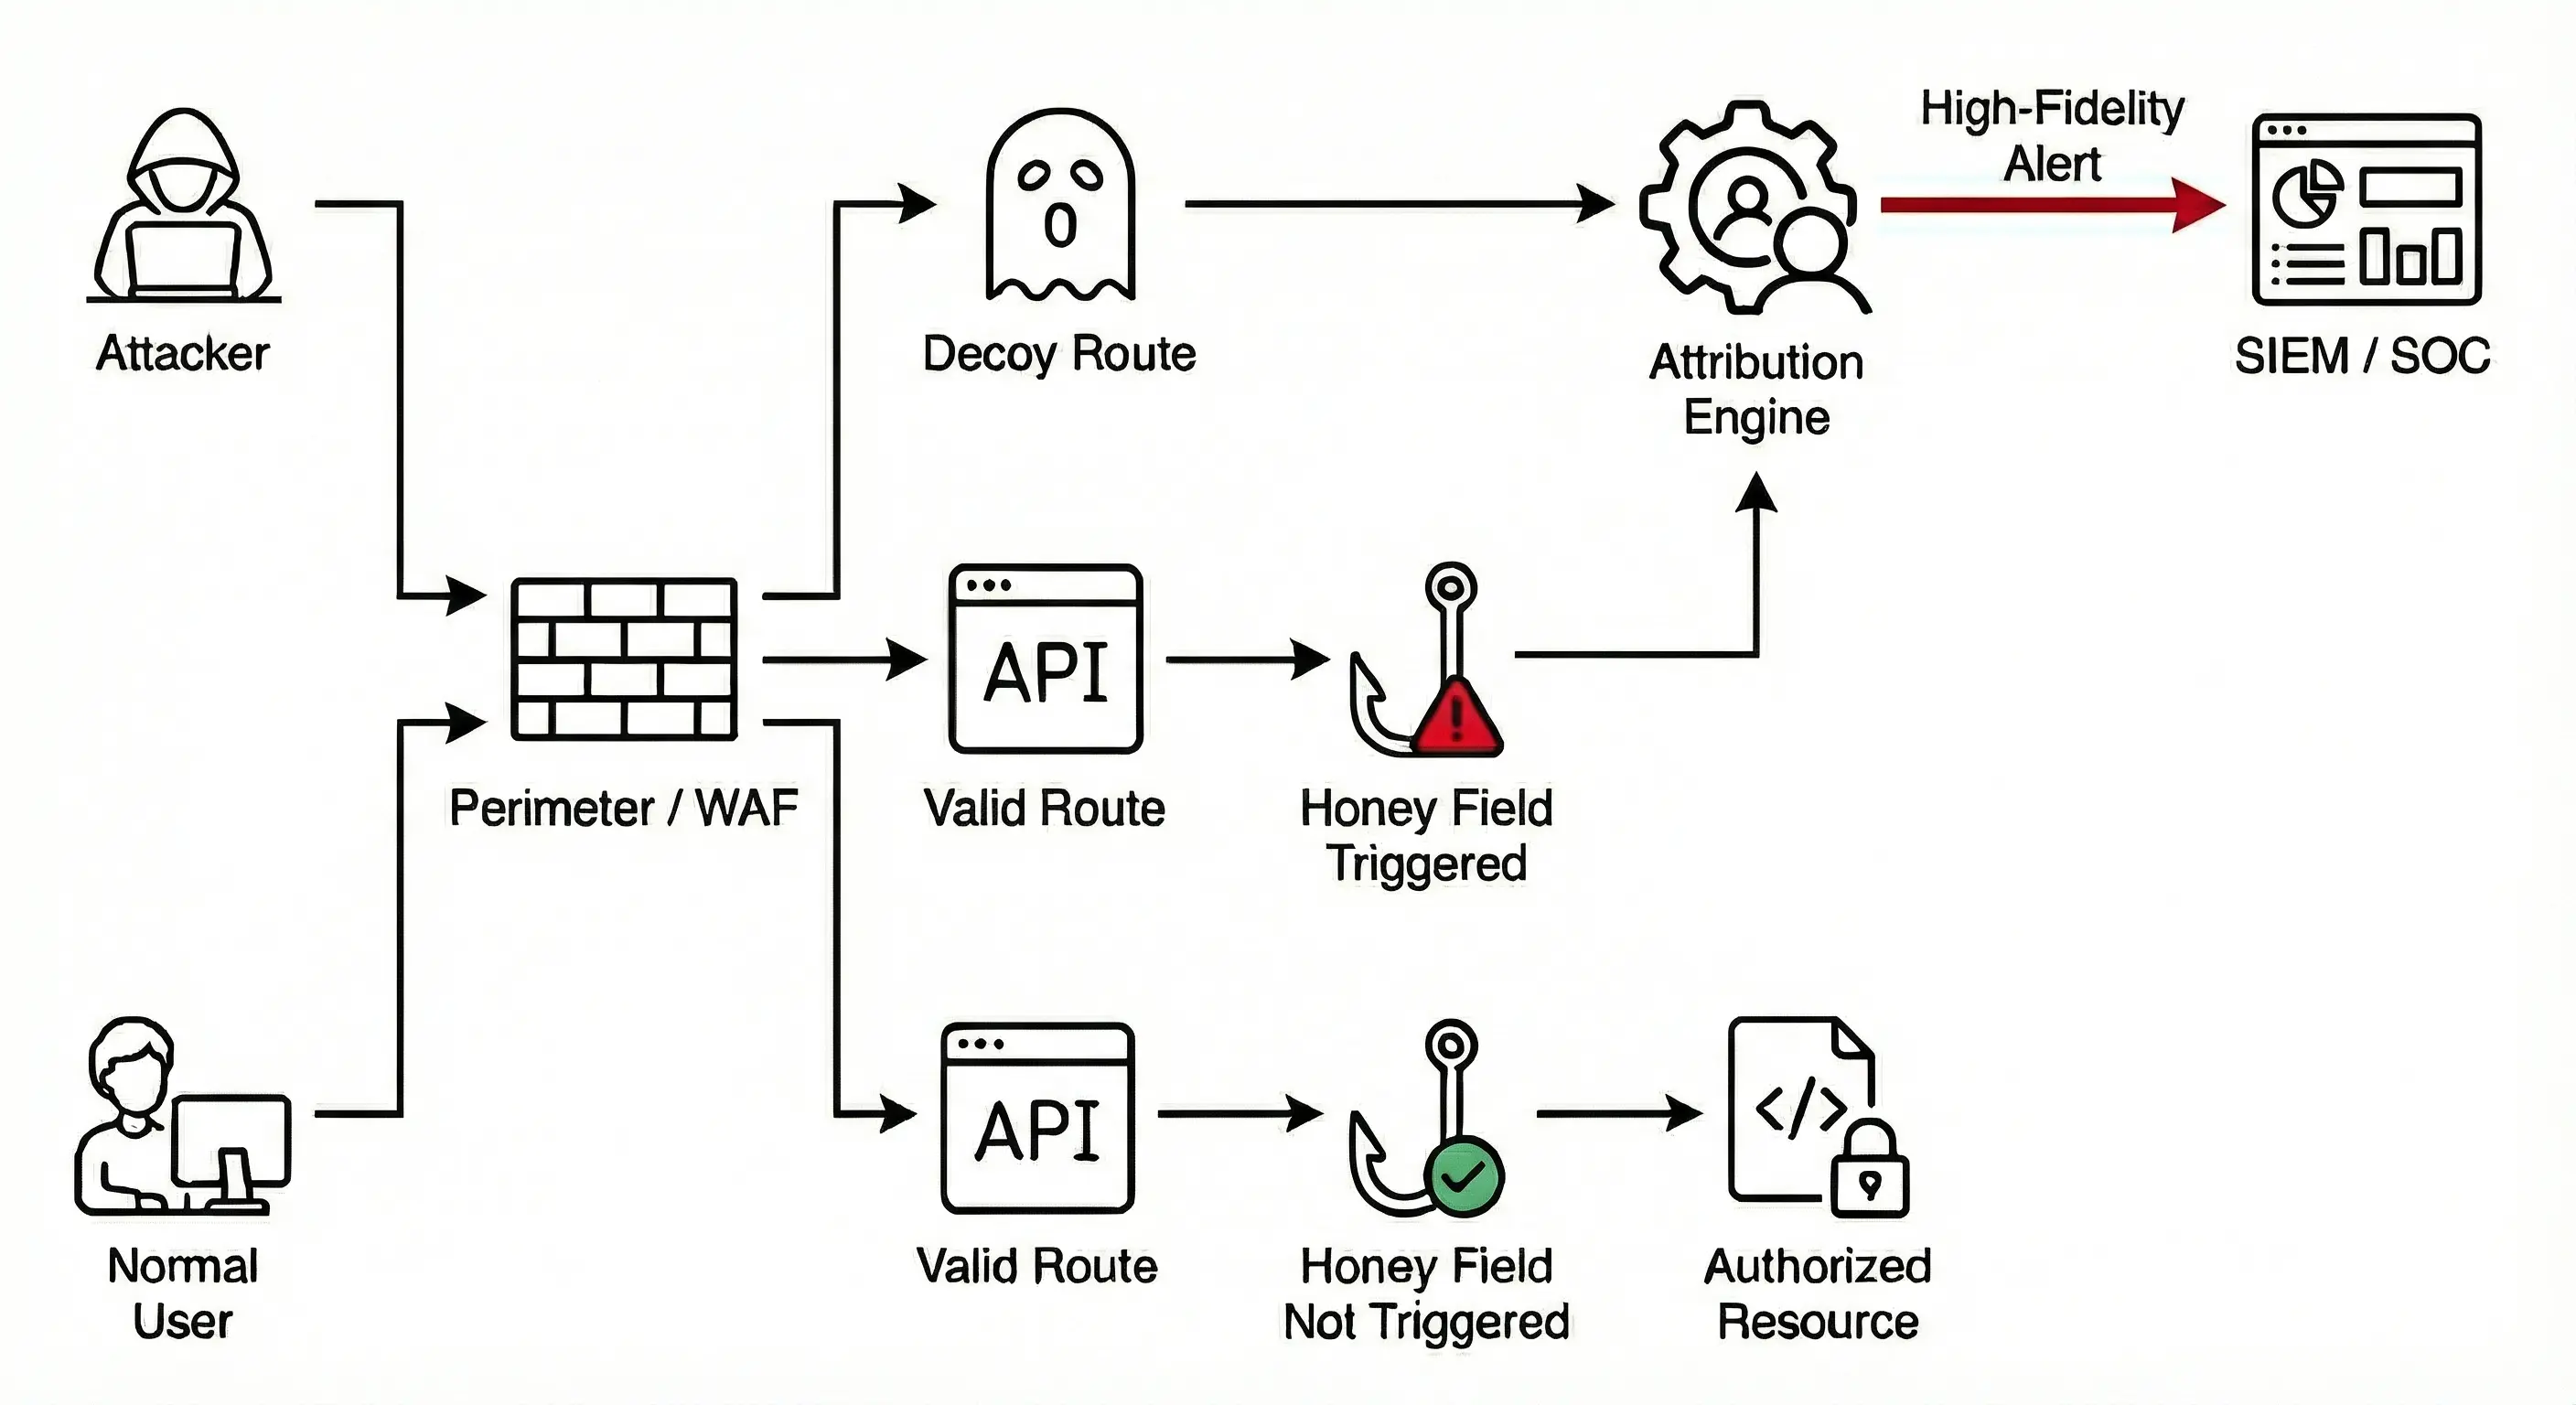
trappsec è un framework open-source che aiuta gli sviluppatori a rilevare gli attaccanti che sondano la logica di business delle API. Incorporando percorsi esca realistici e campi di miele difficili da distinguere dalle vere costruzioni API, gli attaccanti vengono spinti ad autenticarsi — convertendo la ricognizione in telemetria di sicurezza utilizzabile.
Costruito per l'1% delle persone che effettivamente guardano i loro avvisi di sicurezza, e il 99% che ama solo l'idea di averli.
Leggi la documentazione • Ultra Quickstart
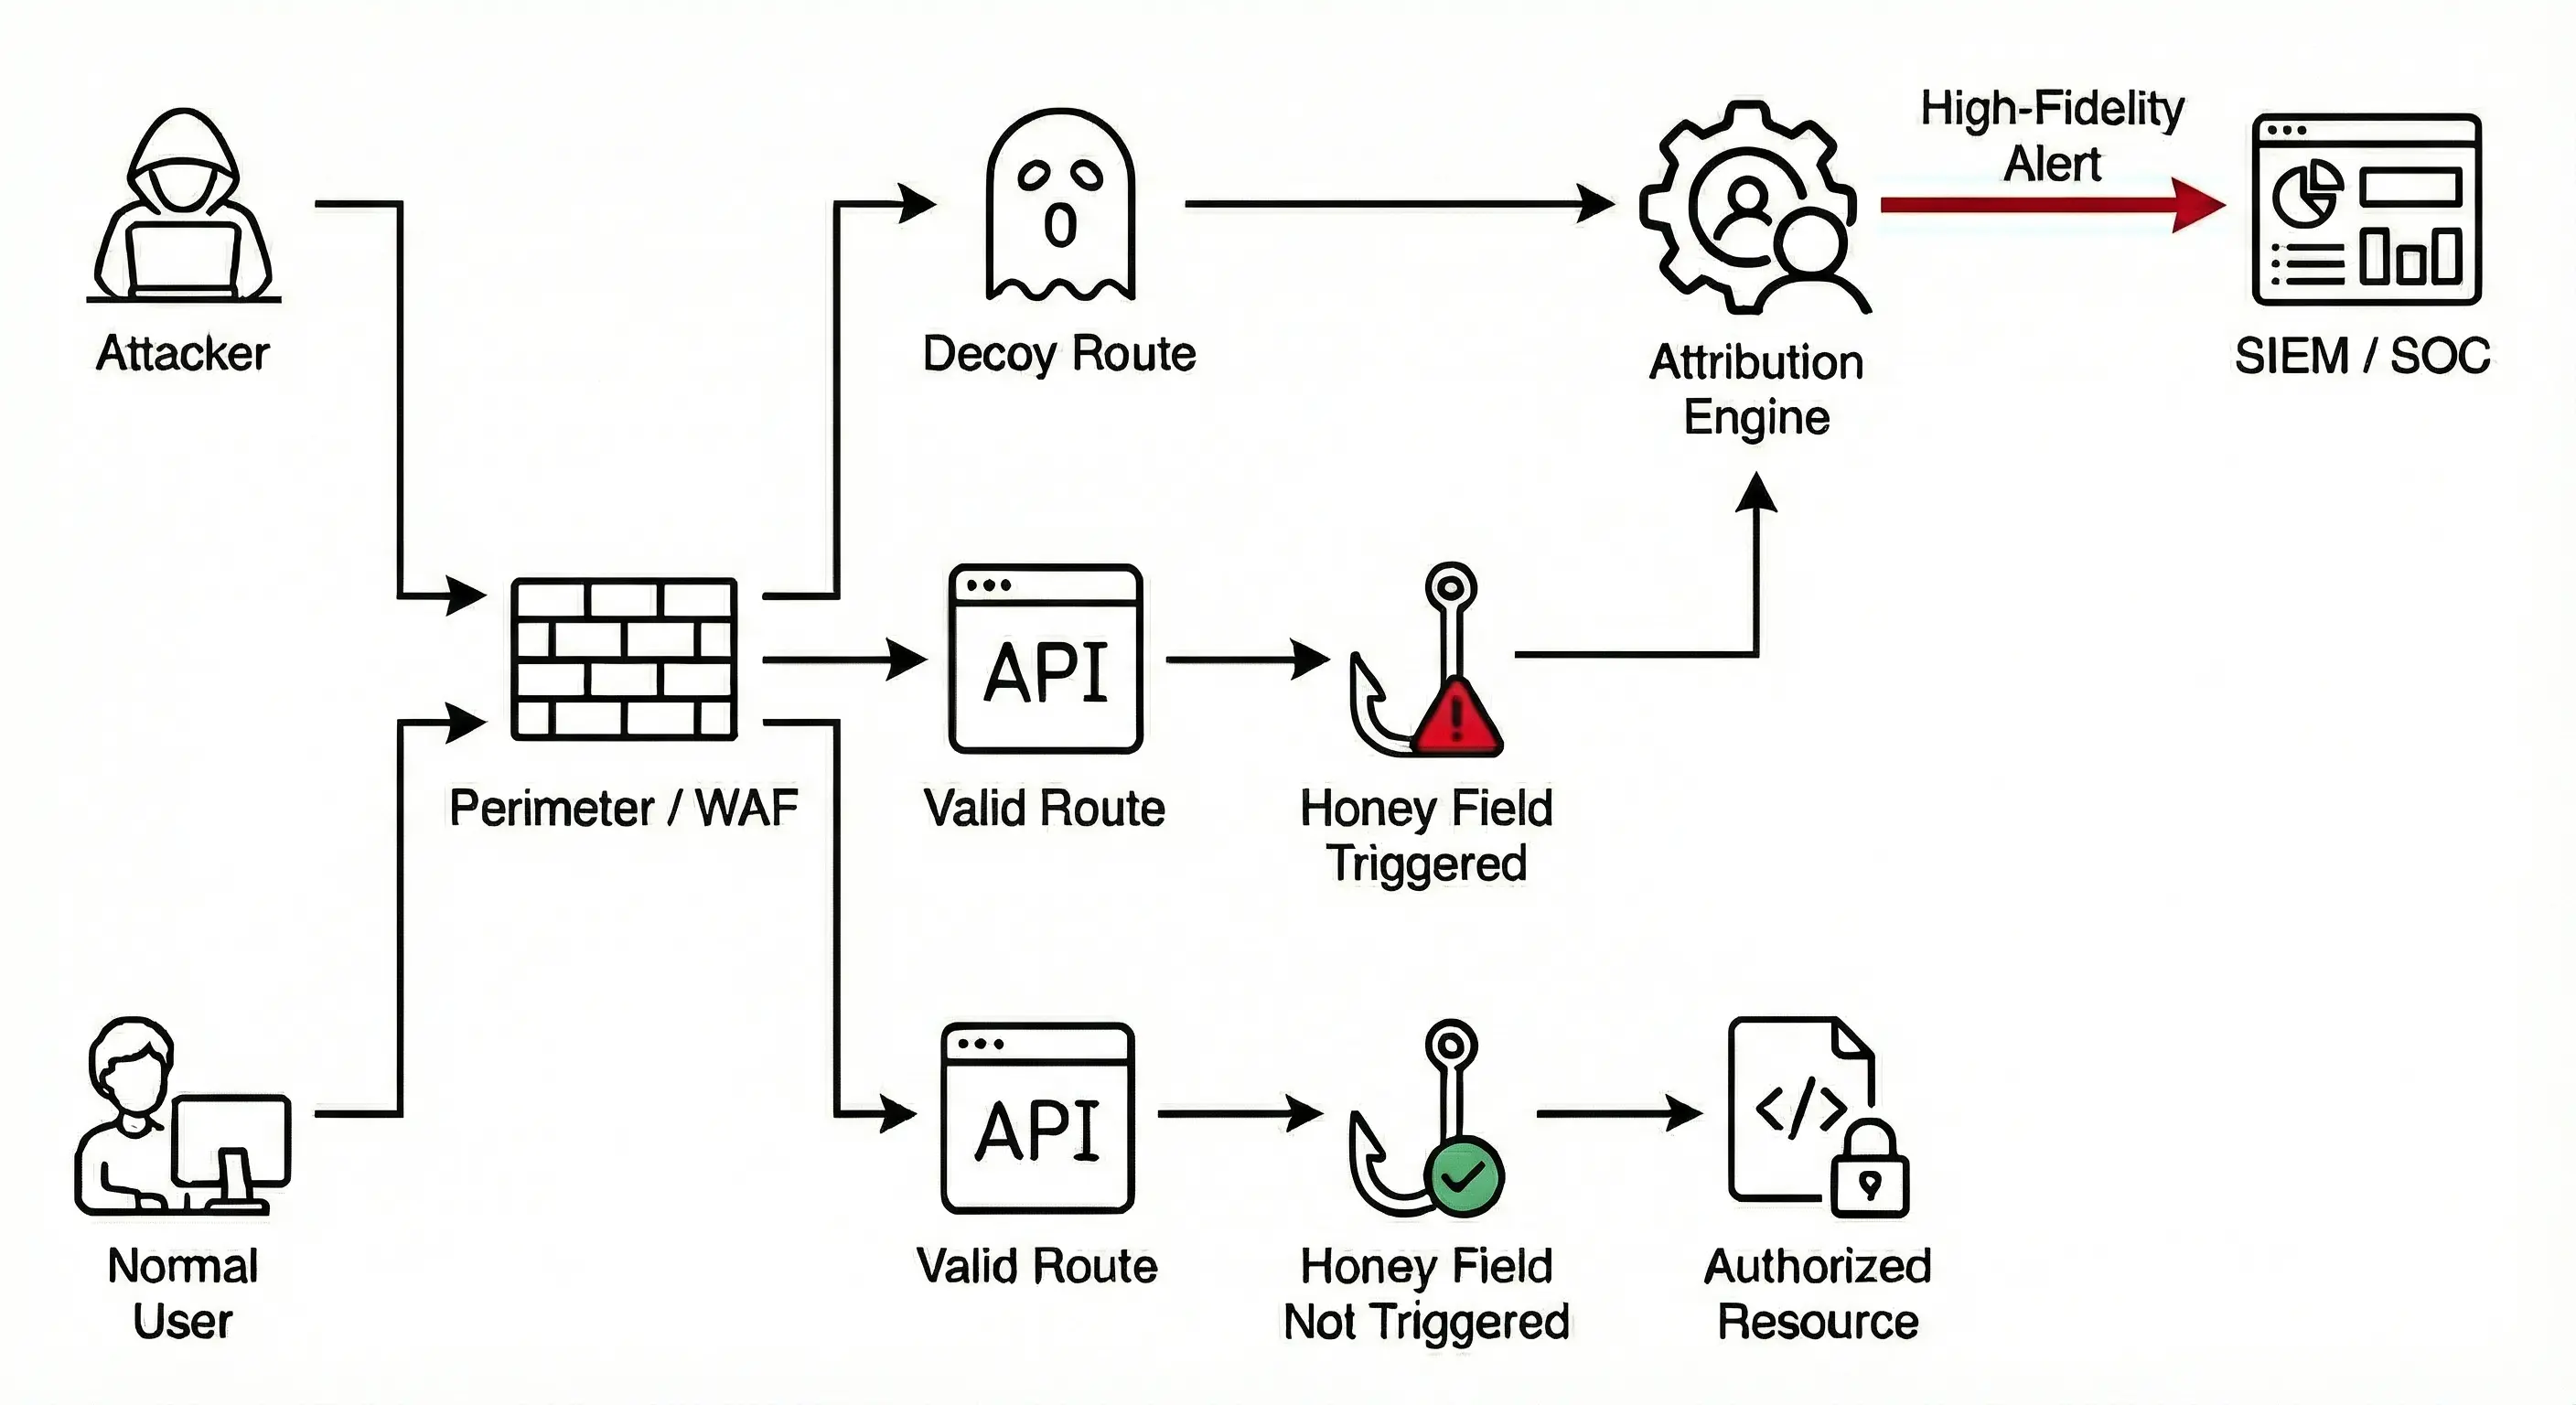
Percorsi Esca: Questi sono endpoint "fantasma" che si trovano al di fuori della tua logica reale ma sembrano autentici. Inserendo riferimenti fittizi nel tuo codice lato client, puoi attirare gli attaccanti in queste trappole, permettendoti di monitorare il loro comportamento tramite risposte statiche o dinamiche personalizzate che si adattano allo stato di autenticazione.
Campi di Miele: Parametri non funzionali incorporati all'interno di endpoint API legittimi che agiscono come invisibili fili d'erba (tripwires). Puoi attirare gli attaccanti includendoli come campi nascosti nei form con valori statici o sfruttando attributi "sola lettura" esistenti che appaiono nelle risposte GET come campi di miele che attivano avvisi se un attaccante tenta di modificarli tramite richieste POST o PUT.
Attribuzione dell'Identità: Gli hook del framework ti permettono di collegare una richiesta a un'identità utente autenticata. Puoi anche mappare le trappole a un intento specifico (Escalation dei privilegi, Ricognizione, ecc.). Insieme, ottieni avvisi ad alta fedeltà a cui i team di sicurezza possono rispondere rapidamente e in modo più efficace.
Richiedi Autenticazione: In un internet per lo più innocuo ma sempre più pieno di persone e scanner (per lo più scanner) che curano cose che non dovrebbero, non vuoi essere sepolto dal rumore. Usa risposte template non autenticate come (401, Non autorizzato) per guidarli a sondare con autenticazione.
Mimetizzati: Una trappola dovrebbe apparire esattamente come una parte normale della tua API. Una buona trappola dovrebbe sembrare una parte ordinaria, standard - forse anche noiosa - della tua API. Se sembra "troppo bella per essere vera", gli attaccanti la ignoreranno. Progetta trappole per catturare persone che cercano di comprendere o manipolare la tua logica di business.
trappsec può integrarsi direttamente nei tuoi flussi di lavoro esistenti. Gli eventi vengono scritti di default nei tuoi gestori di log standard, ma possono essere configurati per integrarsi anche in OpenTelemetry per l'osservabilità o Webhook per attivare risposte automatiche o notificare i team di sicurezza.
| Linguaggio | Framework |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Go | net/http |
| Gin | |
| Echo |
Manca il tuo framework preferito? Fai una richiesta qui.
Il supporto della community è disponibile tramite issue e discussioni su GitHub.
Per supporto commerciale o servizi, invia un'email a [email protected].

