 tiliondev/fortress
Motore Chromium stealth che impedisce a scraper e agenti browser di essere bloccati, con una modifica di una sola riga di codice.


Motore Chromium stealth


Fortress è un motore Chromium stealth che impedisce ai tuoi scraper e agenti del browser di essere bloccati, con una sola riga di codice di modifica. I rilevatori di bot individuano l'automazione leggendo l'impronta digitale del browser; Fortress corregge quell'impronta all'interno del C++ di Chromium, in modo che il browser si presenti come una normale installazione di Chrome. Gli scraper completano le loro esecuzioni, gli agenti raggiungono le pagine a cui erano stati inviati e CreepJS, Sannysoft, BrowserScan e Cloudflare Turnstile live lo leggono come umano. Punta il tuo attuale Playwright o Puppeteer su Fortress tramite CDP e nient'altro nel tuo codice cambia.
Blink · V8 · BoringSSL patch inline nell'albero · WebGL basato su ANGLE / D3D11 · TLS JA3/JA4-coerente · rebase mensile a monte · versioni riproducibili e verificate dalla gauntlet
34patch C++ a superficiesingola |
0%CreepJSheadless / stealth |
attraverso ogni |
BSD-3motore aperto,ricostruiscilo da te |
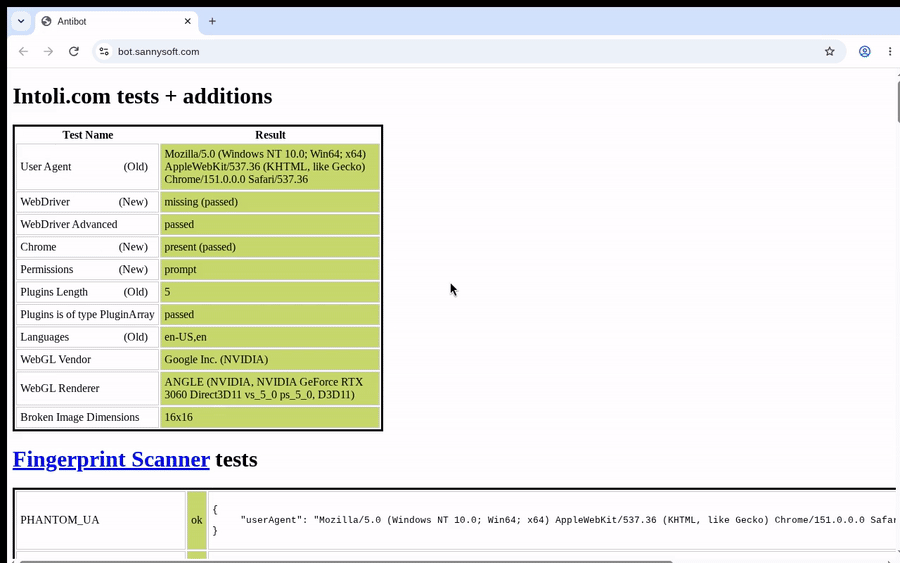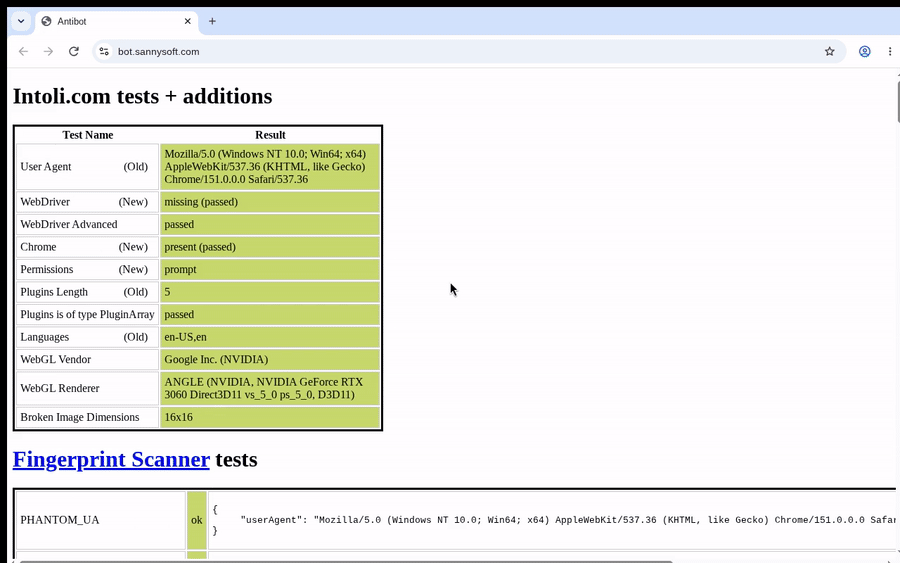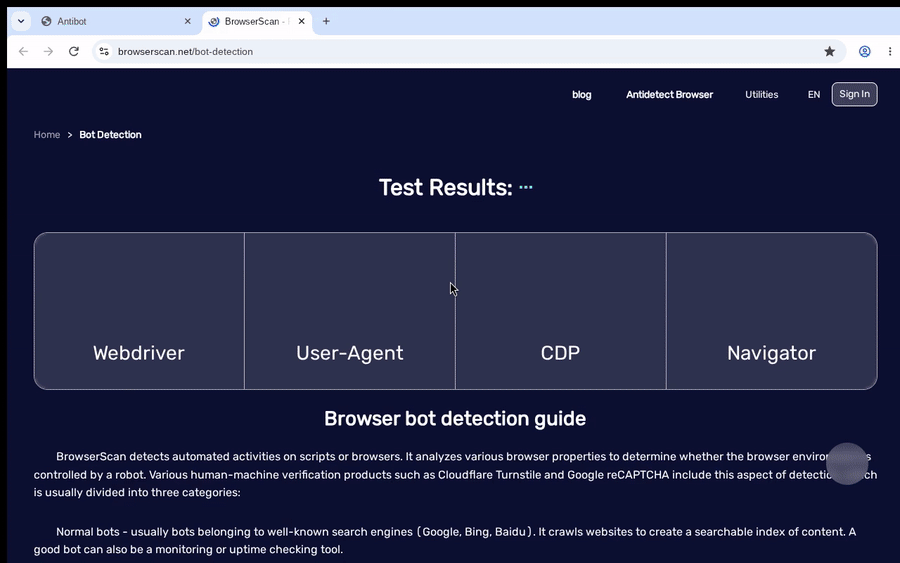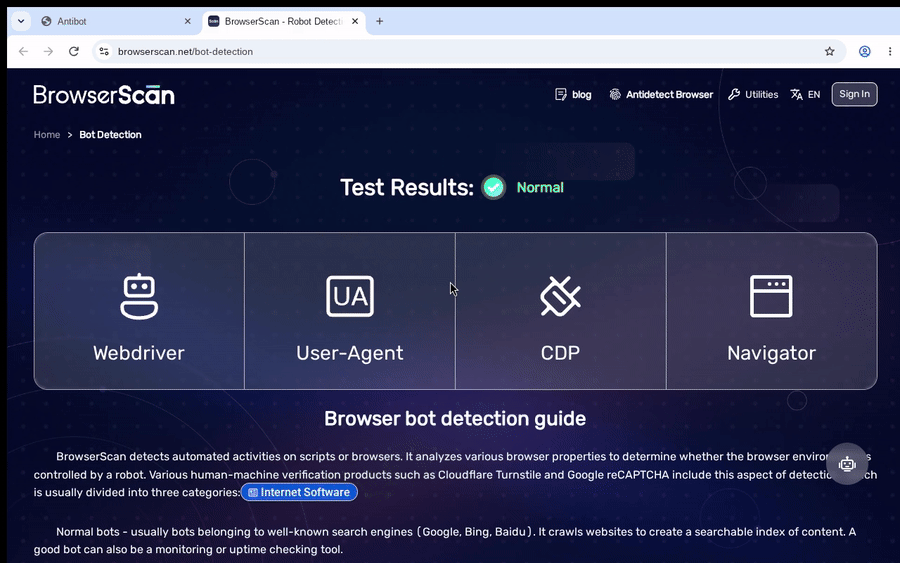
Cattura non modificata del binario Fortress in una finestra reale: supera una sfida live di Cloudflare, mostra bot.sannysoft.com completamente verde, poi legge BrowserScan “Normal”. Riproducibile con tools/gauntlet.py.
Parità con codice nativoOgni getter falsificato è un getter C++: |
CDP drop-inCDP raw in stile nodriver su |
Supera la gauntlet0% headless su CreepJS; Sannysoft, BrowserScan e Cloudflare Turnstile live superati, tutto come una normale installazione di Chrome. |
Patch verificabili34 piccole differenze a scopo singolo in |
Coerente per costruzioneV8, Blink e BoringSSL reali mantengono motore, user-agent e forma TLS JA3/JA4 concordi: una persona Windows su uno stack corrispondente. |
Persona regolabileUn binario, un'identità Windows verificata per coerenza; le opzioni |
Rilasciato. Persone coerenti per avvio, rafforzate.
toString() rimane [native code]), invariante per realm (main / worker / iframe) — coerenza compilata nel browser, non applicata in JavaScript.```bash
pip install -U tilion-fortress # or: docker run --rm -p 9222:9222 tilion/fortress:latest**[→ note di rilascio complete](https://github.com/tiliondev/fortress/releases/tag/v151.0.7908.0)**
## Indice
| | |
|---|---|
| **[Cos'è](#what-it-is)** · **[Avvio rapido](#quick-start)** | cos'è, installazione, primo script, configurazione dell'agente AI |
| **[The Fortress MCP – navigazione invisibile come strumenti per agenti](#the-fortress-mcp--stealth-browsing-as-agent-tools)** | 29 strumenti stealth-browser per agenti AI (Beta) |
| **[Perché patchare il motore, non la pagina](#why-patch-the-engine-not-the-page)** | la tesi del JS auto-rivelante + i tre livelli di rilevamento |
| **[Come si confronta Fortress](#how-fortress-compares)** | vs puppeteer-stealth · Camoufox · CloakBrowser · fornitori chiusi |
| **[Prova: risultati dei rilevatori live](#proof-live-detector-results)** | CreepJS / Sannysoft / BrowserScan / Cloudflare, con screenshot |
| **[Configura la persona](#configure-the-persona)** | la superficie delle impronte digitali `--uxr-*` |
| **[Funziona con il tuo stack](#works-with-your-stack)** | browser-use · Crawl4AI · Stagehand · LangChain |
| **[Compila e verifica](#build--verify)** | riproduci dal sorgente, verifica la provenienza |
| **[Riferimenti](#reference)** | risoluzione problemi · FAQ · roadmap · struttura del repository |
---
## Cos'è
Fortress è un fork di Chromium che falsifica l'impronta digitale del browser dall'interno del motore. Le superfici che i rilevatori di bot leggono (canvas, WebGL, audio, font, navigator e circa trenta altre) vengono corrette in **C++** di Chromium, senza uno strato di patch JavaScript in superficie che una pagina possa intercettare.
Viene distribuito come un normale binario del browser che espone un endpoint CDP. Punta Playwright, Puppeteer o qualsiasi client CDP verso di esso e la tua automazione esistente funziona senza modifiche.