
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Sooty — Lo strumento CLI tutto-in-uno per analisti SOC per automatizzare e velocizzare il flusso di lavoro. | Kitploit
Strumenti/GitHubGitHub/theresafewconors/sooty
OSINT (Open Source Intelligence)RicognizioneAnalisi HashRaccolta InformazioniPhishingUtilità e FrameworkThreat IntelligenceAnalisi DNS
GitHubtheresafewconors/sooty

Sooty

Lo strumento CLI tutto-in-uno per analisti SOC per automatizzare e velocizzare il flusso di lavoro.

Vedi Repository
1.5k223422 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Generic badge PRs Welcome GitHub contributors Generic badge Hits Docker

Panoramica

Sooty è uno strumento sviluppato con l'obiettivo di aiutare gli analisti SOC ad automatizzare parte del loro flusso di lavoro. Uno degli obiettivi di Sooty è eseguire quante più verifiche di routine possibile, consentendo all'analista di dedicare più tempo a un'analisi più approfondita nello stesso lasso di tempo. I dettagli di molte delle funzionalità di Sooty sono disponibili di seguito.

Sooty è ora orgogliosamente supportato da Tines.com! La piattaforma SOAR per i team di sicurezza aziendali.
Indice

  • Funzionalità attuali
  • Requisiti e installazione
  • Sviluppo
  • Registro delle modifiche
  • Roadmap
  • Collaboratori

Sooty può attualmente:

  • Sanificare gli URL per renderli sicuri da inviare nelle email
  • Eseguire ricerche DNS inverse e DNS
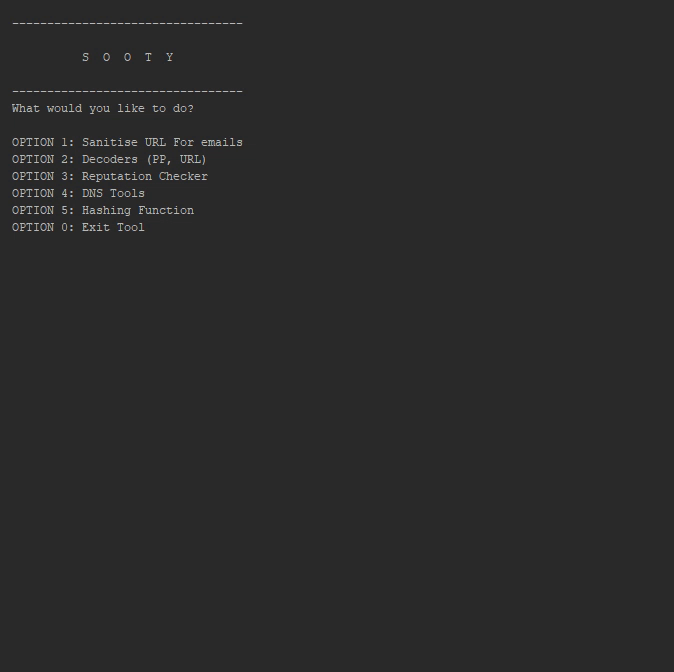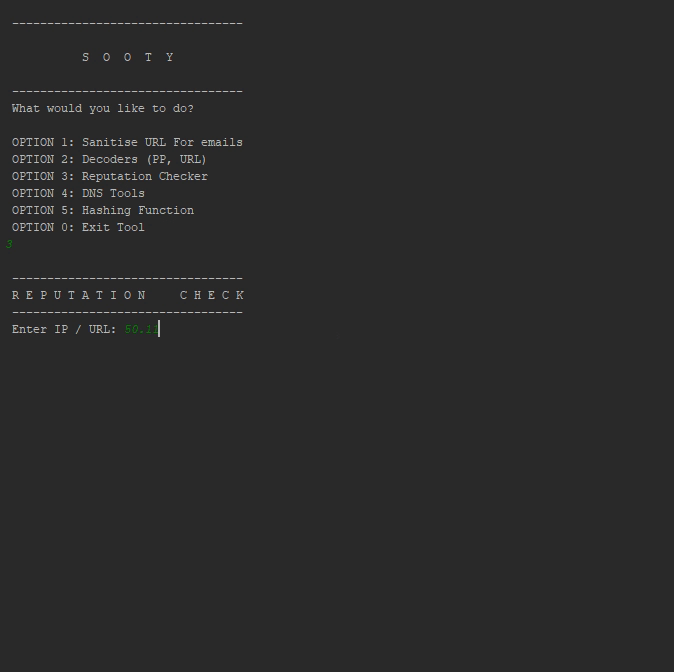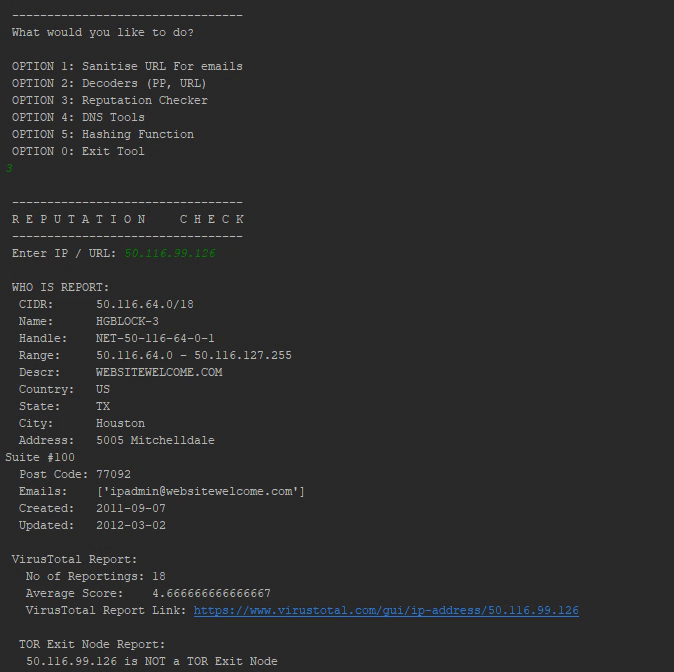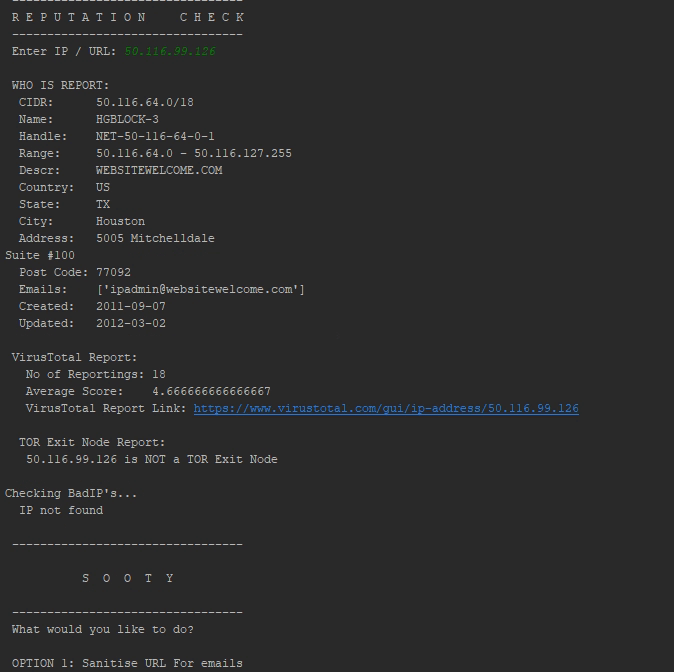
  • Eseguire controlli di reputazione da:
    • VirusTotal
    • BadIP's
    • Abuse IPDB
  • Identificare se un indirizzo è potenzialmente malevolo, utilizzato per spam, web bot:
    • Botvrij.eu
    • myip.ms
    • Firehol
  • Verificare se un indirizzo IP è un nodo di uscita TOR
  • Decodificare URL Proofpoint, URL codificati UTF-8, URL Office SafeLink, stringhe Base64 e password Cisco7.
  • Ottenere hash di file e confrontarli con VirusTotal (vedi requisiti)
  • Eseguire ricerche WhoIs
  • Controllare nomi utente ed email su HaveIBeenPwned per verificare se si è verificata una violazione dei dati. (vedi requisiti)
  • Analisi semplice delle email per recuperare URL, email e informazioni sull'intestazione.
  • Estrarre indirizzi IP dalle email.
  • Espandere URL accorciati da servizi esterni. (Limitato a 10 richieste all'ora)
  • Interrogare URLScan.io per report di reputazione.
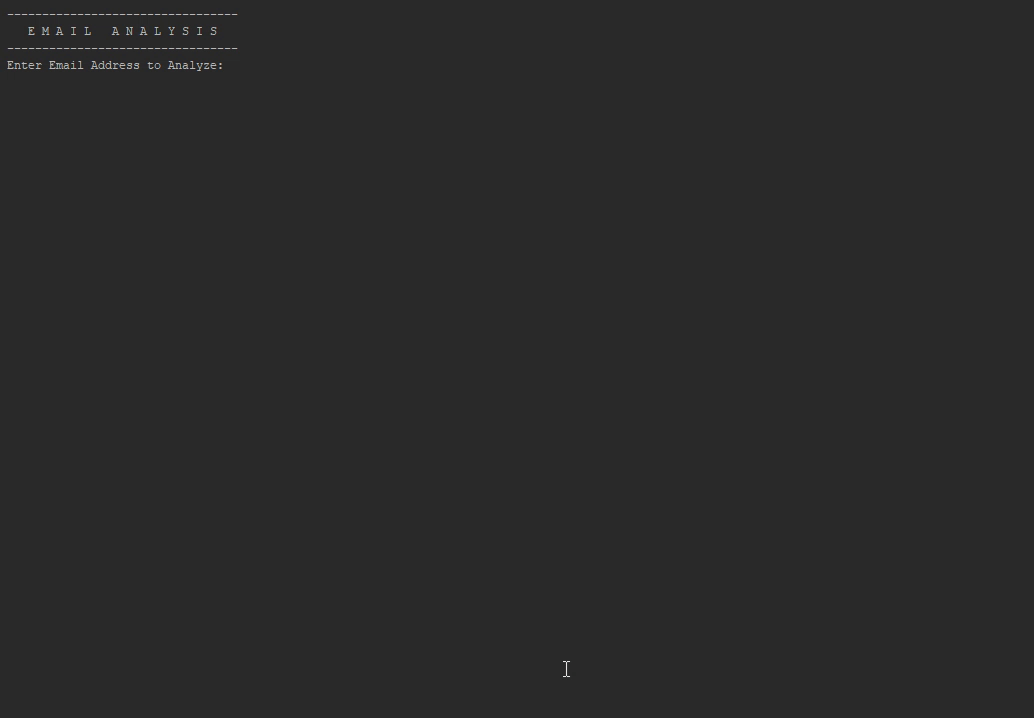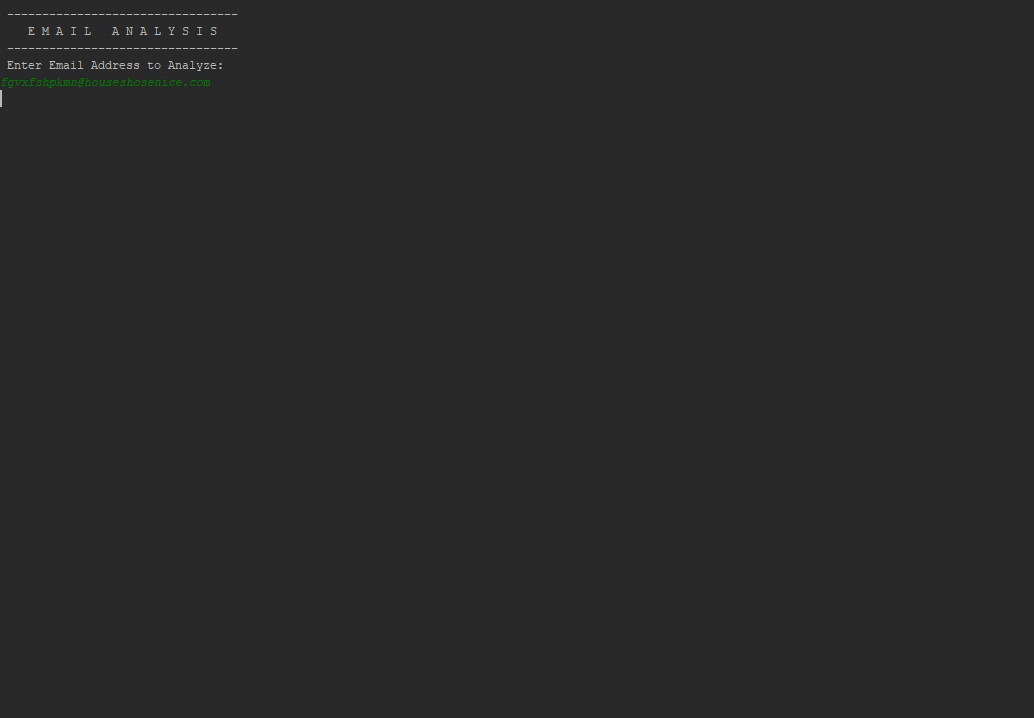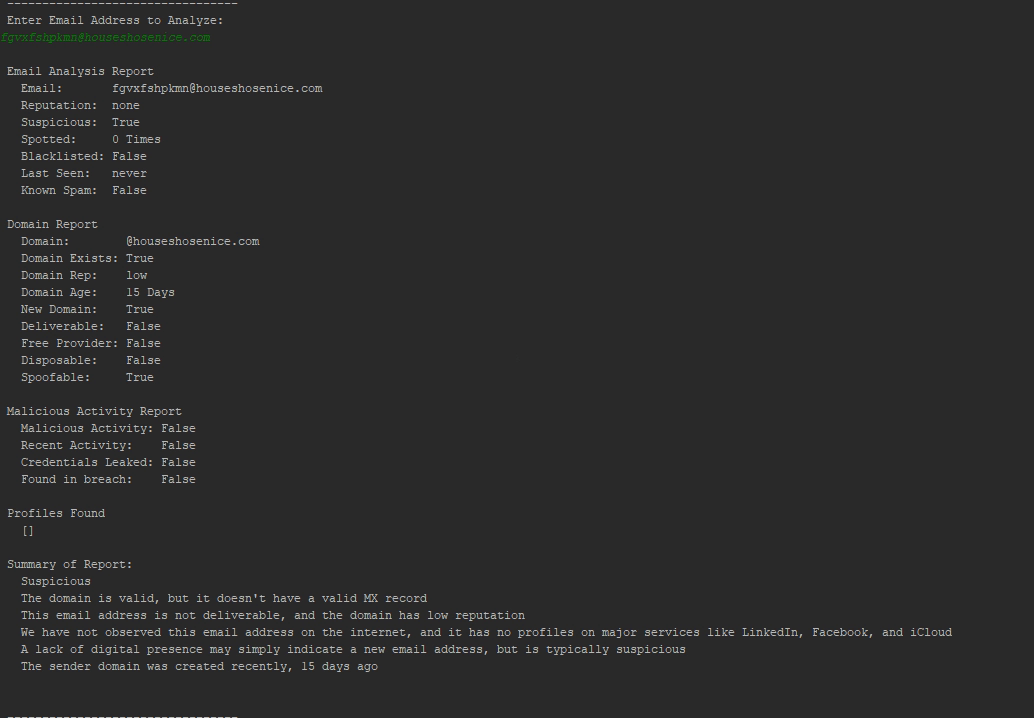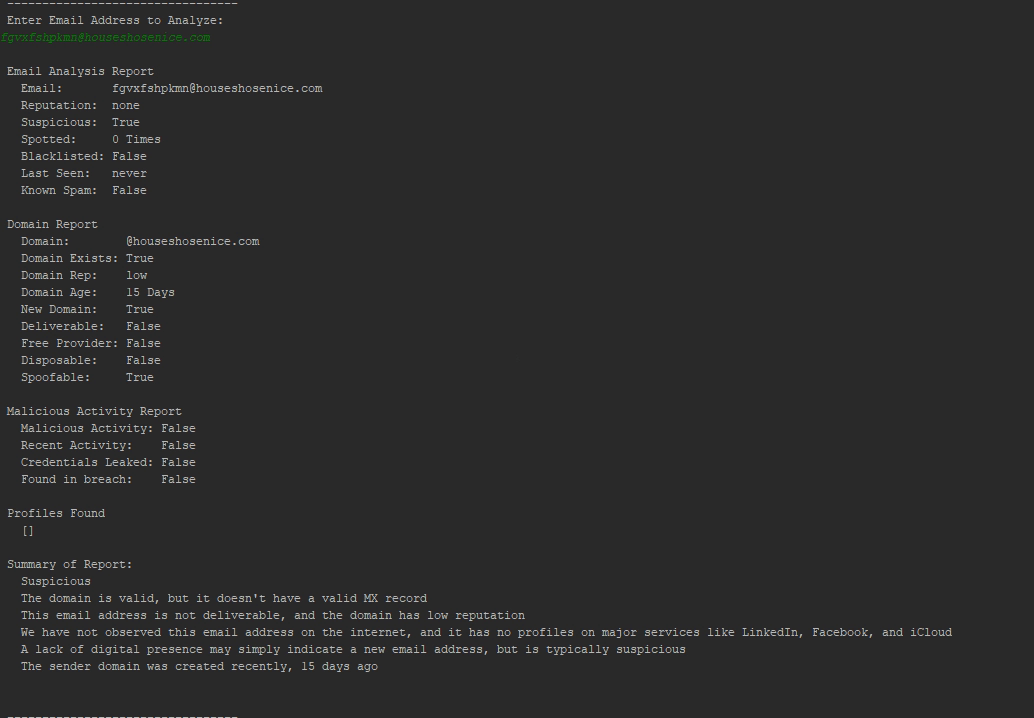
  • Analizzare indirizzi email per attività malevole note e segnalare la reputazione del dominio utilizzando EmailRep.io
  • Creare modelli email dinamici che possono essere utilizzati come base per la risposta al triage di phishing. (.msg solo, .eml in arrivo in un aggiornamento futuro)
  • Eseguire l'arricchimento dell'analisi sulle email di phishing utilizzando il database HaveIBeenPwned e identificare se un indirizzo email è stato compromesso in passato, quando è successo e dove è avvenuta la violazione. (Richiede API Key).
  • Inviare URL a PhishTank. (vedi requisiti)
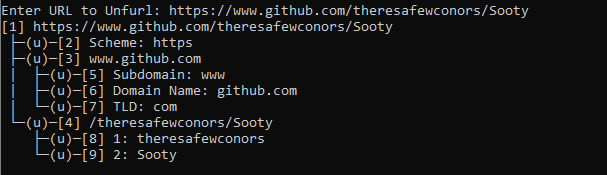
  • Espandere URL tramite la versione CLI di Unfurl.
  • Vedi sotto per un elenco completo e la disposizione degli strumenti attualmente disponibili:
└── Main Menu
   ├── Sanitize URL's for use in emails
   |  └── URL Sanitizing Tool
   ├── Decoders
   |   ├── ProofPoint Decoder
   |   ├── URL Decoder
   |   ├── Office Safelinks Decoder
   |   ├── URL Unshortener
   |   ├── Base 64 Decoder
   |   ├── Cisco Password 7 Decoder
   |   └── Unfurl URL
   ├── Reputation Checker
   |   └── Reputation Checker for IP's, URL's or email addresses
   ├── DNS Tools
   |   ├── Reverse DNS Lookup
   |   ├── DNS Lookup
   |   └── WhoIs Lookup
   ├── Hashing Functions
   |   ├── Hash a File
   |   ├── Hash a Text Input
   |   ├── Check a hash for known malicious activity
   |   └── Hash a file and check for known malicious activity
   ├── Phishing Analysis
   |   ├── Analyze an Email
   |   ├── Analyze an email address for known malicious activity
   |   ├── Generate an email template based on analysis
   |   ├── Analyze a URL with Phishtank
   |   └── HaveIBeenPwned Lookup
   ├── URL Scan
   |   └── URLScan.io lookup
   ├── Extra's
   |   ├── About
   |   ├── Contributors
   |   ├── Version
   |   ├── Wiki
   |   └── Github Repo
   └── Exit
Requisiti e Installazione

  • Python 3.x
  • Installare tutte le dipendenze dal file requirements.txt. pip install -r requirements.txt
  • Avviare lo strumento navigando nella directory principale ed eseguendo python Sooty.py, o semplicemente Sooty.py
  • Diverse chiavi API sono necessarie per avere piena funzionalità con Sooty. Tuttavia, funzionerà comunque senza queste chiavi, solo senza le funzionalità aggiuntive che forniscono. I link sono disponibili di seguito:
    • Chiave API VirusTotal
    • Chiave API URLScan.io
    • Chiave API AbuseIPDB
    • Chiave API HaveIBeenPwned
    • Chiave API PhishTank
    • Chiave API EMAILREP
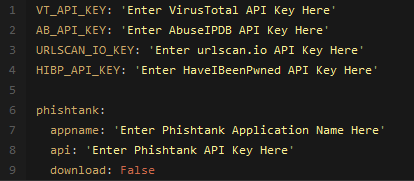
  • Sostituire la chiave corrispondente nel file example_config.yaml e rinominare il file in config.yaml, esempio di layout di seguito:
  • Per il supporto PhishTank, è richiesto anche un nome app univoco come campo aggiuntivo. Aggiorna semplicemente il file config.yaml con il tuo nome univoco.

Scarica lo strumento