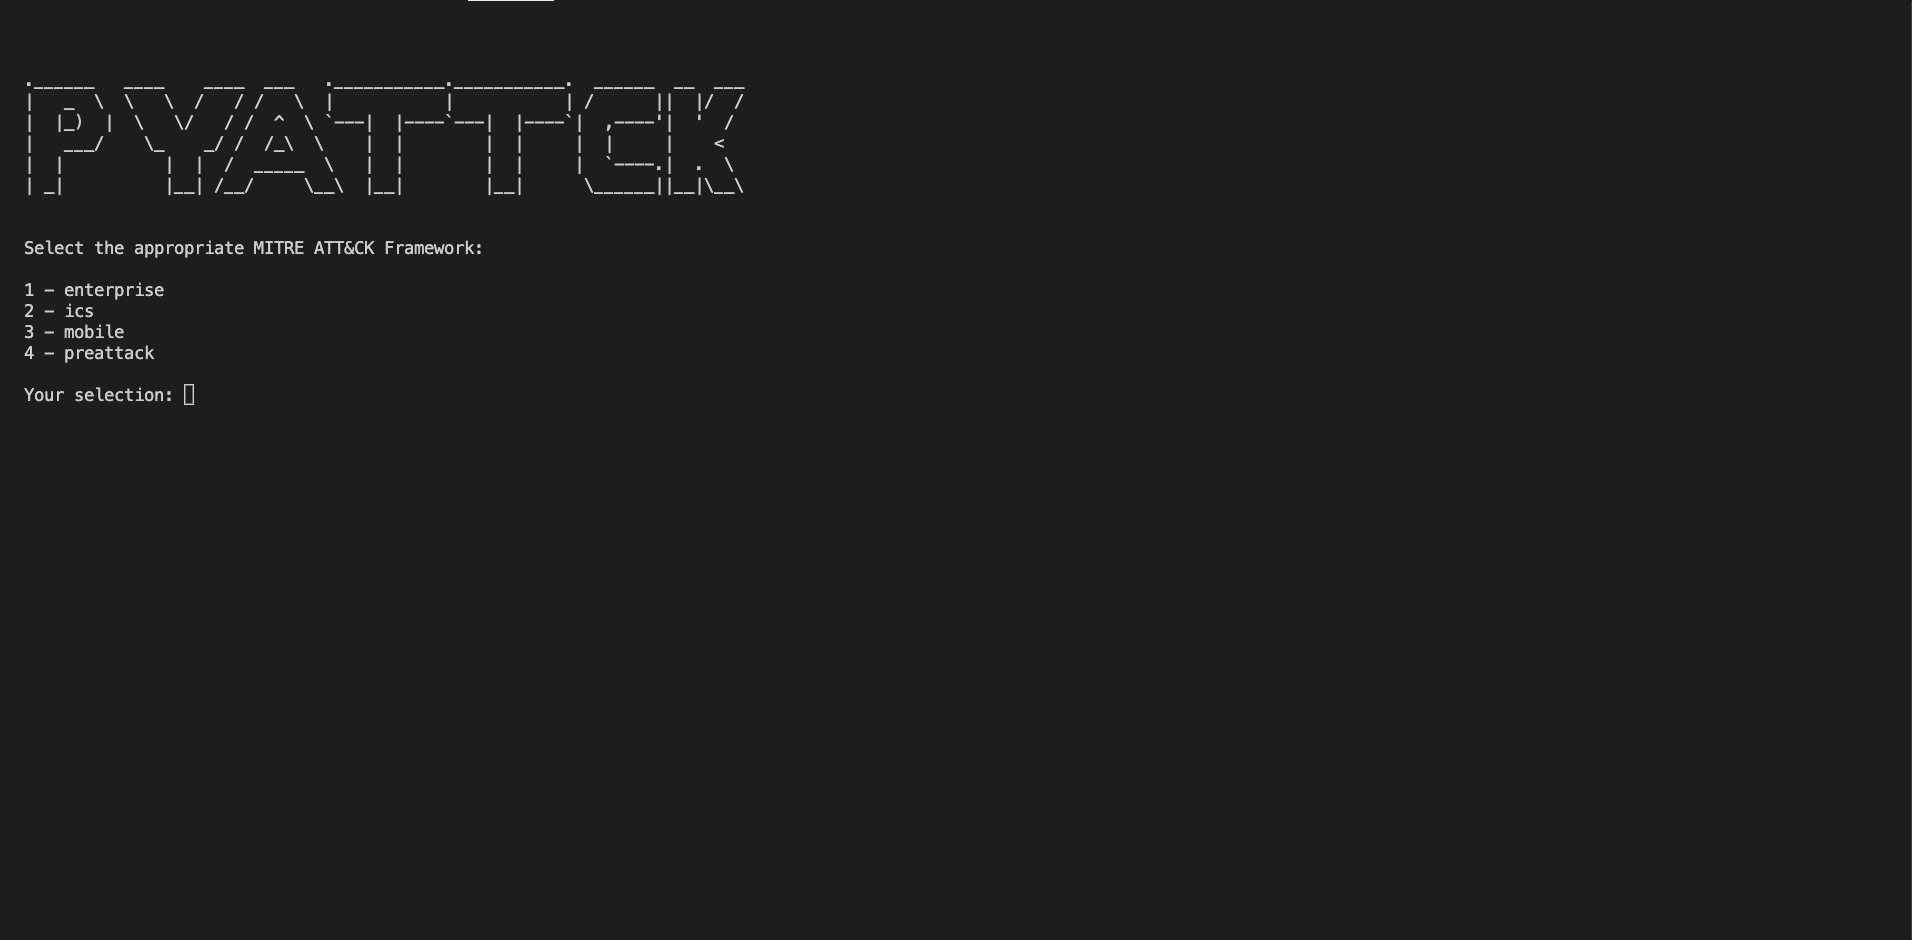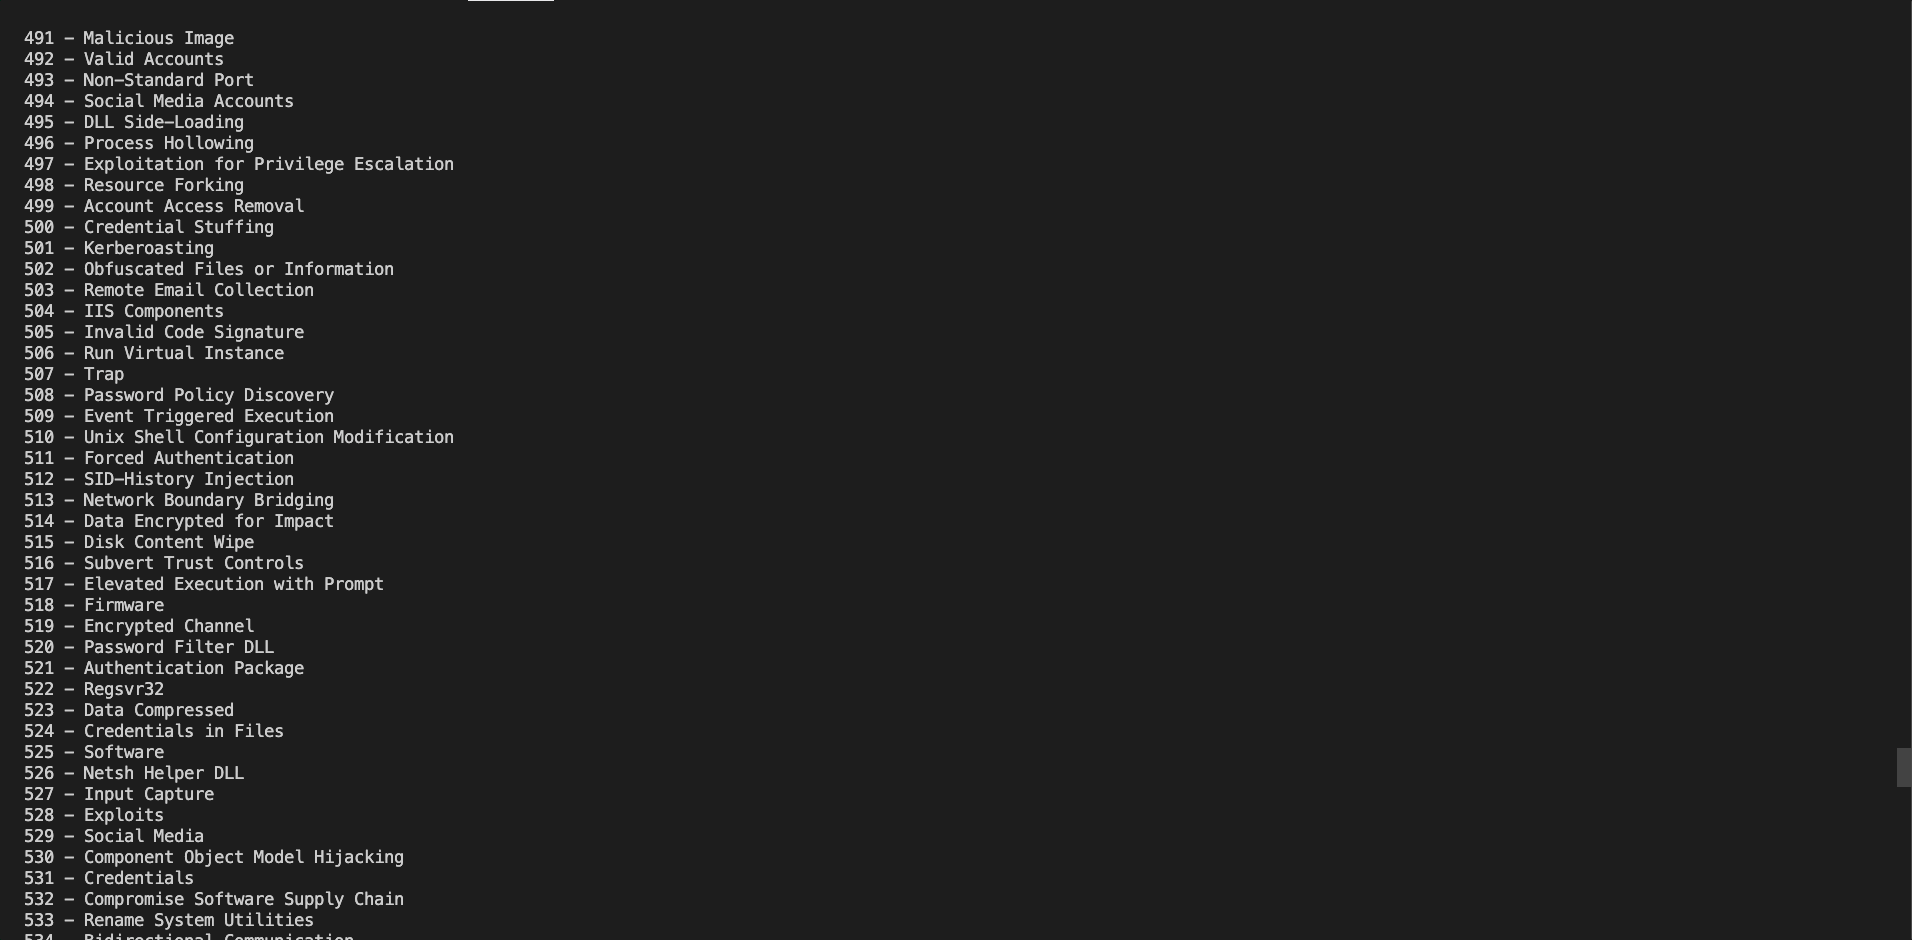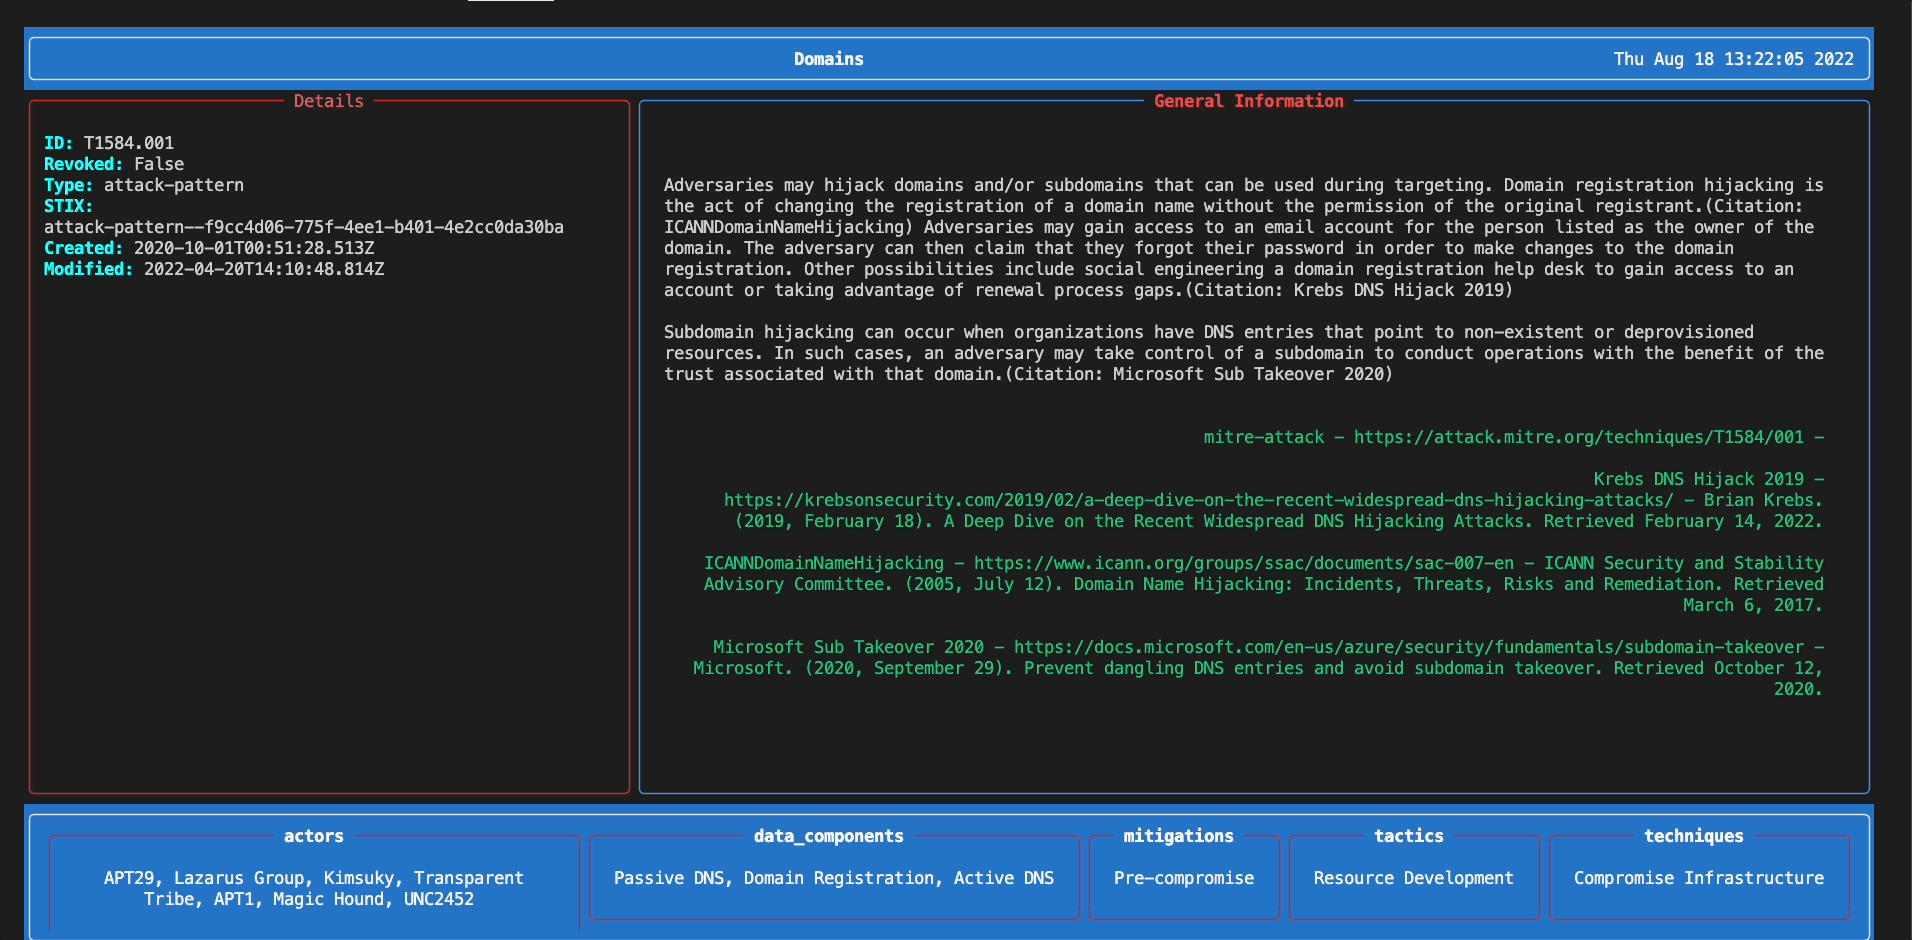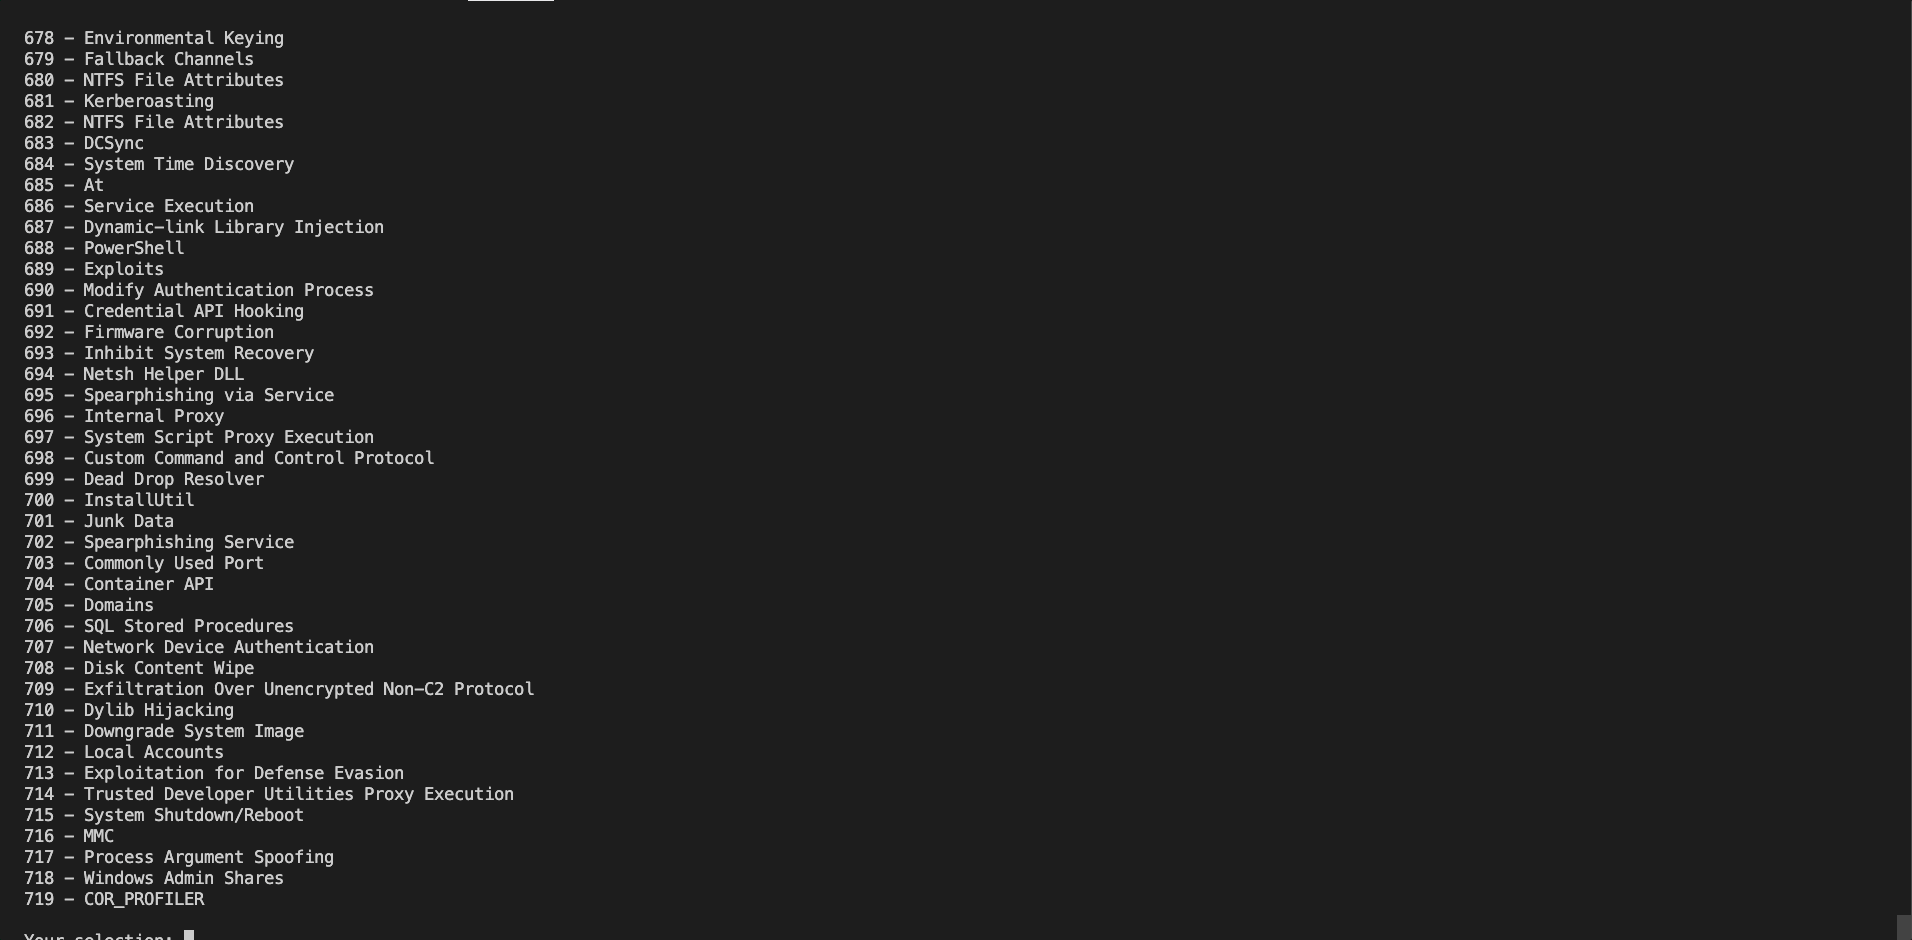
 swimlane/pyattck
Un pacchetto Python per interagire con il framework Mitre ATT&CK


    .______   ____    ____  ___   .___________.___________.  ______  __  ___
    |   _  \  \   \  /   / /   \  |           |           | /      ||  |/  /
    |  |_)  |  \   \/   / /  ^  \ `---|  |----`---|  |----`|  ,----'|  '  /
    |   ___/    \_    _/ /  /_\  \    |  |        |  |     |  |     |    <
    |  |          |  |  /  _____  \   |  |        |  |     |  `----.|  .  \
    | _|          |__| /__/     \__\  |__|        |__|      \______||__|\__\
Un pacchetto Python per interagire con i framework MITRE ATT&CK
Versione attuale: 7.1.1
pyattck è un framework leggero per i framework MITRE ATT&CK. Questo pacchetto estrae dettagli dai framework Enterprise, PRE-ATT&CK, Mobile e ICS di MITRE.
pyattck aiuta organizzazioni e individui ad accedere ai framework MITRE ATT&CK in modo programmatico. In pratica, puoi accedere a tutti gli attori, malware, mitigazioni, tattiche, tecniche e strumenti definiti dai framework Enterprise, Mobile, Pre-Attck e ICS tramite un'utility a riga di comando o integrandolo nel tuo codice.
Ci sono molte ragioni per cui vorresti accedere a questi dati in modo automatico (scriptato/codificato), ma alcuni esempi sono:
Ci sono anche altri vantaggi offerti da pyattck, come la possibilità di fornire dati contestuali aggiuntivi. Puoi trovare maggiori informazioni su questi dati qui, ma il succo è che pyattck utilizza diversi repository open-source per raccogliere dati contestuali aggiuntivi come i comandi usati per eseguire una tecnica, il paese e altri dettagli su un attore malintenzionato, altre varianti di malware simili a uno strumento/malware definito, ecc.
Questo contesto aggiuntivo è ciò che rende pyattck veramente potente e consente di costruire test e validazioni più robusti delle proprie regole di rilevamento, convalidare ipotesi di test, ecc. Ci sono innumerevoli modi in cui pyattck può essere utilizzato per aiutare i team blu, rossi e viola a difendere le organizzazioni (e sé stessi).
Il pacchetto pyattck recupera tutte le tattiche, tecniche, attori, malware, strumenti e mitigazioni dai framework MITRE ATT&CK, nonché tutte le relazioni definite nel dataset MITRE ATT&CK (incluse le sotto-tecniche).
Inoltre, per le tecniche, gli attori e gli strumenti (se applicabile) sono ora disponibili dati raccolti da risorse di terze parti, accessibili tramite diverse proprietà. Per informazioni più dettagliate su queste funzionalità, consulta External Datasets.
Il pacchetto pyattck ti consente di:
Puoi installare pyattck su OS X, Linux o Windows. Puoi anche installarlo direttamente dal sorgente. Per installare, vedi i comandi sotto il sistema operativo rilevante.
pip install pyattck
git clone https://github.com/swimlane/pyattck.git
cd pyattck
python setup.py install
Per usare pyattck devi istanziare un oggetto Attck. Sebbene tu possa interagire direttamente con ogni classe, l'uso previsto è tramite un oggetto Attck:
from pyattck import Attck

attack = Attck()
Per impostazione predefinita, le sotto-tecniche sono accessibili sotto ogni oggetto tecnica. Puoi disattivare questo comportamento passando nested_techniques=False quando crei il tuo oggetto Attck.
Ad esempio, il comportamento predefinito assomiglia a questo:
from pyattck import Attck

attack = Attck()

for technique in attack.enterprise.techniques:
    print(technique.id)
    print(technique.name)
    for subtechnique in technique.techniques:
        print(subtechnique.id)
        print(subtechnique.name)
Puoi accedere alle seguenti proprietà principali sul tuo oggetto Attck:
Una volta specificato il framework MITRE ATT&CK, puoi accedere a proprietà aggiuntive.
Ecco gli oggetti accessibili sotto la proprietà Enterprise:
Per maggiori informazioni sui tipi di oggetti sotto la proprietà enterprise, vedi Enterprise.
Ecco gli oggetti accessibili sotto la proprietà PreAttck:
Per maggiori informazioni sui tipi di oggetti sotto la proprietà preattck, vedi PreAttck.
Ecco gli oggetti accessibili sotto la proprietà Mobile:
Per maggiori informazioni sui tipi di oggetti sotto la proprietà mobile, vedi Mobile.
Ecco gli oggetti accessibili sotto la proprietà ICS:
