 sundowndev/hacker-roadmap

Una collezione di strumenti di hacking, risorse e riferimenti per praticare l'hacking etico.

Questa repository offre una panoramica di ciò che serve per imparare il penetration testing e una raccolta di strumenti, risorse e riferimenti per praticare l'hacking etico. La maggior parte degli strumenti sono compatibili con UNIX, gratuiti e open source.
Questo progetto è stato chiuso e archiviato. I contenuti potrebbero essere obsoleti.
(TOC creato con nGitHubTOC)
Il penetration testing è un tipo di test di sicurezza utilizzato per testare la sicurezza di un'applicazione. Viene condotto per trovare un rischio di sicurezza che potrebbe essere presente in un sistema.
Se un sistema non è sicuro, un attaccante potrebbe essere in grado di interrompere o prendere il controllo non autorizzato di quel sistema. Un rischio di sicurezza è normalmente un errore accidentale che si verifica durante lo sviluppo e l'implementazione del software. Ad esempio, errori di configurazione, errori di progettazione e bug del software, ecc. Per saperne di più
Conoscere i rischi su internet e come possono essere prevenuti è molto utile, specialmente come sviluppatore. L'hacking web e il penetration testing è la versione 2.0 dell'autodifesa! Ma sapere degli strumenti e come usarli è davvero tutto ciò che serve per diventare un pen tester? Di certo no. Un vero penetration tester deve essere in grado di procedere in modo rigoroso e individuare le debolezze di un'applicazione. Deve essere in grado di identificare la tecnologia sottostante e testare ogni singola porta che potrebbe essere aperta agli hacker.
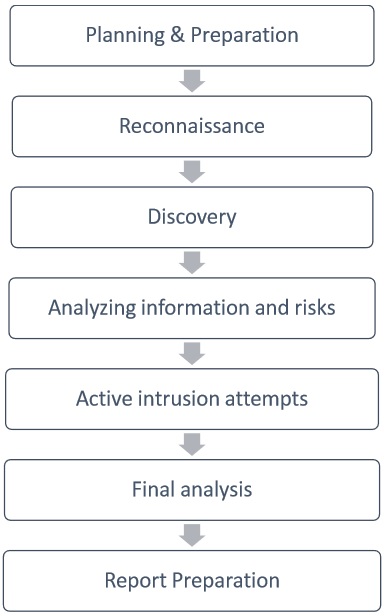
Questa repository mira prima di tutto a stabilire un metodo di riflessione sul penetration testing e spiegare come procedere per mettere in sicurezza un'applicazione. E in secondo luogo, a raggruppare tutti i tipi di strumenti o risorse di cui i pen tester hanno bisogno. Assicurati di conoscere le basi dei linguaggi di programmazione e della sicurezza internet prima di imparare il pen testing.
Inoltre, è importante informarsi sulla legge e su cosa è permesso fare o no. A seconda del tuo paese, le leggi informatiche non sono le stesse. Prima di tutto, controlla le leggi sulla privacy e la sorveglianza: Paesi dei Nove Occhi, Cinque Occhi e Quattordici Occhi. Controlla sempre se ciò che stai facendo è legale. Anche quando non è offensivo, la raccolta di informazioni può essere illegale!
Infosec: Sicurezza delle informazioni, che è la pratica di prevenire l'accesso non autorizzato, l'uso, la divulgazione, l'interruzione, la modifica, l'ispezione, la registrazione o la distruzione delle informazioni. Le informazioni o i dati possono assumere qualsiasi forma, ad esempio elettronica o fisica. Infosec può anche riferirsi a una persona che pratica la sicurezza etica. Wikipedia
Opsec: Sicurezza operativa, che è un processo che identifica le informazioni critiche per determinare se le azioni amiche possono essere osservate dall'intelligence nemica, determina se le informazioni ottenute dagli avversari potrebbero essere interpretate come utili per loro, e quindi esegue misure selezionate che eliminano o riducono lo sfruttamento avversario delle informazioni critiche amiche. Wikipedia
Hacker black/grey/white hat: Qualcuno che utilizza bug o exploit per introdursi in sistemi o applicazioni. L'obiettivo e il metodo differiscono a seconda che siano hacker black, grey o white hat. Un black hat è semplicemente qualcuno malintenzionato che non aspetta il permesso per introdursi in un sistema o applicazione. Un white hat è di solito un ricercatore di sicurezza che pratica l'hacking etico. Un grey hat è nel mezzo di questi due tipi di hacker, potrebbe voler essere malintenzionato se può trarne vantaggio (violazione dei dati, denaro, whistleblowing...).
Red team: Secondo Wikipedia, un red team (o squadra rossa) è un gruppo indipendente che sfida un'organizzazione a migliorare la sua efficacia assumendo un ruolo o punto di vista avversario. È particolarmente efficace in organizzazioni con culture forti e modi fissi di affrontare i problemi. La comunità dell'intelligence degli Stati Uniti (militare e civile) ha red team che esplorano futuri alternativi e scrivono articoli come se fossero leader mondiali stranieri. Esistono poche dottrine formali o pubblicazioni sul Red Teaming in ambito militare. Negli esercizi di sicurezza informatica, i Red teamer giocano il ruolo degli attaccanti. Wikipedia
Blue team: Un blue team (o squadra blu) è un gruppo di individui che esegue un'analisi dei sistemi informatici per garantire la sicurezza, identificare falle di sicurezza, verificare l'efficacia di ogni misura di sicurezza e assicurarsi che tutte le misure di sicurezza continueranno ad essere efficaci dopo l'implementazione. Di conseguenza, i blue team sono stati sviluppati per progettare misure difensive contro le attività del red team. Negli esercizi di sicurezza informatica, i Blue teamer giocano il ruolo dei difensori. Wikipedia
Penetration tester: Un hacker etico che pratica la sicurezza, testa applicazioni e sistemi per prevenire intrusioni o trovare vulnerabilità.
