Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Guide-and-theoretical-code-for-CVE-2023-35674 — Guida e codice teorico per CVE-2023-35674 | Kitploit
Strumenti/GitHubGitHub/spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
Sicurezza AndroidEscalation di PrivilegiAnalisi delle VulnerabilitàExploitSicurezza MobileApprendimento e FormazioneBinary Exploitation
GitHub
Condividi
spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674

Guide-and-theoretical-code-for-CVE-2023-35674

Guida e codice teorico per CVE-2023-35674

Vedi Repository
22672 anni faNon ancora revisionato

Guida e codice teorico per CVE-2023-35674

Guida e codice teorico per CVE-2023-35674

Poiché Android è al di fuori delle mie competenze, per favore usa questo come una panoramica dal mio punto di vista su come sfrutterei questa CVE. I frammenti di codice sono solo scheletri, per favore aiutatemi :) Quindi innanzitutto non puoi sfruttare da sola la CVE-2023-35674. Perché? Perché CVE-2023-35674 ti permette solo di avviare un'attività in background a causa di un errore logico. Quindi in sostanza useresti questa CVE per avviare un'app in background e usare qualcosa come CVE-2021-0307 per escalation dei privilegi. Un consiglio: l'unico modo per sfruttare completamente queste due vulnerabilità (cioè usare la catena) è solo se il tuo Android è Android 11.

Ora per CVE-2023-35674. La causa principale è essenzialmente che le presentazioni virtuali sono state progettate per essere mostrate solo su display virtuali privati e che questo non dovrebbe essere il motivo per cui un'app viene considerata in primo piano. Quindi ho incluso Presentation.java, il codice dei documenti Google per avviare una presentazione virtuale e al suo interno avviare un'istanza di una classe (che dovrebbe essere sostituita con un modo per avviare un'app). Questo avvierà di default l'app in background.[1]

Ora per la parte di escalation dei privilegi... Per CVE-2021-0307 ho usato questo (https://blog.thalium.re/posts/leveraging-android-permissions/) come riferimento.... Quindi più precisamente? questo

poc

Quindi naturalmente ho pensato di scrivere uno scheletro perché ancora una volta Android è al di fuori delle mie competenze e sono pigro. Così è nato MainActivity.java. Ora con una comprensione un po' migliore penso che il flusso dell'exploit dovrebbe essere leggermente diverso. Come?

Beh, per l'avvio dell'app in background [1] dovrebbe essere ancora rispettato. Tuttavia per l'escalation dei privilegi dovrebbe essere qualcosa come nell'immagine qui sotto
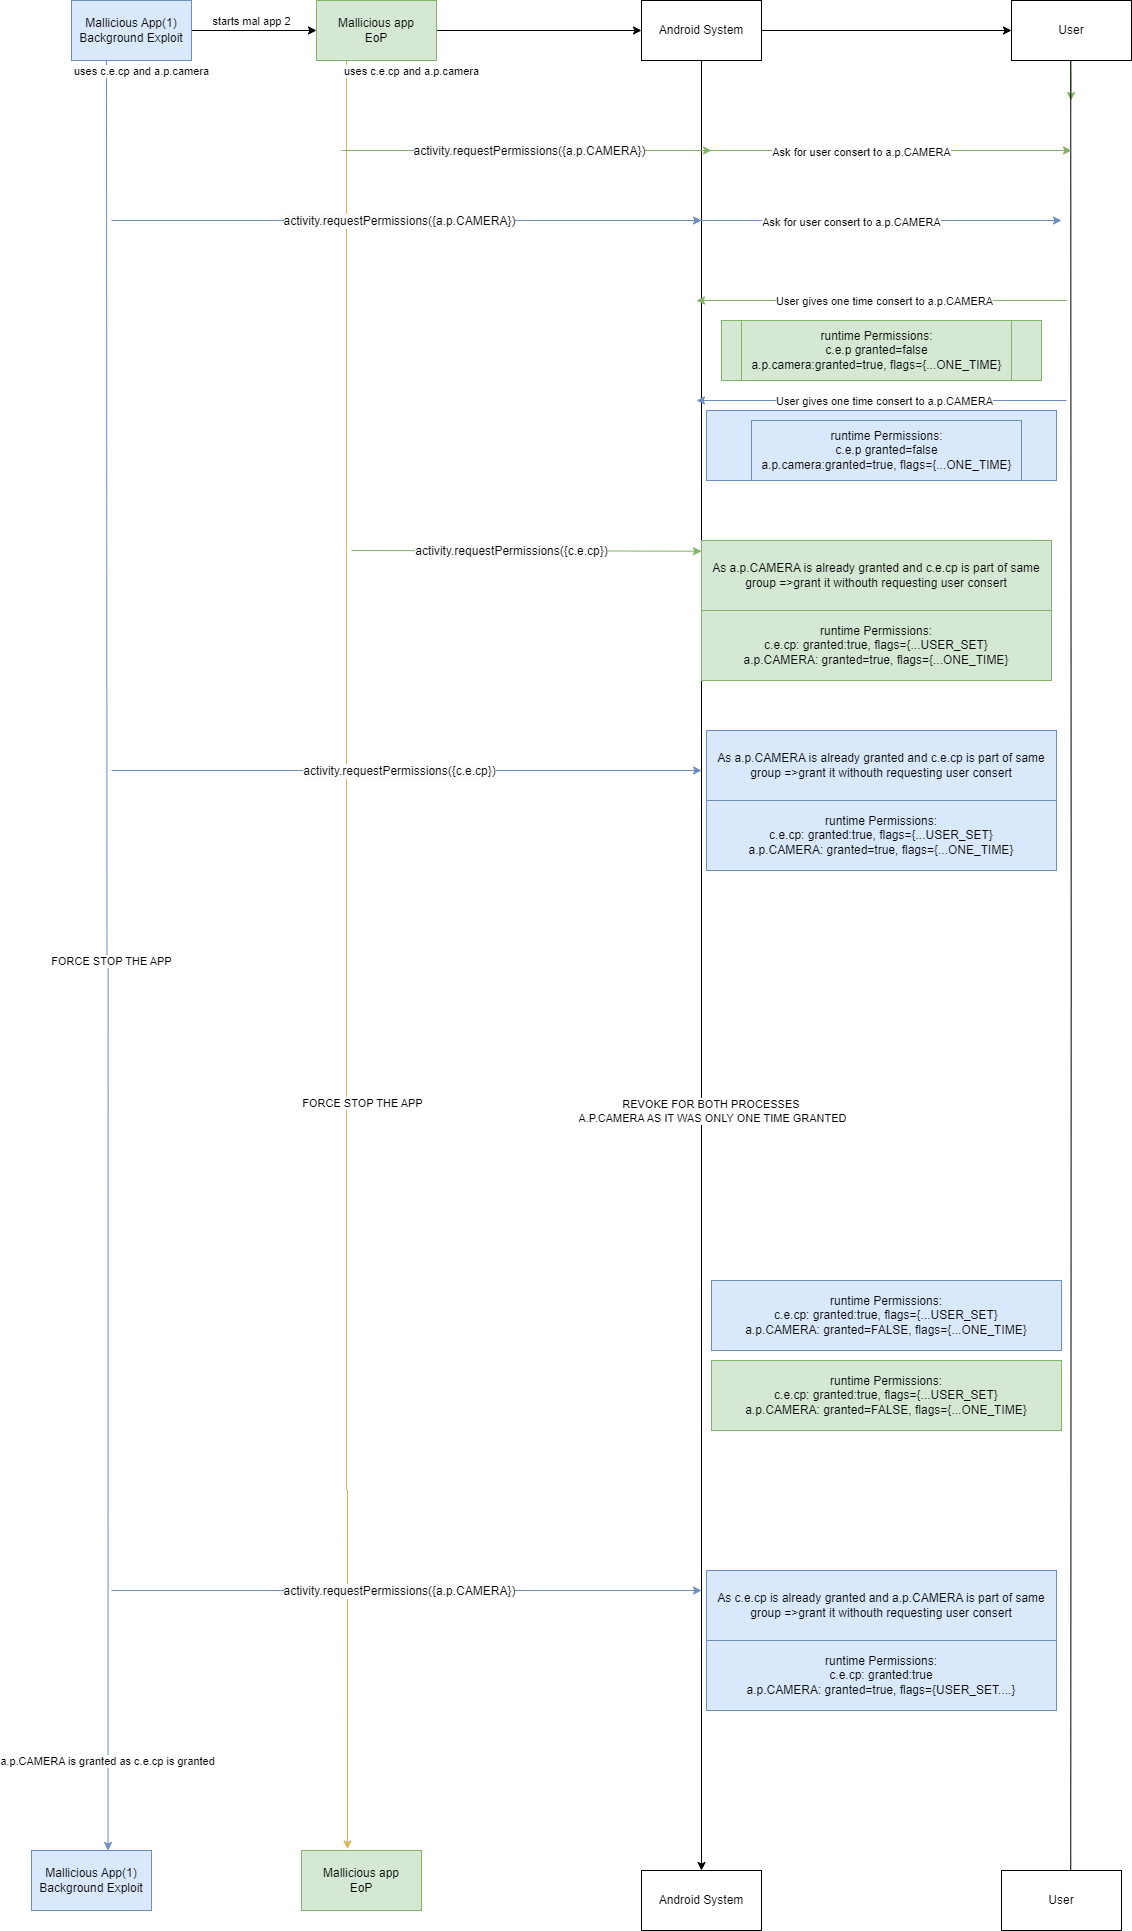
exploit

Come puoi vedere il flusso dell'exploit è identico solo che invece di concludere l'exploit come quello per escalation dei privilegi, concludiamo con l'app con cui abbiamo avviato l'exploit in background.

Quindi in generale penso di aver descritto 2 modi per ottenere escalation dei privilegi, anche se penso che solo per CVE-2023-35674 si possa solo eseguire codice in background. Ma divagando, penso ci siano 2 modi per sfruttare questa CVE-2023-35674:

  1. facendo eseguire un apk in background, che è la prima parte in cui usi CVE-2023-35674 per l'esecuzione in background e successivamente esegui CVE-2021-0307
  2. l'approccio in cui elevi l'apk di CVE-2023-35674 ma con interazione dell'utente, che è stato descritto prima, quindi sì :/

Per favore prendi tutto ciò che scrivo qui con le pinze, fino a nuovo avviso (finché non trovo qualcuno con cui collaborare su questo che conosca lo sfruttamento di Android...)

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






