Osservabilità Semantica per Sistemi UNIX - Una sonda di sistema leggera basata su C con analisi basata su AI
Osservabilità semantica per sistemi UNIX
Un probe di sistema leggero e portabile scritto in C che cattura "impronte digitali del sistema" per l'analisi assistita da IA dei rischi non ovvi. Include integrazione con auditd, valutazione del rischio spiegabile e un cruscotto web live con autenticazione multiutente di livello enterprise.

Live Demo: sentinel.speytech.com
| Configurazione | Accesso |
|---|---|
 |  |
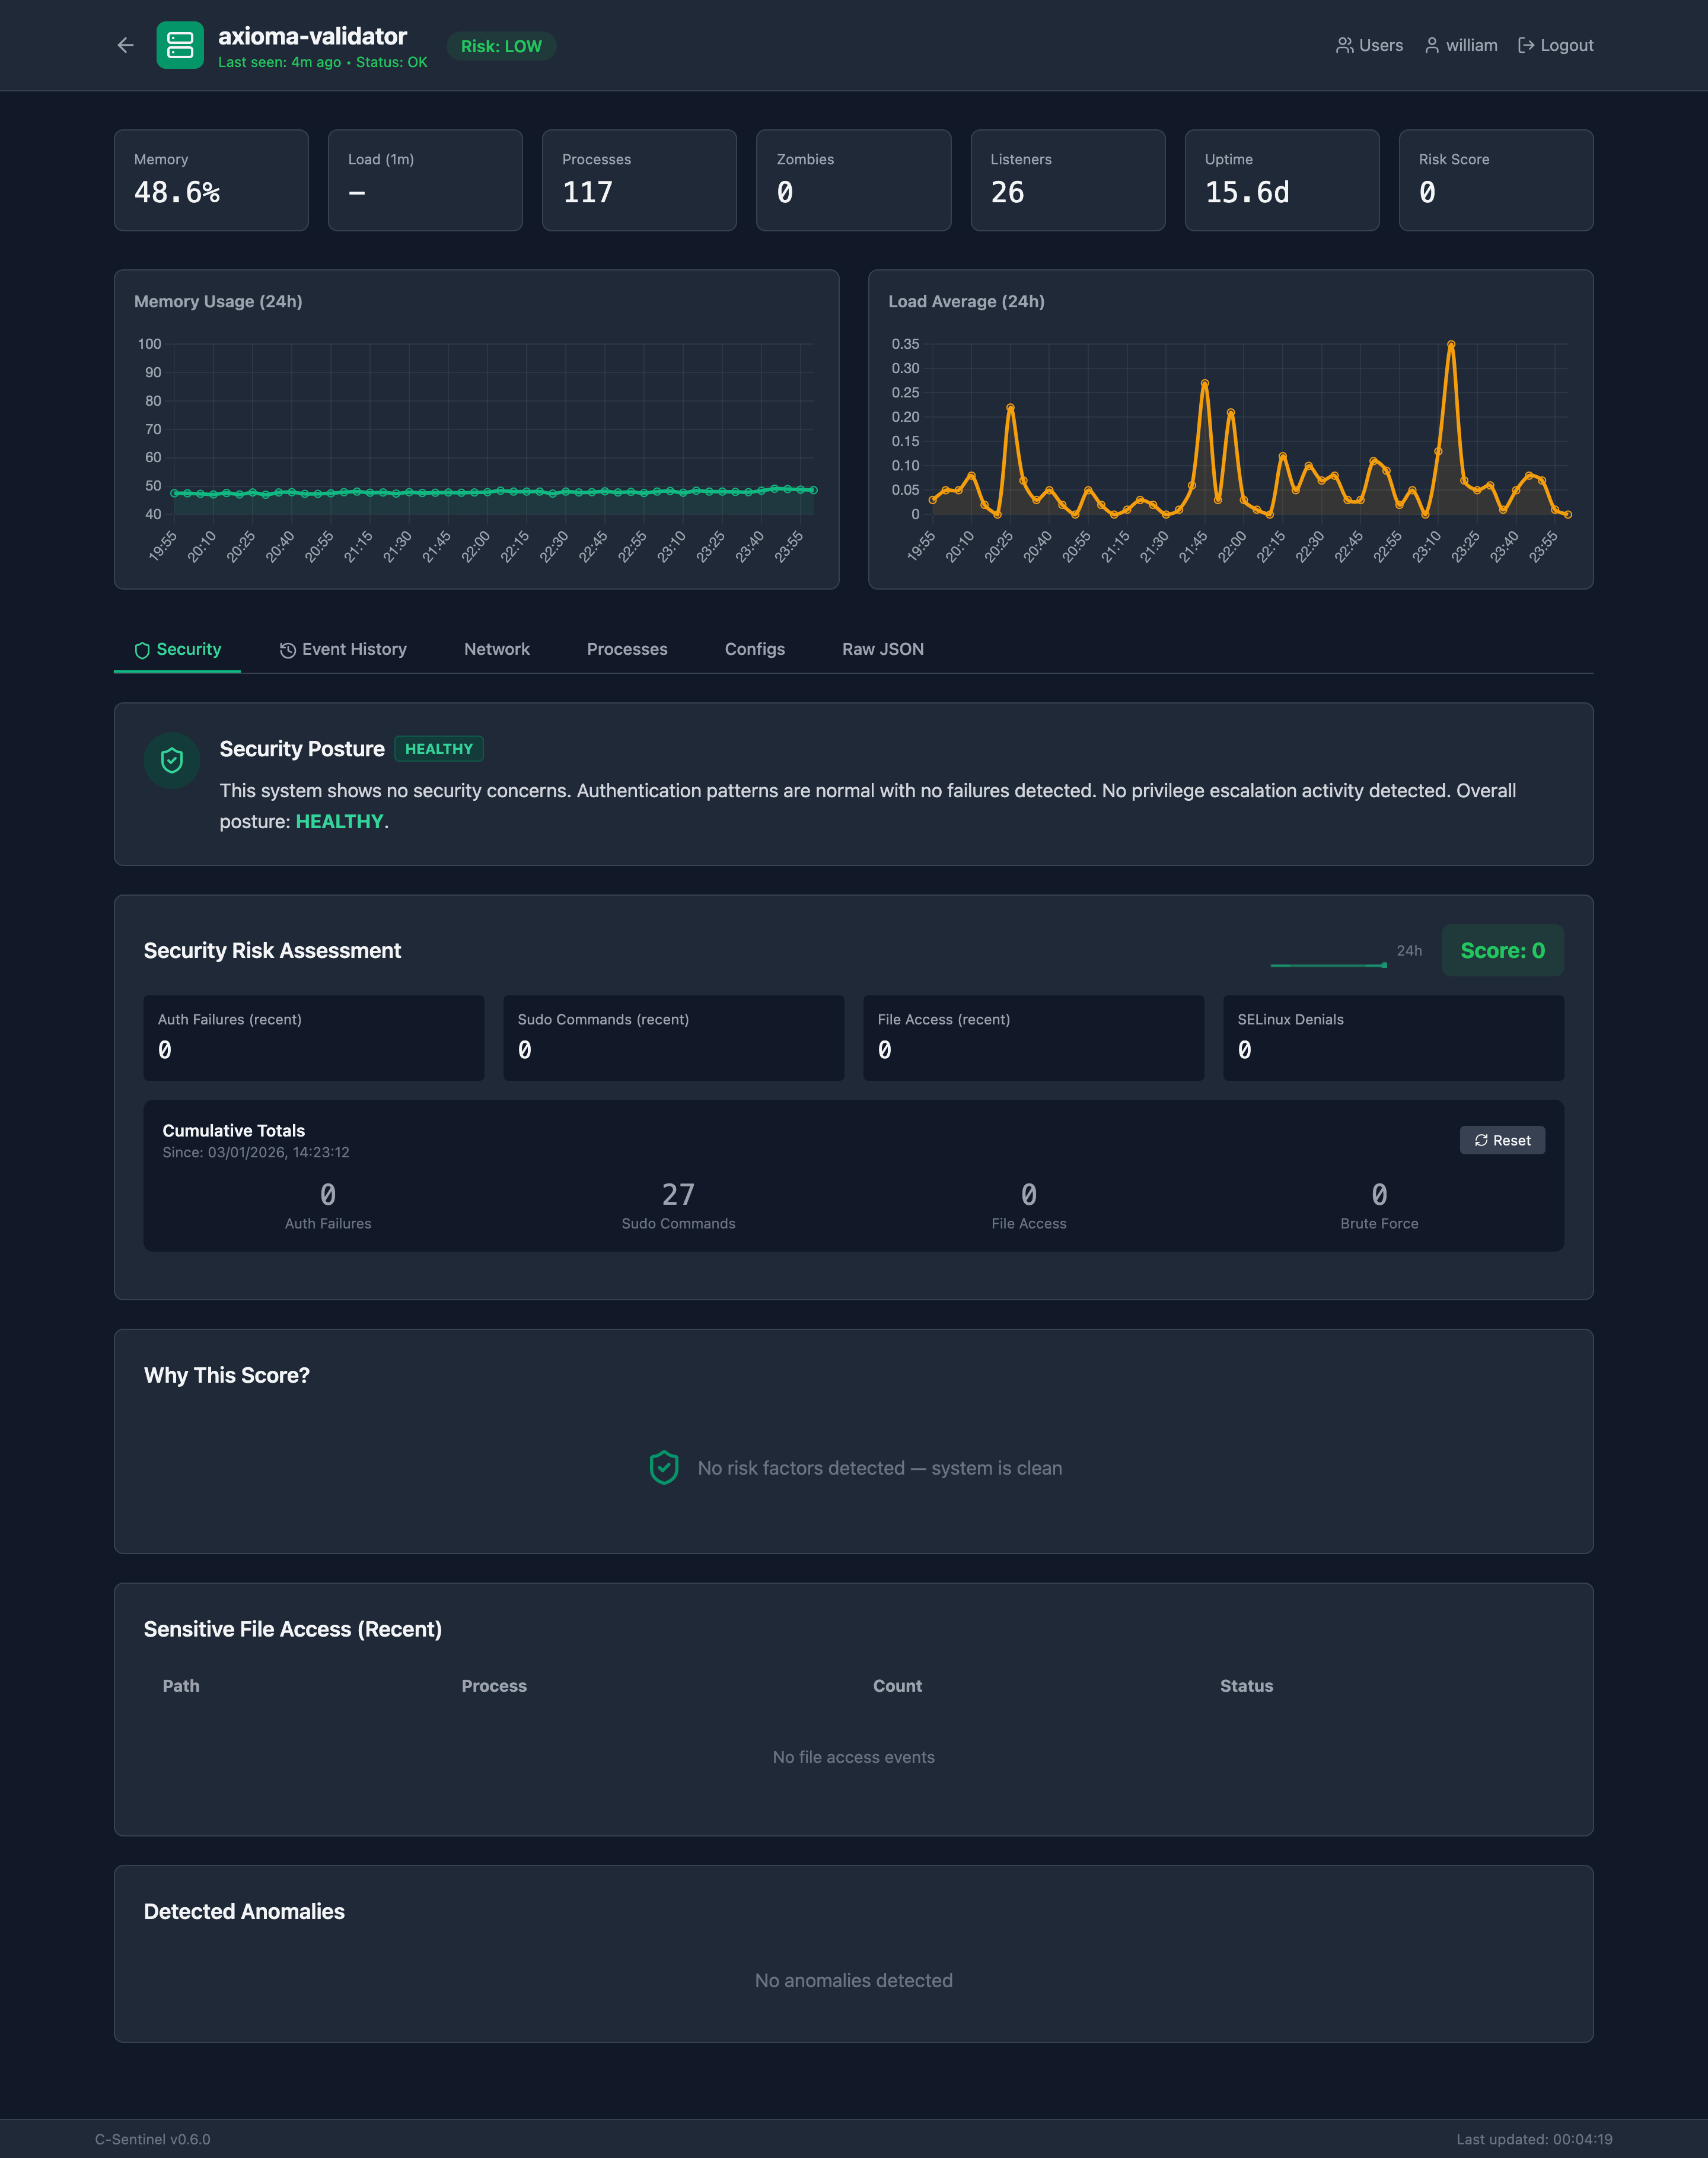
v0.5.x: Riepilogo della postura di sicurezza, sparkline delle tendenze di rischio, indicatore di apprendimento, fattori di rischio spiegabili, avvisi email, cronologia eventi
v0.4.0: Integrazione auditd, rilevamento brute force, hashing degli username per la privacy, attribuzione dei processi, valutazione del rischio
v0.3.0: Cruscotto web, checksum SHA256, servizio systemd, apprendimento della baseline, probe di rete, modalità di osservazione
Gli strumenti di osservabilità moderni come Dynatrace, Datadog e Prometheus sono eccellenti nella raccolta di metriche e nell'allarmistica basata su soglie. Ma rispondono a una domanda ristretta: "Questa metrica è al di fuori del suo intervallo atteso?"
Hanno difficoltà con:
C-Sentinel adotta un approccio diverso: cattura un'impronta digitale completa del sistema, inclusi gli eventi di sicurezza, e utilizza il ragionamento LLM per identificare i "fantasmi nella macchina".
git clone https://github.com/williamofai/c-sentinel.git cd c-sentinel make
./bin/sentinel --quick --network
sudo ./bin/sentinel --quick --network --audit
./bin/sentinel --learn --network
sudo ./bin/sentinel --watch --interval 300 --network --audit
## Funzionalità della Dashboard

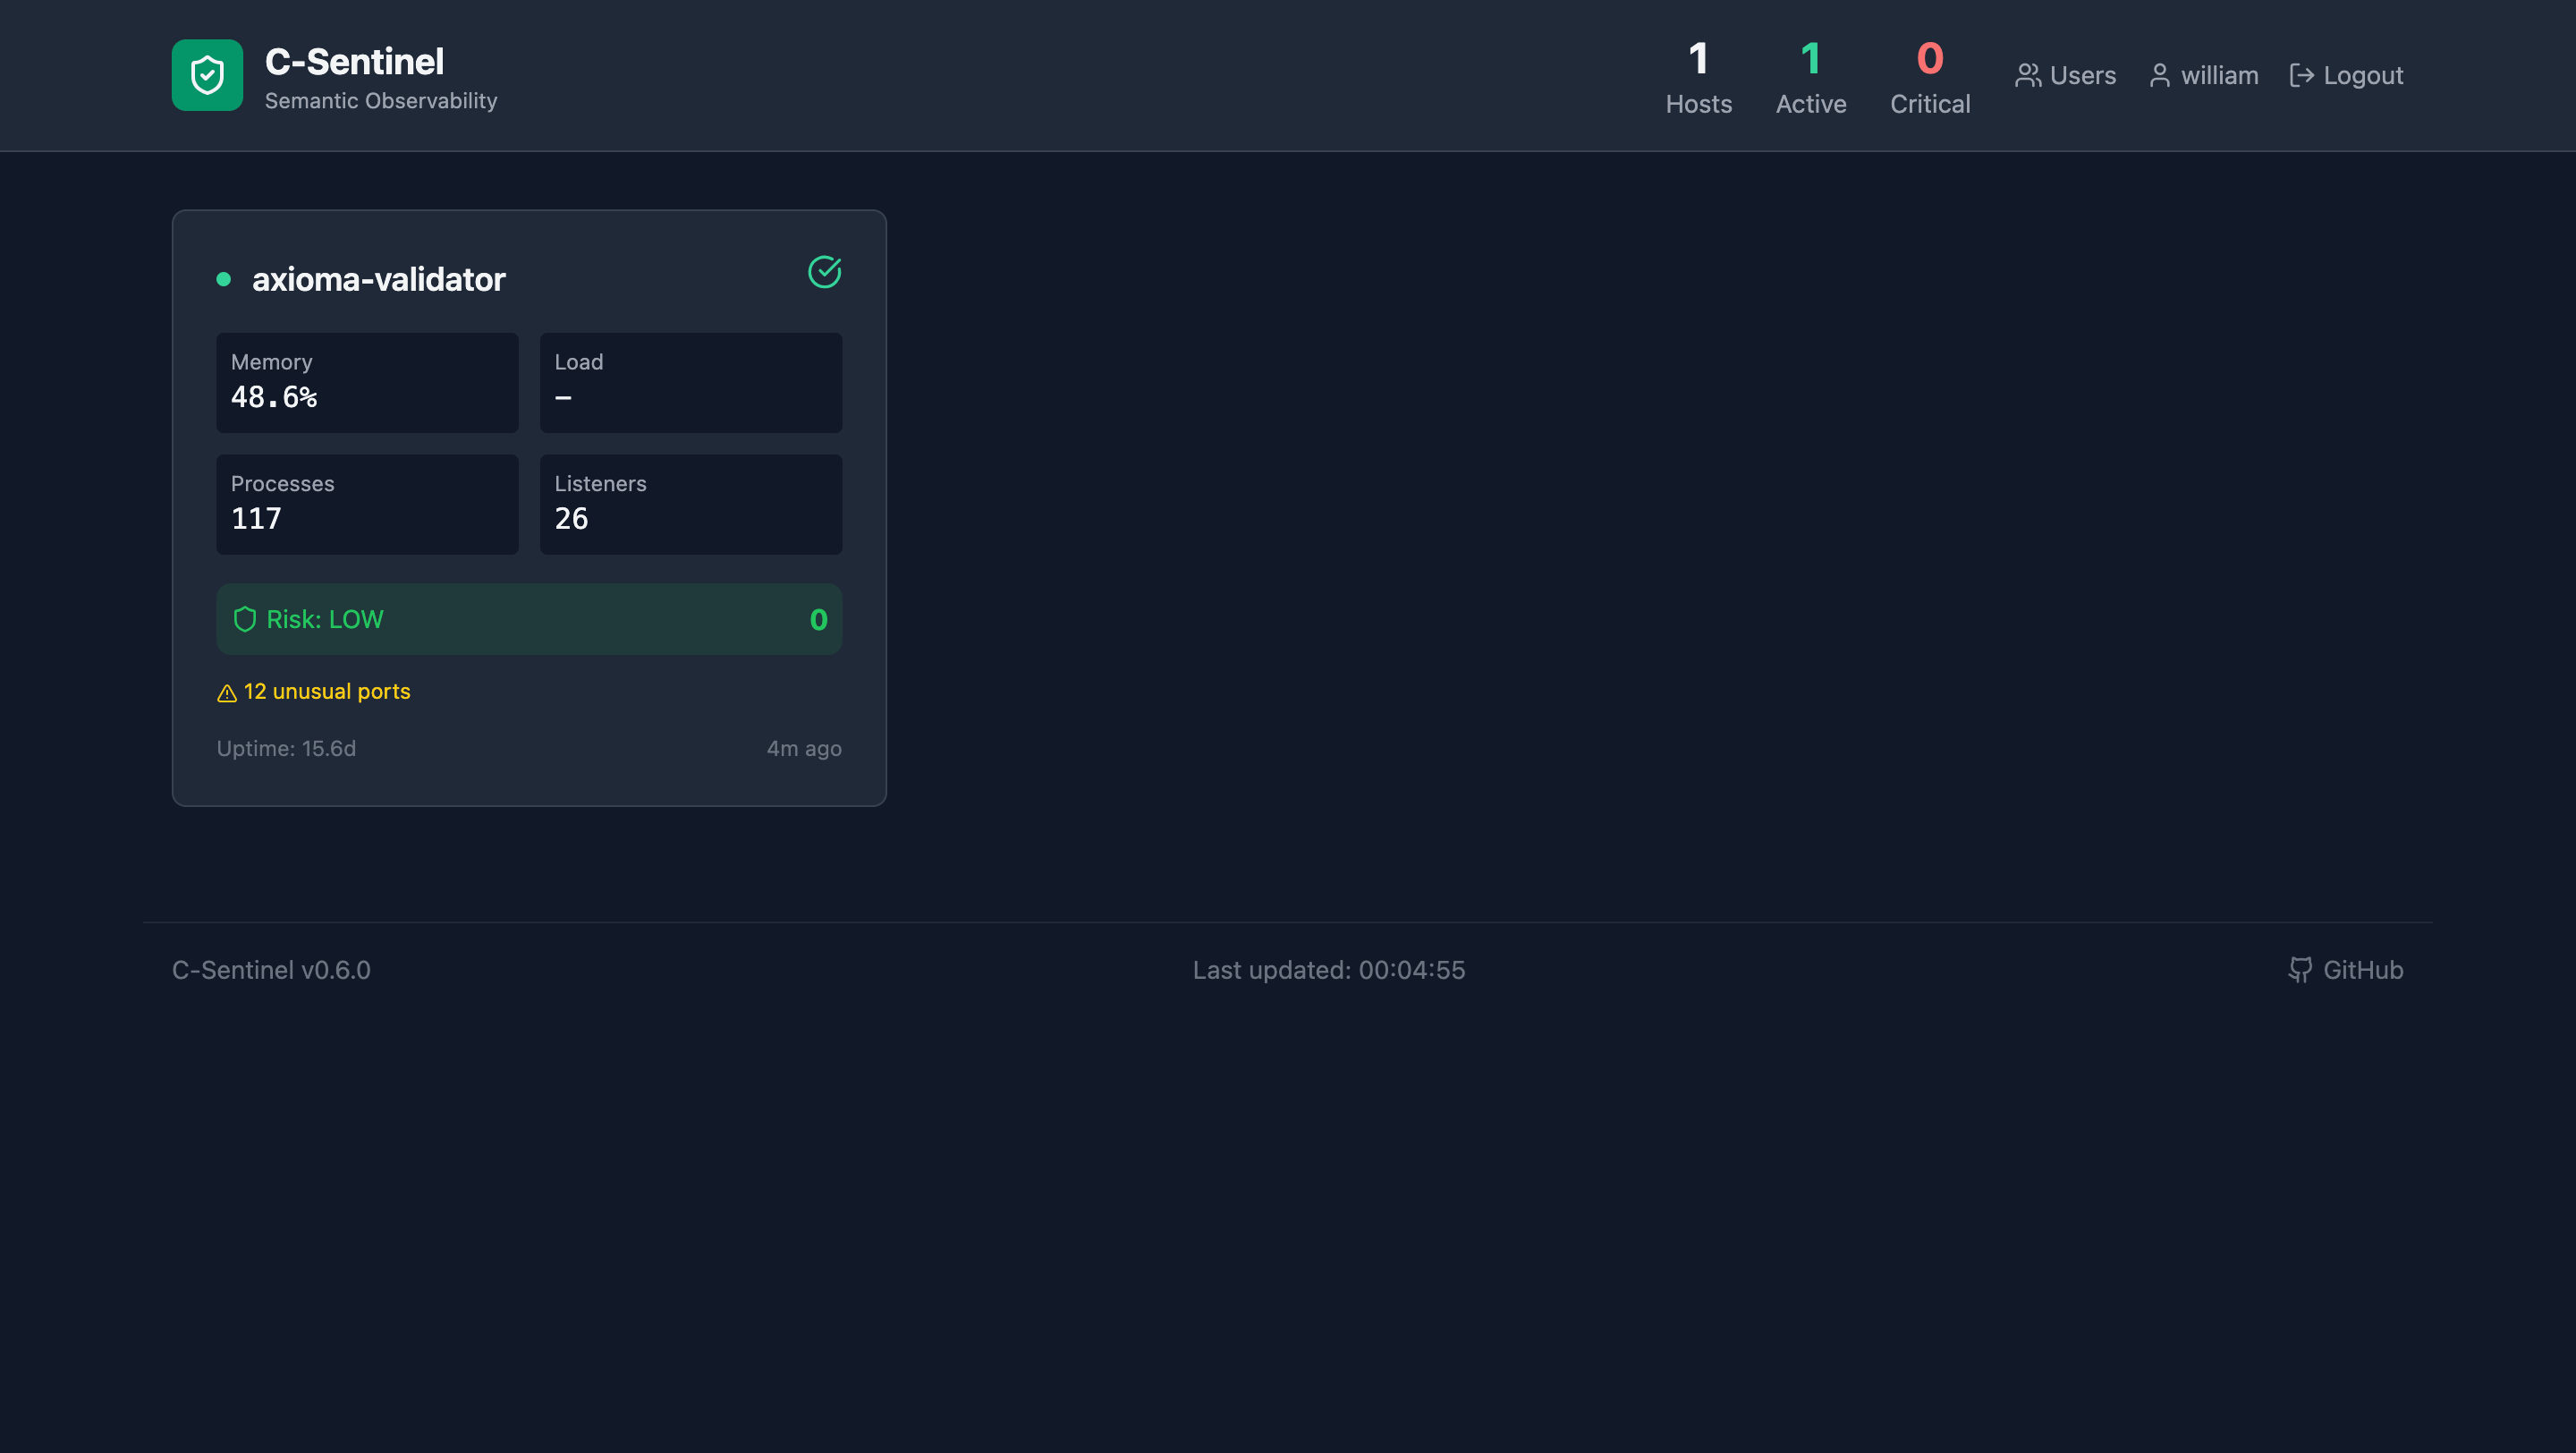
La dashboard web fornisce monitoraggio della sicurezza in tempo reale su tutta la tua infrastruttura.

### Autenticazione Multi-Utente

Controllo degli accessi di livello enterprise con tre ruoli:

| Ruolo | Permessi |
|------|-------------|
| **Amministratore** | Accesso completo: gestione utenti, visualizzazione log di controllo, tutte le operazioni |
| **Operatore** | Riconoscimento eventi, azzeramento contatori, visualizzazione di tutti i dati |
| **Visualizzatore** | Accesso in sola lettura a dashboard e dati |

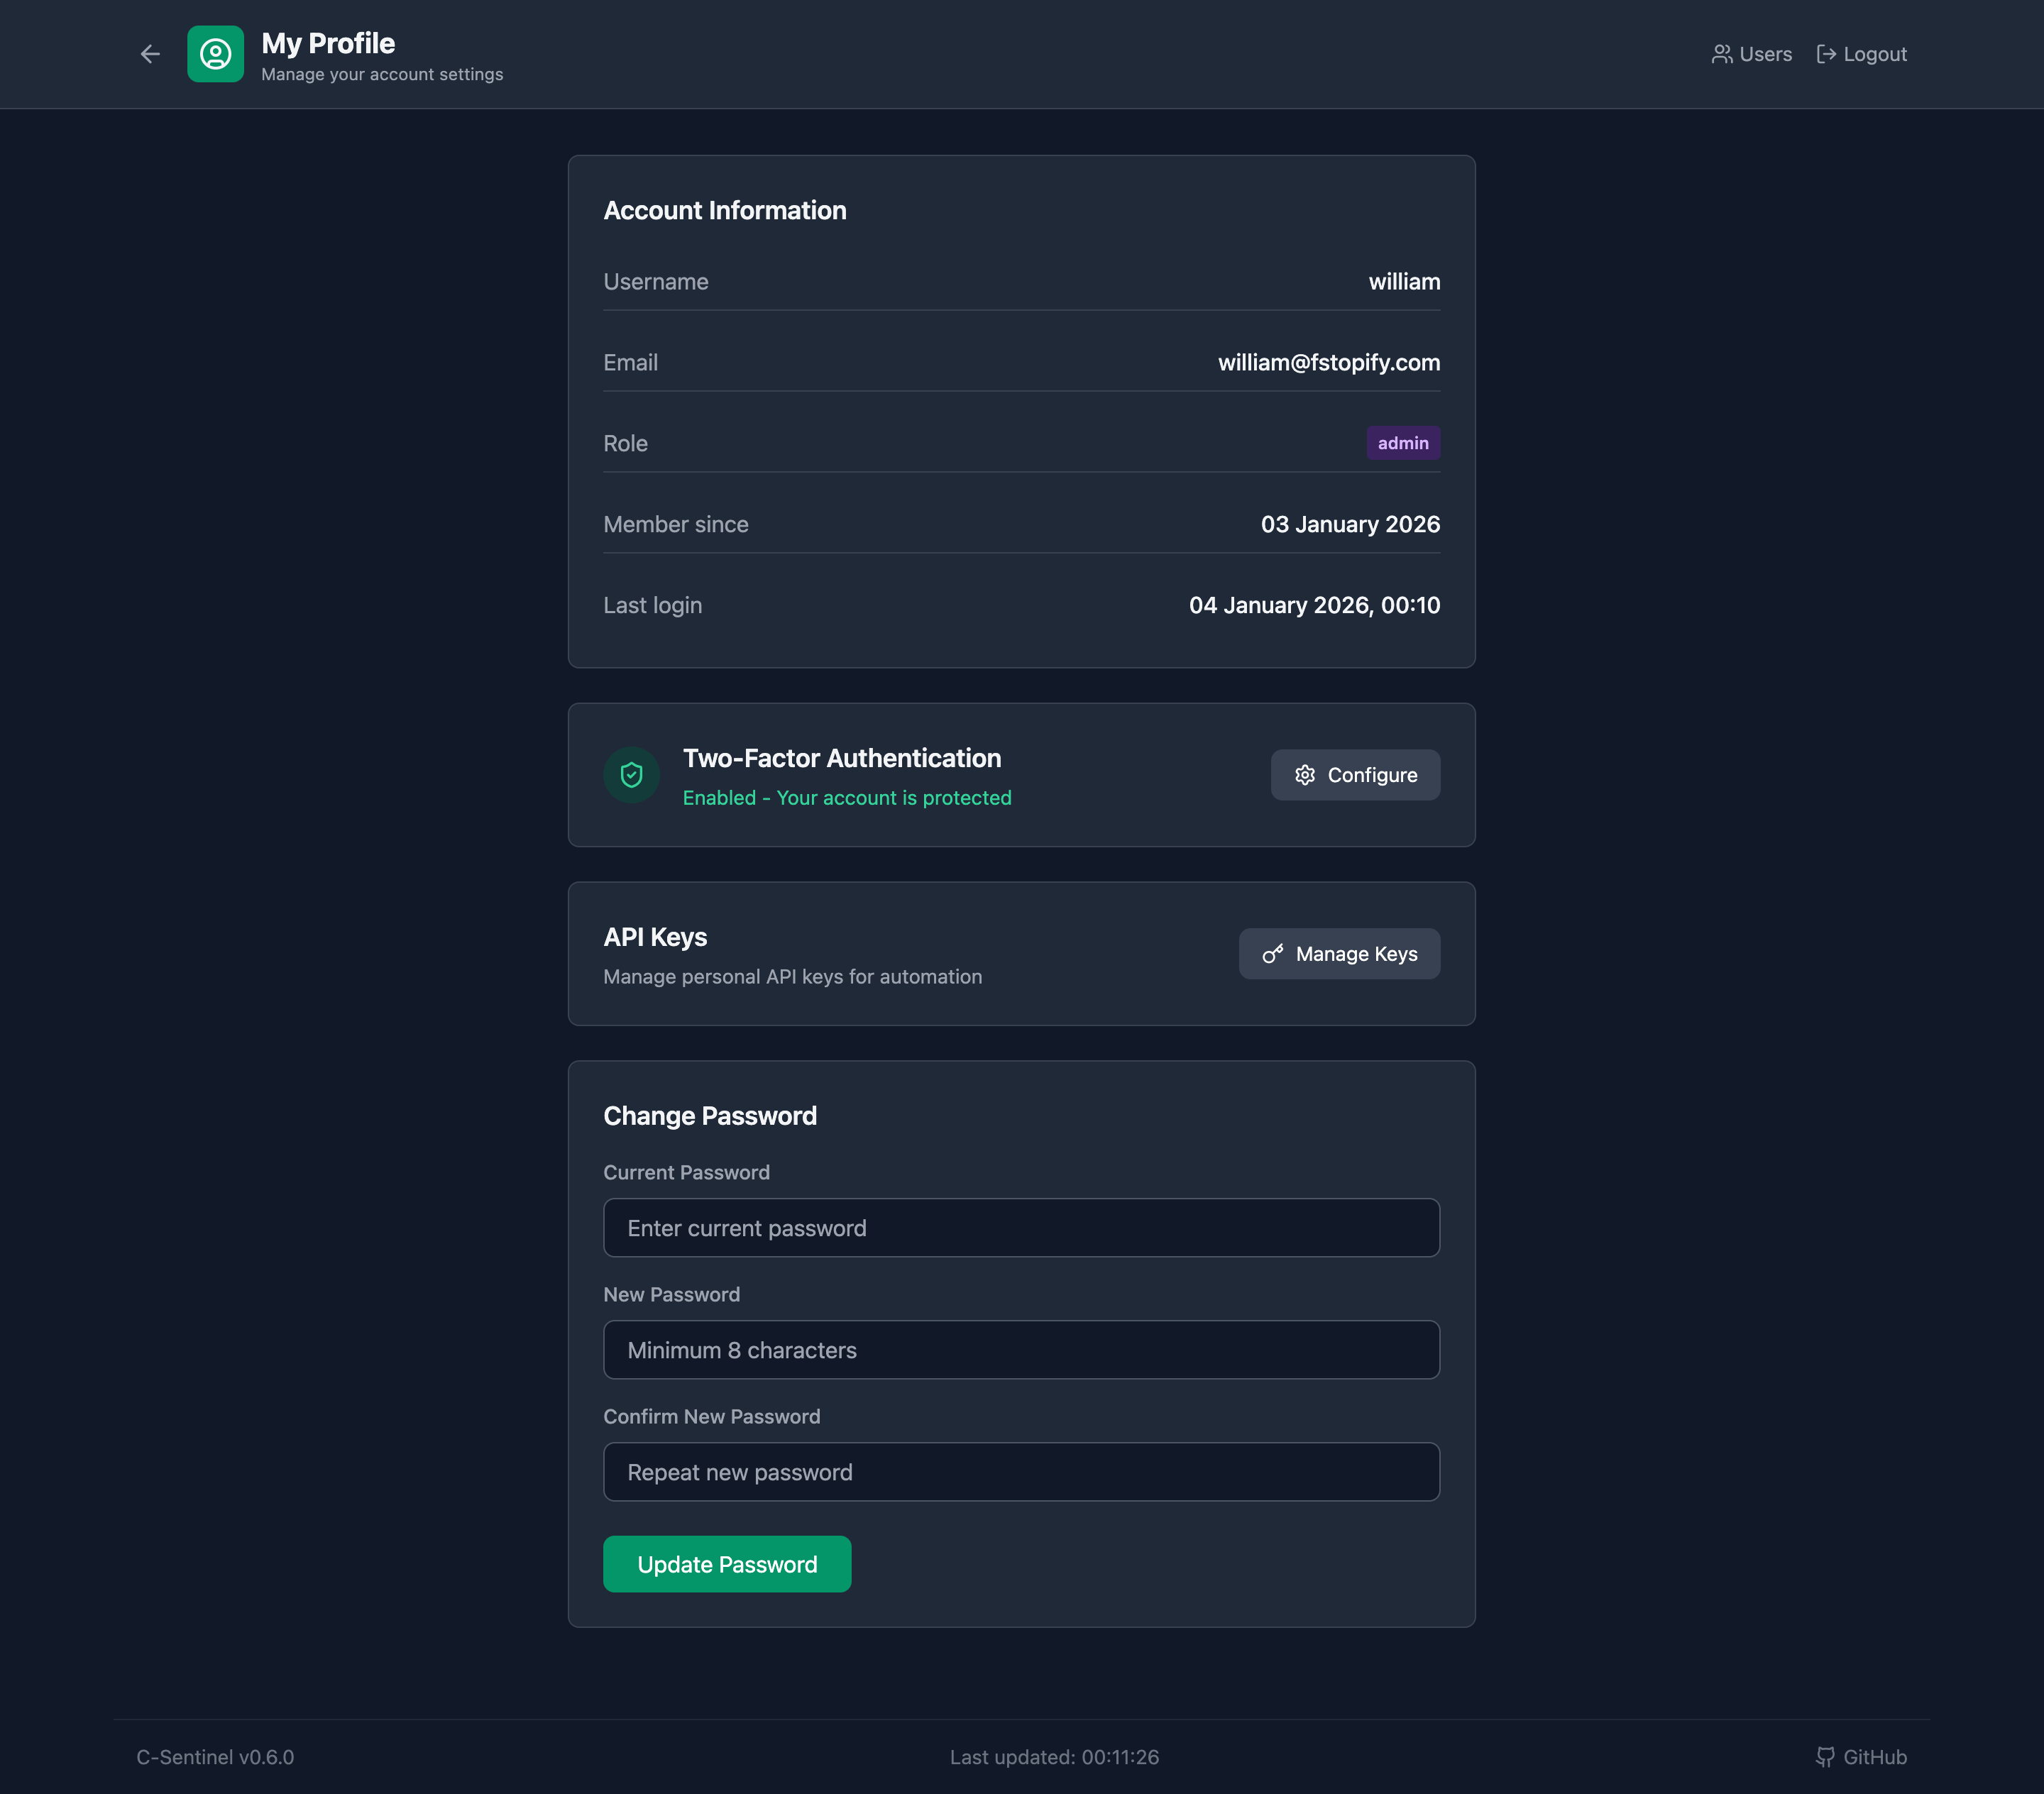
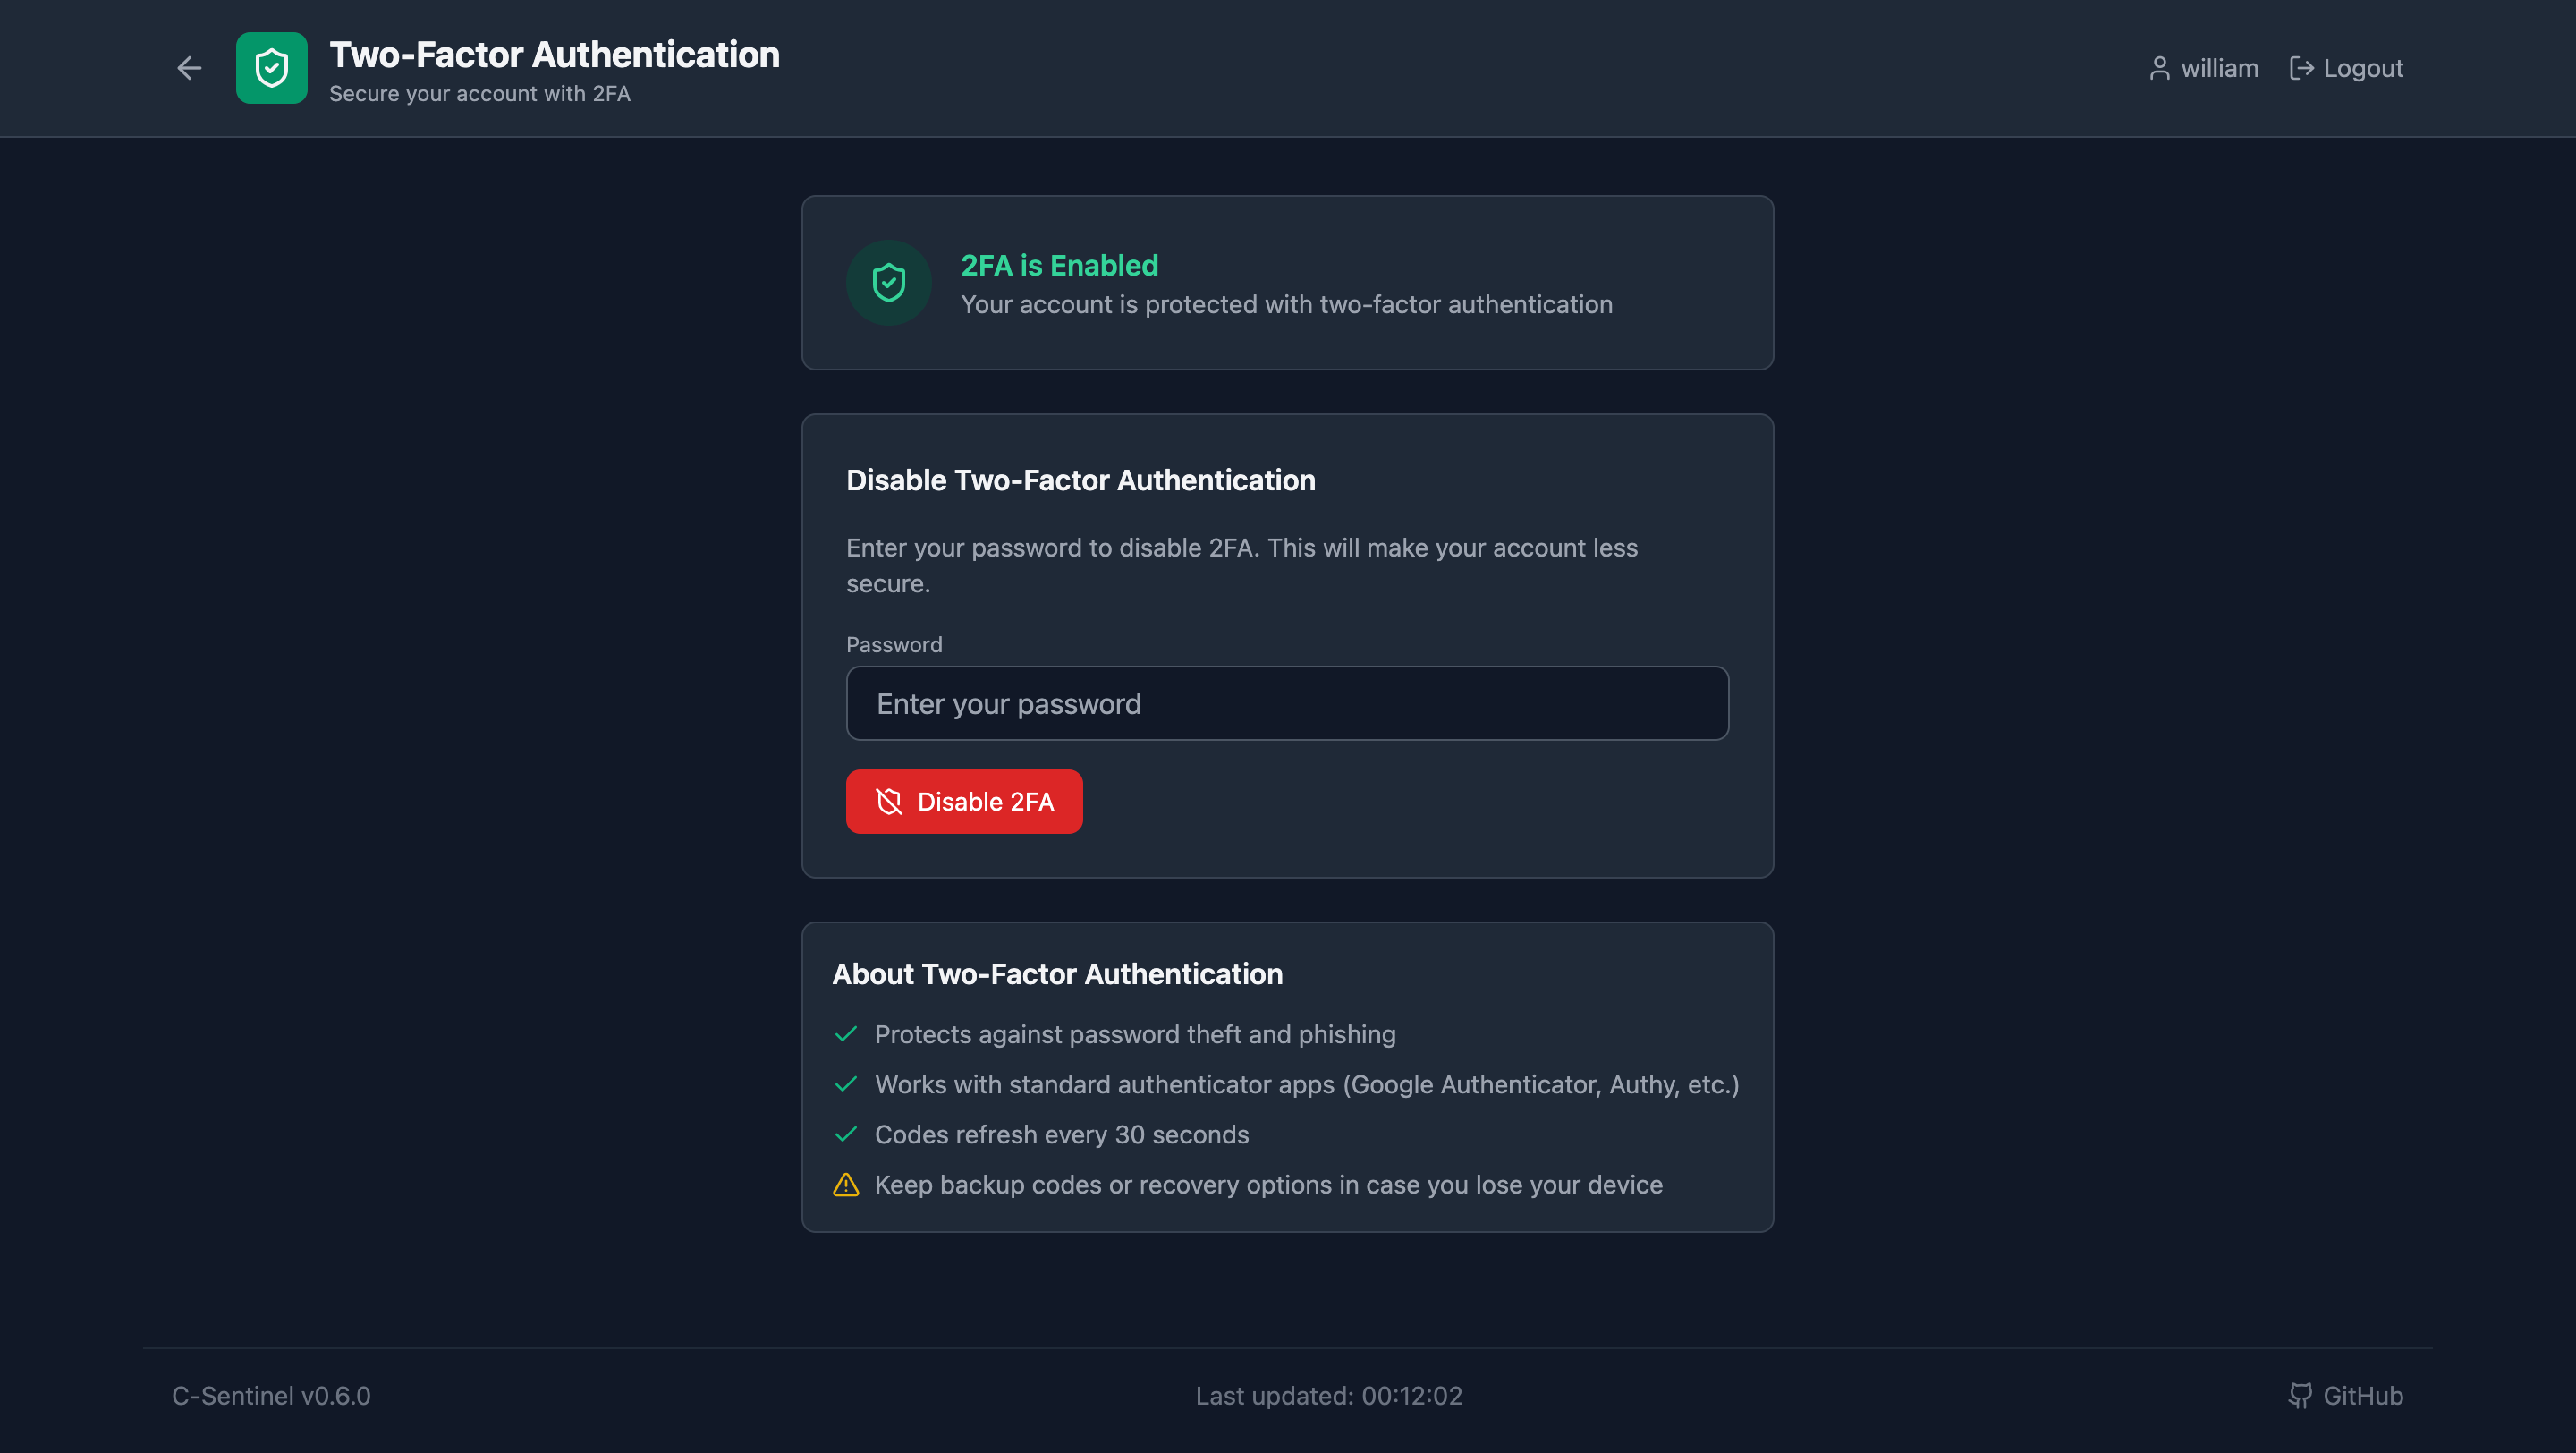
### Autenticazione a Due Fattori (TOTP)

Proteggi il tuo account con TOTP standard di settore:
- Funziona con Google Authenticator, Authy, Microsoft Authenticator
- Configurazione tramite codice QR per una facile impostazione
- Richiesto ad ogni login quando abilitato
- Notifiche email all'attivazione/disattivazione

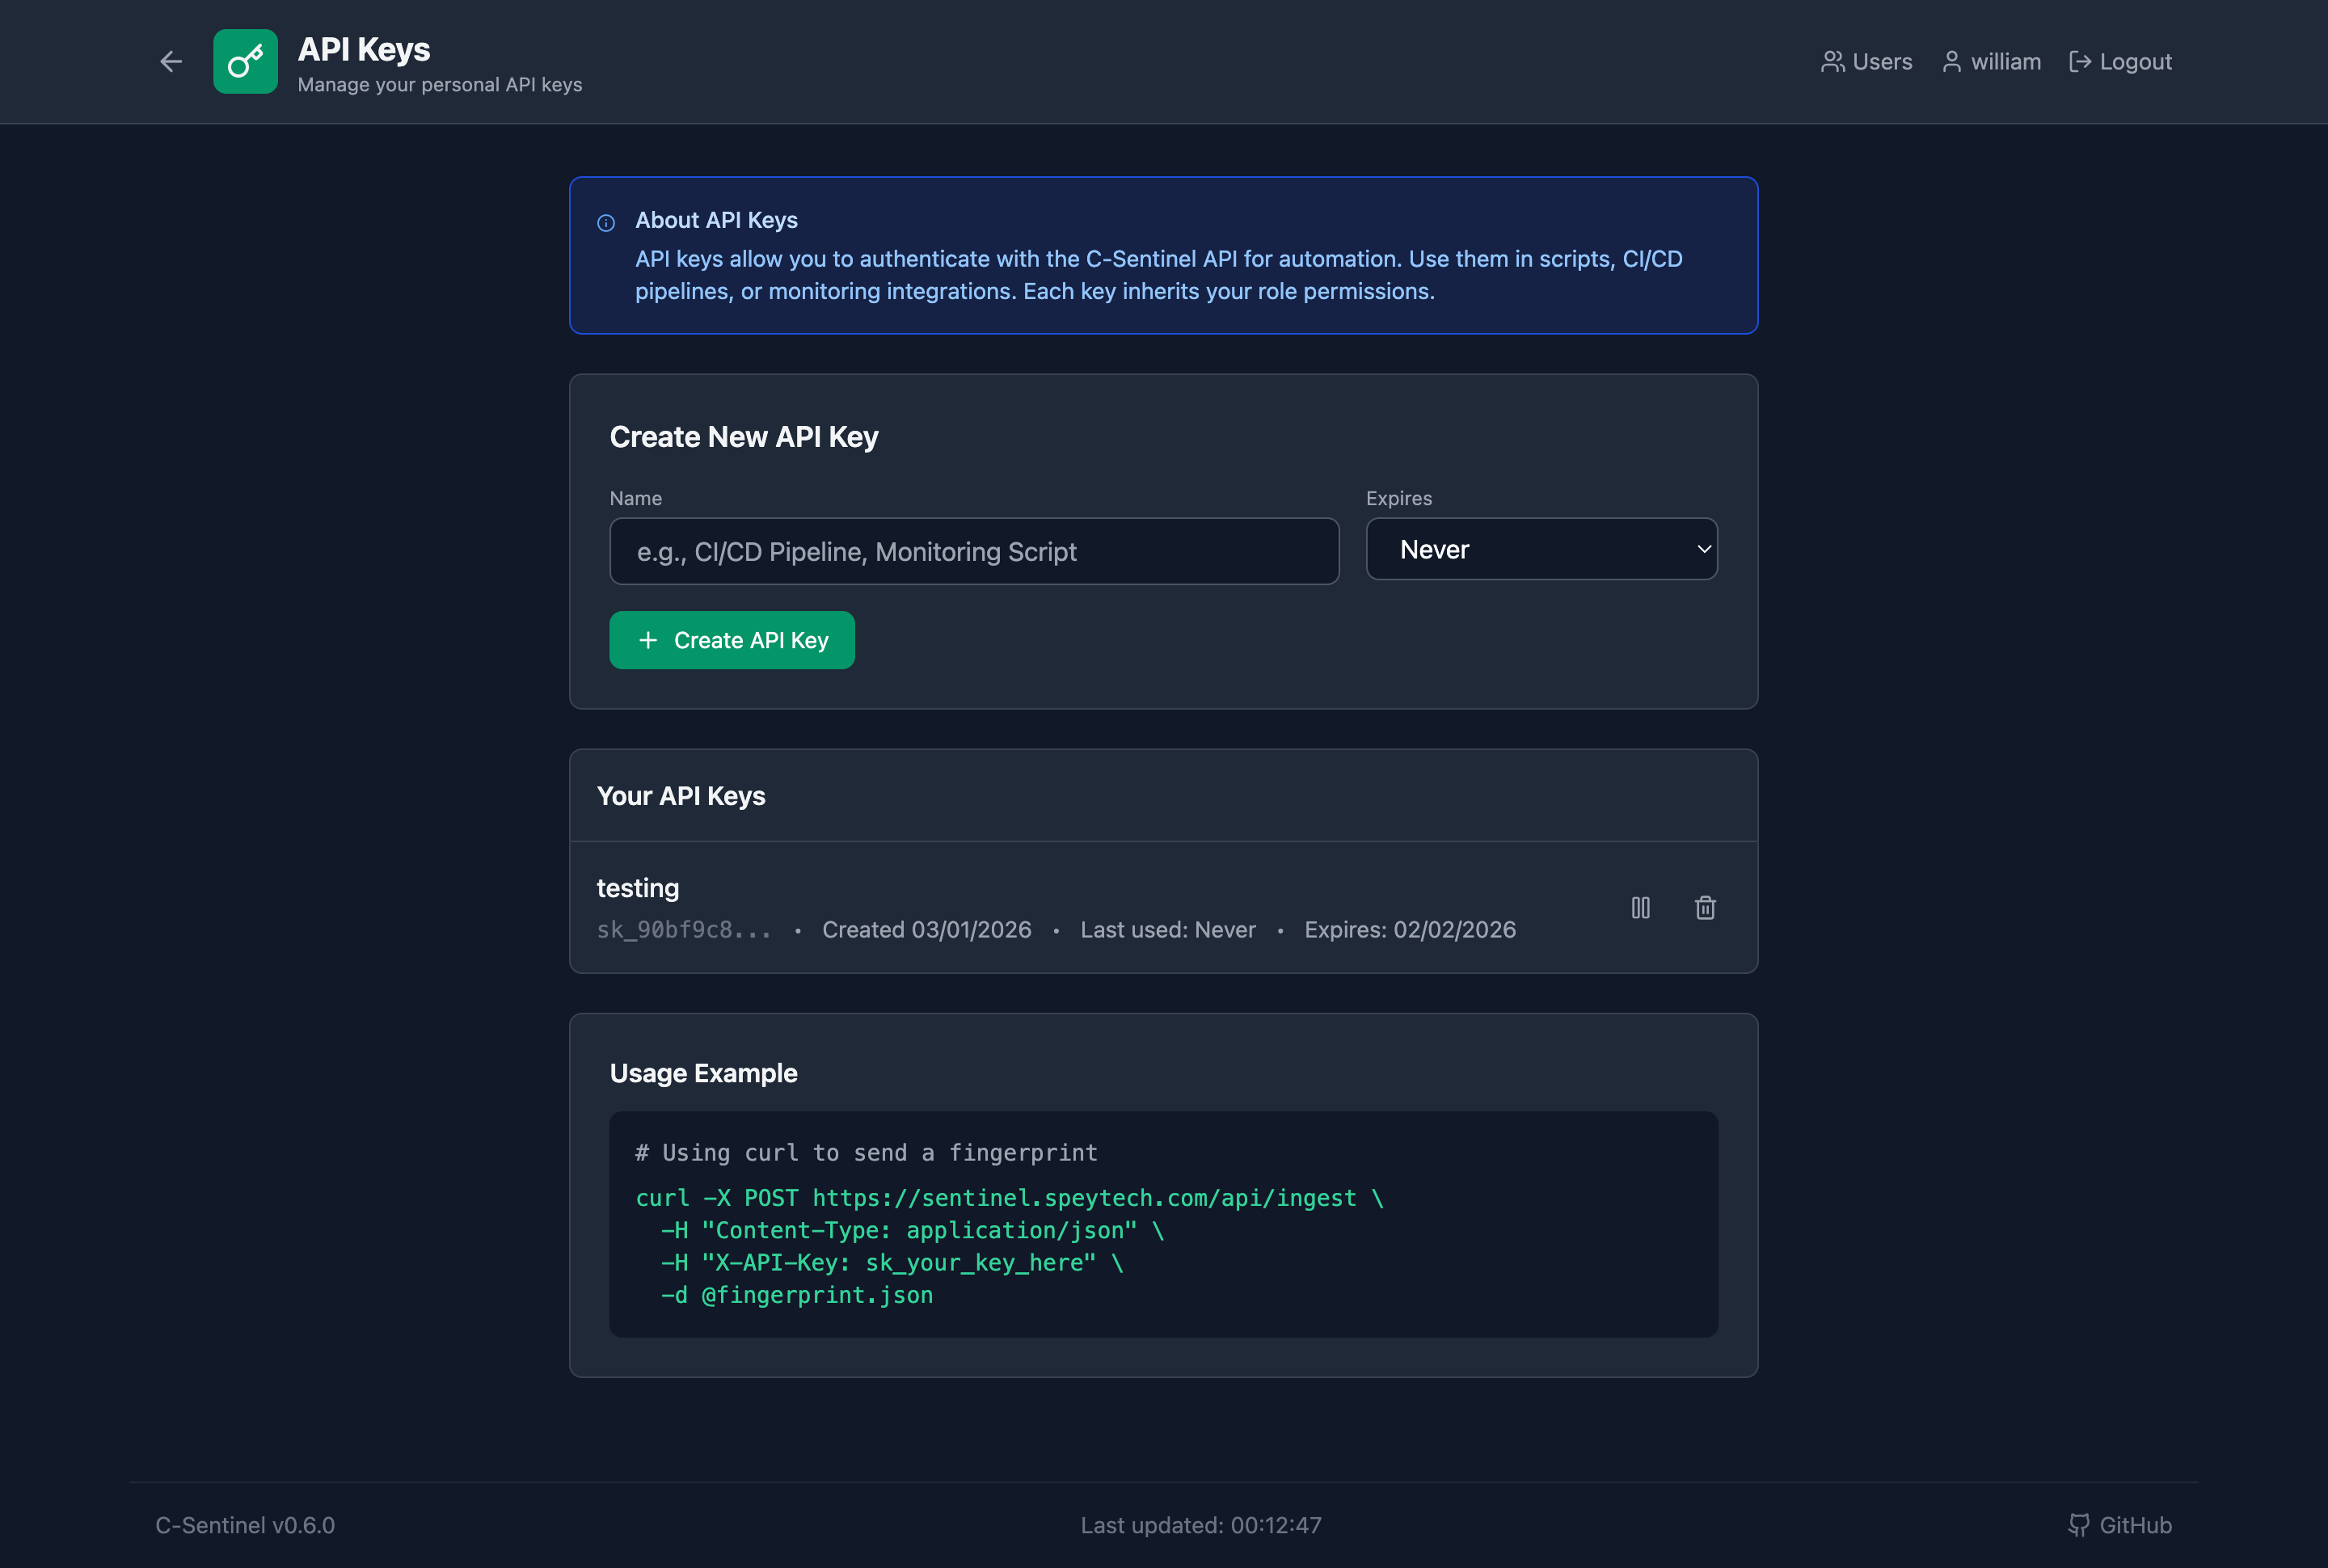
### Chiavi API Personali

Ogni utente può creare le proprie chiavi API per l'automazione:
- Chiavi con nome (es. "Pipeline CI/CD", "Script di Monitoraggio")
- Date di scadenza opzionali
- Attivazione/disattivazione senza eliminazione
- Tracciamento dell'ultimo utilizzo
- Le chiavi ereditano i permessi del ruolo dell'utente```bash
# Use your personal API key
curl -X POST https://sentinel.example.com/api/ingest \
  -H "Content-Type: application/json" \
  -H "X-API-Key: sk_your_personal_key" \
  -d @fingerprint.json
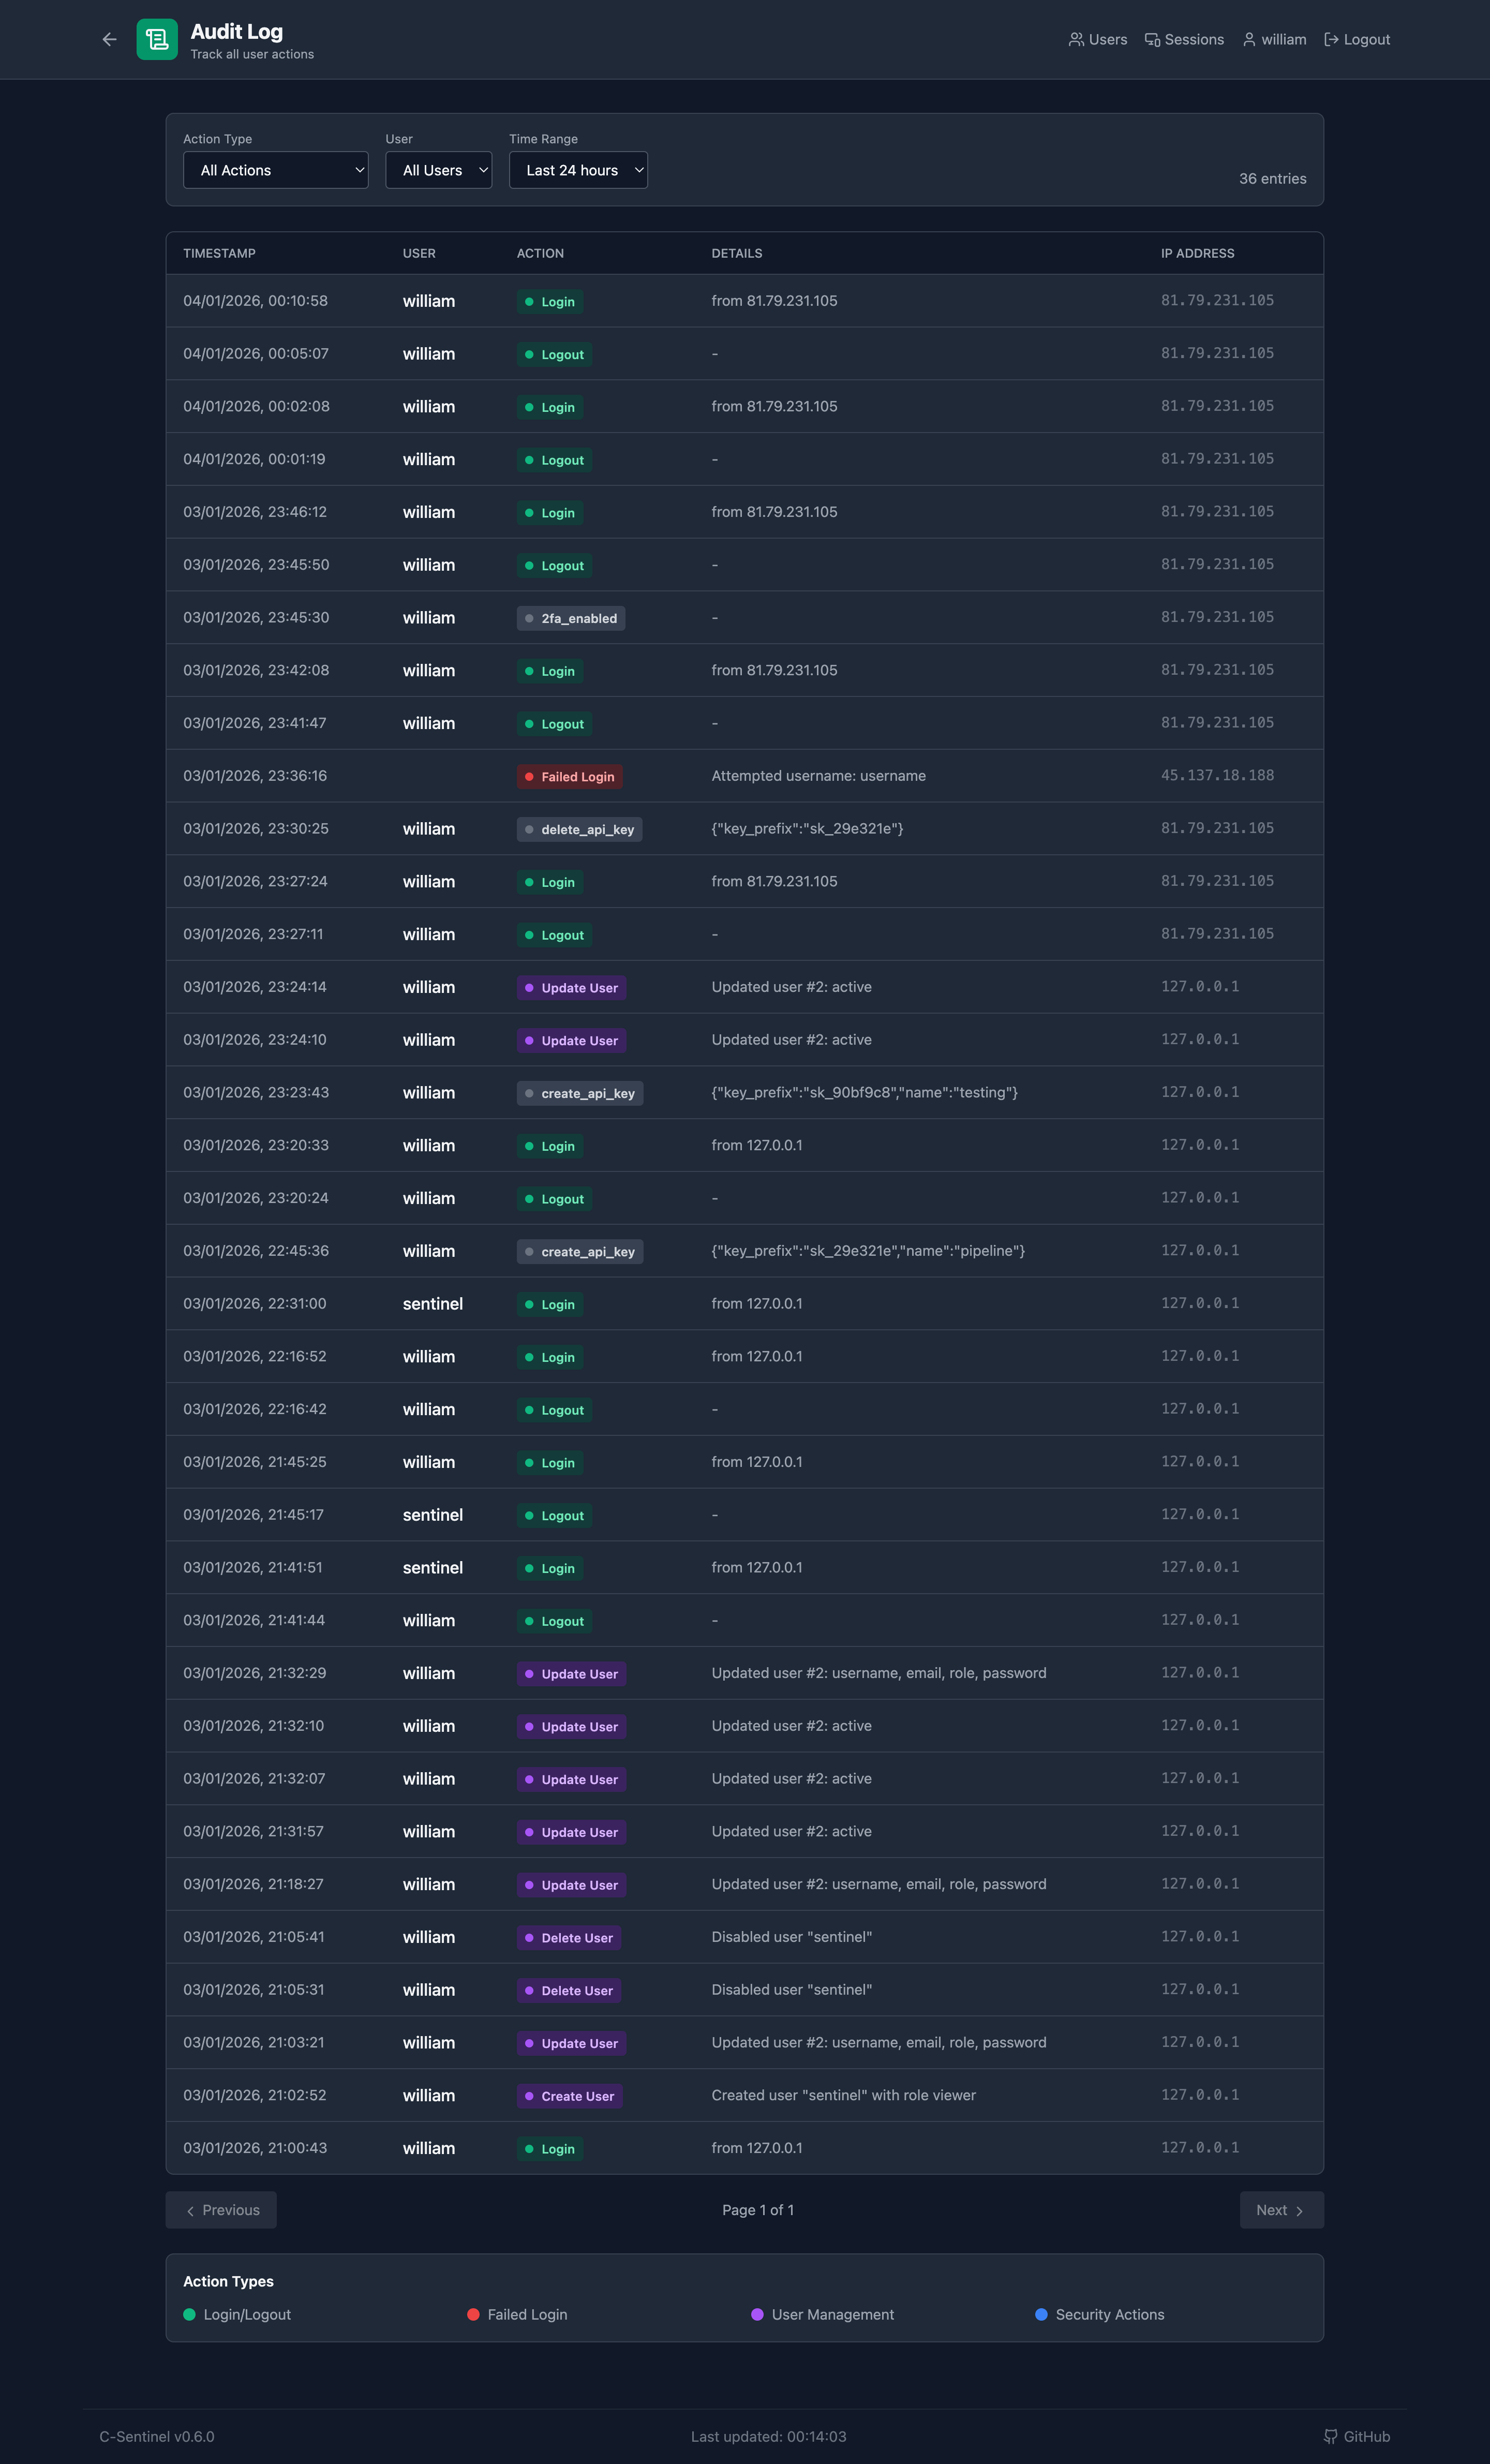
Traccia tutte le azioni degli utenti per conformità e sicurezza:
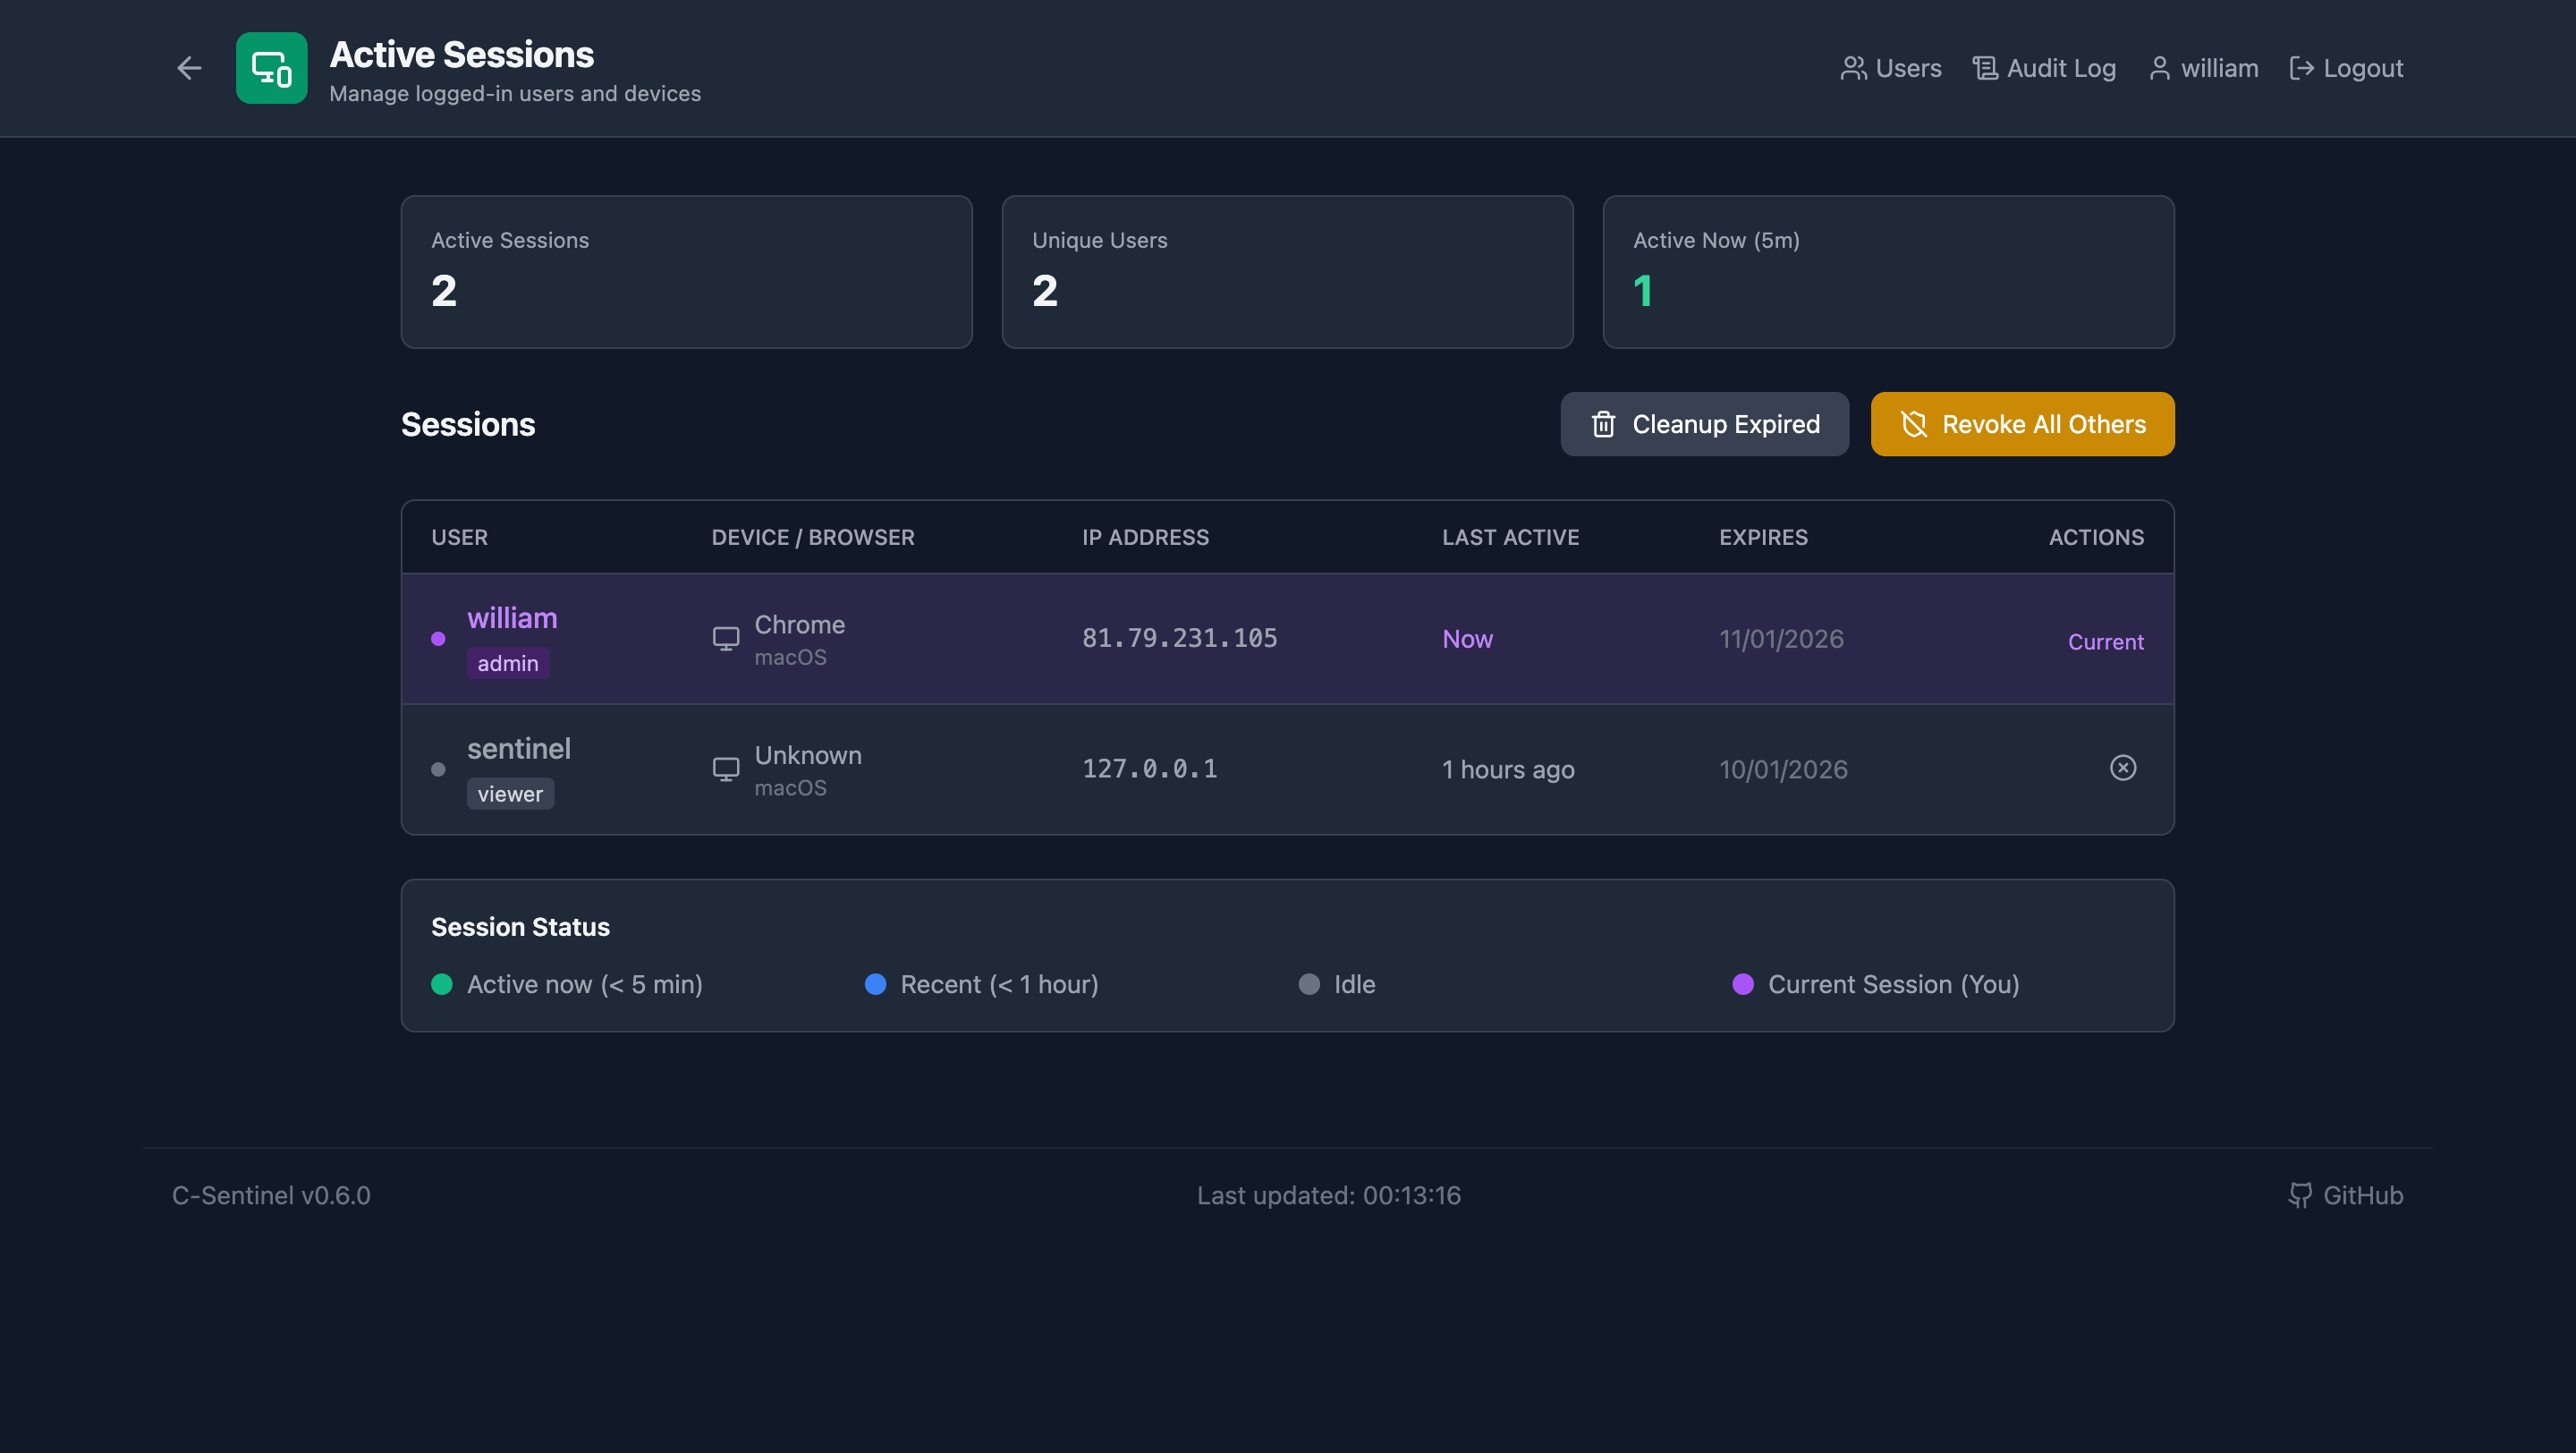
Visibilità completa sulle sessioni attive:
Spiegazione in linguaggio semplice dello stato di sicurezza del tuo sistema:
"Questo sistema non mostra problemi di sicurezza. I pattern di autenticazione sono normali senza errori rilevati. Nessuna attività di escalation dei privilegi rilevata. Postura complessiva: SANA."
Ogni punteggio di rischio include fattori che spiegano perché:
| Fattore | Peso |
|---|---|
| 10 errori di autenticazione (200% sopra la baseline - alto) | +30 |
| Pattern di attacco brute force rilevato | +10 |
| 2 file sensibili acceduti | +4 |
| Totale | 44 |
Il sistema apprende cosa è "normale" per il tuo ambiente:
| Campioni | Stato | Significato |
|---|---|---|
| < 10 | 🧠 Apprendimento | Costruzione della baseline iniziale |
| 10-50 | 🧠 Calibrazione | Perfezionamento dei pattern normali |
| > 50 | (nascosto) | Completamente calibrato |