NetScope
Piattaforma offline-first per indagine e risposta di rete su Windows.
NetScope è un'applicazione desktop per analisti di sicurezza, responder di incidenti e
giocatori CTF. Prende una cattura di pacchetti (.pcap / .pcapng) o un'interfaccia live
e la trasforma in un'indagine completa e basata su prove — verdetto, storia dell'attacco,
indicatori di compromissione, bottino estratto e azioni di risposta in un clic —
interamente sulla tua macchina, senza servizi cloud e senza API a pagamento.


Perché NetScope
Gran parte di questo si può ottenere manualmente con Wireshark, Suricata e qualche script —
il compito di NetScope è fare quella correlazione automaticamente, in un'unica passata, senza
inviare nulla fuori dalla tua macchina:
- Un verdetto, non quindici schede. NetScope correla analisi dei protocolli, corrispondenza
degli IOC e rilevamento delle anomalie in un'unica storia di attacco, invece di richiederti di
incrociare manualmente l'output di tshark, gli avvisi di Suricata e i feed IOC.
- Zero cloud, zero chiavi API. Nessuna chiave VirusTotal, nessun upload cloud, nulla lascia
la tua macchina — questo è importante quando gestisci un incidente in corso o una cattura di un
cliente.
- Gratuito, non "livello gratuito". Nessun backend a pagamento, nessun limite di utilizzo,
nessuna licenza.
- Risposta, non solo analisi. Regole firewall, terminazione dei processi e acquisizione della
memoria sono integrate — la maggior parte degli analizzatori gratuiti si ferma a "ecco cosa è
successo", NetScope ti aiuta anche ad agire.
Screenshot
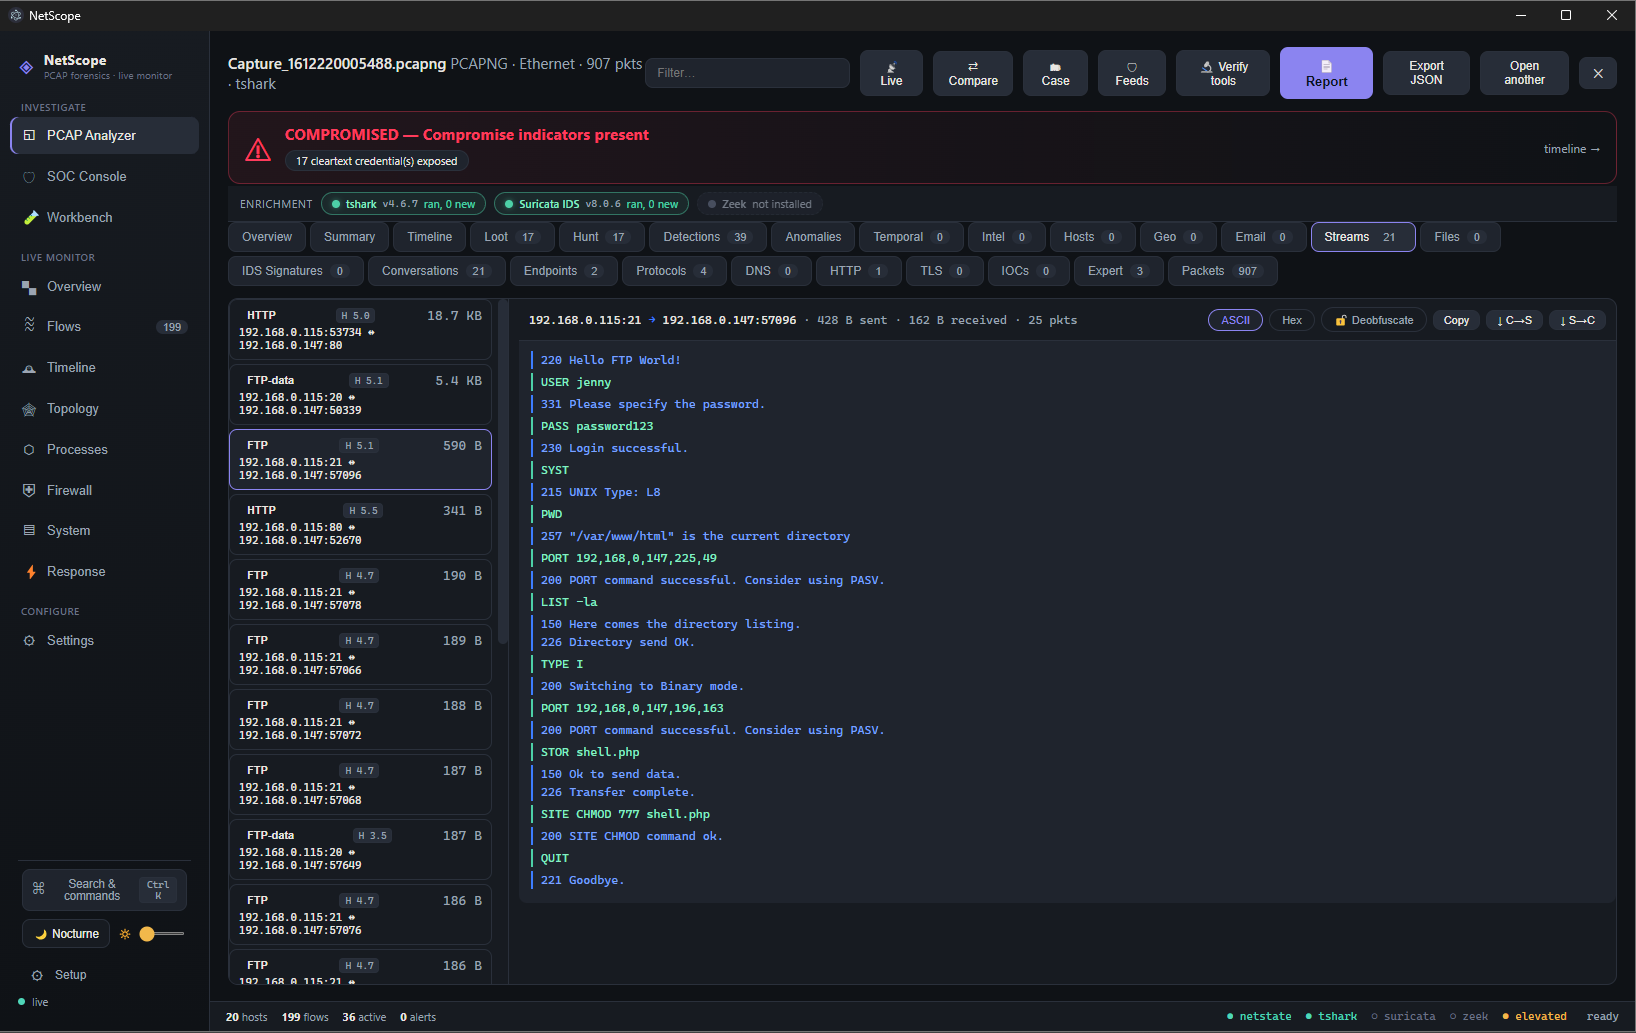
Riassemblaggio dello stream con un banner di verdetto in tempo reale — una sessione FTP
ricostruita dalla cattura, credenziali in chiaro esposte e arricchimento tshark + Suricata
sovrapposto automaticamente:
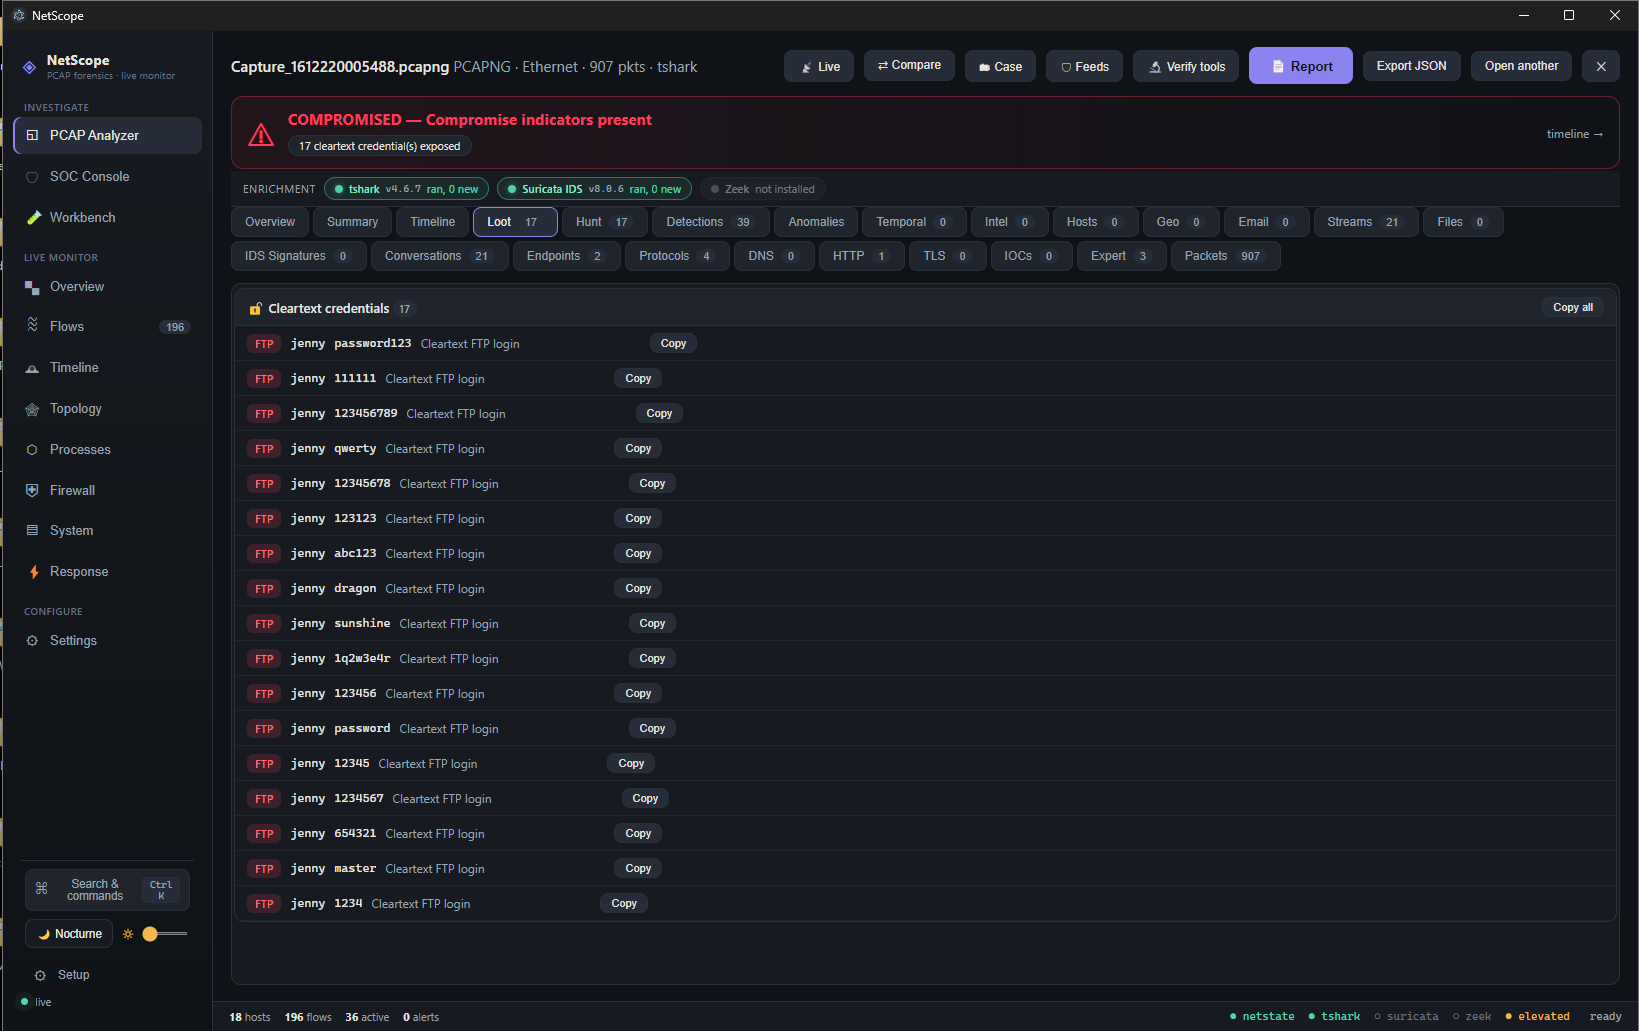
Scheda Loot — credenziali, hash, chiavi e token estratti dalla cattura, ciascuno con copia
in un clic:
Download
I binari Windows precompilati sono allegati a ogni release:
→ Scarica l'ultima release
| File | Cos'è |
|---|
NetScope-Setup-<version>.exe | Installer. Crea collegamenti nel menu Start e sul desktop. Consigliato. |
NetScope-Portable-<version>.exe | Eseguibile portabile singolo. Nessuna installazione: basta eseguirlo. |
NetScope-<version>-win.zip | Cartella dell'applicazione in formato zip. Decomprimi ed esegui NetScope.exe. |
Le istruzioni complete di installazione ed esecuzione — incluso l'avvio dal sorgente — sono in
INSTALL.md.
NetScope richiede diritti di amministratore all'avvio. L'elevazione è necessaria per le sue
azioni di risposta (regole firewall dell'host, terminazione dei processi, acquisizione della memoria).
Vedrai una sola richiesta UAC di Windows all'avvio.
Cosa fa
NetScope ha due punti di ingresso che alimentano lo stesso motore di analisi:
- Analisi PCAP offline — apri una cattura e ottieni una completa analisi forense.
- Monitoraggio live — cattura da un'interfaccia locale (tramite
dumpcap) e analizza
allo stesso modo, con ARP-watch live e difesa DNS.
Tutto viene eseguito localmente. Il parser e l'analizzatore sono TypeScript puro e non richiedono
strumenti esterni; quando strumenti gratuiti come tshark, Suricata, Zeek o yara sono
installati, NetScope sovrappone automaticamente le loro rilevazioni.
Aree di indagine
- Overview — un verdetto da centro di comando, metriche chiave, la storia dell'attacco
ricostruita, le principali prove e i passi successivi consigliati.
- Threats and detections — risultati correlati con severità, mappatura delle tecniche MITRE
ATT&CK e un motore di firme per catene di attacco (exploit CVE, reverse shell, strumentazione
offensiva).
- Protocol forensics — HTTP (user-agent, Log4j), DNS (analisi delle transazioni, ricostruzione
di tunneling ed esfiltrazione con decodifica automatica), TLS (impronte JA3/JA4 confrontate con
un database offline di famiglie di malware), SMB, FTP, SMTP/MIME, DHCP, NBNS, Kerberos, ICMP, ARP.
- Hosts — inventario costruito da DHCP / NBNS / Kerberos, con fingerprinting del sistema
operativo.
- Loot — credenziali estratte, hash NTLM / NetNTLMv2 (pronti per hashcat), flag, chiavi API
e JWT, con suggerimenti per il cracking.
- Anomalies — beaconing, canali ad alta entropia, asimmetria del traffico, user-agent rari
e crittografia debole, classificati.
- Temporal analysis — fingerprinting del ritmo, ricomposizione di sessioni cross-protocollo,
clock-skew dei timestamp TCP (rilevamento NAT / multi-host) e deriva del fingerprinting del
sistema operativo.
- Intel — indicatori noti come dannosi da feed offline gratuiti (abuse.ch, FireHOL, Tor).
- Geo / Exfil — ripartizione per paese GeoIP offline e mappa mondiale degli endpoint.
- Protocols pivot — albero gerarchico dei protocolli con ripartizione di porte e servizi.
- Workbench — banco di trasformazione / decodifica / scripting per artefatti arbitrari,
incluso un deofuscatore e un parser PE.
- Stream reassembly — follow-stream TCP/UDP, file carving ed estrazione, ricomposizione di
file ZIP e multiparte.
- Compare — confronta una cattura con una baseline salvata.
Risposta
- Creazione di regole firewall dell'host, terminazione dei processi e acquisizione della memoria
(con elevazione).
- Esportazione di indicatori in STIX 2.1 / CSV / Sigma.
- Generazione di report di incidente in Markdown e HTML.
- Gestione locale dei casi: note, tag, segnalibri e stato, salvati su disco.
Installazione ed esecuzione
Vedi INSTALL.md per la guida completa. La versione breve:
Usa l'app: scarica l'installer o la build portabile dalla
pagina delle Release ed eseguila.
Esegui dal sorgente:
npm install
npm run dev
Crea i tuoi binari Windows:
npm run build:win
Gli artefatti vengono scritti in release/.
Avvio rapido
- Apri NetScope e trascina un file
.pcap / .pcapng, oppure seleziona un'interfaccia live
da cui catturare.
- NetScope analizza la cattura e mostra un verdetto nella scheda Overview — severità, la
storia dell'attacco ricostruita e le principali prove.
- Approfondisci Threats, Protocol forensics o Loot per i dettagli a sostegno di
quel verdetto.
(Una breve registrazione video di questo flusso verrà aggiunta qui.)
Architettura
NetScope è un'applicazione Electron con un confine di processo rigoroso.

 spectralzero/netscope

