 spaceraccoon/cve-2020-10665
POC per CVE-2020-10665: elevazione dei privilegi locale di Docker Desktop

POC per l'Escalatazione dei Privilegi Locale di Docker Desktop. Costruito basandosi sul writeup all'indirizzo https://www.activecyber.us/activelabs/docker-desktop-local-privilege-escalation-cve-2020-10665.
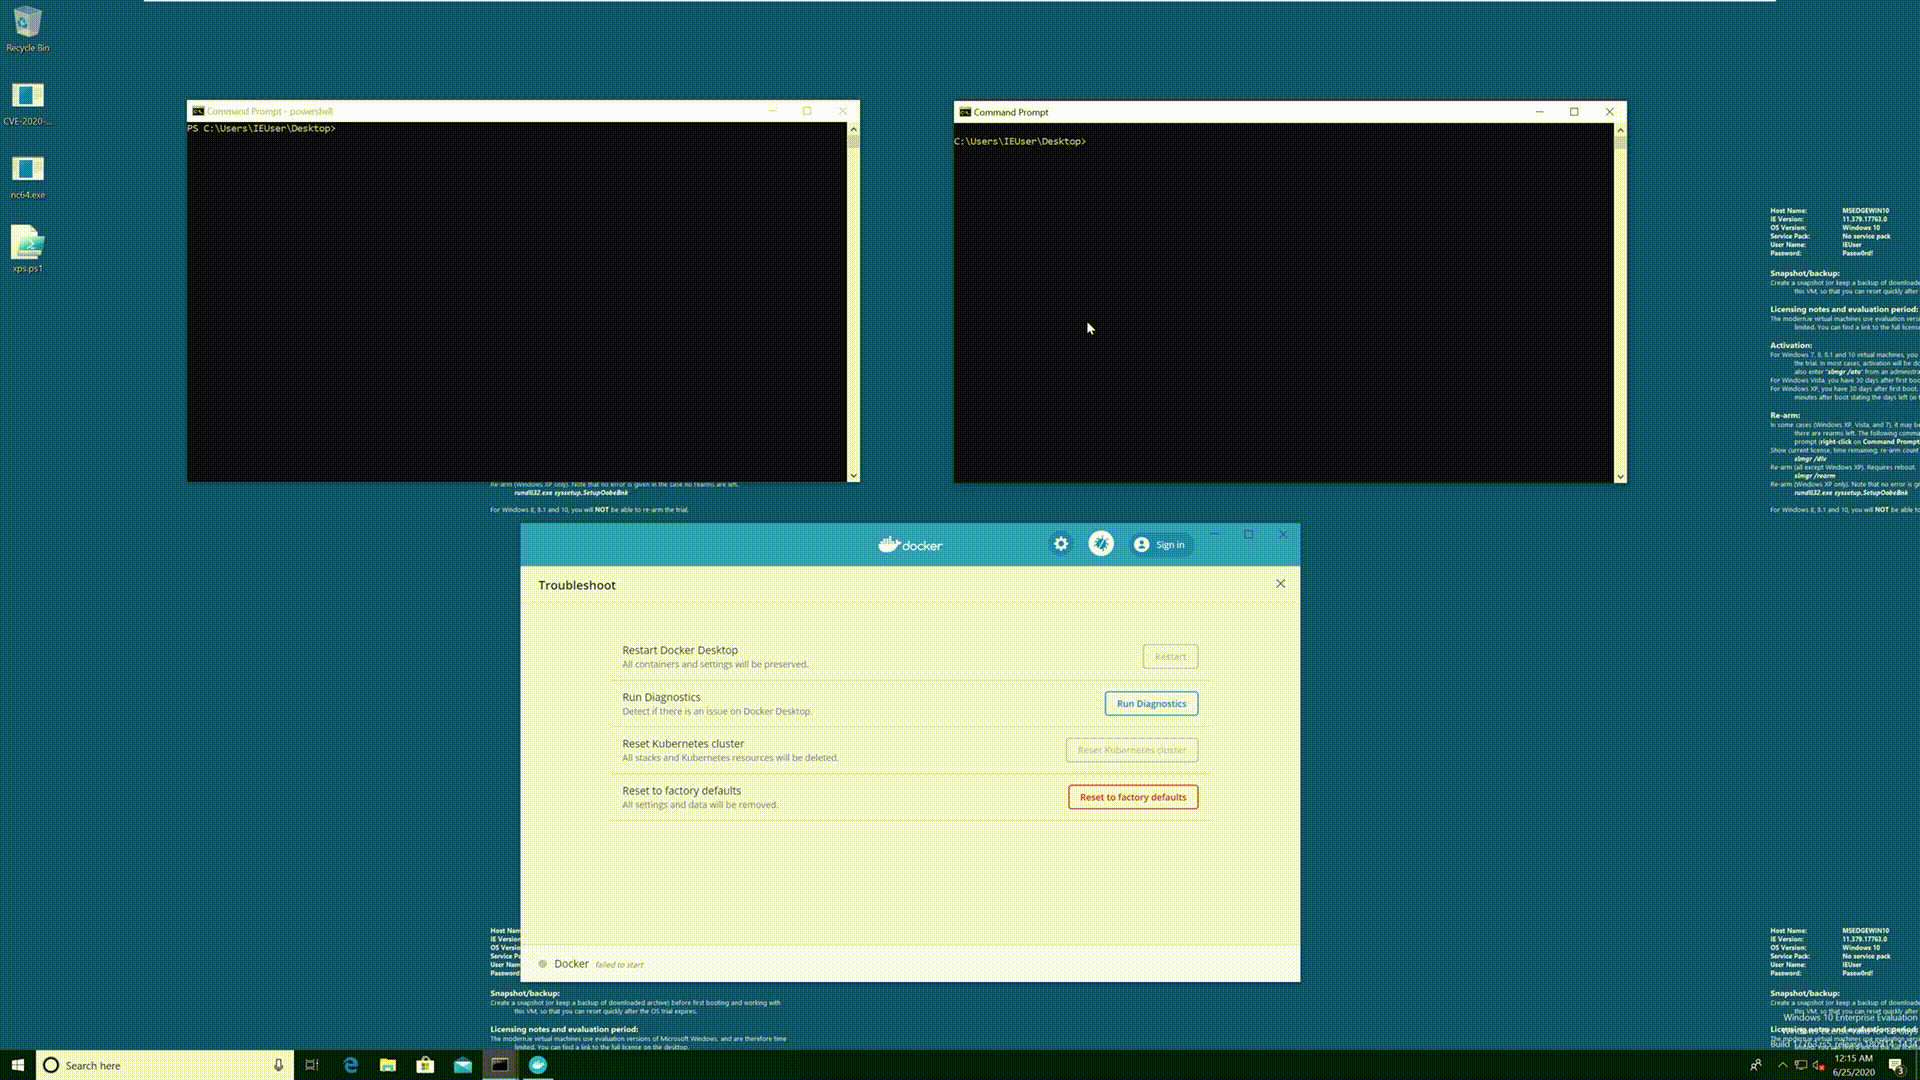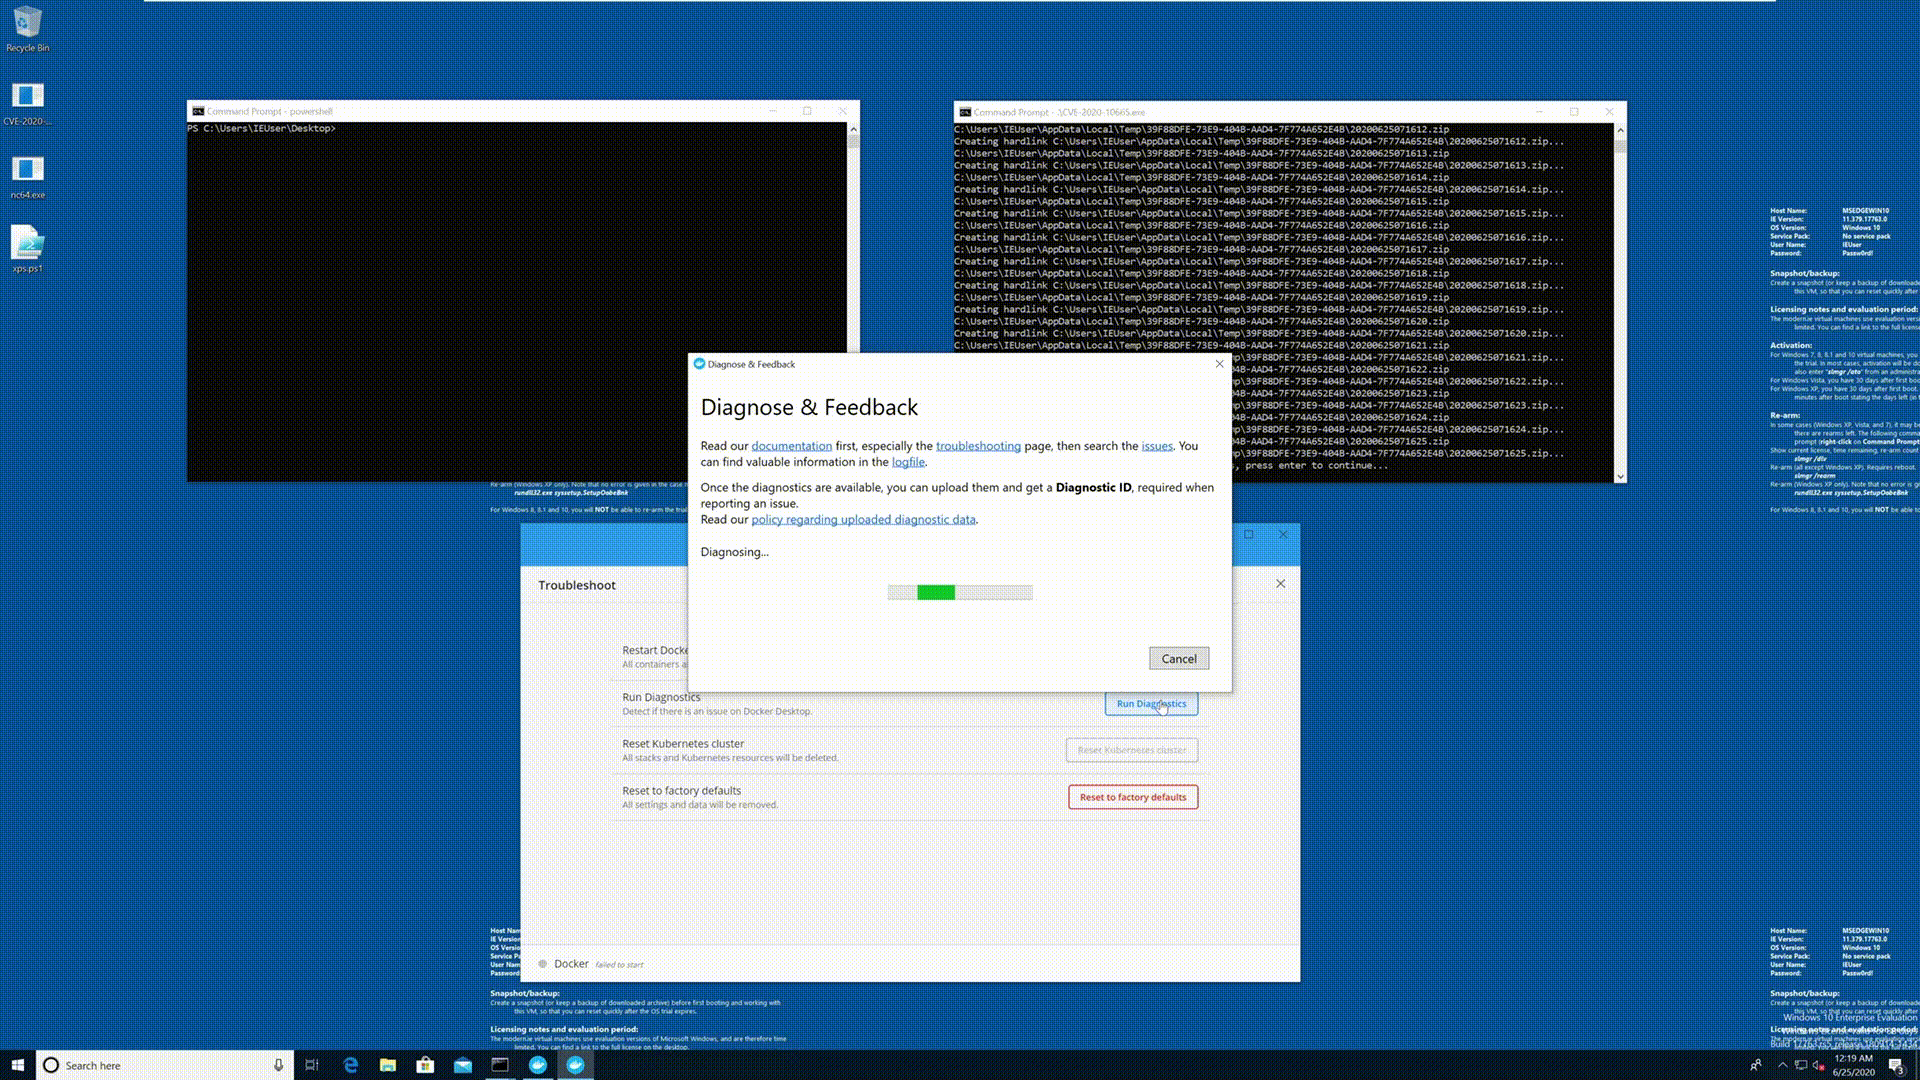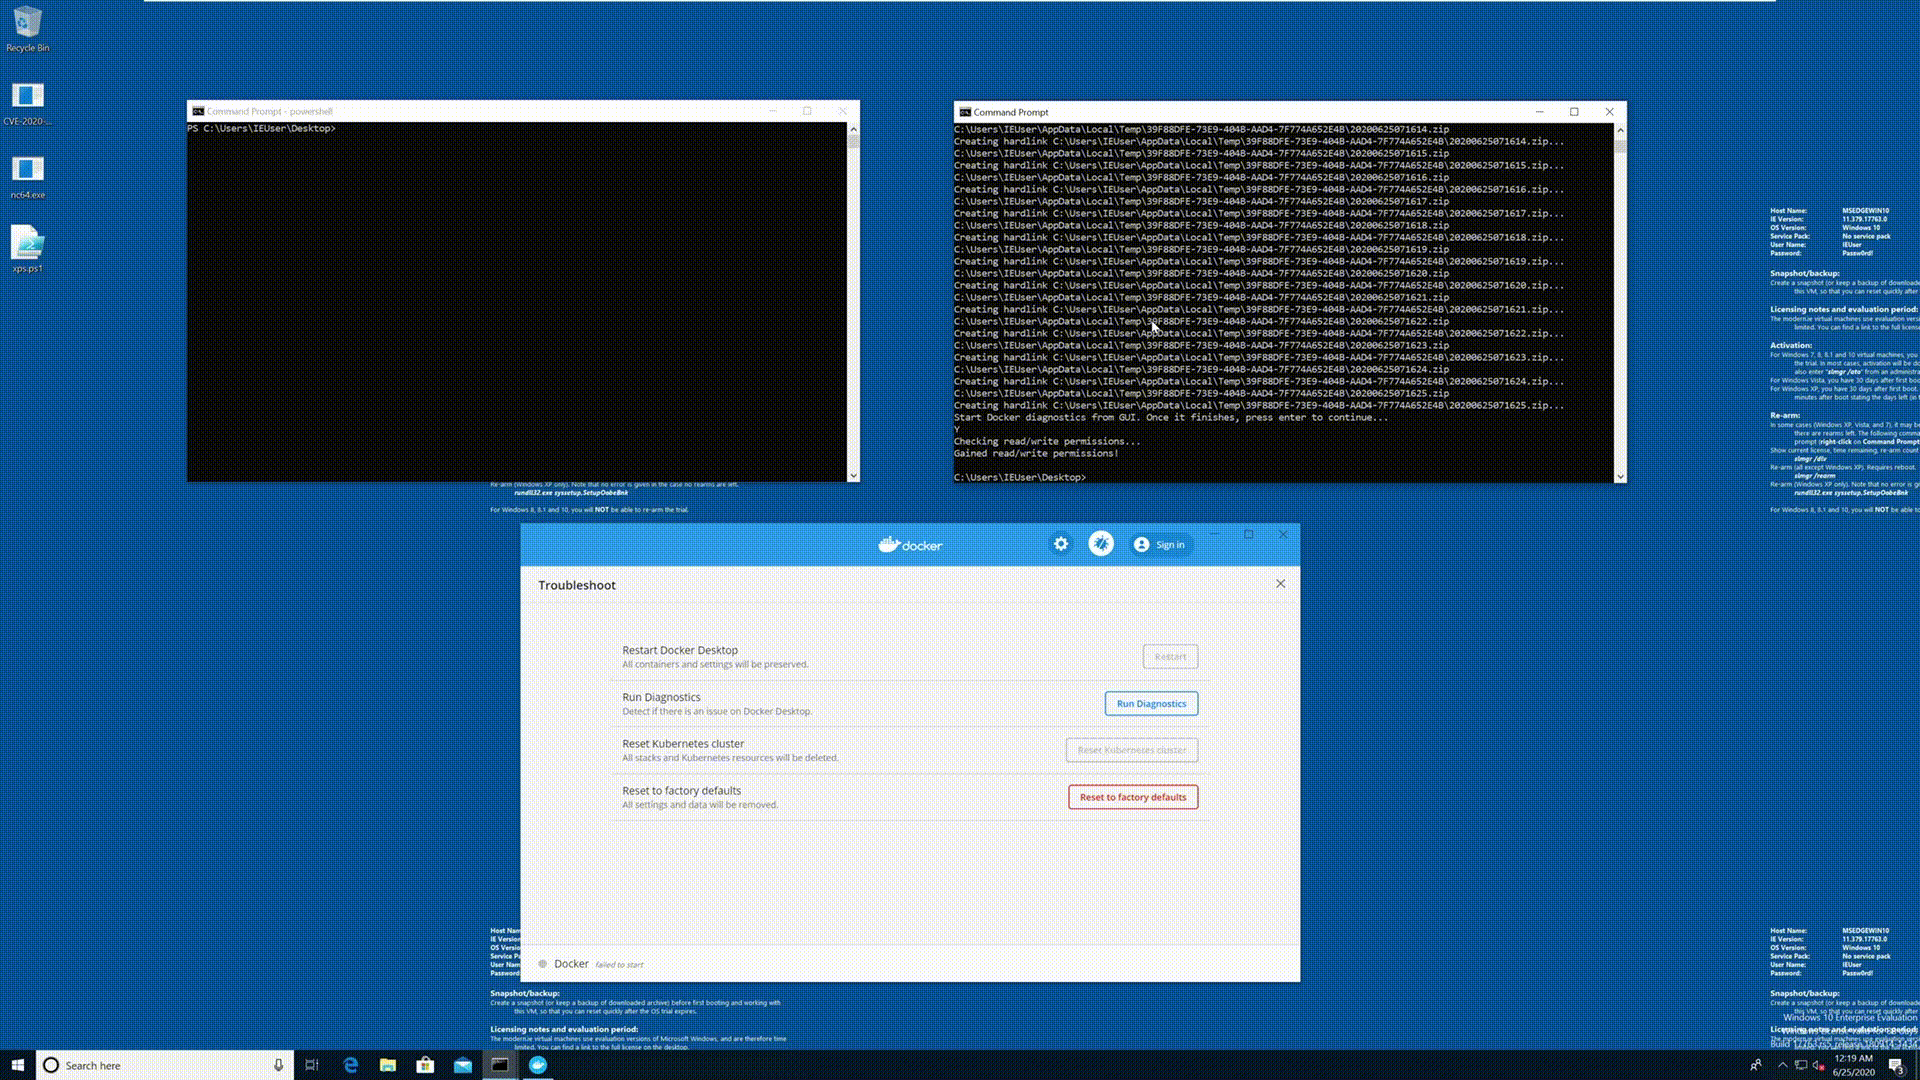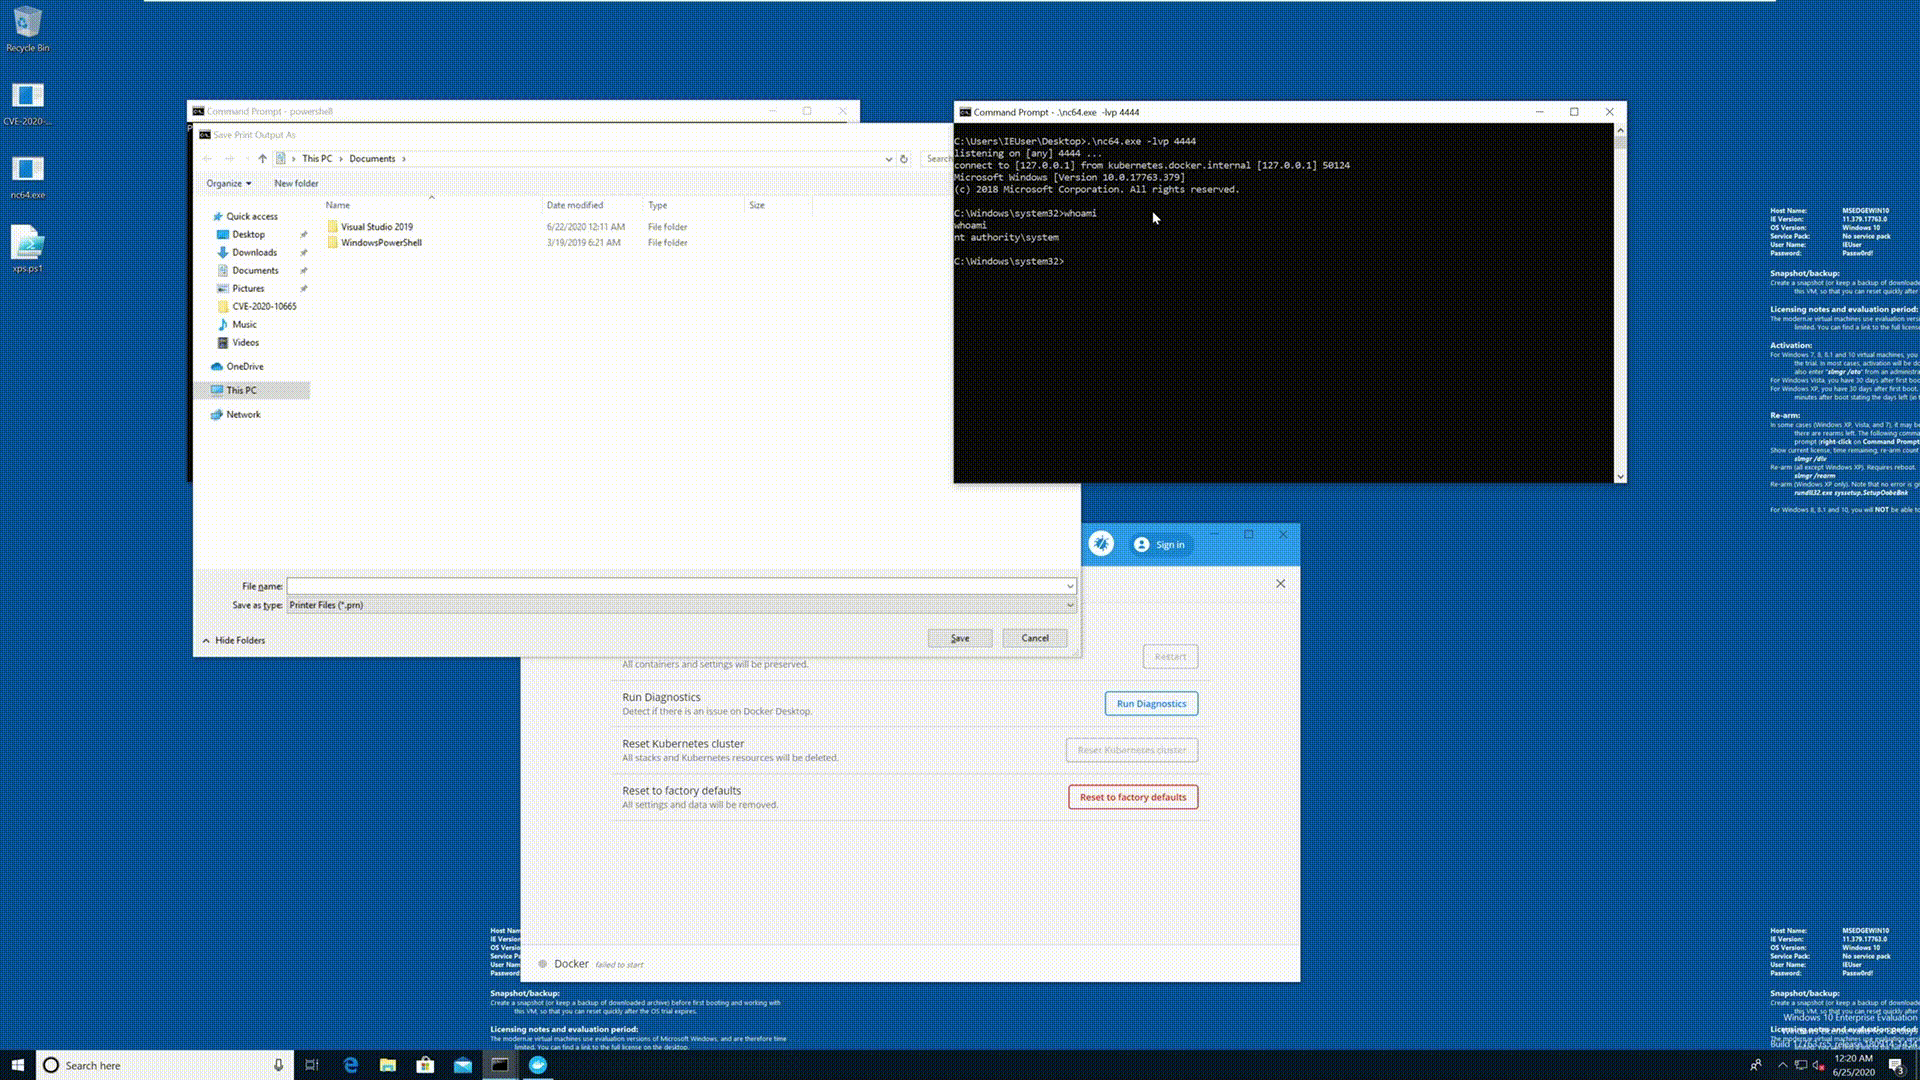
Creazione dell'hardlink adattata da https://github.com/googleprojectzero/symboliclink-testing-tools.
Questo exploit concede permessi di controllo completo al gruppo Everyone su C:\\Windows\\System32\\DriverStore\\FileRepository\\prnms003.inf_amd64_a337db27fa50b915\\Amd64\\PrintConfig.dll. Per influenzare altri file, basta modificare la riga LPCWSTR dllPath = L"C:\\Windows\\System32\\DriverStore\\FileRepository\\prnms003.inf_amd64_a337db27fa50b915\\Amd64\\PrintConfig.dll"; in CVE-2020-10665/CVE-2020-10665.cpp.
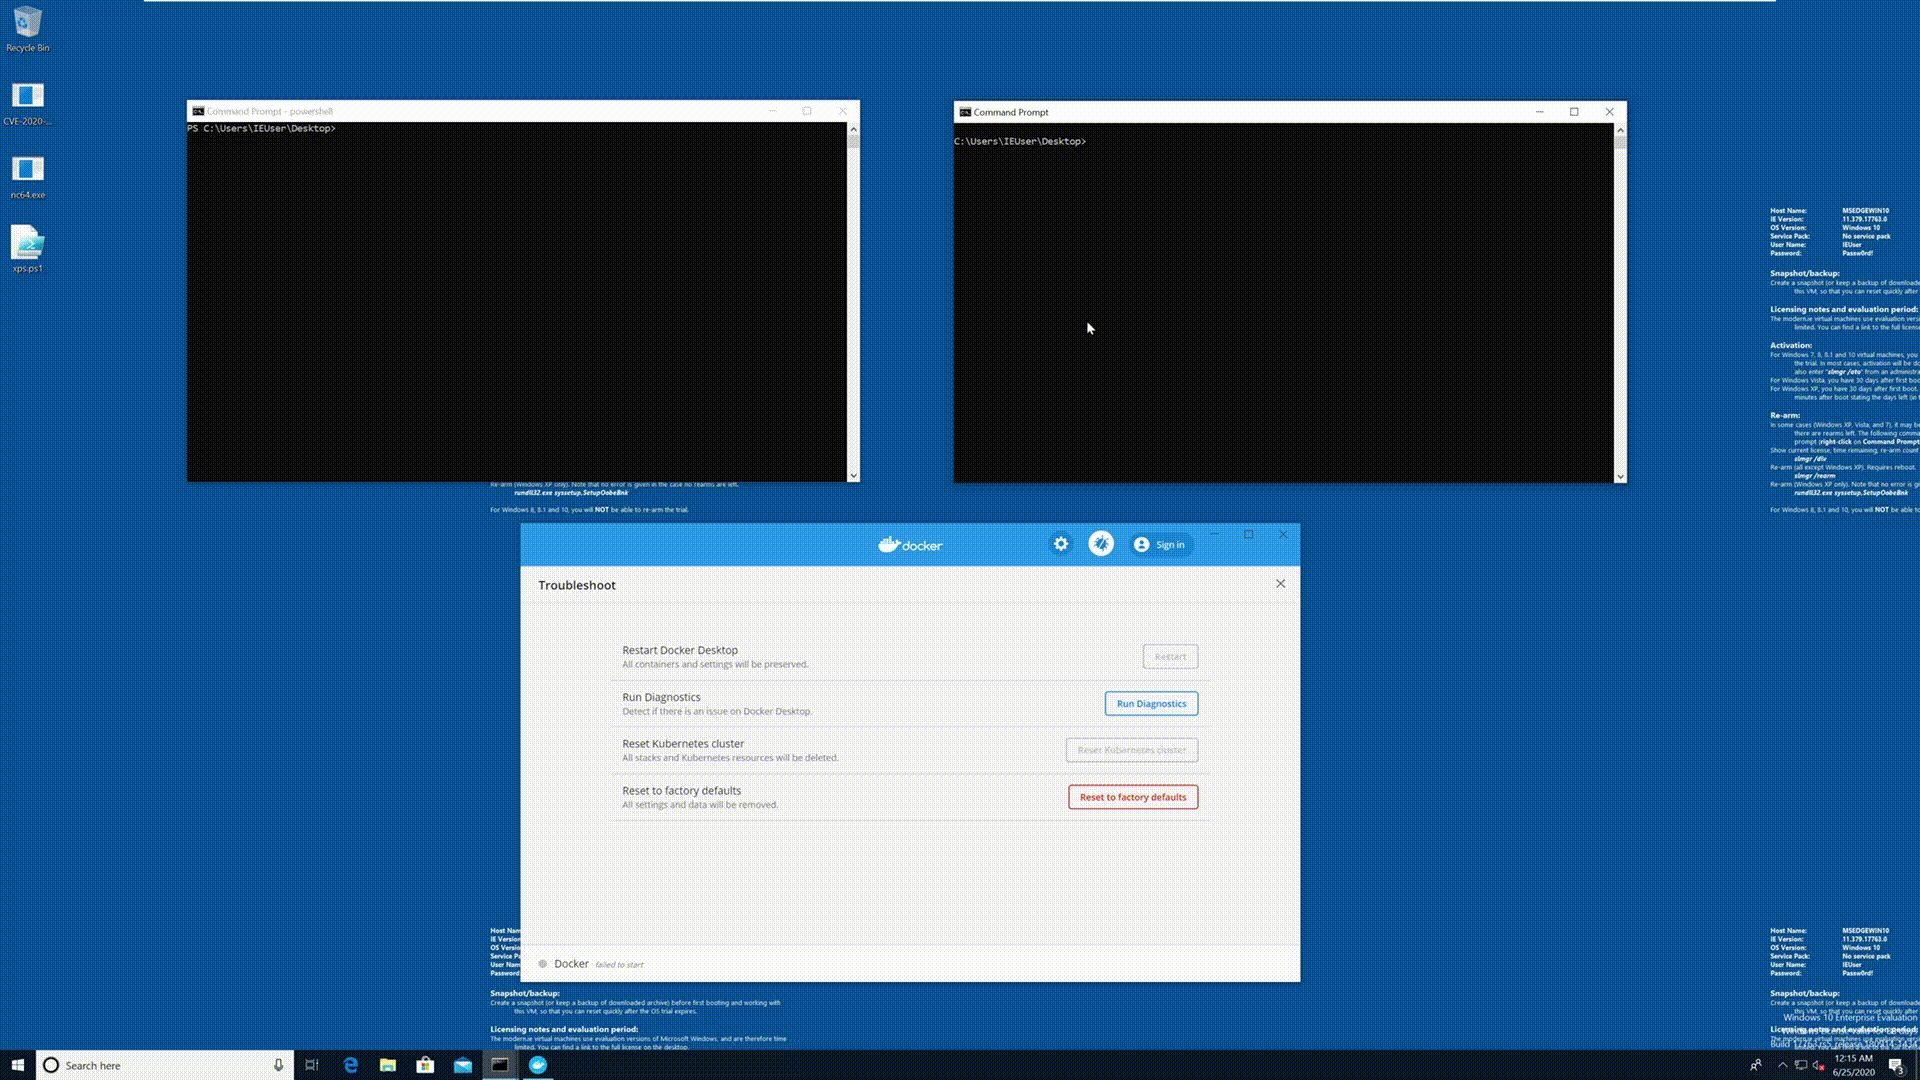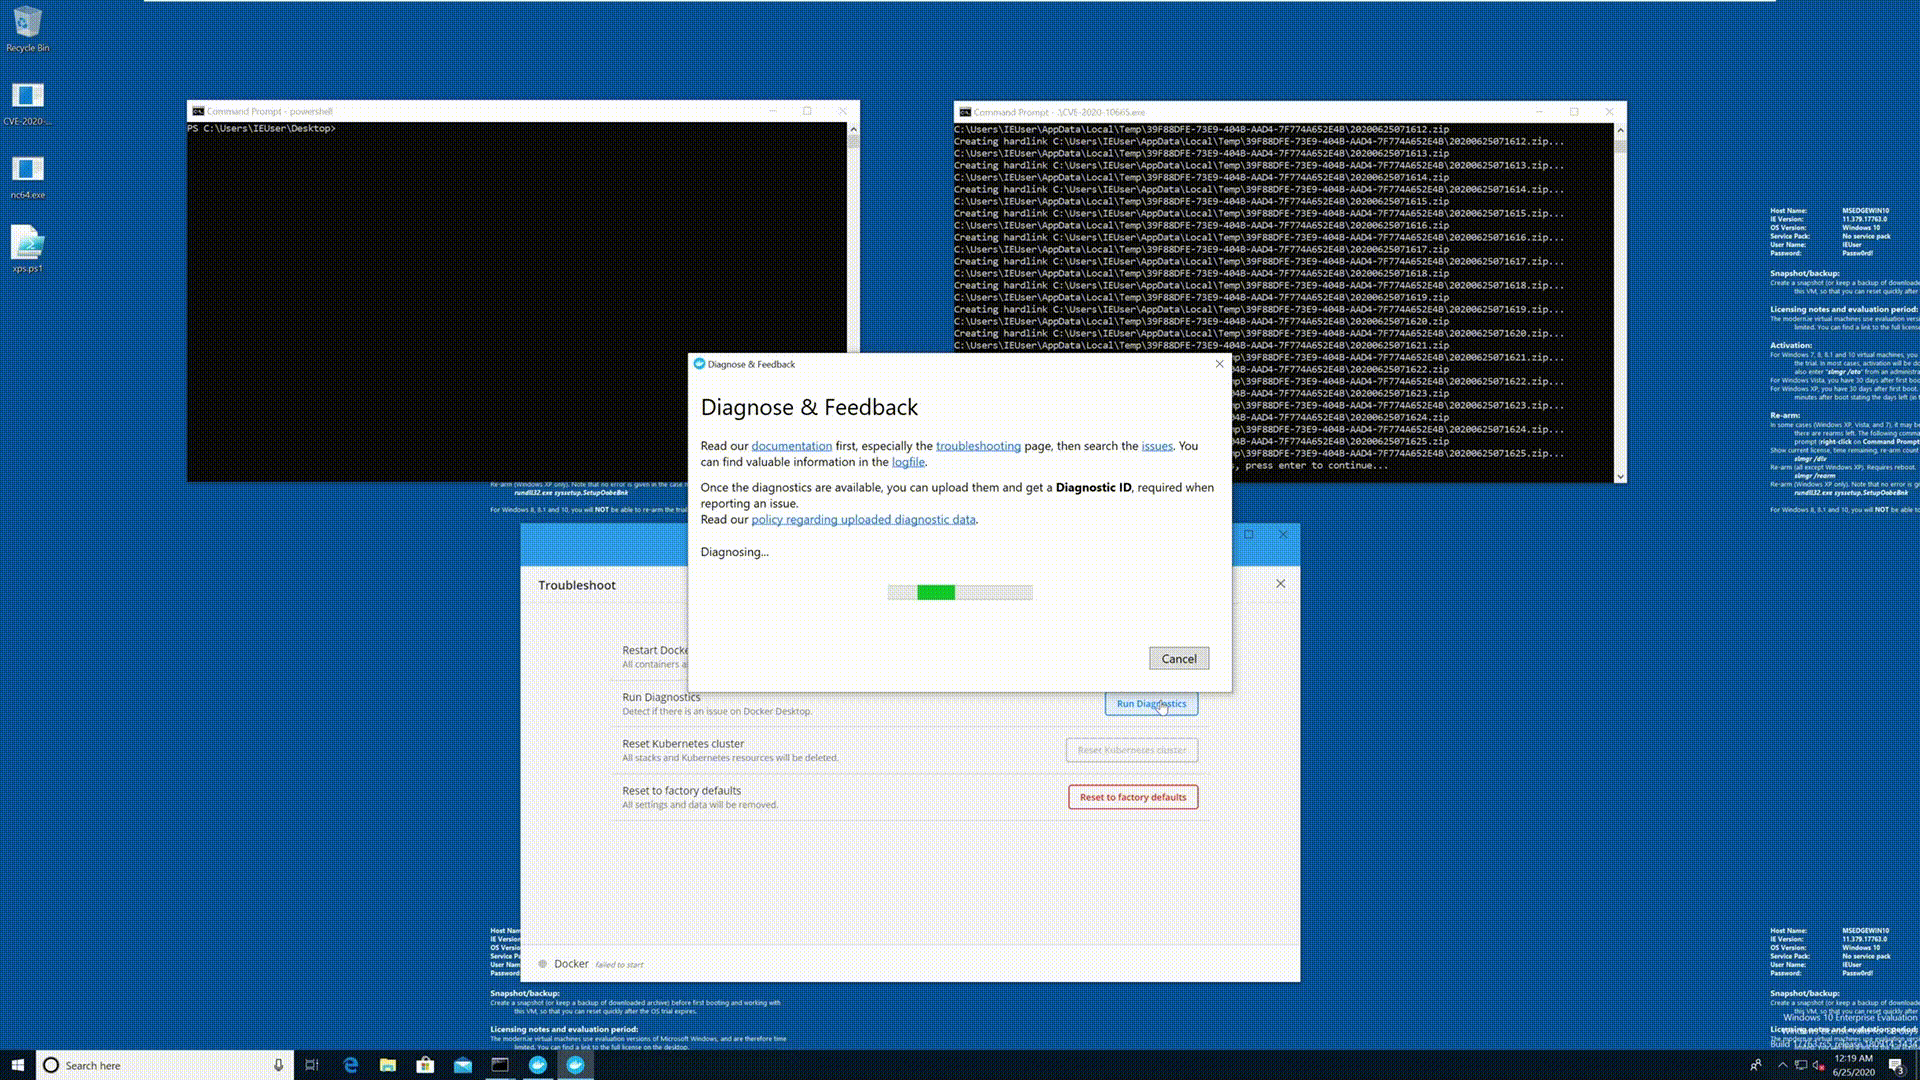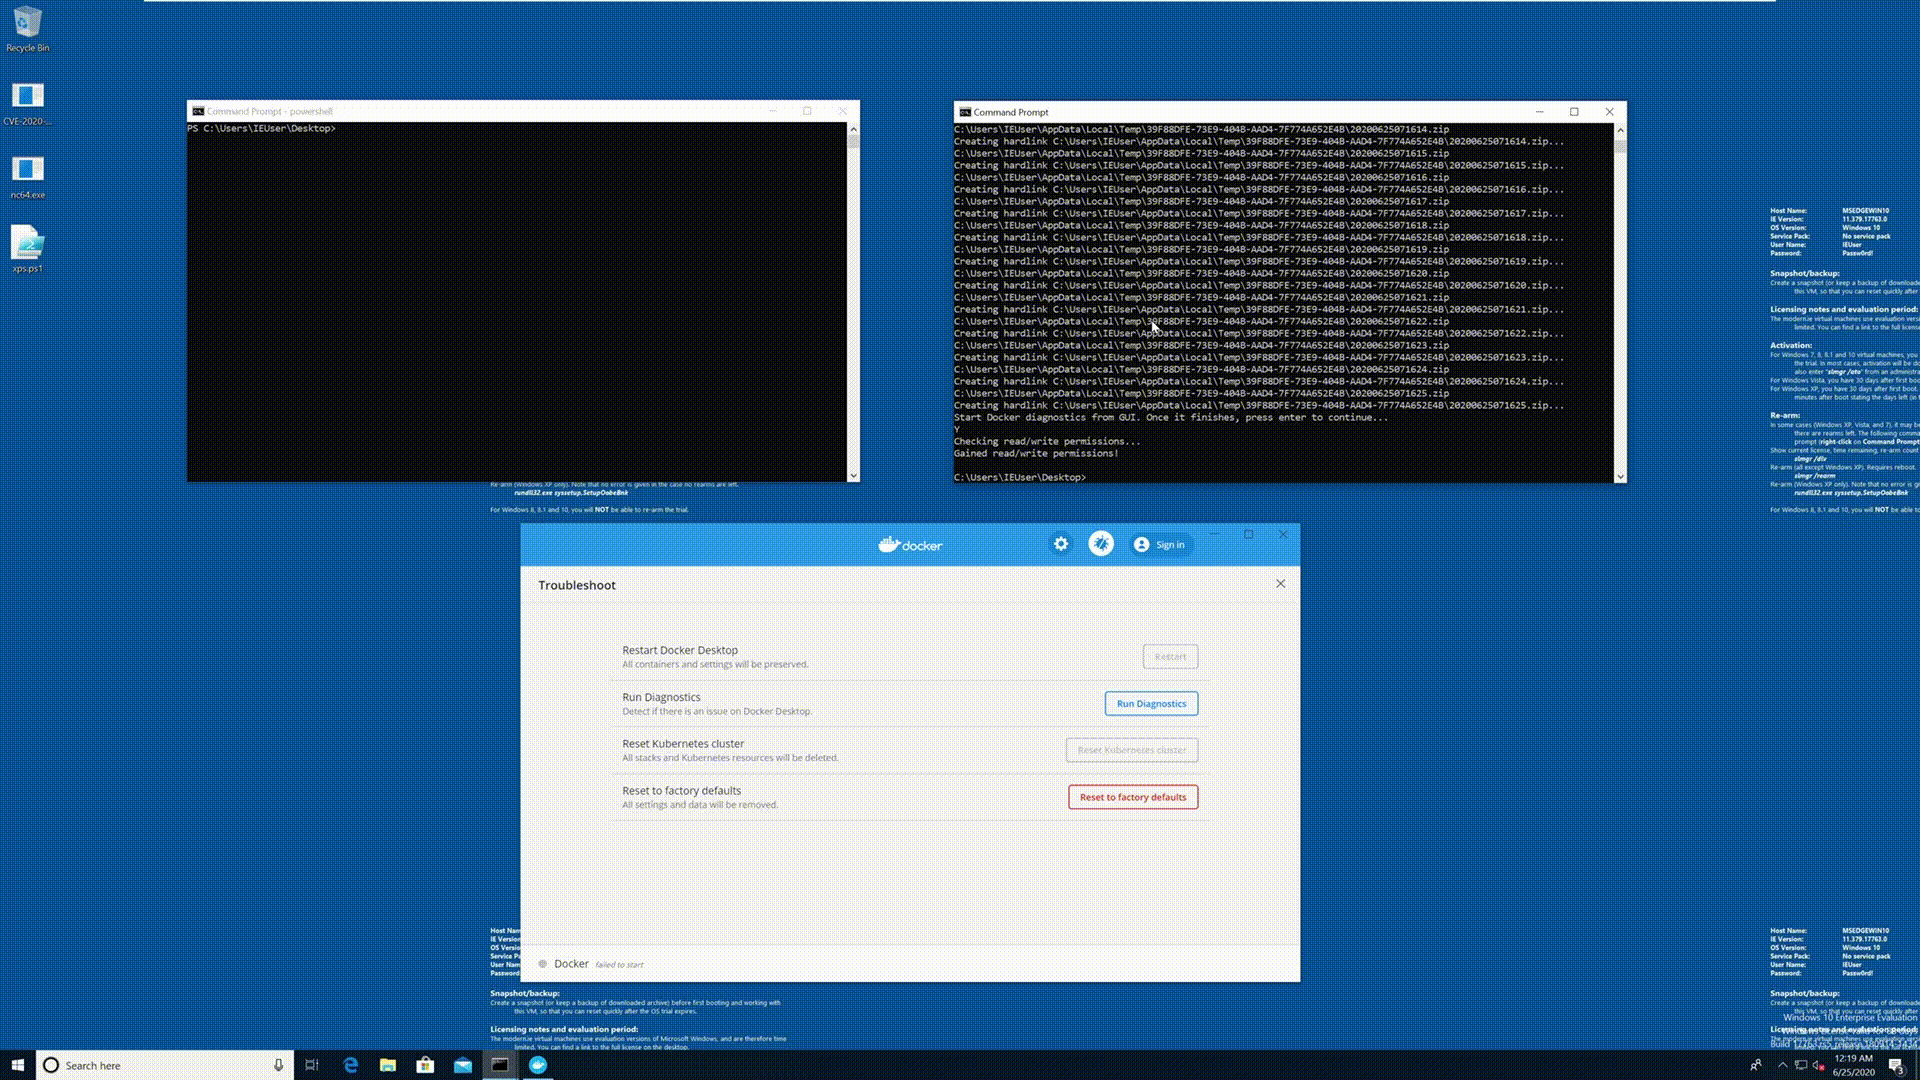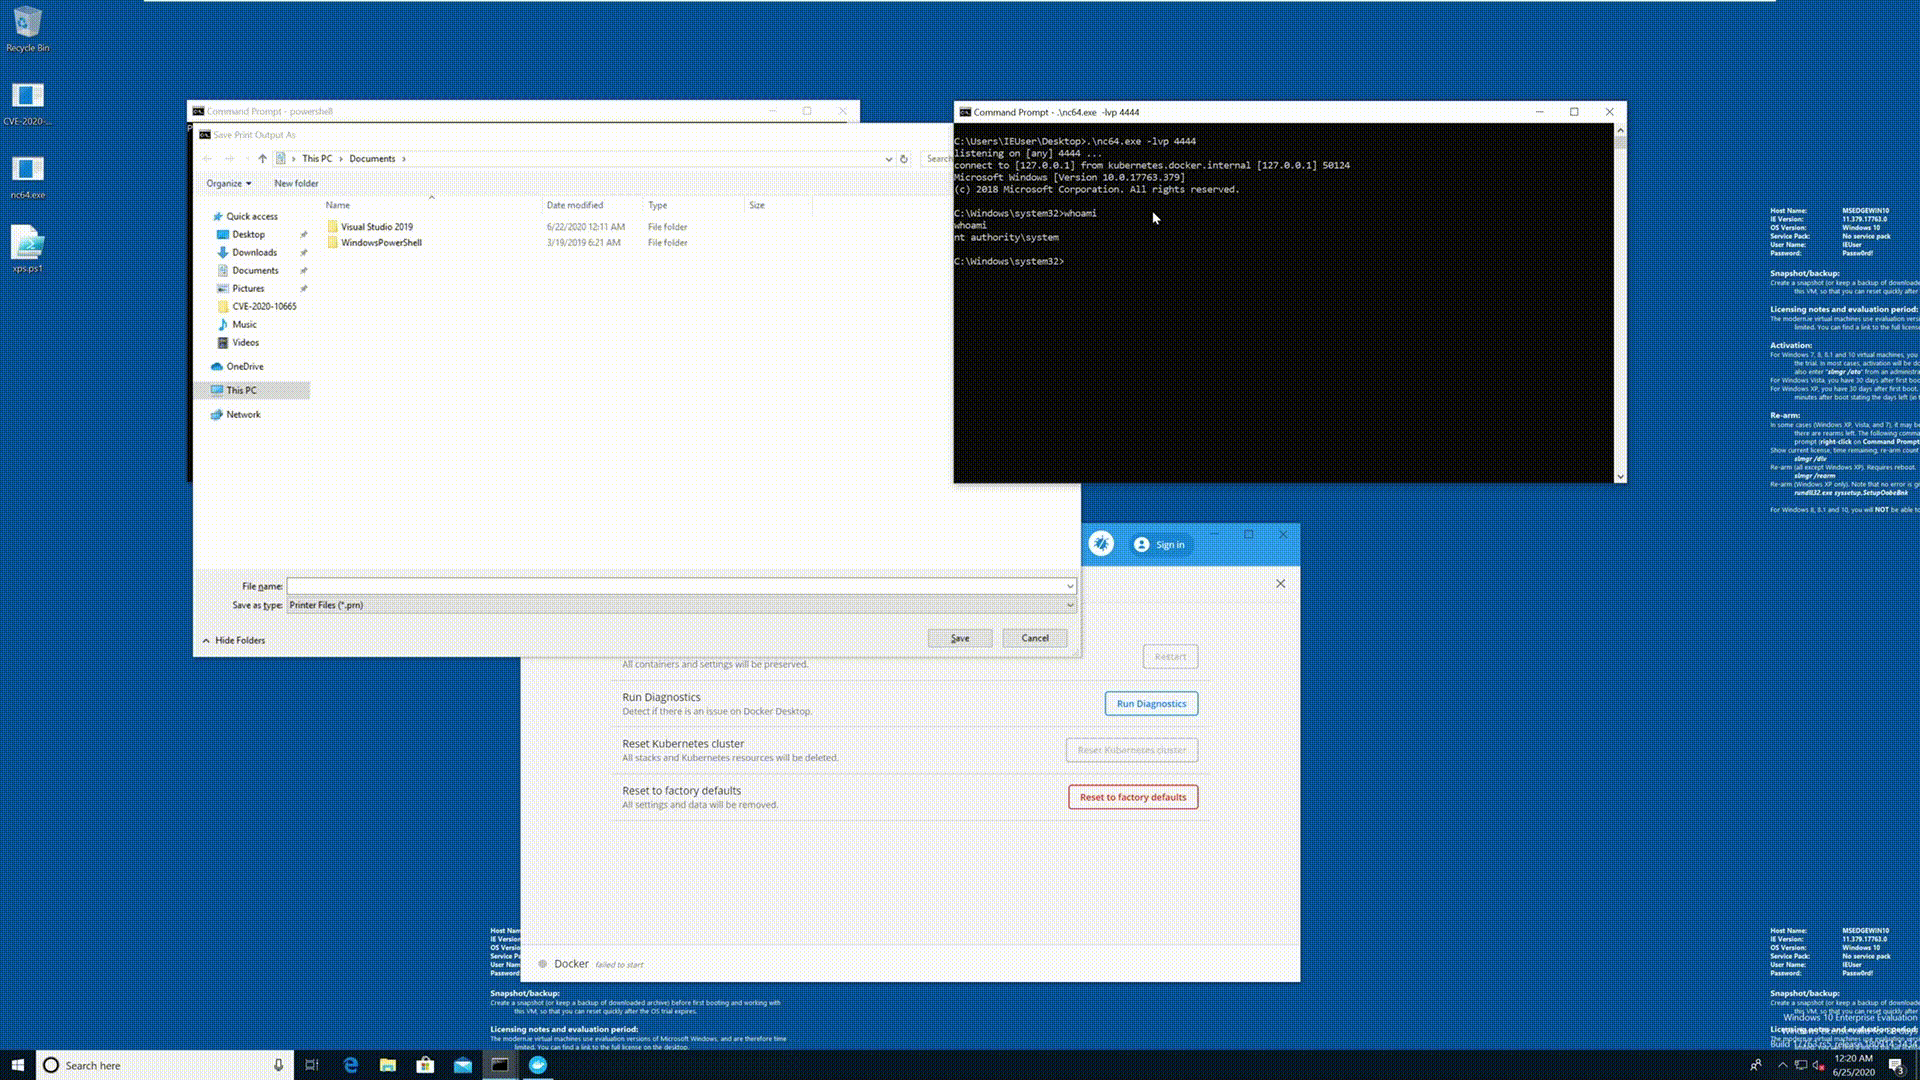
Sovrascrivendo PrintConfig.dll, gli attaccanti possono escalare la sovrascrittura arbitraria di file all'accesso SYSTEM basandosi sui passaggi su https://decoder.cloud/2019/11/13/from-arbitrary-file-overwrite-to-system/. Sarà necessario modificare lo script xps.ps1 in quel writeup per puntare al percorso PrintConfig.dll corretto sul sistema di destinazione e generare la propria DLL payload di reverse shell.
A causa della mitigazione dell'hardlink introdotta nell'aggiornamento cumulativo di Windows di marzo 2020, questo exploit funziona solo su versioni precedenti di Windows.
