
Strumento di auditing di sicurezza open-source, multipiattaforma e multiuso
Nota: DevAudit utilizza il database OSS Index, che ha alcune limitazioni di frequenza. Se noti di aver raggiunto il limite, per favore apri una segnalazione. Gli utenti autenticati hanno un limite più alto, e stiamo implementando l'autenticazione in DevAudit a breve. La maggior parte degli utenti non autenticati probabilmente non noterà il limite per molti casi d'uso. Di solito scatta solo in progetti molto grandi o con volumi elevati di pacchetti.
Ottieni l'ultima versione dalla pagina releases.

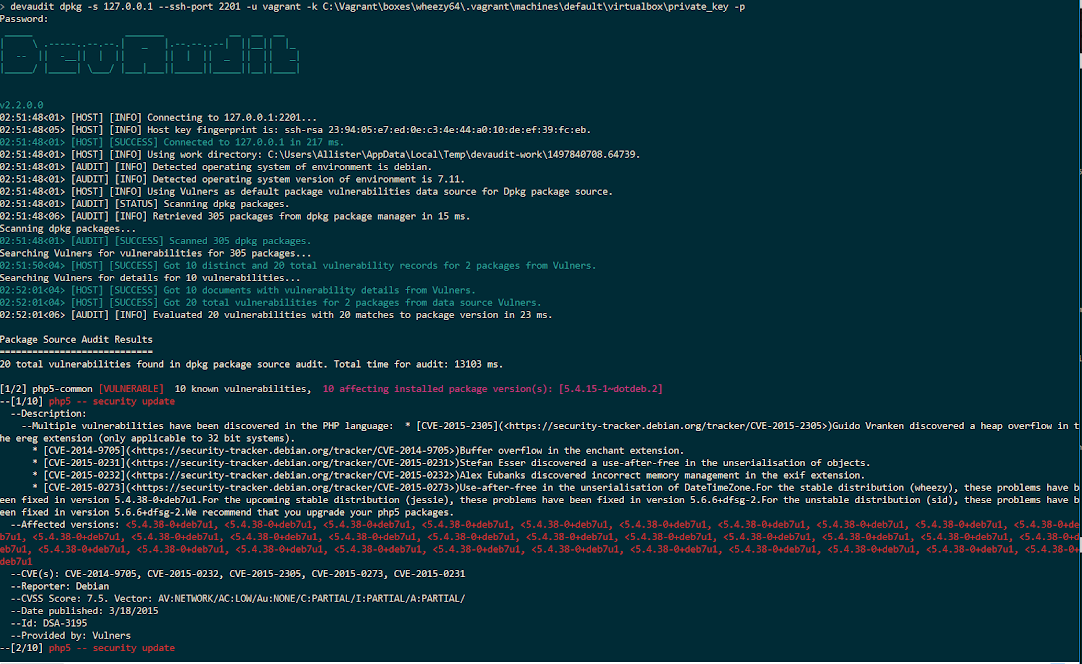
DevAudit è uno strumento open-source, multipiattaforma e multiuso per audit di sicurezza, rivolto a sviluppatori e team che adottano DevOps e DevSecOps. Rileva vulnerabilità di sicurezza a più livelli dello stack della soluzione. DevAudit offre un'ampia gamma di capacità di audit che automatizzano le pratiche di sicurezza e l'implementazione del controllo di sicurezza nel ciclo di vita dello sviluppo software. Può scansionare le dipendenze dei pacchetti del sistema operativo e delle applicazioni, le configurazioni di applicazioni e server applicativi, e il codice applicativo, alla ricerca di potenziali vulnerabilità basate sui dati aggregati da provider come OSS Index e Vulners provenienti da un'ampia varietà di fonti e feed di dati come il feed CVE del National Vulnerability Database (NVD), il feed degli avvisi di sicurezza di Debian, gli avvisi di sicurezza di Drupal e molti altri.
DevAudit aiuta gli sviluppatori ad affrontare almeno 4 dei rischi OWASP Top 10 per lo sviluppo di applicazioni web:
così come i rischi classificati da MITRE nel dizionario CWE come CWE-2 Ambiente e CWE-200 Divulgazione di Informazioni
 Con il progredire dello sviluppo e il maturare delle sue capacità, DevAudit sarà in grado di affrontare gli altri rischi delle liste OWASP Top 10 e CWE come Injection e XSS. Con l'attenzione rivolta al web, al cloud e alle applicazioni distribuite multi-utente, lo sviluppo software oggi è sempre più complesso, con problemi di sicurezza e potenziali vulnerabilità che emergono a tutti i livelli dello stack su cui gli sviluppatori fanno affidamento per distribuire le applicazioni. L'obiettivo di DevAudit è fornire una piattaforma per automatizzare l'implementazione delle revisioni di sicurezza dello sviluppo e delle migliori pratiche a tutti i livelli dello stack della soluzione, dalle dipendenze dei pacchetti di librerie alla configurazione di applicazioni e server, fino al codice sorgente.
Multipiattaforma, con disponibilità anche come immagine Docker. DevAudit funziona su Windows e Linux, con supporto pianificato per *BSD, Mac e ARM Linux. È necessaria solo una versione aggiornata di .NET o Mono per eseguire DevAudit. È possibile estrarre un'immagine Docker di DevAudit da Docker Hub ed eseguirla senza bisogno di installare Mono.
Interfaccia CLI. DevAudit dispone di un'interfaccia CLI con un'opzione per output non interattivo e può essere facilmente integrato in pipeline CI di build o come attività di post-build da riga di comando negli IDE degli sviluppatori. Il lavoro sull'integrazione della libreria di audit principale nelle GUI degli IDE è già iniziato con l'estensione Audit.Net per Visual Studio.
Dati sulle vulnerabilità continuamente aggiornati. DevAudit utilizza provider di dati backend come OSS Index e Vulners che forniscono dati sulle vulnerabilità costantemente aggiornati, compilati da un'ampia gamma di feed e fonti di dati sulla sicurezza, come i feed CVE di NVD, gli avvisi di sicurezza di Drupal e così via. Sarà aggiunto il supporto per ulteriori provider di dati su vulnerabilità e pacchetti come vFeed e Libraries.io.
Audit delle dipendenze del sistema operativo e dei pacchetti di sviluppo. DevAudit controlla applicazioni e pacchetti Windows installati tramite Windows MSI, Chocolatey e OneGet, nonché pacchetti Linux Debian, Ubuntu e CentOS installati tramite Dpkg, RPM e YUM, per vulnerabilità segnalate per versioni specifiche delle applicazioni e dei pacchetti. Per le dipendenze dei pacchetti di sviluppo e le librerie, DevAudit controlla le dipendenze NuGet v2 per .NET, Yarn/NPM e Bower per nodejs, e le dipendenze Composer per PHP. Il supporto per altri gestori di pacchetti per diversi linguaggi viene aggiunto regolarmente.
Audit delle configurazioni dei server applicativi. DevAudit controlla la versione del server e la configurazione per i server OpenSSH sshd, Apache httpd, MySQL/MariaDB, PostgreSQL e Nginx, con molti altri in arrivo. Il controllo della configurazione si basa sulla libreria Alpheus e viene eseguito utilizzando un'analisi sintattica completa dei file di configurazione del server. Le regole di configurazione del server sono memorizzate in file di testo YAML e possono essere personalizzate in base alle esigenze degli sviluppatori. Il supporto per molti altri server, applicazioni e tipi di analisi come l'audit dei database viene aggiunto regolarmente.
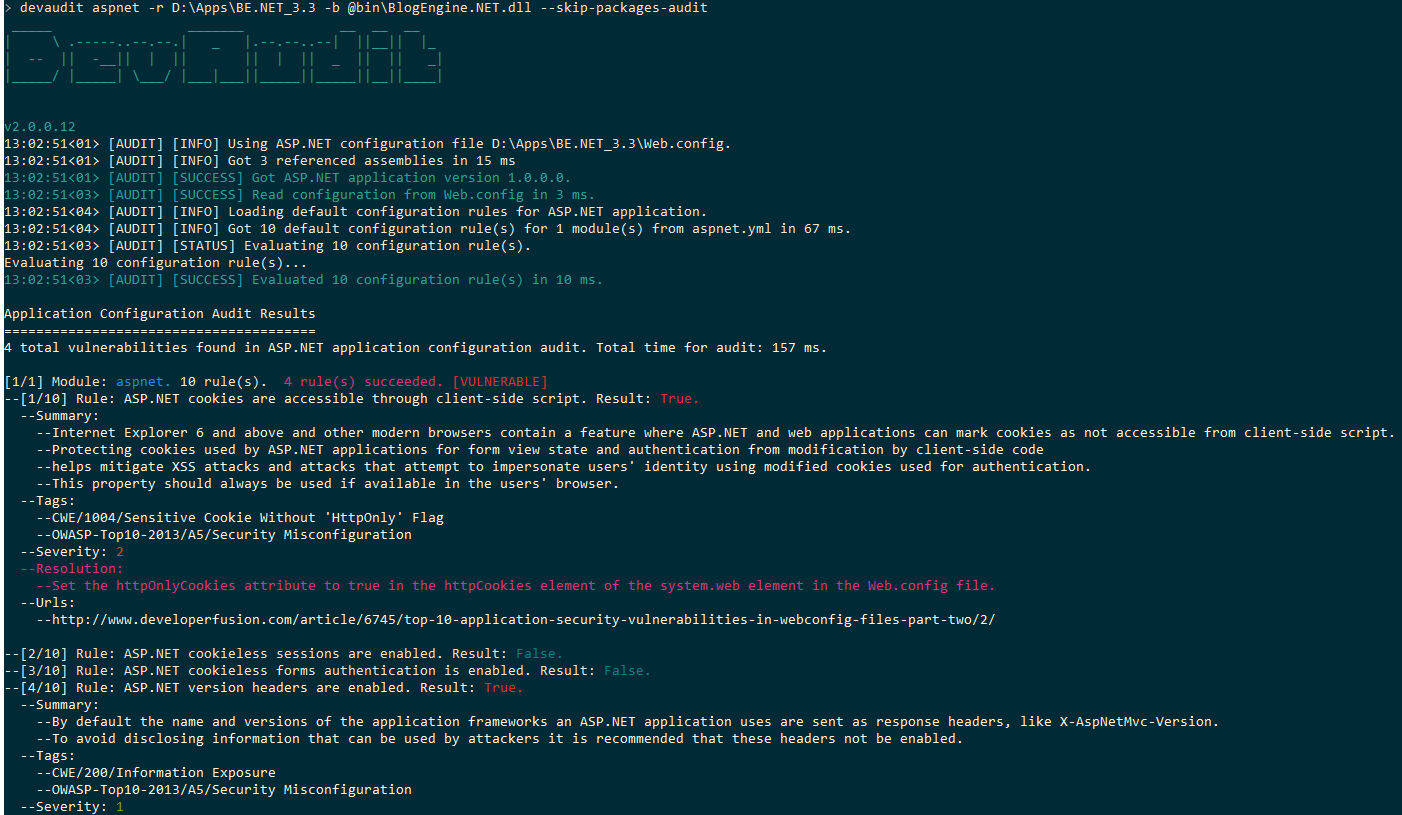
Audit delle configurazioni delle applicazioni. DevAudit controlla le applicazioni Microsoft ASP.NET e rileva vulnerabilità presenti nella configurazione dell'applicazione. Le regole di configurazione dell'applicazione sono memorizzate in file di testo YAML e possono essere personalizzate in base alle esigenze degli sviluppatori. Il controllo della configurazione delle applicazioni per applicazioni come Drupal, WordPress e DNN CMS è in arrivo.


