
Piattaforma open di intelligence sulle vulnerabilità, intelligence aggregata in un'unica dashboard, con correlazione e ricerche IOC, completamente self-hosted. Tutte le risorse aperte e gratuite. La maggior parte delle risorse autenticate ha generosi limiti API per il livello gratuito.
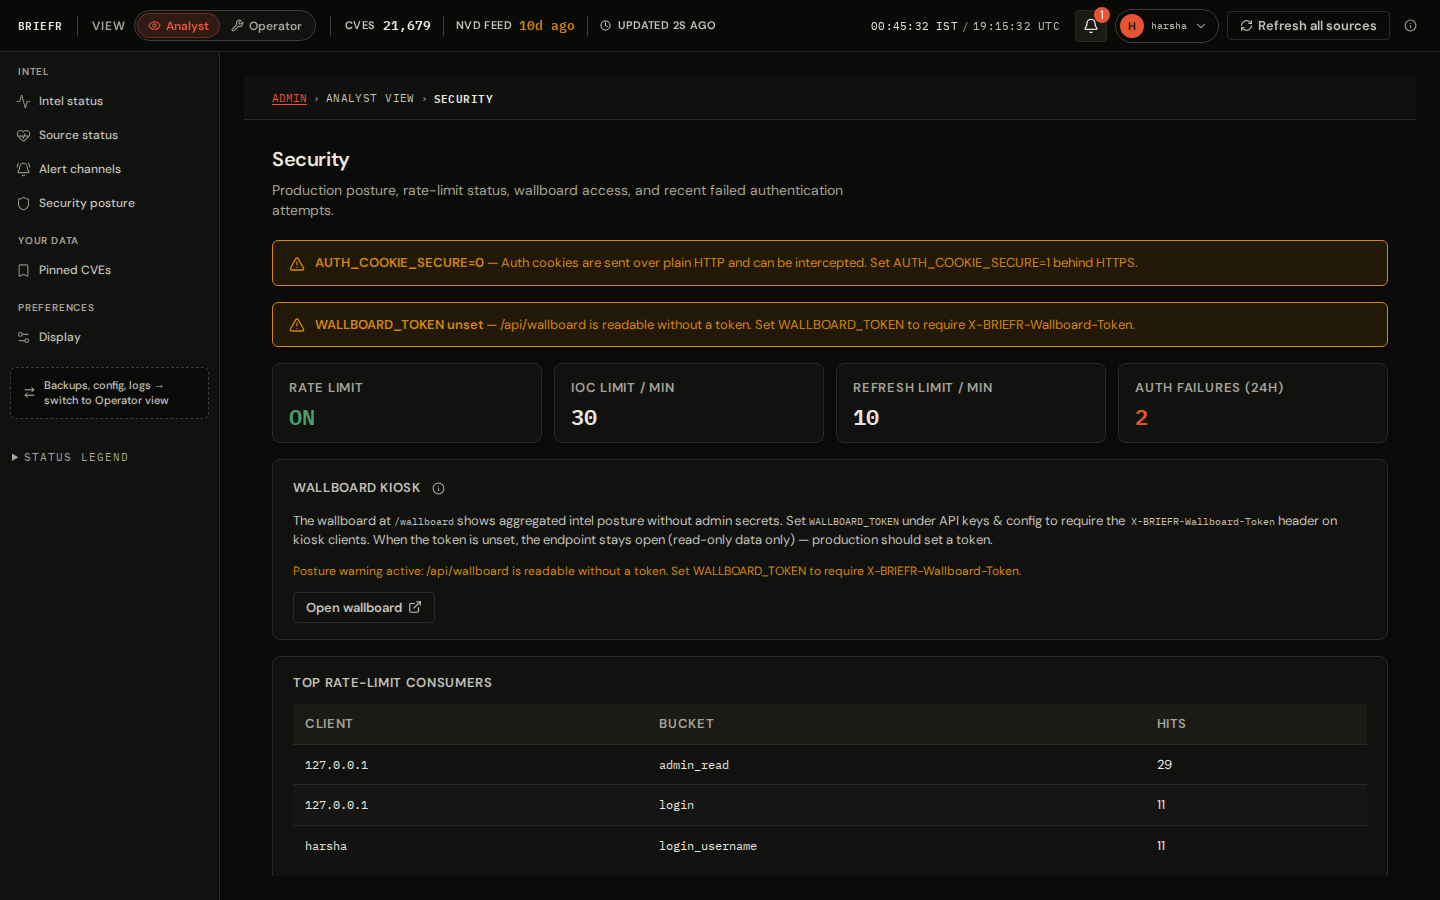
<p align="center"> <img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEFR morning brief — prioritized CVE queue and heatmap" width="720"/> </p> <h1 align="center">BRIEFR</h1> <p align="center"><strong>Intelligence CVE self-hosted per analisti che vogliono risposte, non un altro feed grezzo</strong></p> <p align="center"> <img alt="License: Apache-2.0" src="https://img.shields.io/badge/License-Apache--2.0-blue.svg"> <img alt="Python 3.11+" src="https://img.shields.io/badge/Python-3.11+-blue.svg"> <img alt="React 19" src="https://img.shields.io/badge/React-19.2-61DAFB.svg?logo=react&logoColor=white"> <img alt="PostgreSQL 16" src="https://img.shields.io/badge/PostgreSQL-16-336791.svg?logo=postgresql&logoColor=white"> <img alt="Self-hosted" src="https://img.shields.io/badge/Self--hosted-yes-success.svg"> </p> <p align="center"> <a href="https://briefrdemo.projectjupiter.in">Demo live</a> · <a href="https://docs.projectjupiter.in">Documentazione</a> · <a href="#quick-start">Avvio rapido</a> · <a href="#screenshots">Screenshot</a> </p> --- ## Cos'è BRIEFR? BRIEFR è una **dashboard di intelligence CVE self-hosted**. Recupera feed pubblici di vulnerabilità e minacce nel **tuo** database PostgreSQL, poi ti offre un'unica interfaccia in modalità scura per lavorarci: brief mattutino, feed ricercabile, lookup IOC, grafo di investigazione, advisory e strumenti di detection. Non devi navigare su NVD a ogni caricamento di pagina. Gli scheduler sincronizzano le fonti upstream secondo una pianificazione; l'interfaccia legge ciò che è già archiviato localmente. --- ## Perché BRIEFR? - **Risparmia tempo nel triage** — La priorità operativa (P1–P4), il threat score e la rilevanza per lo stack evidenziano ciò che conta per primo, invece di un semplice ordinamento per gravità. - **Un unico posto per lavorare** — Brief, feed, pannello di dettaglio, arricchimento IOC, grafo di intelligence archiviata e hunt pack di Forge condividono la stessa sessione e watchlist. - **Scoring spiegabile** — Prioritizzazione e correlazione basate su regole; narrazione LLM opzionale ai margini, non un numero di rischio a scatola nera. - **Output di detection** — Sigma, snippet SIEM e YARA da un mirror locale di SigmaHQ più template di classi BRIEFR collegati al contesto CWE/ATT&CK. - **I tuoi dati restano tuoi** — Postgres self-hosted, Apache 2.0, nessun lock-in SaaS di terze parti. --- ## A chi è rivolto? - **Analisti SOC e di vulnerabilità** che hanno bisogno di una coda giornaliera e di un contesto CVE approfondito - **Ingegneri di detection** che mappano le CVE su ATT&CK ed esportano contenuti per la caccia alle minacce - **Piccoli team di sicurezza** che vogliono un unico strumento invece di cinque schede del browser e fogli di calcolo - **Operatori** che hanno bisogno di backup Postgres, salute degli scheduler e gestione delle chiavi API sulla propria infrastruttura Non è uno scanner o un prodotto ASM — BRIEFR dà priorità alle **CVE note** rispetto al tuo stack; non scopre asset sulla tua rete. --- ## Cosa ottieni | Area | Cosa fa | |------|----------------| | **BRIEF** | Coda mattutina — KEV in scadenza, movimenti EPSS, corrispondenze con lo stack | | **FEED** | Elenco completo delle CVE, filtri, ricerca ibrida, esportazione | | **IOC LOOKUP** | VirusTotal, AbuseIPDB, GreyNoise, OTX e altro (con le tue chiavi API) | | **INVESTIGATE** | Grafo di intelligence archiviata — ricerca CVE/IOC/tecnica, pan/zoom, espansione dei salti | | **ADVISORIES & INTEL** | Titoli, advisory CISA, case study MITRE ATLAS | | **FORGE** | Mappa di copertura MITRE ATT&CK e generazione di hunt pack | | **Admin** | Feed, backup, webhook, operazioni AI, kiosk wallboard | **Provalo senza installare:** [briefrdemo.projectjupiter.in](https://briefrdemo.projectjupiter.in) — la stessa shell per analisti su dati di esempio. --- ## Come arrivano i dati a te 1. **Ingestione** — I job in background sincronizzano NVD, CISA KEV, EPSS, MITRE, OTX, RSS e altre fonti in PostgreSQL (rispettando i rate limit di ciascun provider). 2. **Archiviazione** — Righe CVE, mirror di arricchimento, artefatti di correlazione ed embedding pgvector opzionali vivono nel tuo database. 3. **Lavoro** — L'interfaccia React legge da Postgres. I lookup IOC e le attività LLM opzionali chiamano API esterne solo quando lo richiedi. 4. **Operatività** — Le superfici admin mostrano la freschezza dei feed, i job degli scheduler, i backup e la salute delle chiavi API. Per approfondimenti sull'architettura, vedi [Come funziona](https://github.com/soldier0x0/briefr/blob/main/docs/HOW_IT_WORKS.md) e [Progettazione del sistema](https://github.com/soldier0x0/briefr/blob/main/docs/SYSTEM_DESIGN.md). --- ## Avvio rapido **Prova locale** (fallback SQLite — adatto per un primo sguardo): ```bash git clone https://github.com/Soldier0x0/briefr.git && cd briefr cd backend && python3 -m venv .venv && source .venv/bin/activate pip install -r requirements-dev.txt && cp .env.example .env DATABASE_URL="" BRIEFR_REQUIRE_POSTGRES=0 uvicorn main:app --host 0.0.0.0 --port 8000 ``` ```bash cd ../frontend && npm install && npm run dev # http://localhost:5173 ``` Apri l'interfaccia e completa la configurazione admin al primo avvio. **Percorso di produzione** — PostgreSQL 16 + **pgvector** (`pgvector/pgvector:pg16`), poi lo script di installazione: ```bash # Dopo che Postgres è in esecuzione — vedi docs/SELF_HOST.md §3 bash deploy/briefr-install.sh curl -s http://127.0.0.1:8000/api/health | python3 -m json.tool ``` | Guida | Quando usarla | |-------|----------| | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | Installazione completa — Postgres di sviluppo, Debian/nginx di produzione, note Docker | | [POSTGRES.md](https://github.com/soldier0x0/briefr/blob/main/docs/POSTGRES.md) | Backup, ripristino, upgrade pgvector | | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | Schede e flussi di lavoro per analisti | | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | Quando qualcosa si rompe | Documentazione online: [docs.projectjupiter.in](https://docs.projectjupiter.in) --- ## Screenshot Da una distribuzione self-hosted (tema scuro, accento BRIEFR `#e85533`). <table> <tr> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEF tab" width="360" /><br><sub>BRIEF</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/49de99aecd60c08fe50e023fbf7ff2069b641a52b99e1d034d35bea0fceaad12.png" alt="FEED tab" width="360" /><br><sub>FEED</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/ecb17a3ceaa150f8b62d0bd7b0e0395ddb4561e92999d73b5eb7c16d602e86e6.png" alt="CVE detail drawer" width="360" /><br><sub>Dettaglio CVE</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/investigate.png" alt="INVESTIGATE graph" width="360" /><br><sub>INVESTIGATE</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/5f863e0bec74820a3452f2d9d768c5d691d80815f0b11d1cf83f087e719322d9.png" alt="IOC LOOKUP" width="360" /><br><sub>IOC LOOKUP</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/advisories-intel.png" alt="Advisories and Intel" width="360" /><br><sub>Advisory & Intel</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/forge.png" alt="FORGE MITRE coverage and hunt packs" width="360" /><br><sub>FORGE</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-analyst.png" alt="Admin analyst view" width="360" /><br><sub>Admin · Analista</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-operator.png" alt="Admin operator view" width="360" /><br><sub>Admin · Operatore</sub></td> </tr> </table> --- ## Documentazione | Voglio… | Documento | |------------|-----| | Installare | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | | Usare l'interfaccia | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | | Risolvere un problema | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | | Contratto API | [API_REFERENCE.md](https://github.com/soldier0x0/briefr/blob/main/docs/API_REFERENCE.md) | | Cosa viene fornito | [PRODUCT_STATUS.md](https://github.com/soldier0x0/briefr/blob/main/docs/PRODUCT_STATUS.md) | | Contribuire | [CONTRIBUTING.md](https://github.com/soldier0x0/briefr/blob/main/CONTRIBUTING.md) | --- ## Licenza Apache License 2.0 — vedi [LICENSE](https://github.com/soldier0x0/briefr/blob/main/LICENSE). Segnalazioni di sicurezza: [SECURITY.md](https://github.com/soldier0x0/briefr/blob/main/SECURITY.md). Copyright © 2026 Sai Harsha Vardhan.

