
 snapattack/damn-vulnerable-log4j-app
Applicazione web vulnerabile per testare CVE-2021-44228 / log4shell e artefatti forensi da un esempio di attacco

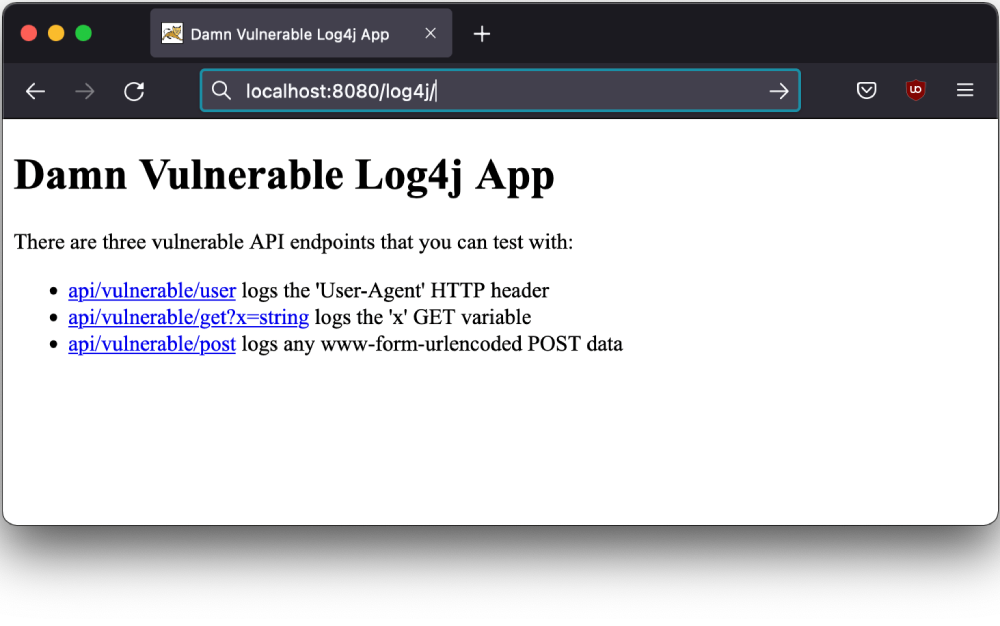
damn-vulnerable-log4j-app contiene un servlet Java vulnerabile di base che registra lo User Agent, i parametri HTTP GET e POST con log4j. È impacchettato come file .war e può essere distribuito su server come Tomcat. Vedere il README per maggiori informazioni.
attack-artifacts contiene log EDR, di sistema e applicativi di esempio, oltre a un PCAP e log Zeek di un attacco contro una macchina vittima Windows. Puoi vedere l'attacco nel nostro video all'indirizzo https://www.youtube.com/watch?v=X7cLgDoX6KU. In futuro, contenuti come questo saranno disponibili gratuitamente nell'edizione community di SnapAttack. Se sei interessato, puoi richiedere un invito.

Tutte le risorse in questo repository sono fornite sotto la MIT License.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
