 skrkcb2/cve-2025-0851
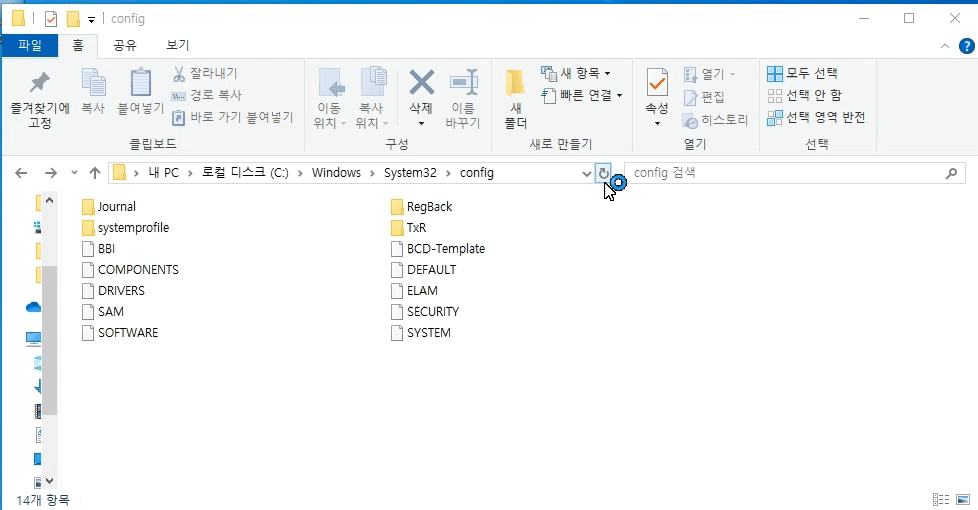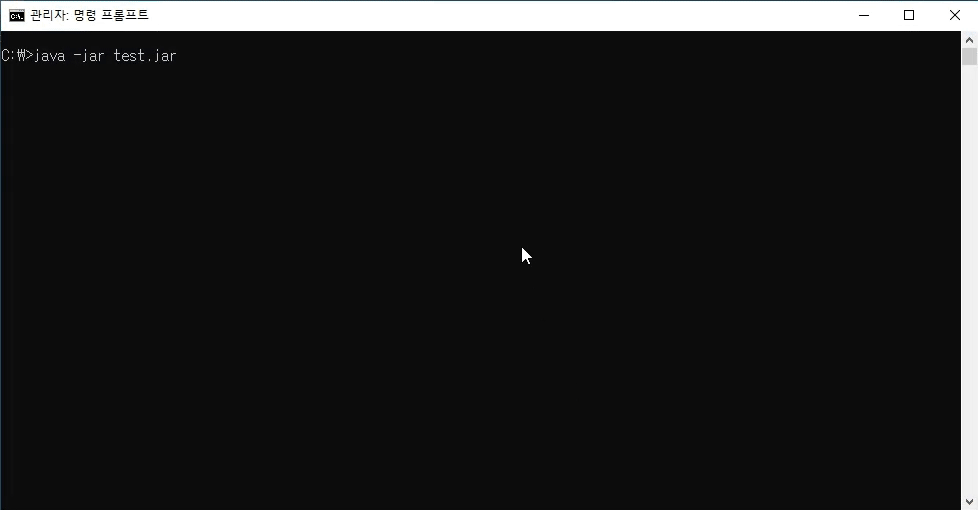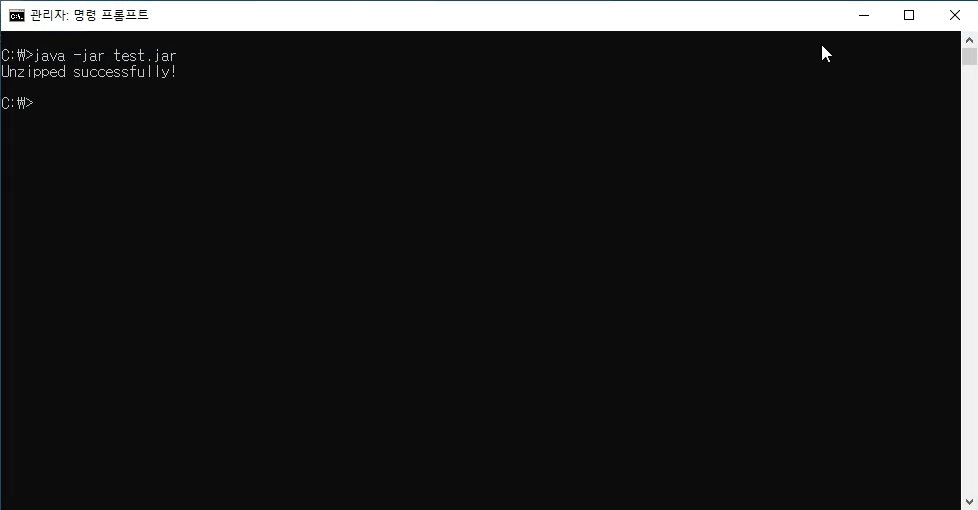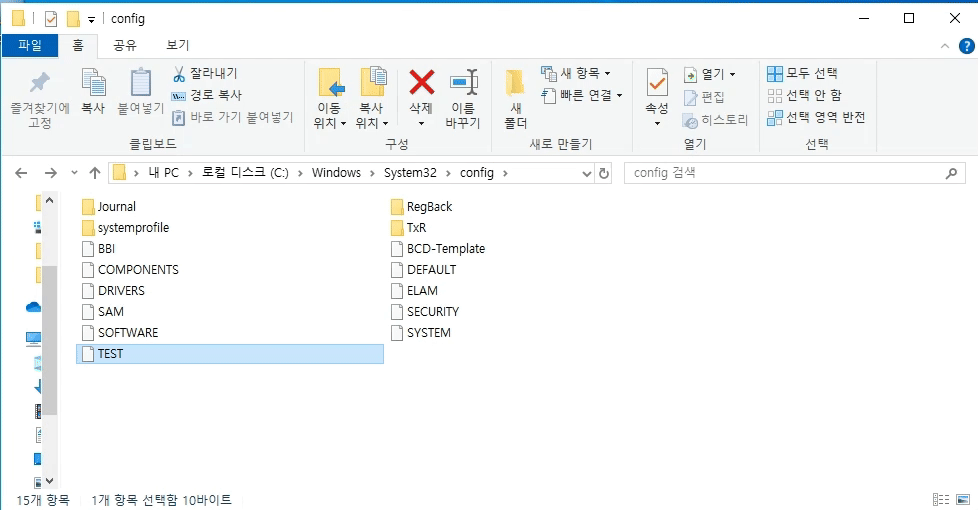
Proof-of-concept exploit per CVE-2025-0851, una vulnerabilità di path traversal nell'utility di estrazione di modelli tar/zip di Deep Java Library, che consente la scrittura arbitraria di file su sistemi Windows.


dest.resolve(name).toAbsolutePath(); nell'istruzione .toAbsolutePath() ignora dest.resolve(name) quando viene specificato un percorso assoluto in name, restituendo solo
name(C:\Windows\System32\config\TEST) =>
Quando si crea una cartella in Linux, è possibile inserire \ nel nome della cartella, creando così una cartella con nome C:\Windows\System32\config\ e quindi il file TEST, archivio tar o Zip.

