

Scansiona i link di Discord attraverso i server condivisi per estrarre profili, incrocia i dati con oltre 700 siti, cerca nomi utente con oltre 30 strumenti e genera un rapporto basato sull'IA.
Una tela OSINT interattiva che cresce con ogni scoperta. Inizia con un seme — un utente Discord, un username, un'email, un dominio, un telefono, un'immagine o un URL — e osserva la mappa costruirsi da sola in tempo reale.


Moduli
Intelligence
networkxTela
.whocord-mapCmd/Ctrl+K)Report
whois — sudo apt install whois / brew install whoisgit clone https://github.com/Siv-nick/WhoCord.git
cd WhoCord
python3 -m venv .venv
source .venv/bin/activate # Windows: .venv\Scripts\activate
pip install --upgrade pip
pip install -r requirements.txt
pip install user-scanner maigret linkook socialscan
pip install holehe h8mail gitfive socid-extractor
pip install theharvester
Opzionale: pip install toutatis sharetrace. Scylla e PhoneInfoga richiedono download manuali. Blackbird viene clonato al primo utilizzo.
cd frontend
npm install
npm run build
cd ..
python web_app.py
Apri http://127.0.0.1:5000.
Impostali dal pannello Config nell'interfaccia web. Sono memorizzati nel keyring del tuo sistema operativo.
| Token | Necessario per |
|---|---|
DISCORD_TOKEN | Modalità Discord |
GITHUB_TOKEN | Limiti di richieste API GitHub più alti |
git clone https://github.com/Siv-nick/WhoCord.git
cd WhoCord
python3 -m venv .venv
source .venv/bin/activate
pip install --upgrade pip
pip install -r requirements.txt
pip install user-scanner maigret linkook socialscan holehe h8mail gitfive
cd frontend && npm install && npm run build && cd ..
python web_app.py
Interfaccia web: apri http://127.0.0.1:5000, clicca Blank canvas, premi Cmd/Ctrl+K, scegli un modulo, inserisci un target.
CLI:
python -m discord_osint --mode discord \
  --target 123456789012345678 \
  --token "YOUR_TOKEN" \
  --guild 987654321098765432

python -m discord_osint --mode manual --target johndoe
python -m discord_osint --interactive
Le impostazioni si trovano in discord_osint/config.json. I token si trovano nel keyring del sistema operativo.
Flag comuni:
Elenco completo: discord_osint/tools_config.py.
Quando il pivoting è attivo, ogni nuova email o username diventa un seme per un'indagine figlia. Configura con PIVOT_EMAIL, PIVOT_USERNAME, PIVOT_MAX_DEPTH (predefinito 3), PIVOT_MAX_SEEDS (predefinito 5) e PIVOT_REQUIRE_CONFIRM.
discord_osint/
  __main__.py                 Entry point CLI
  config.py / config_service.py
  core.py                     Archivio intelligence
  discord_api.py              Profilo Discord e ricerca messaggi
  scraping.py                 Scraper di piattaforme
  email_intel.py              Strumenti email
  extras.py                   WHOIS, Wayback, EXIF, ricerca inversa di immagini
  api_extractor.py            Deriva endpoint JSON dagli URL
  username_search.py          User Scanner, Maigret, Linkook, Blackbird
  wmn_scanner.py              WhatsMyName

  intelligence/               Grafo, correlazioni, narrazione, report HTML
  pipeline/                   Fasi, contesto, pivot, eventi

frontend/                     React, TypeScript, Vite, Tailwind
web_app.py                    Backend Flask
Ordine della pipeline:
DiscordModeStage -> Discovery -> Scraping -> Media
  -> Analysis -> Intelligence -> EmailIntel -> [Pivot] -> Reporting
pytest tests/ -v
WhoCord è destinato a ricerca di sicurezza autorizzata, ingaggi red-team, penetration testing e verifica della propria impronta digitale. Usarlo per stalkerare, molestare o doxare qualcuno, per aggirare protezioni della privacy che non sei autorizzato ad aggirare, per violare i Termini di Servizio di Discord o per infrangere qualsiasi legge è illegale. Sei responsabile di come utilizzi questo strumento. Gli autori non sono responsabili per usi impropri.
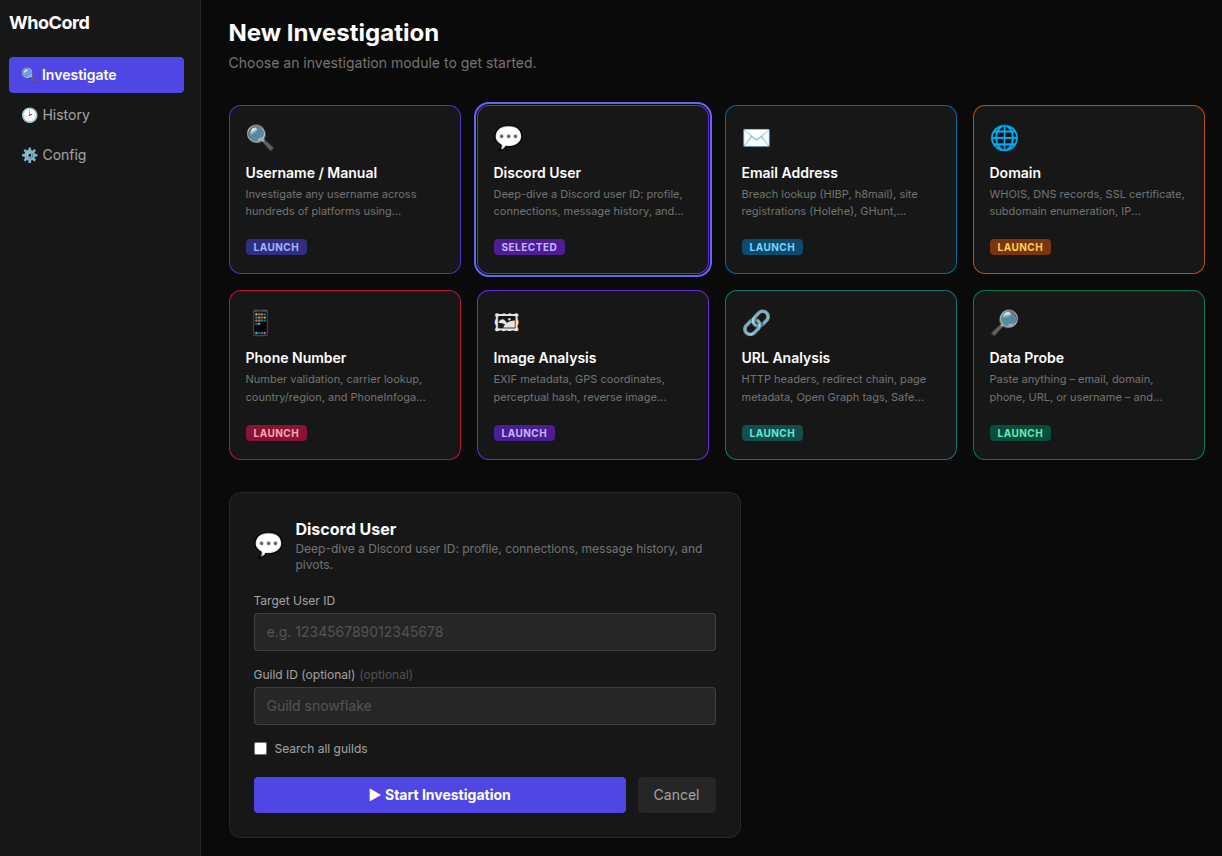
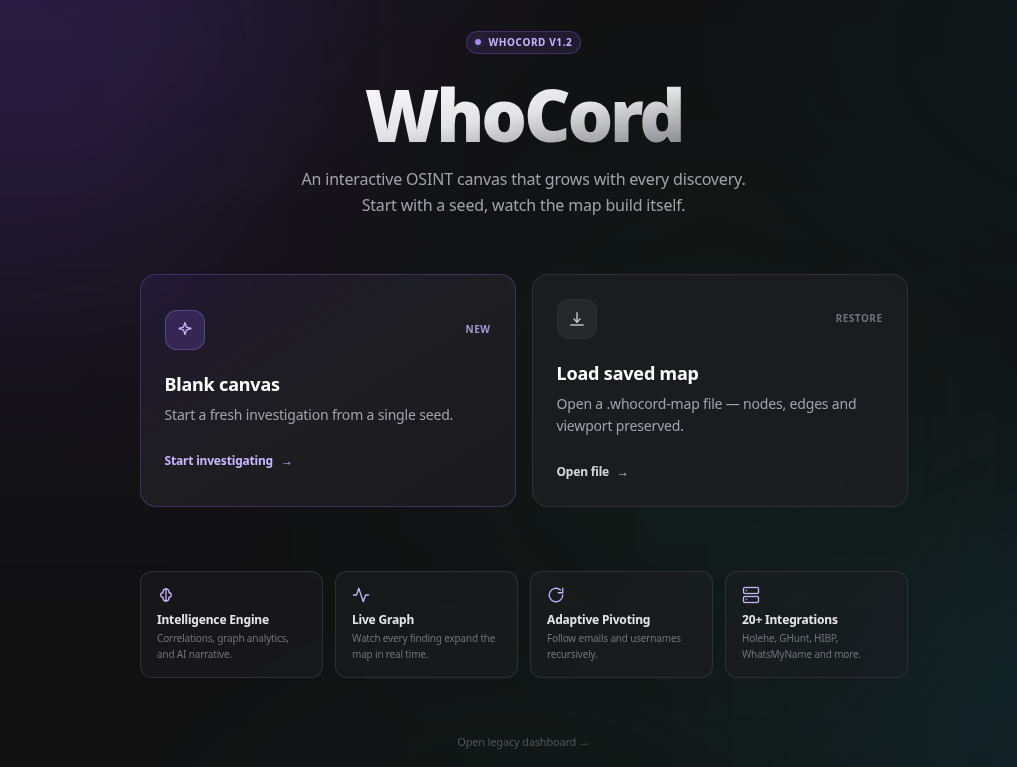 | 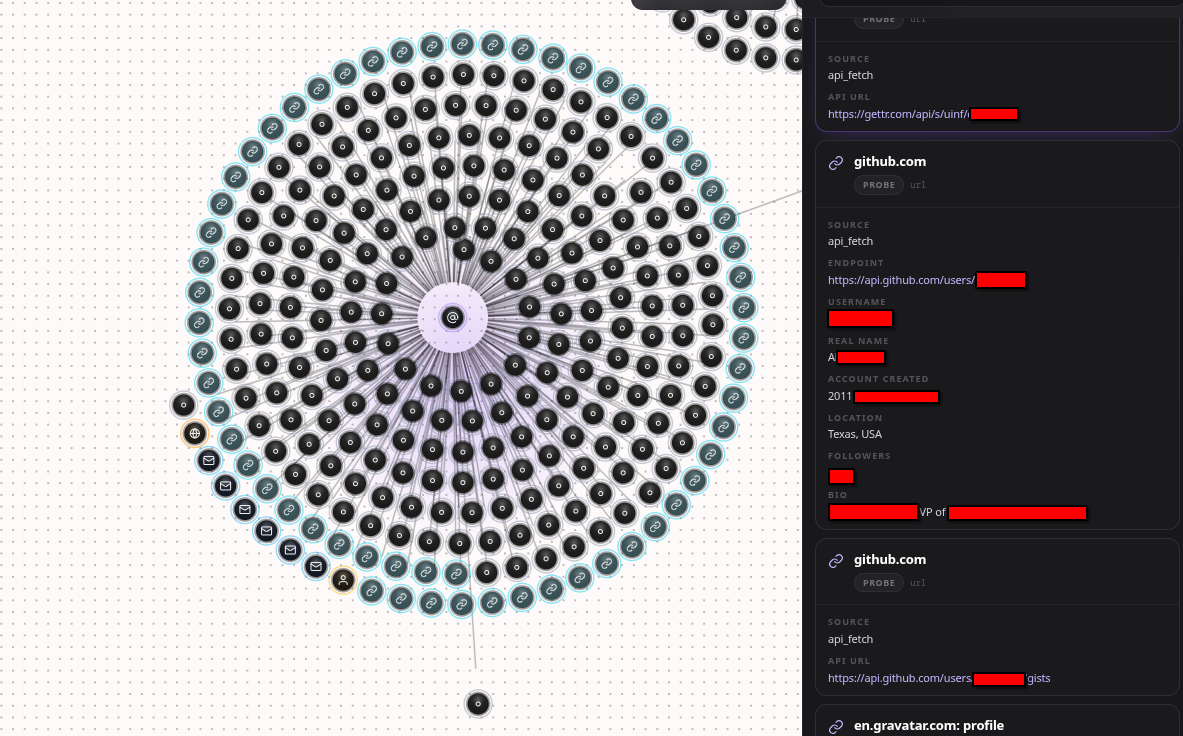 |
| 1. Pagina iniziale | 2. Tela con pannello dei dettagli |
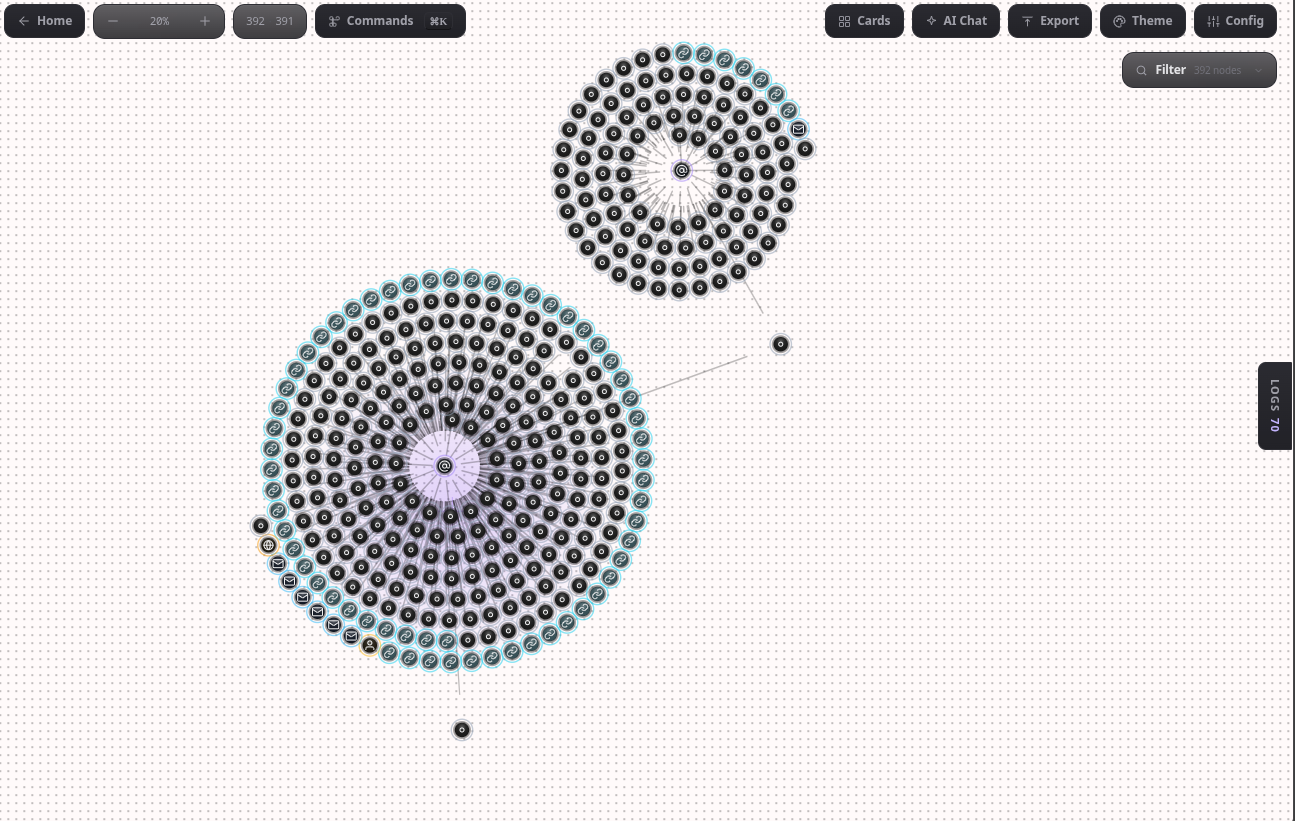 | |
| 3. Alberi di indagine multipli (392 nodi, 391 archi) |
GROQ_API_KEY |
| Narrazione AI e chat |
INSTAGRAM_SESSION | Toutatis |
| Flag | Descrizione |
|---|
--mode {discord,manual} | Modalità di indagine |
--target | Username o ID utente Discord |
--token | Token Discord |
--guild | ID della gilda |
--output {json,markdown,html} | Formato del report |
--debug | Log dettagliato |
--interactive | Forza il menu |
| Flag | Predefinito | Strumento |
|---|
ENABLE_USER_SCANNER | Attivo | User Scanner |
ENABLE_WMN | Attivo | WhatsMyName |
ENABLE_HOLEHE | Attivo | Holehe |
ENABLE_HIBP | Attivo | HaveIBeenPwned |
ENABLE_GHUNT | Attivo | GHunt |
ENABLE_MAIGRET | Disattivo | Maigret |
ENABLE_AI_REPORT | Attivo | Report Groq |
ENABLE_PIVOTING | Disattivo | Pivot ricorsivi |
ENABLE_CACHING | Disattivo | Carica intelligence precedente |

