 sbousseaden/evtx-attack-samples
Raccolta curata di campioni di attacco EVTX per Windows mappati alle tecniche MITRE ATT&CK, progettata per testare script di rilevamento, formazione DFIR e threat hunting.

Questo è un contenitore di campioni di eventi Windows associati a specifiche tecniche di attacco e post-exploitation. Può essere utile per:
Testare i tuoi script di rilevamento basati sul parsing EVTX
Formazione su DFIR e threat hunting utilizzando i log degli eventi
Progettare casi d'uso di rilevamento utilizzando i log degli eventi di Windows e Sysmon
Evitare/By-passare le tecniche rumorose se sei un redteamer
N.B: La mappatura è stata effettuata a livello di tecnica ATT&CK (non di procedura).
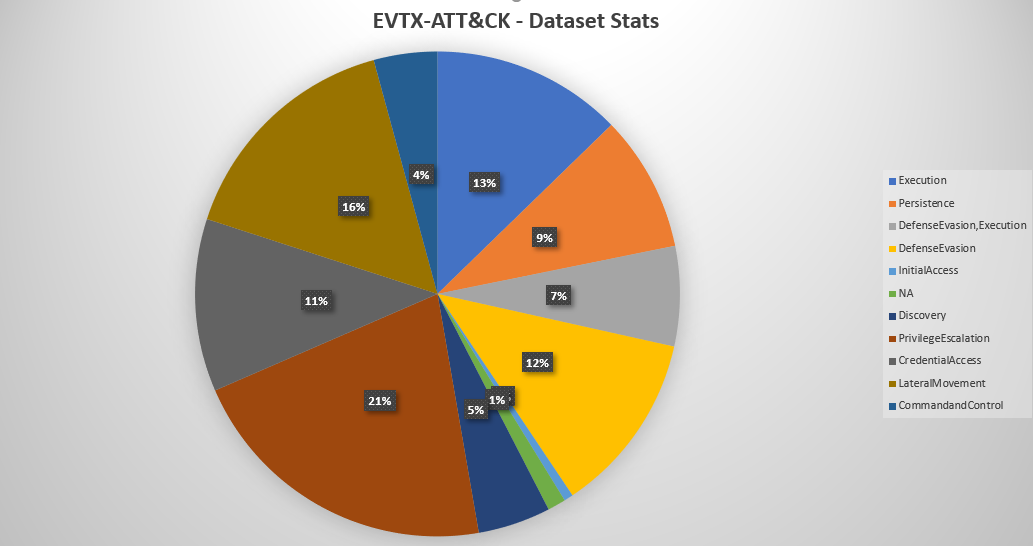
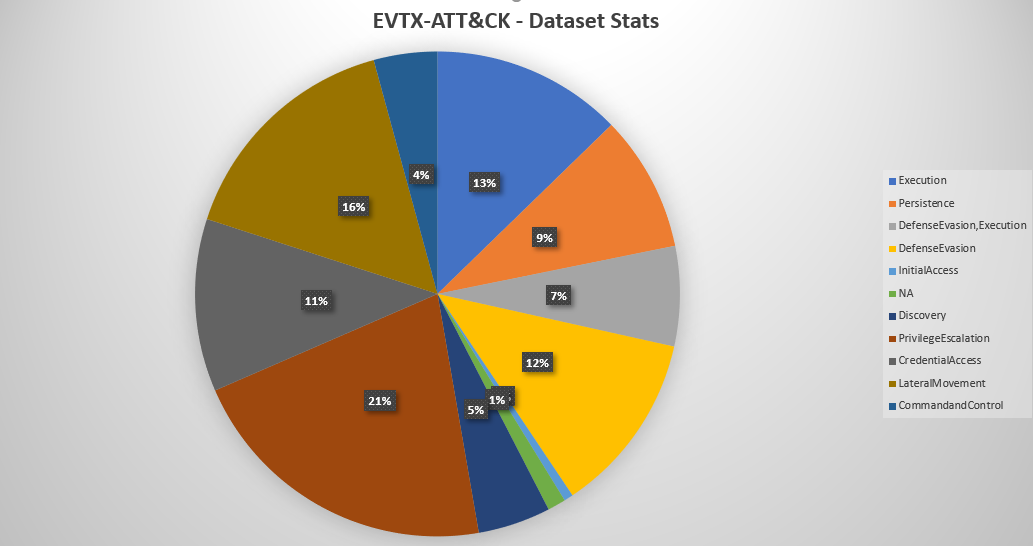
I dettagli del contenuto EVTX mappato alle tattiche MITRE sono disponibili qui, riepilogo statistiche:
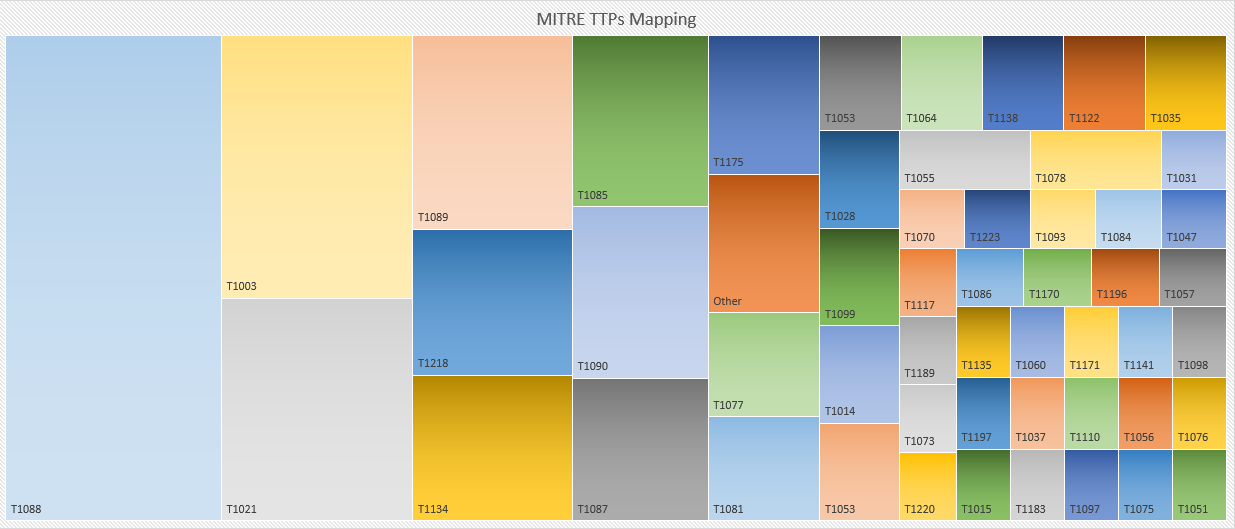
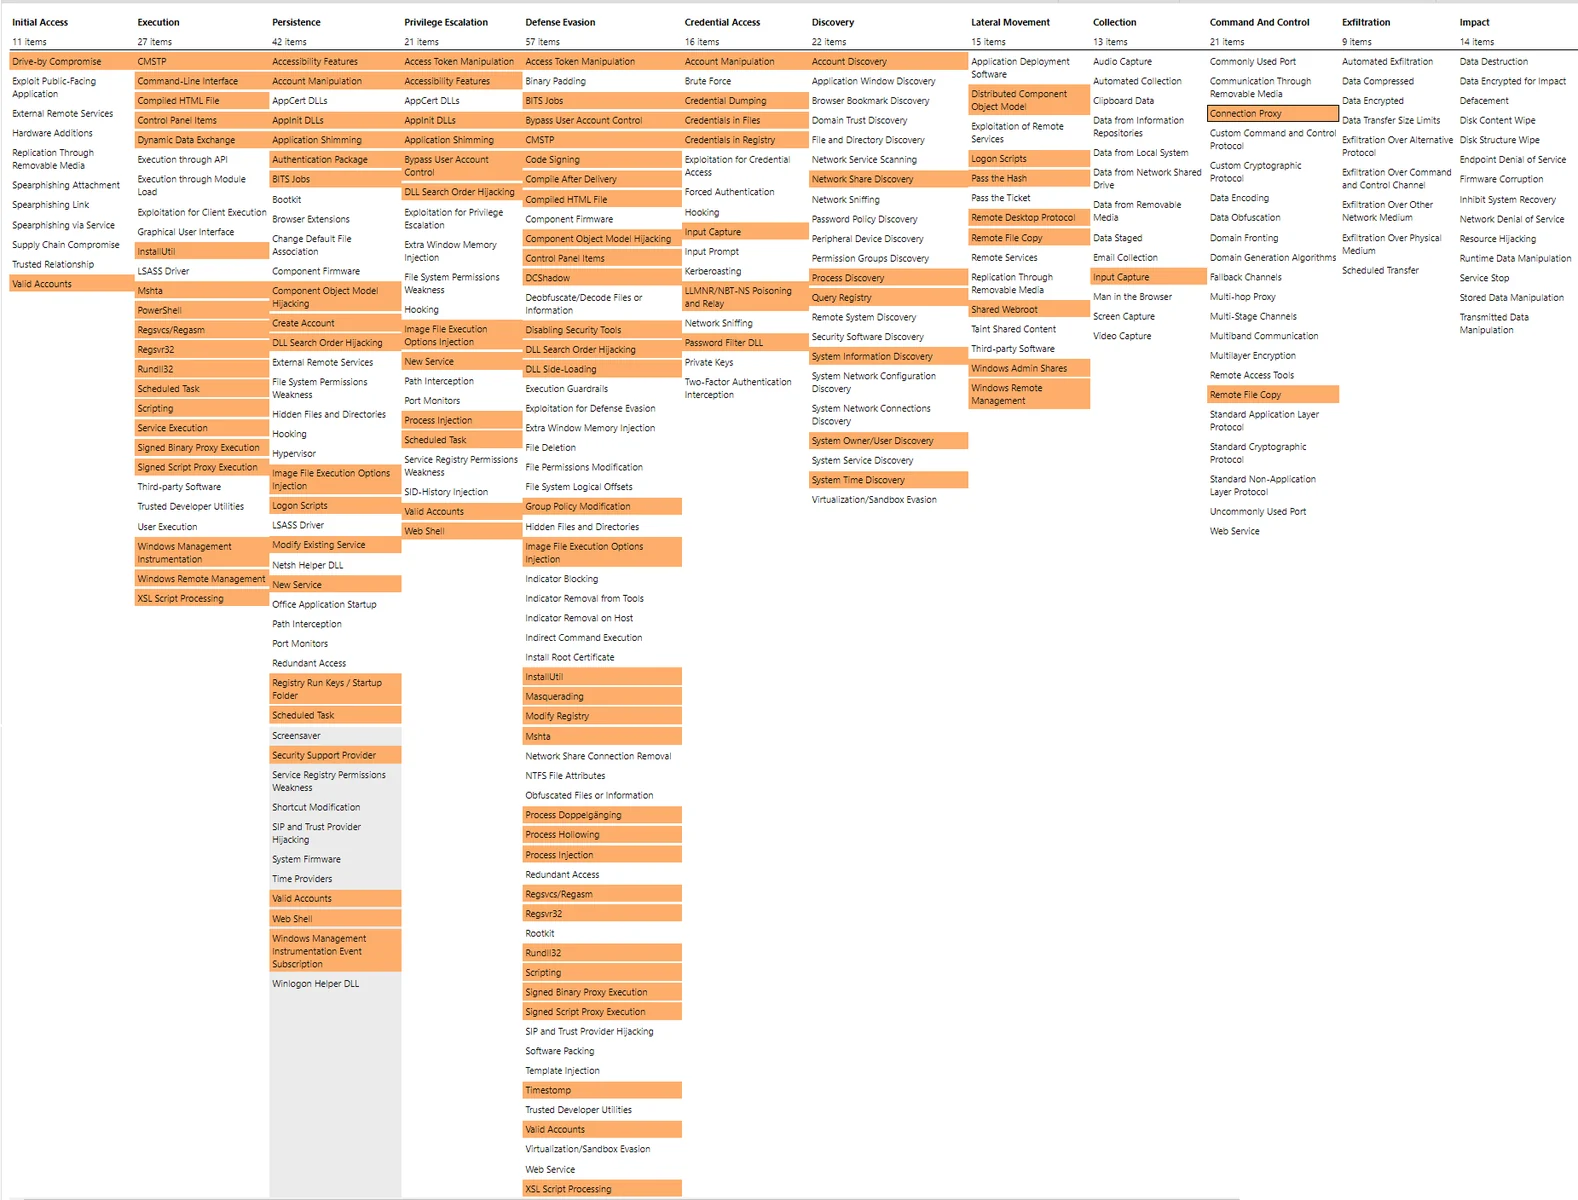
Panoramica delle TTP coperte utilizzando attack-navigator:
È incluso uno script PowerShell che può scorrere, analizzare e riprodurre i file evtx con winlogbeat. Questo può essere utile per riprodurre i log in uno stack ELK o in un file locale. Di default, questo script invierà i log a .\winlogbeat\events.json come configurato nel file winlogbeat_example.yml, puoi configurare qualsiasi tua destinazione in winlogbeat.yml (escluso da git) e il file di configurazione di esempio verrà ignorato se viene trovato winlogbeat.yml.
Utilizzo di Winlogbeat-Bulk-Read:
## Mostra l'aiuto con esempi:
.\Winlogbeat-Bulk-Read.ps1 -Help

## Esegui con le impostazioni predefinite (legge ./ ricorsivamente e cerca winlogbeat.exe nel tuo PATH):
.\Winlogbeat-Bulk-Read.ps1

## Se vuoi puntare questo script a un'altra directory con file evtx e specificare un percorso per il binario winlogbeat.exe:
.\Winlogbeat-Bulk-Read.ps1 -Exe ~\Downloads\winlogbeat\winlogbeat.exe -Source "..\EVTX-ATTACK-SAMPLES\"
GNU General Public License di EVTX_ATT&CK
