
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
reportly — AzureAD/EntraID segnalatore di attività utente per i team blu. Inserisci un utente sospetto e un intervallo di tempo per ricevere un report dettagliato delle informazioni, azioni e log di accesso dell'utente per facilitare l'indagine sugli incidenti cloud. | Kitploit
Strumenti/GitHubGitHub/sap8899/reportly
Raccolta InformazioniSicurezza CloudGestione Identità e Accessi (IAM)Risposta agli IncidentiAnalisi dei Log
GitHubsap8899/reportly

reportly

AzureAD/EntraID segnalatore di attività utente per i team blu. Inserisci un utente sospetto e un intervallo di tempo per ricevere un report dettagliato delle informazioni, azioni e log di accesso dell'utente per facilitare l'indagine sugli incidenti cloud.

Vedi Repository
9612183 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

logo

Reportly è uno strumento per report di attività utente di EntraID.

Informazioni sullo strumento

Questo è uno strumento che aiuterà i blue team durante un incidente cloud. Quando si esegue lo strumento, il ricercatore inserirà come input un utente sospetto e un intervallo di tempo e riceverà un report che dettaglia quanto segue:

  1. Informazioni sull'utente
  2. Azioni eseguite dall'utente
  3. Azioni eseguite sull'utente
  4. Log di accesso e fallimenti dell'utente

Utilizzo

Quando si esegue lo strumento, verranno mostrati un link per l'autenticazione e un codice del dispositivo; segui il link e inserisci il codice per autenticarti. image
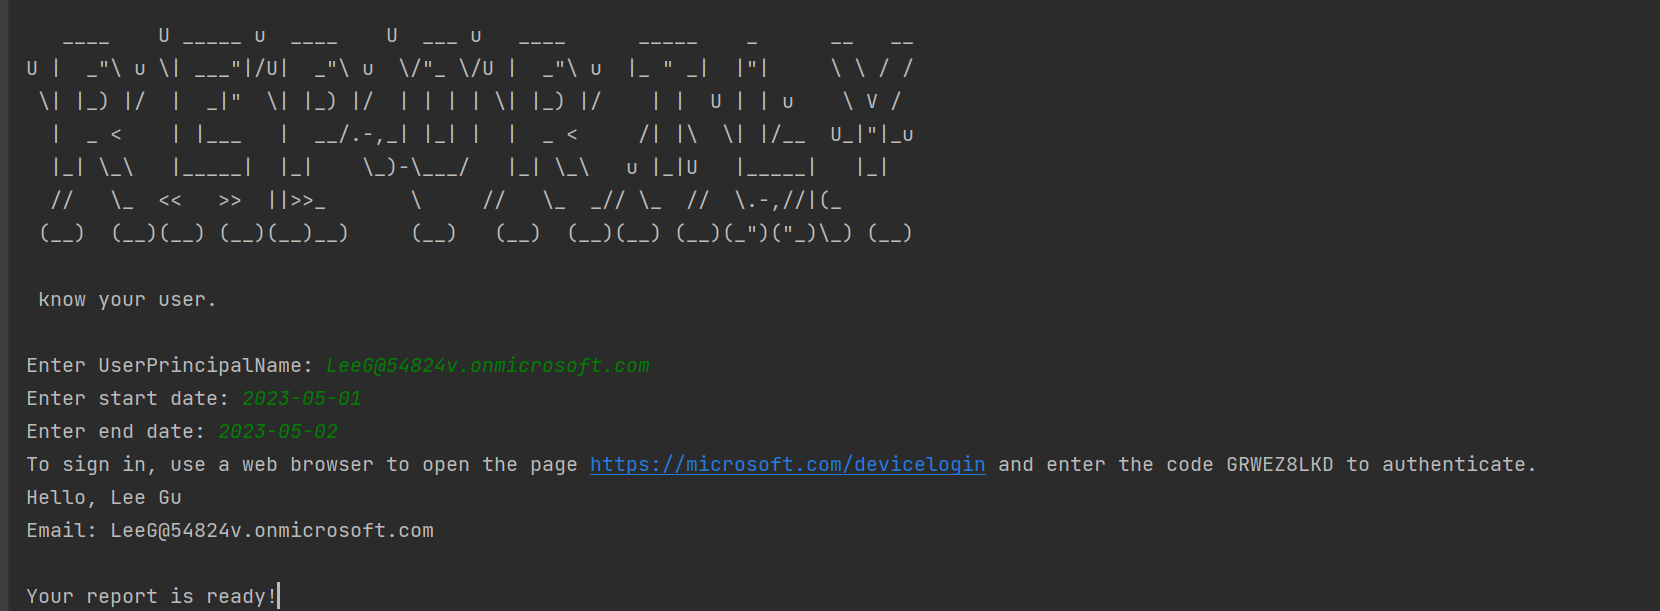
Inserisci il nome principale utente (UPN) di un utente sospetto.
Inserisci l'ora di inizio e fine nel seguente formato: 2022-11-16
Raccomando un intervallo non superiore a una settimana.

Quando il report sarà pronto, lo strumento stamperà "Il tuo report è pronto!". I report vengono creati nella directory dell'eseguibile per impostazione predefinita.

Allego un report di esempio "report_example.html"

Installazione

Per utilizzare lo strumento avrai bisogno di un'applicazione EntraID con i seguenti permessi delegati dell'API Microsoft Graph:
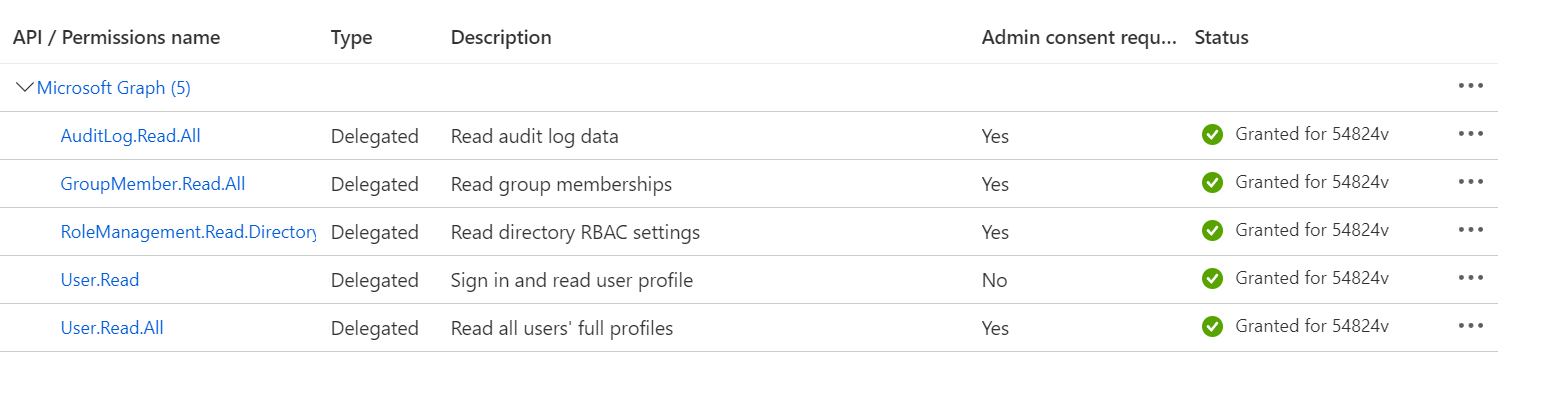
  • AuditLog.Read.All
  • GroupMember.Read.All
  • RoleManagement.Read.Directory
  • User.Read
  • User.Read.All

    non dimenticare di concedere il consenso dell'amministratore image

Per creare un'applicazione, vai alla scheda "Registrazione app" e seleziona l'opzione "Nuova registrazione".
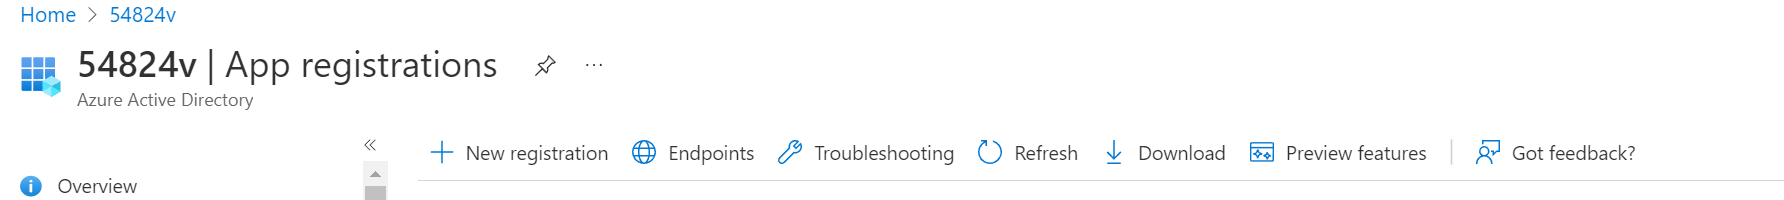
image


Inoltre, quando crei l'applicazione, assicurati di impostare la seguente opzione su "Sì": image
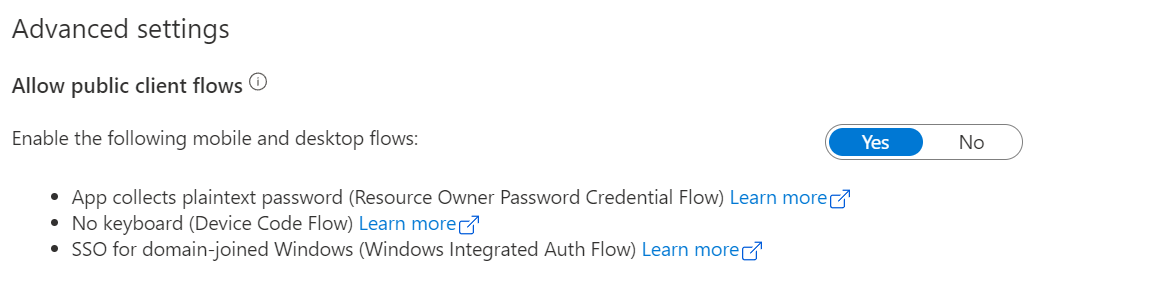
  • puoi trovare questa proprietà nella scheda "Autenticazione" dell'applicazione.


Aggiungi un segreto all'applicazione. image
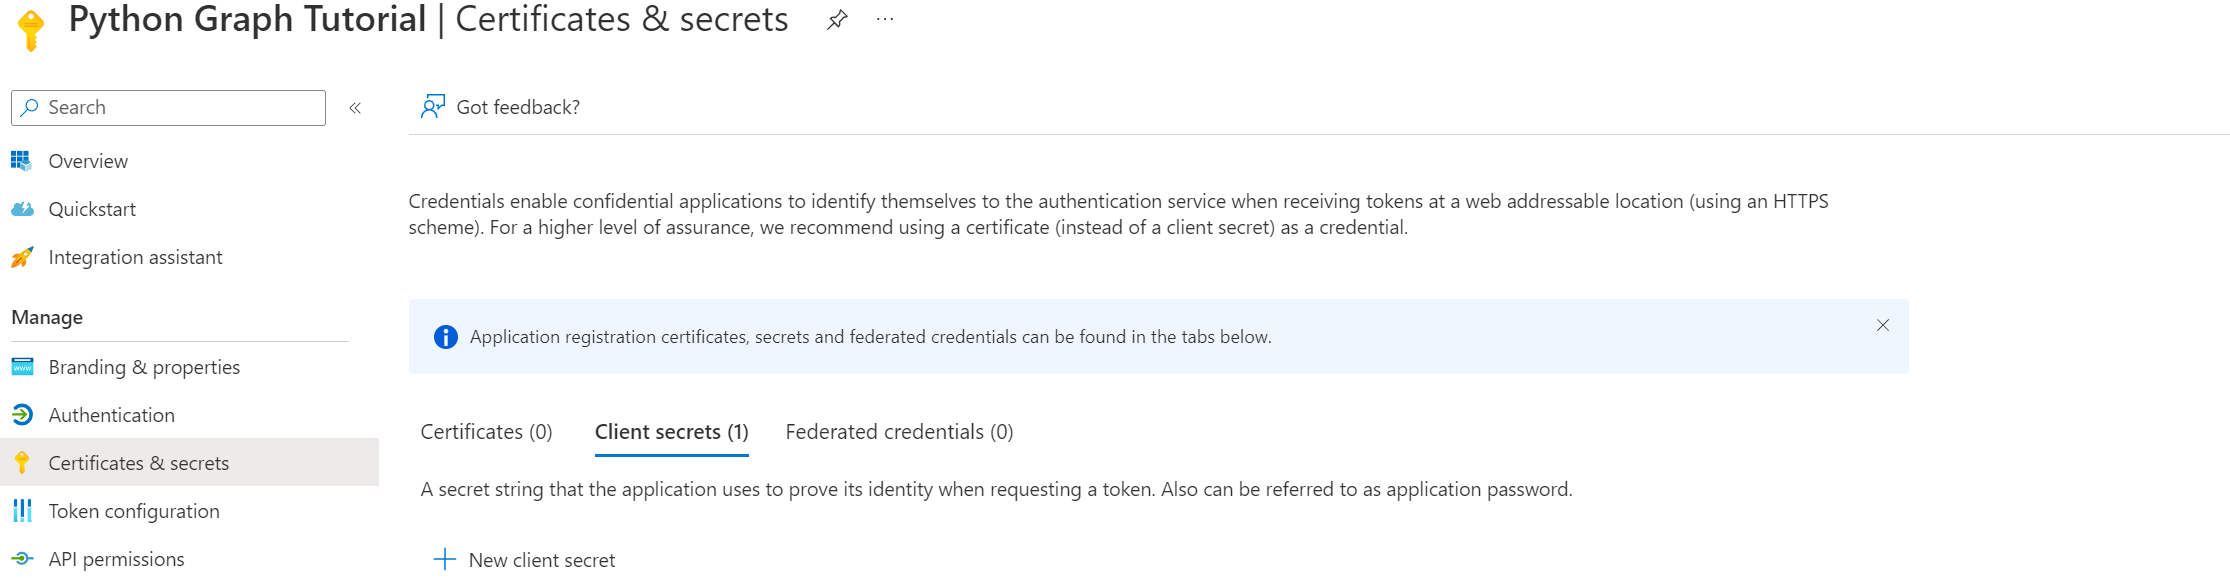
  • Vai su "Certificati e segreti"
  • Aggiungi un segreto
  • Copia immediatamente il segreto nel file di configurazione (dopo averlo visto una volta, scompare)

Dopo aver creato l'applicazione, devi compilare il file config.cfg:
clientId = id applicazione
clientSecret = segreto applicazione
tenantId = id tenant

Scarica lo strumento