
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
hassh — HASSH è uno standard di fingerprinting di rete utilizzabile per identificare specifiche implementazioni SSH client e server. Le fingerprint possono essere facilmente memorizzate, ricercate e condivise sotto forma di una piccola fingerprint MD5. | Kitploit
Strumenti/GitHubGitHub/salesforce/hassh
Gestione degli Indicatori di Compromissione (IOC)Sicurezza IoTInformatica ForenseSicurezza di ReteThreat IntelligenceRilevamento IntrusioniRisposta agli IncidentiRilevamento di AnomalieArchived
GitHubsalesforce/hassh

hassh

HASSH è uno standard di fingerprinting di rete utilizzabile per identificare specifiche implementazioni SSH client e server. Le fingerprint possono essere facilmente memorizzate, ricercate e condivise sotto forma di una piccola fingerprint MD5.


55477261 anno faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Vedi Repository
Condividi

"HASSH" - un Metodo di Profilazione per Client e Server SSH.

"HASSH" è uno standard di fingerprinting di rete che può essere utilizzato per identificare specifiche implementazioni di Client e Server SSH. Le impronte digitali possono essere facilmente memorizzate, cercate e condivise sotto forma di un'impronta MD5.

HASSH è stato inventato da Salesforce nel 2018. Tuttavia, il progetto non è più mantenuto attivamente da Salesforce. Il suo creatore originale, Ben Reardon, mantiene il fork attivo presso Corelight

License: BSD 3-Clause License

A cosa può aiutare HASSH:

  • Utilizzo in ambienti altamente controllati e ben compresi, dove qualsiasi impronta al di fuori di un insieme noto di buone è segnalabile.
  • È possibile rilevare, controllare e investigare tentativi di password con forza bruta o Cred Stuffing a un livello di granularità più alto rispetto all'IP di origine, che può essere influenzato da NAT o comportamenti simili a botnet. L'hassh sarà una caratteristica dell'implementazione software specifica del Client in uso, anche se l'IP è NATed in modo tale da essere condiviso da molti altri client SSH.
  • Rilevare l'esfiltrazione occulta di dati all'interno dei componenti dei set di algoritmi del Client. In questo caso, un Client SSH appositamente codificato può inviare dati in uscita da un ambiente fidato a uno meno fidato all'interno di una serie di pacchetti SSH_MSG_KEXINIT. In uno scenario simile alla più nota esfiltrazione tramite DNS, i dati potrebbero essere inviati come una serie di tentativi di connessione a un server SSH controllato da malintenzionati, tentativi incompleti e non registrati, che possono quindi registrare, decodificare e ricostituire questi dati nella loro forma originale. Fino ad ora, tali tentativi – tanto meno i contenuti dei pacchetti in chiaro – non vengono registrati nemmeno da analizzatori di pacchetti maturi o su sistemi endpoint. Il rilevamento di questo stile di esfiltrazione può ora essere eseguito facilmente utilizzando il rilevamento di anomalie o l'allerta su Client SSH con più hassh diversi.
  • Utilizzo in combinazione con altri indicatori contestuali, ad esempio per rilevare tentativi di scoperta di rete e movimento laterale tramite hassh insoliti come quelli usati da Paramiko, Powershell, Ruby, Meterpreter, Empire.
  • Condividere hassh dannosi come Indicatori di Compromissione.
  • Creare un livello aggiuntivo di controllo dell'applicazione Client, ad esempio si potrebbe bloccare tutti i Client che si connettono a un server SSH al di fuori di un insieme approvato di valori hassh.
  • Contribuire alla Non Ripudiabilità in un contesto forense – a un livello di astrazione più alto dell'IP di origine – che può essere influenzato da NAT o quando vengono utilizzati più IP di origine.
  • Rilevare Applicazioni Ingannevoli. Ad esempio, un valore hasshServer noto per appartenere all'installazione del server honeypot SSH Cowrie/Kippo, che si spaccia per un comune server OpenSSH nella stringa del Server.
  • Rilevare dispositivi con un hassh noto per appartenere a sistemi embedded IoT. Esempi possono includere telecamere, microfoni, keylogger, intercettazioni che potrebbero essere facilmente nascosti alla vista e comunicare silenziosamente su canali crittografati verso un server di controllo.

Come funziona HASSH:

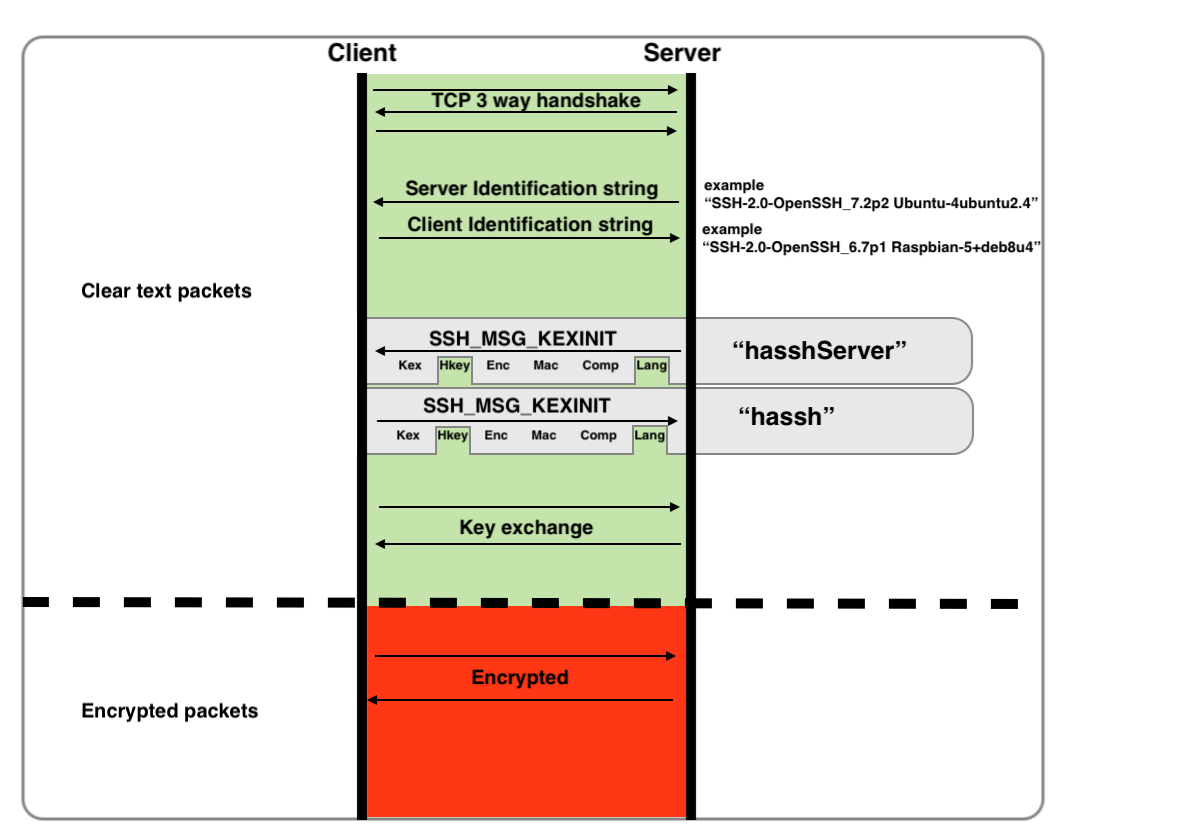
"hassh" e "hasshServer" sono hash MD5 costruiti da un insieme specifico di algoritmi supportati da varie applicazioni Client e Server SSH. Questi algoritmi vengono scambiati dopo la stretta di mano TCP iniziale come pacchetti in chiaro noti come messaggi "SSH_MSG_KEXINIT", e sono parte integrante dell'impostazione del canale SSH crittografato finale. L'esistenza e l'ordinamento di questi algoritmi sono sufficientemente unici da poter essere utilizzati come impronta digitale per aiutare a identificare l'applicazione Client o Server sottostante o l'implementazione unica, indipendentemente dagli identificatori ostensibili di livello superiore come le stringhe "Client" o "Server".
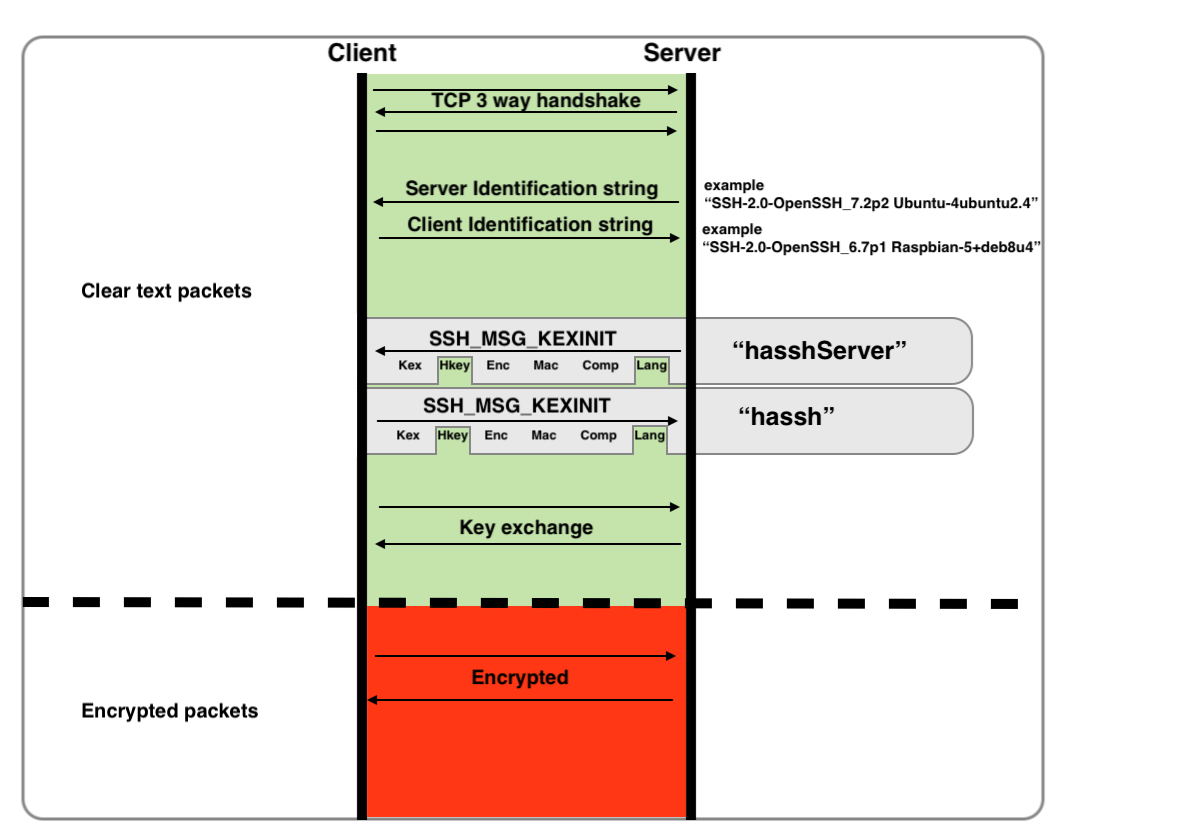
Esempio 1: Fingerprinting del Client - il "hassh"

Per il client SFTP "Cyberduck" (specificamente SSH-2.0-Cyberduck/6.7.1.28683 (Mac OS X/10.13.6) (x86_64)), l'insieme degli algoritmi supportati è il seguente:

FunzioneAlgoritmi visti nei pacchetti SSH_MSG_KEXINIT
Metodi di scambio chiave[email protected],diffie-hellman-group-exchange-sha256,ecdh-sha2-nistp521,ecdh-sha2-nistp384,ecdh-sha2-nistp256,diffie-hellman-group-exchange-sha1,diffie-hellman-group1-sha1,diffie-hellman-group14-sha1,diffie-hellman-group14-sha256,diffie-hellman-group15-sha512,diffie-hellman-group16-sha512,diffie-hellman-group17-sha512,diffie-hellman-group18-sha512,[email protected],diffie-hellman-group15-sha256,[email protected],[email protected],diffie-hellman-group16-sha256,[email protected],[email protected],[email protected]
Cifraturaaes128-cbc,aes128-ctr,aes192-cbc,aes192-ctr,aes256-cbc,aes256-ctr,blowfish-cbc,blowfish-ctr,cast128-cbc,cast128-ctr,idea-cbc,idea-ctr,serpent128-cbc,serpent128-ctr,serpent192-cbc,serpent192-ctr,serpent256-cbc,serpent256-ctr,3des-cbc,3des-ctr,twofish128-cbc,twofish128-ctr,twofish192-cbc,twofish192-ctr,twofish256-cbc,twofish256-ctr,twofish-cbc,arcfour,arcfour128,arcfour256
Autenticazione del messaggiohmac-sha1,hmac-sha1-96,hmac-md5,hmac-md5-96,hmac-sha2-256,hmac-sha2-512
Compressione[email protected],zlib,none

Concatenando questi algoritmi insieme con un delimitatore ";" si ottiene hasshAlgorithms, che è utile per analisi dettagliate.
[email protected],diffie-hellman-group-exchange-sha256,ecdh-sha2-nistp521,ecdh-sha2-nistp384,ecdh-sha2-nistp256,diffie-hellman-group-exchange-sha1,diffie-hellman-group1-sha1,diffie-hellman-group14-sha1,diffie-hellman-group14-sha256,diffie-hellman-group15-sha512,diffie-hellman-group16-sha512,diffie-hellman-group17-sha512,diffie-hellman-group18-sha512,[email protected],diffie-hellman-group15-sha256,[email protected],[email protected],diffie-hellman-group16-sha256,[email protected],[email protected],[email protected];aes128-cbc,aes128-ctr,aes192-cbc,aes192-ctr,aes256-cbc,aes256-ctr,blowfish-cbc,blowfish-ctr,cast128-cbc,cast128-ctr,idea-cbc,idea-ctr,serpent128-cbc,serpent128-ctr,serpent192-cbc,serpent192-ctr,serpent256-cbc,serpent256-ctr,3des-cbc,3des-ctr,twofish128-cbc,twofish128-ctr,twofish192-cbc,twofish192-ctr,twofish256-cbc,twofish256-ctr,twofish-cbc,arcfour,arcfour128,arcfour256;hmac-sha1,hmac-sha1-96,hmac-md5,hmac-md5-96,hmac-sha2-256,hmac-sha2-512;[email protected],zlib,none

Infine, l'hassh è semplicemente l'MD5 di hasshAlgorithms e viene utilizzato per archiviazione, ricerca e condivisione. Alcuni esempi sono i seguenti:

Scarica lo strumento