
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
uro — ripulisce le liste di URL per crawling/pentesting | Kitploit

Strumenti/GitHubGitHub/s0md3v/uro
Raccolta InformazioniSicurezza WebUtilità e FrameworkCrawler
GitHubs0md3v/uro

uro

ripulisce le liste di URL per crawling/pentesting

Vedi Repository
1.6k173411 anno faRevisionato da Kitploit
Condividi

uro

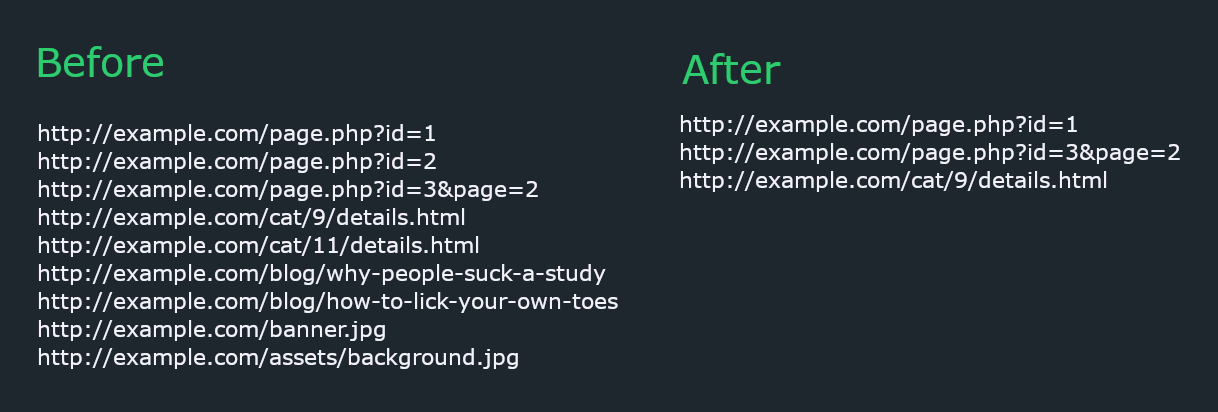
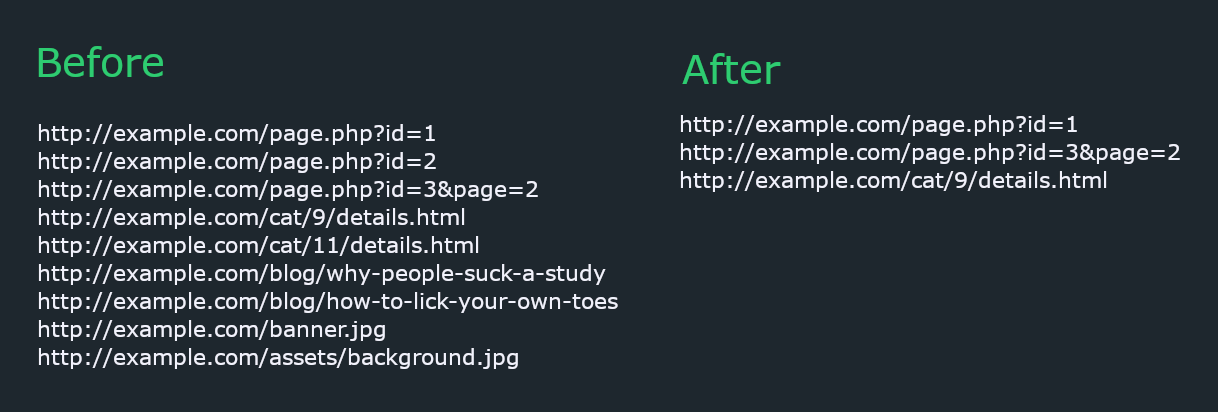
Usare una lista di URL per i test di sicurezza può essere fastidioso poiché ci sono molti URL con contenuti poco interessanti/duplicati; uro mira a risolvere questo problema.

Non effettua alcuna richiesta http agli URL e rimuove:

  • URL incrementali, ad esempio /page/1/ e /page/2/
  • Post di blog e contenuti simili scritti da umani, ad esempio /posts/a-brief-history-of-time
  • URL con lo stesso percorso ma diverso valore del parametro, ad esempio /page.php?id=1 e /page.php?id=2
  • immagini, js, css e altri file "inutili"

uro-demo

Installazione

Il metodo consigliato per installare uro è il seguente:

pipx install uro

Nota: Se stai usando una versione precedente di python, usa pip invece di pipx

Utilizzo di base

Il modo più rapido per includere uro nel tuo flusso di lavoro è passargli i dati tramite stdin e stamparli sul terminale.

cat urls.txt | uro

Utilizzo avanzato

Leggere URL da un file (-i/--input)

uro -i input.txt

Scrivere URL in un file (-o/--output)

Se il file esiste già, uro non sovrascriverà i contenuti. Altrimenti, creerà un nuovo file.

uro -i input.txt -o output.txt

Whitelist (-w/--whitelist)

uro ignorerà tutte le altre estensioni tranne quelle fornite.

uro -w php asp html

Nota: Le pagine senza estensione, ad esempio /books/1, saranno comunque incluse. Per rimuoverle anch'esse, usa --filter hasext.

Blacklist (-b/--blacklist)

uro ignorerà le estensioni fornite.

uro -b jpg png js pdf

Nota: uro ha un elenco di estensioni "inutili" che rimuove per impostazione predefinita; tale elenco verrà sovrascritto dalle estensioni fornite tramite l'opzione blacklist. Le pagine senza estensione, ad esempio /books/1, saranno comunque incluse. Per rimuoverle anch'esse, usa --filter hasext.

Filtri (-f/--filters)

Per un controllo granulare, uro supporta i seguenti filtri:

  1. hasparams: restituisce solo URL con parametri di query, ad esempio http://example.com/page.php?id=
  2. noparams: restituisce solo URL senza parametri di query, ad esempio http://example.com/page.php
  3. hasext: restituisce solo URL con estensione, ad esempio http://example.com/page.php
  4. noext: restituisce solo URL senza estensione, ad esempio http://example.com/page
  5. allexts: non rimuovere alcuna pagina in base all'estensione, ad esempio mantieni .jpg che altrimenti verrebbe rimosso
  6. keepcontent: mantieni contenuti scritti da umani, ad esempio blog.
  7. keepslash: non rimuovere lo slash finale dagli URL, ad esempio http://example.com/page/
  8. vuln: restituisce solo URL con parametri noti per essere vulnerabili. Maggiori informazioni.

Esempio: uro --filters hasexts hasparams

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →