

Un honeypot è un sistema informatico o una rete che viene intenzionalmente lasciato vulnerabile ai malintenzionati per rilevare, analizzare e rispondere a potenziali minacce alla sicurezza. L'obiettivo di un honeypot è raccogliere informazioni su tattiche, tecniche e procedure utilizzate dagli attori malintenzionati, che possono aiutare a migliorare la sicurezza complessiva della rete.
alt text
Intelligence sulle minacce migliorata: gli honeypot forniscono preziose informazioni su tattiche, tecniche e procedure (TTP) degli attaccanti, aiutando i team di sicurezza a migliorare le proprie difese.
Rilevamento e risposta precoci: gli honeypot possono rilevare gli attacchi in anticipo, consentendo una risposta rapida e la mitigazione delle minacce.
Superficie d'attacco ridotta: identificando vulnerabilità e configurazioni errate negli honeypot, le organizzazioni possono ridurre la superficie d'attacco e impedire la diffusione degli attacchi.
Configurare un honeypot è stato un ottimo modo per sviluppare conoscenze in vari settori, tra cui intelligence sulle minacce, rilevamento delle vulnerabilità e networking. Analizzando i dati raccolti dal mio honeypot, potrò ottenere informazioni su tattiche e tecniche degli attaccanti, dalle quali potrò creare PoC; questo è davvero utile quando vengono scoperti nuovi 0day.
Non sarebbe utile solo per l'intelligence sulle minacce, ma mi permetterebbe anche di migliorare la postura di sicurezza della mia organizzazione, prevenire attacchi futuri e migliorare le prestazioni complessive del sistema.
Sto eseguendo tpot su un server cloud Debian 12 con 16GB di RAM / 6 core vCPU completamente segregato dalla mia infrastruttura principale. L'installazione è stata abbastanza semplice: è bastato eseguire un singolo script che si trova qui, e poi riavviare il sistema.
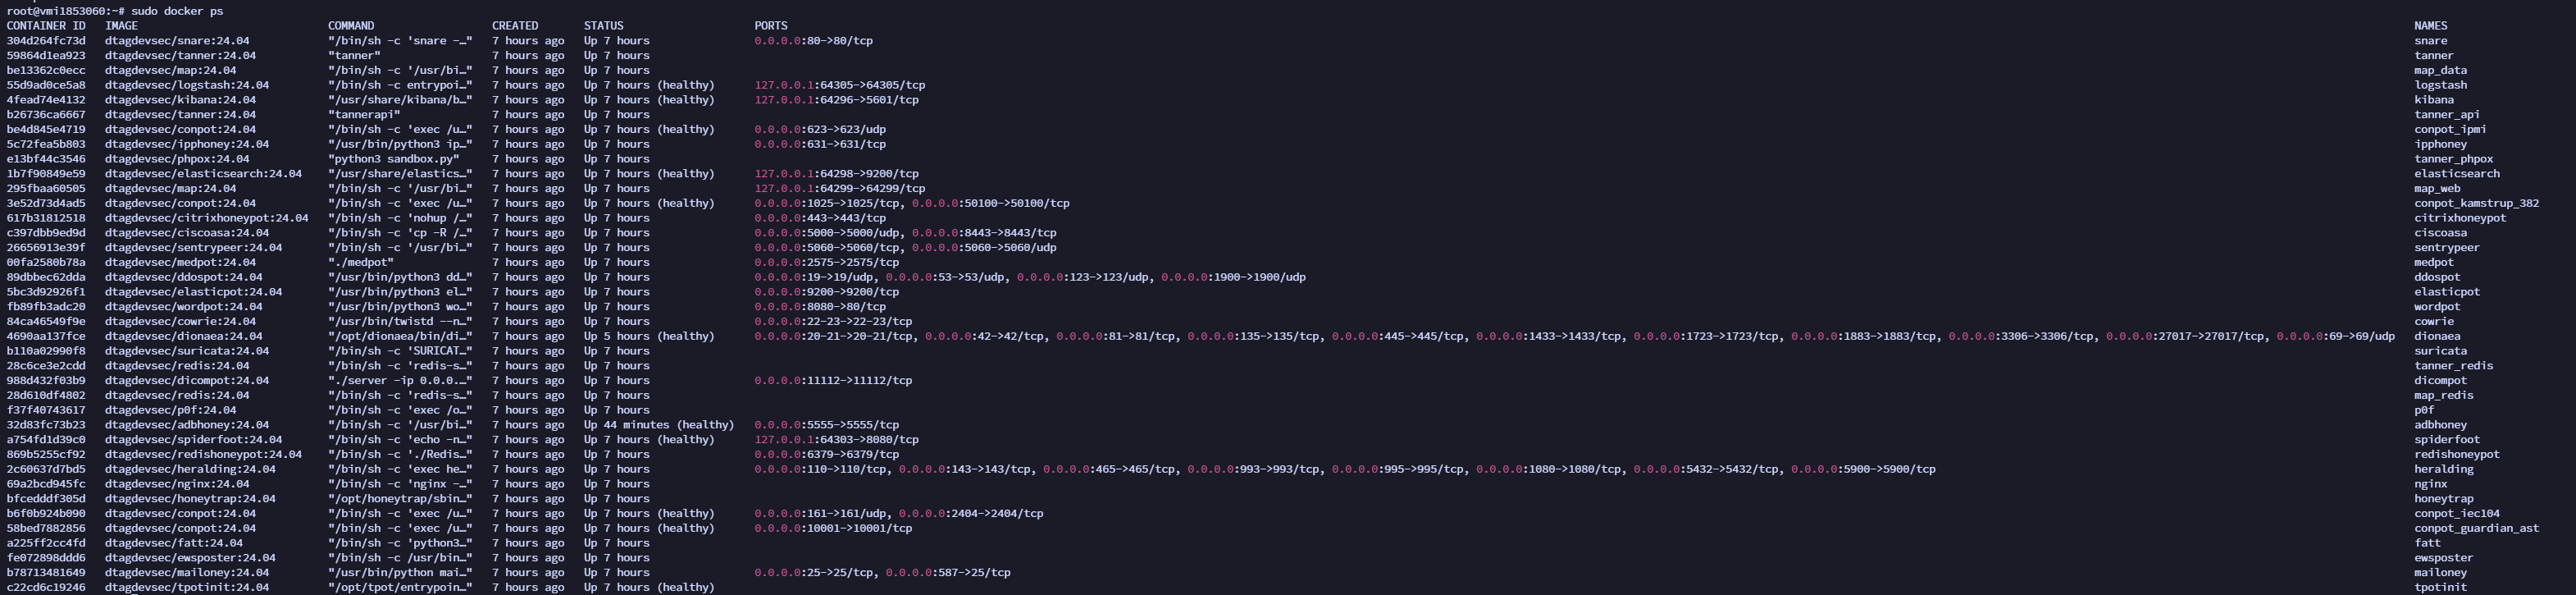
Una volta che il sistema è di nuovo online, il pannello di amministrazione sarà accessibile sulla porta 64297 e le connessioni SSH sulla porta 64295. Nota che, una volta che il sistema è di nuovo online, potrebbe volerci del tempo perché tutti i container Docker vengano caricati; una volta caricati, dovrebbe apparire come sotto quando si esegue sudo docker ps:

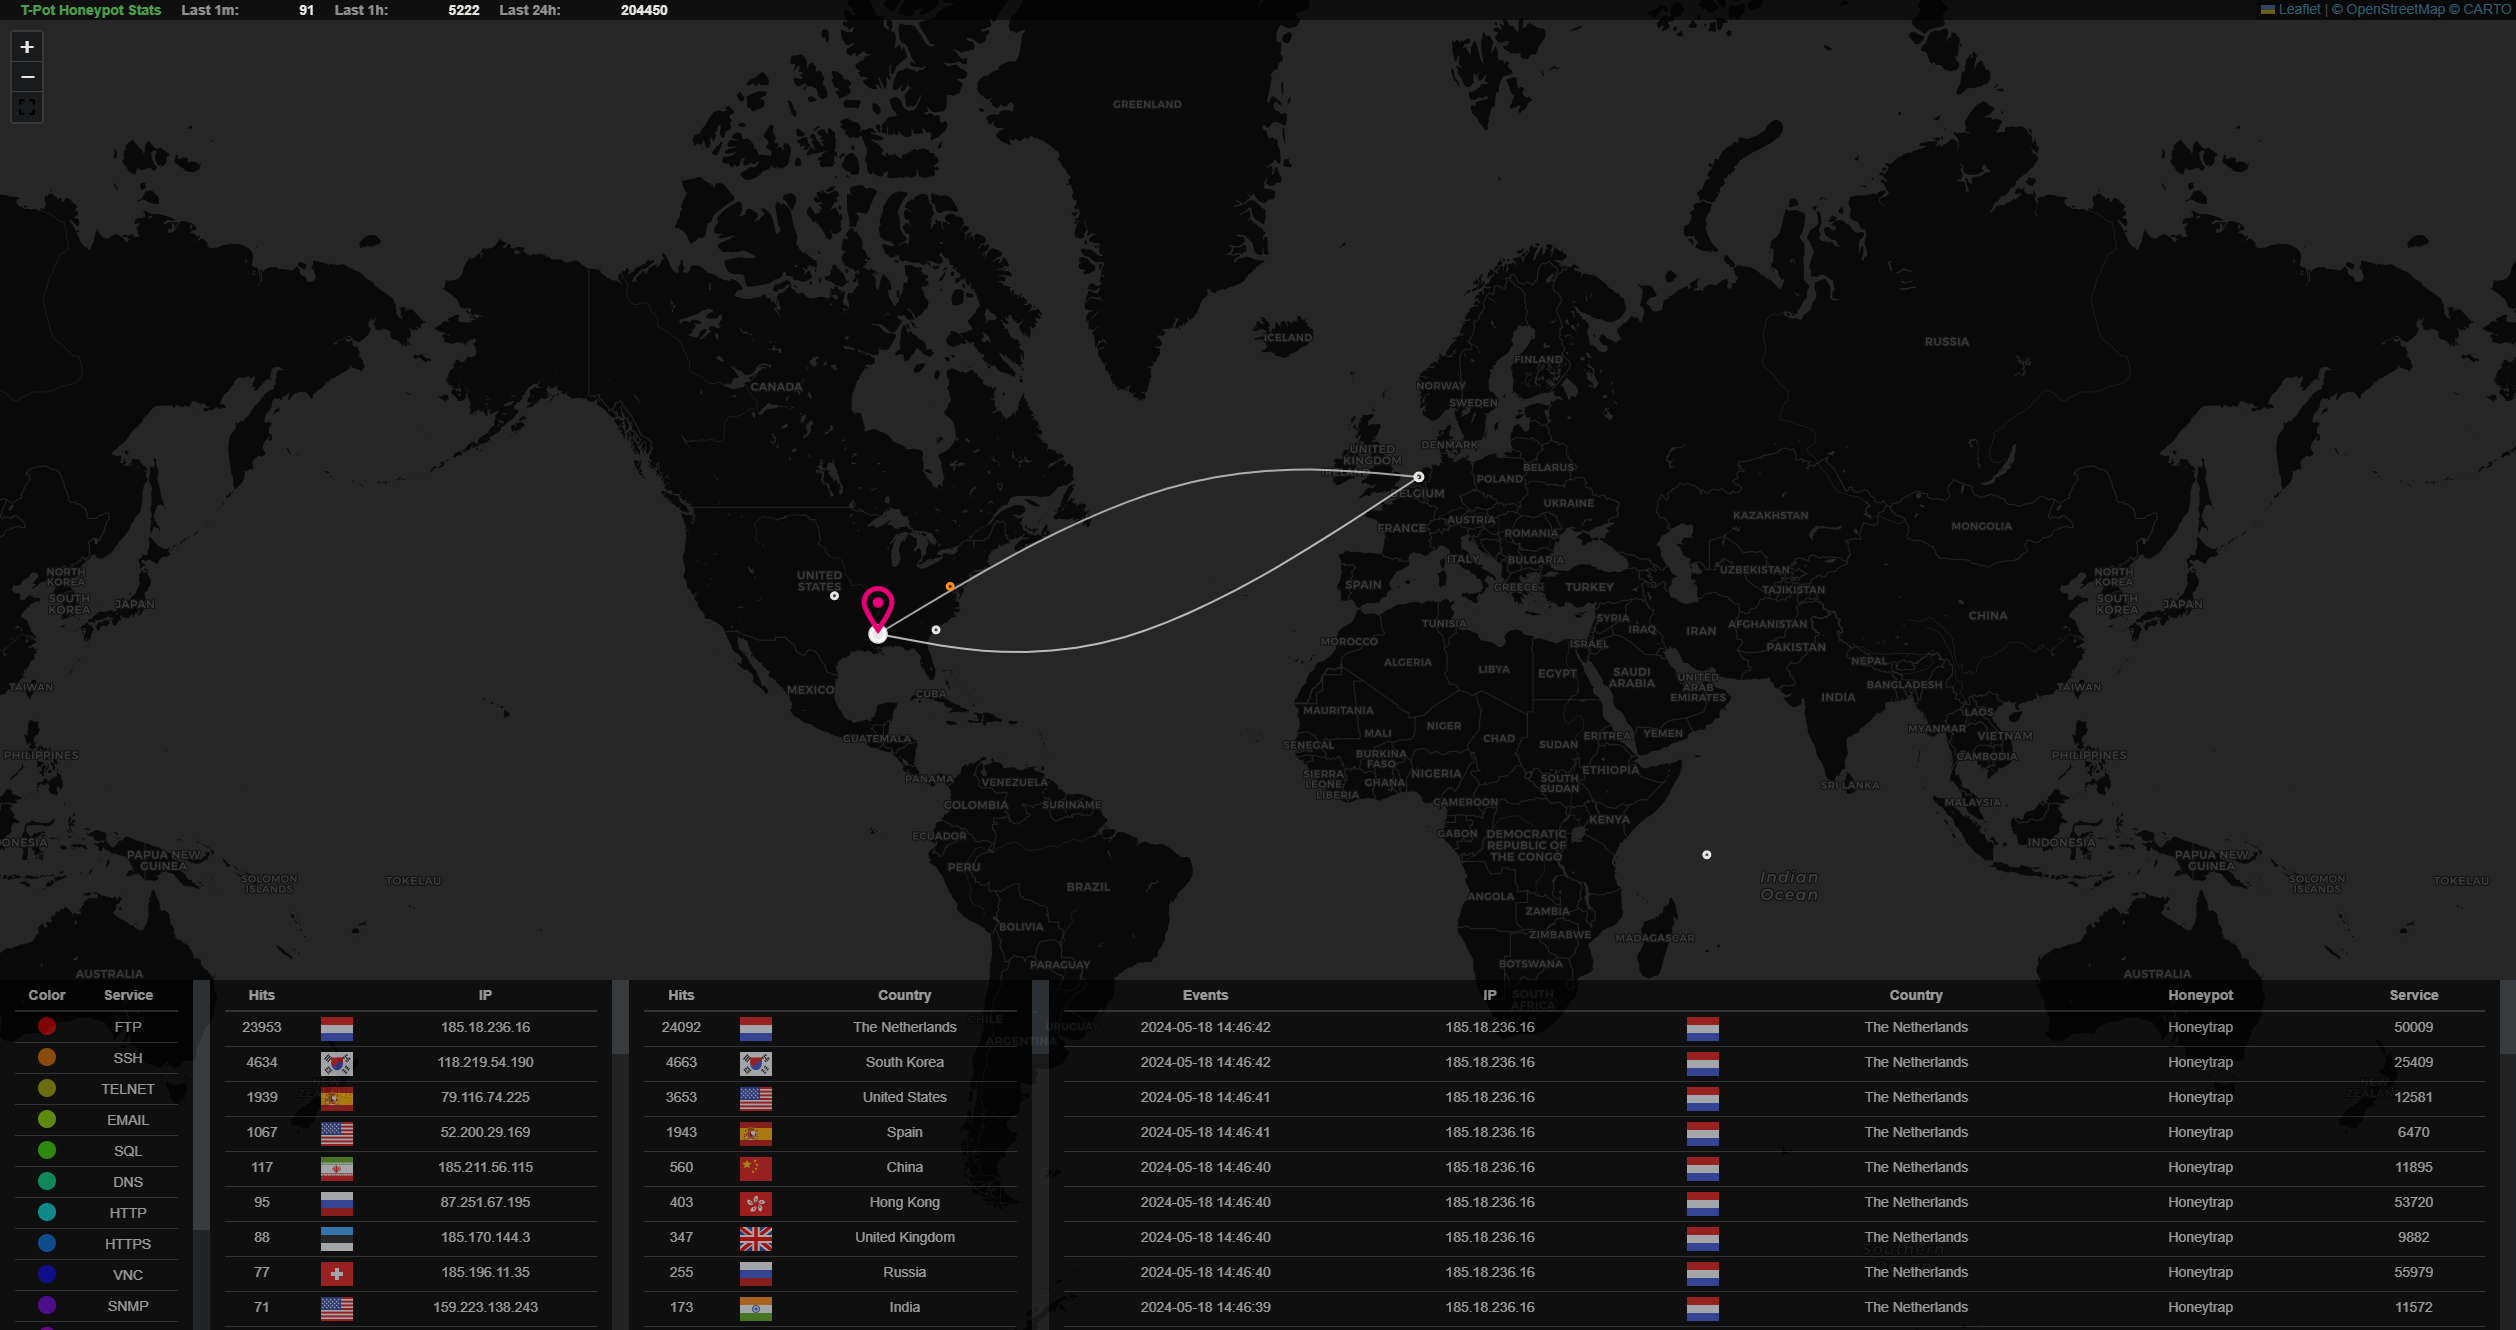
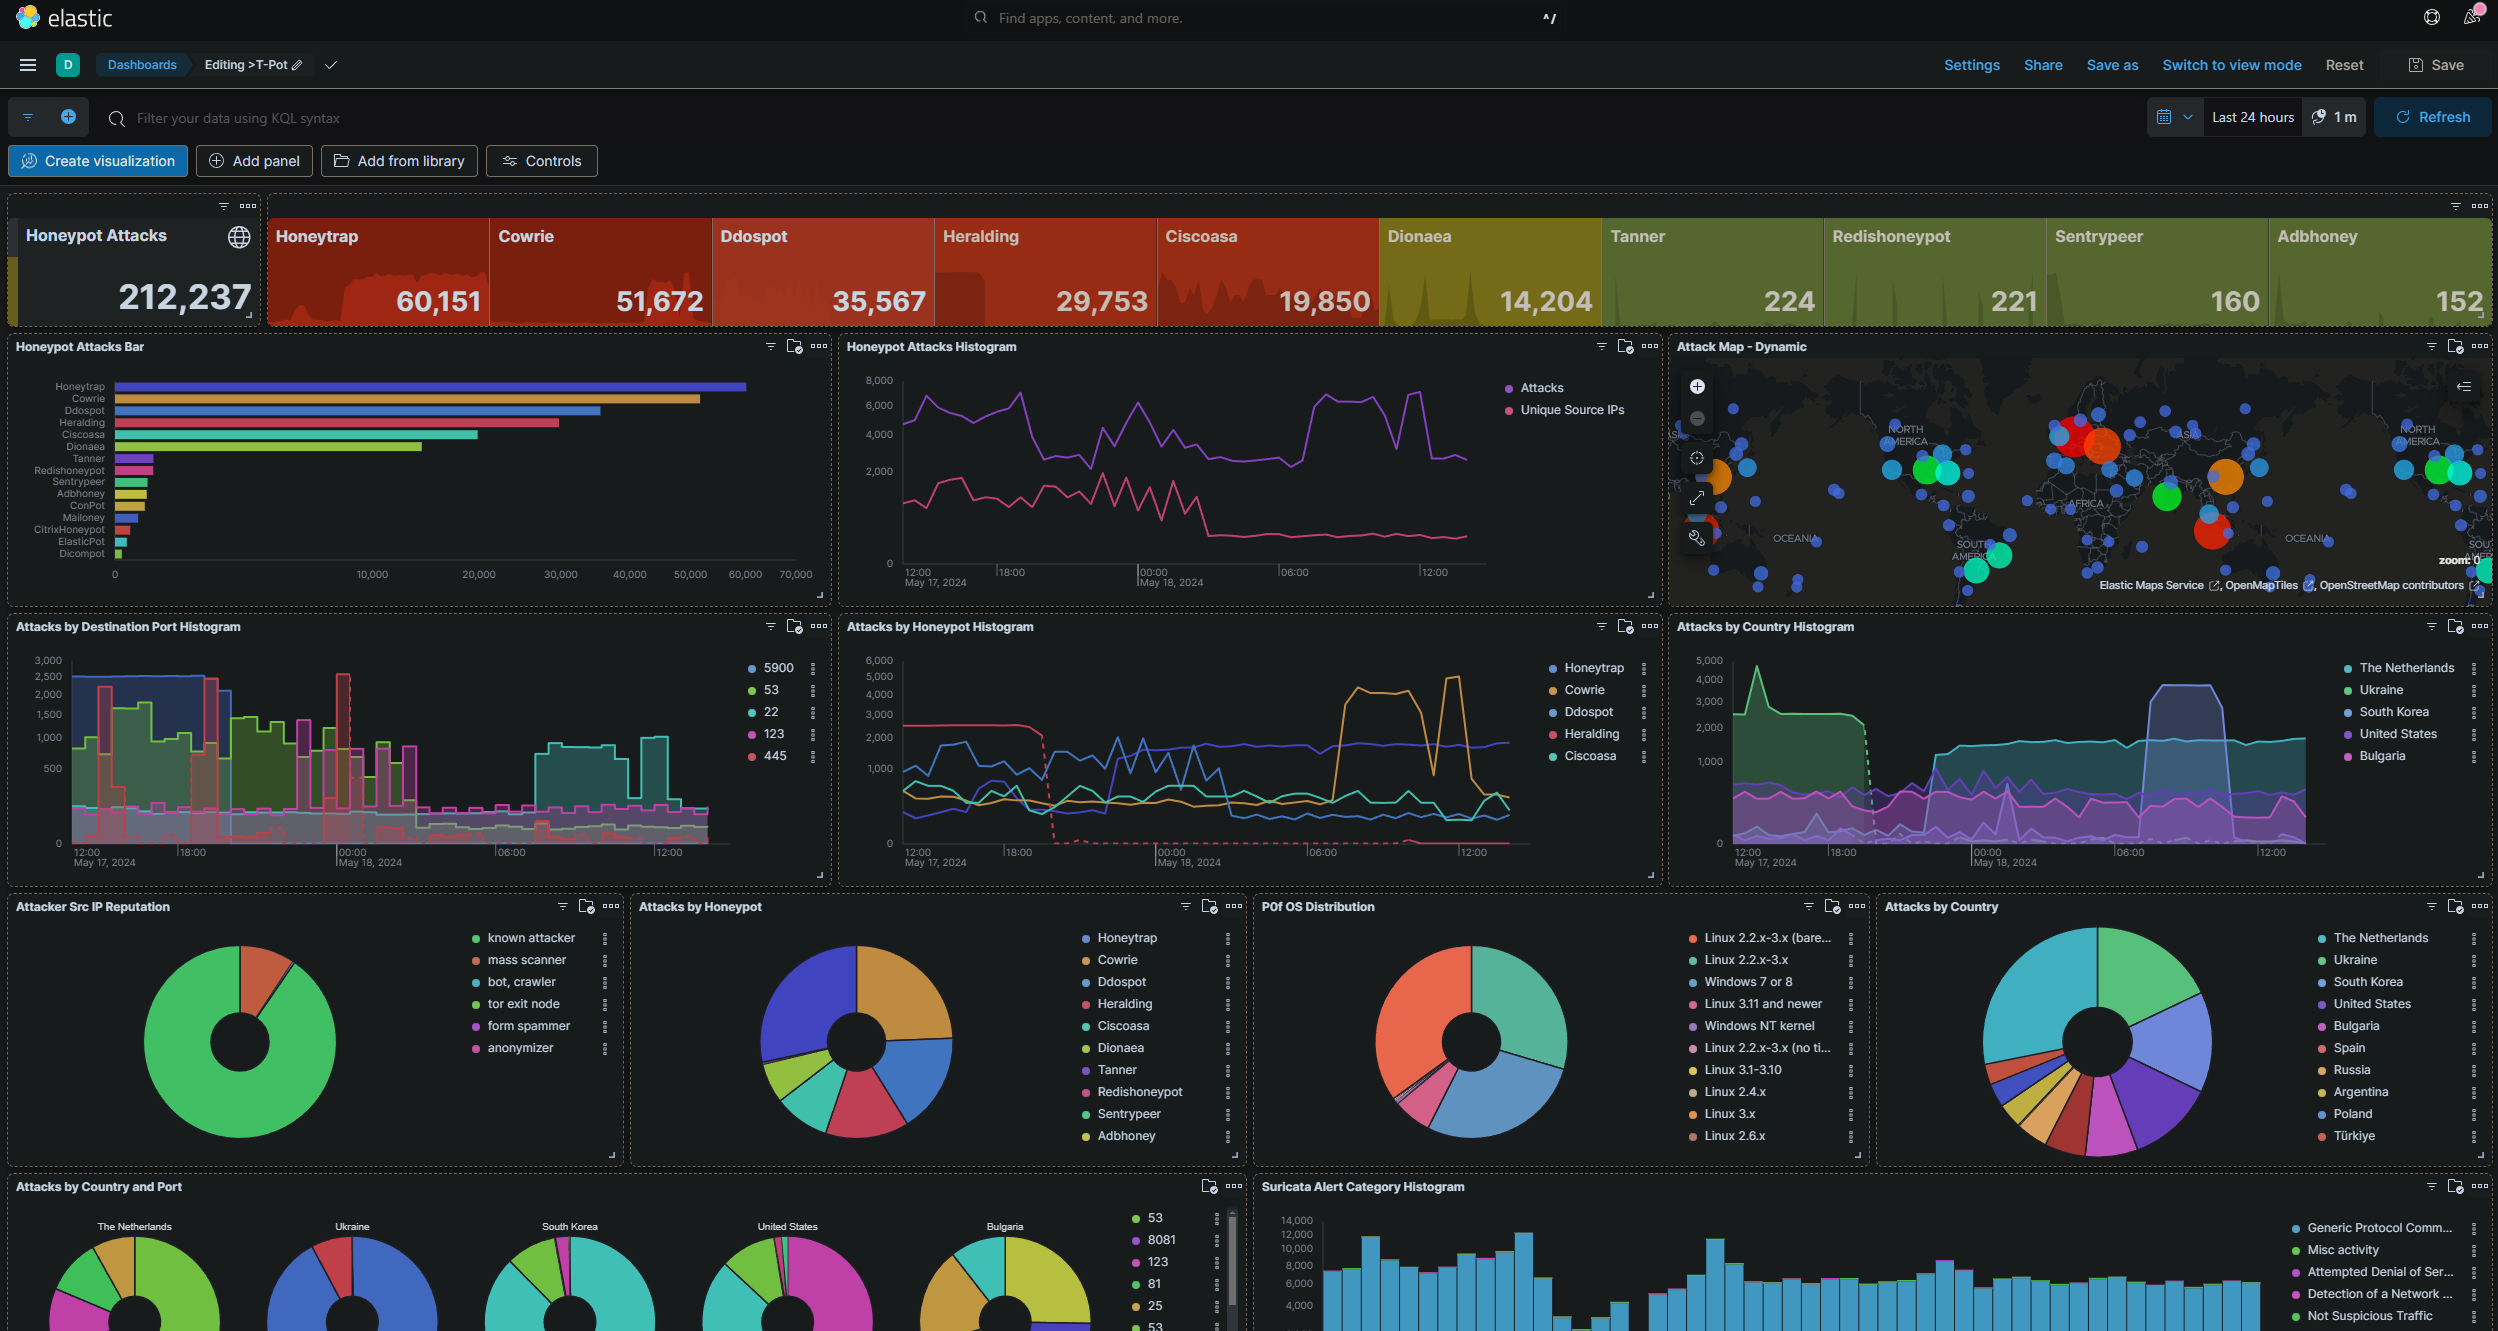
I log possono essere recuperati dalla cartella tpotce/data.
All'interno di questo repository ho creato una GH Action che aggrega i primi 500 IP malevoli raccolti da Elastic e li invia a un file, a partire dal quale cercherò di creare un nuovo workflow per inviarli e marcarli come bad-reputation su comuni siti di threat intel come Talos CTI.
Un link a tutti gli IP malevoli rilevati può essere trovato qui.
Se per qualsiasi motivo desideri rilevare honeypot tpot, ho creato un metodo di rilevamento qui. Per eseguire questo script, ci sono alcuni prerequisiti:
nuclei -u https://host.com -t honeypot-detection.yamlSe hai domande, non esitare a contattarmi tramite Signal o via email: [email protected].
Se desideri sostenere il mio lavoro, sentiti libero di fare una donazione tramite Buy Me a Coffee — il tuo supporto significa molto ed è davvero apprezzato!

