
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-43798-mass_scanner — Scanner di massa per la lettura non autorizzata di file in Grafana CVE-2021-43798, con supporto per singoli target, liste di hostname e intervalli IP con verifica PoC. | Kitploit
Strumenti/GitHubGitHub/rodpwn/cve-2021-43798-mass_scanner
RicognizioneScanner di VulnerabilitàExploitRaccolta InformazioniSicurezza Web
GitHubrodpwn/cve-2021-43798-mass_scanner

CVE-2021-43798-mass_scanner

Scanner di massa per la lettura non autorizzata di file in Grafana CVE-2021-43798, con supporto per singoli target, liste di hostname e intervalli IP con verifica PoC.

Vedi Repository

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
544 anni faNon ancora revisionato

Grafana CVE 2021-43798

Vulnerabilità di lettura arbitraria dei file non autorizzata in Grafana CVE-2021-43798

dipendenze

root@kitploit:~
python3 -m pip install -r requirements.txt

oppure

pipenv install -r requirements.txt
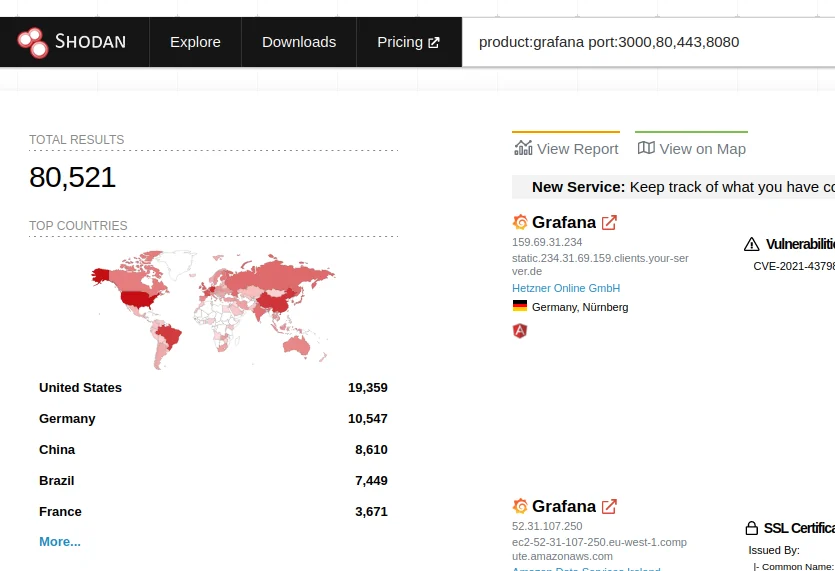
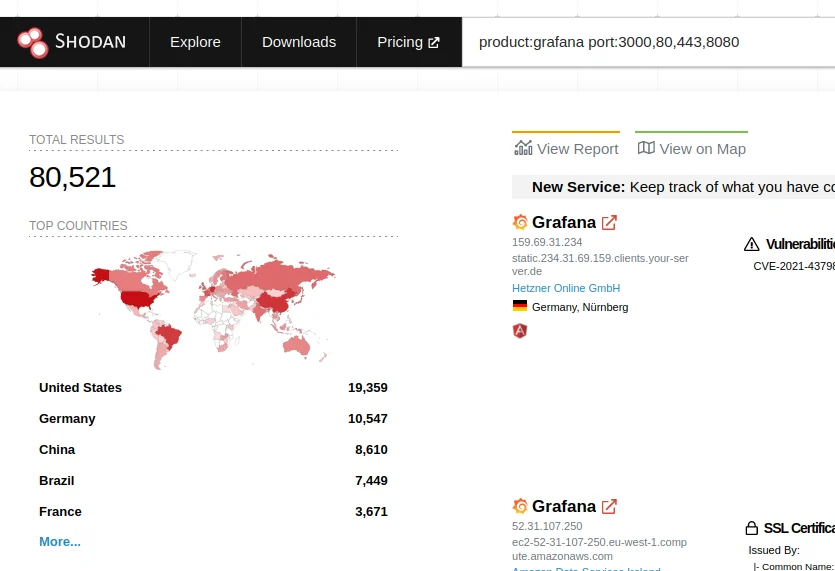
Dorks

shoot_shodan.png

  • Dorks (Shodan | Google)
    • Google Dorks
    • Shodan Dorks

Utilizzo

  • Target senza / alla fine. E senza http:// o https://
    • Esempio di file targets.txt
root@kitploit:~
target.com
example.com
foo.gov
xpto.com.de
root@kitploit:~

usage: tool [-h] [--file <hostnames.txt>] [--range <ip-start>,<ip-end>] [--single SINGLE]

optional arguments:
  -h, --help                   show this help message and exit
  --file <hostnames.txt>       Input your target host lists
  --range <ip-start>,<ip-end>  Set range IP Eg.: 192.168.15.1,192.168.15.100
  --single <target>            Only one target
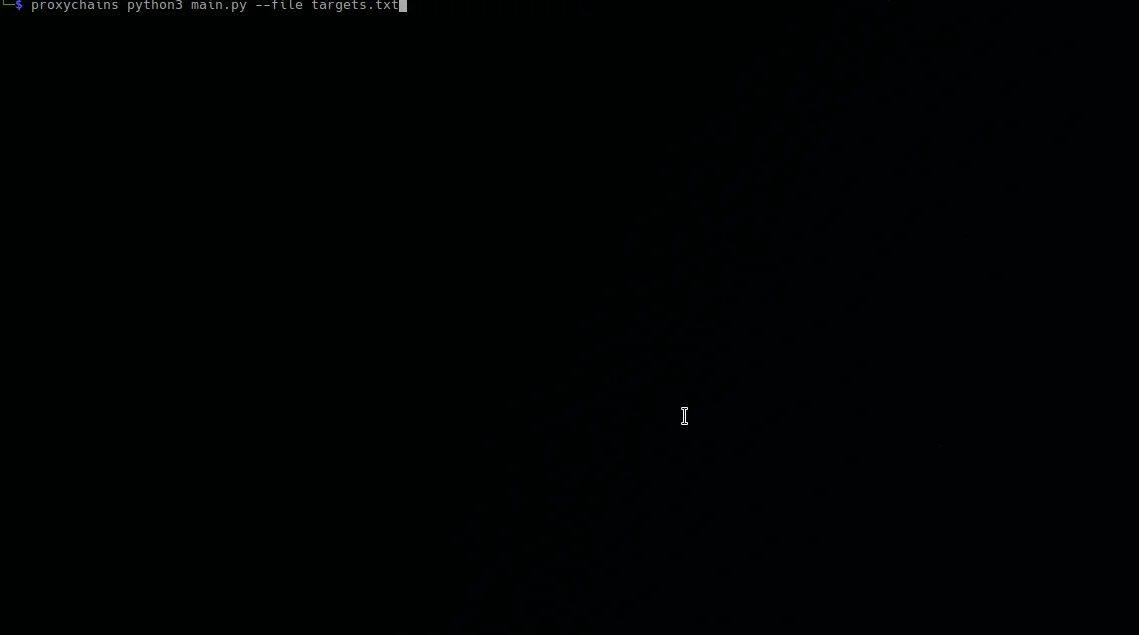
PoC

poc.gif

Funzionalità

  • Intervallo di IP con --range Es: python3 main.py --range 192.168.0.1,192.168.1.253
  • Elenco di hostname con --file Es: python3 main.py --file hostnames.txt
  • Test di un singolo target con --single Es: python3 main.py --single example.com:3000

Riferimenti

https://github.com/jas502n/Grafana-CVE-2021-43798

GUARDA QUI

root@kitploit:~
+------------------------------------------------------------------------------+
|  [!] Legal disclaimer: Usage of this tool for attacking                      |
|  targets without prior mutual consent is illegal.                            |
|  It is the end user's responsibility to obey all applicable                  | 
|  local, state and federal laws.                                              |
|  Developers assume no liability and are not responsible for any misuse or    |
|  damage caused by this program                                               |
+------------------------------------------------------------------------------+

Ciao!
bye-rui.gif

Scarica lo strumento