JSPanda
JSpanda è uno scanner di vulnerabilità di prototype pollution lato client. Ha due funzionalità principali: scansionare le vulnerabilità negli URL forniti e analizzare il codice sorgente delle librerie JavaScript.
Tuttavia, JSpanda non è in grado di rilevare vulnerabilità di prototype pollution avanzate.
Come funziona JSPanda?
- Utilizza molteplici payload per la vulnerabilità di prototype pollution.
- Raccolge tutti i link nei target per la scansione e aggiunge i payload agli URL ottenuti da JSpanda, naviga verso ogni URL con Chromedriver headless.
- Analizza tutte le parole nel codice sorgente delle librerie JavaScript potenzialmente vulnerabili e crea un semplice PoC JS trovando un gadget script, aiutandoti ad analizzare il codice manualmente.
Requisiti
- Scaricare l'ultima versione di Google Chrome e Chromedriver
- Selenium
Utilizzo
Scansione: python3.7 jspanda.py
- Aggiungi URL al file url.txt, ad esempio: example.com
Analisi base del codice sorgente: python3.7 analyze.py
- Aggiungi il codice sorgente di una libreria JavaScript in analyze.js
- Genera il codice PoC usando analyze.py
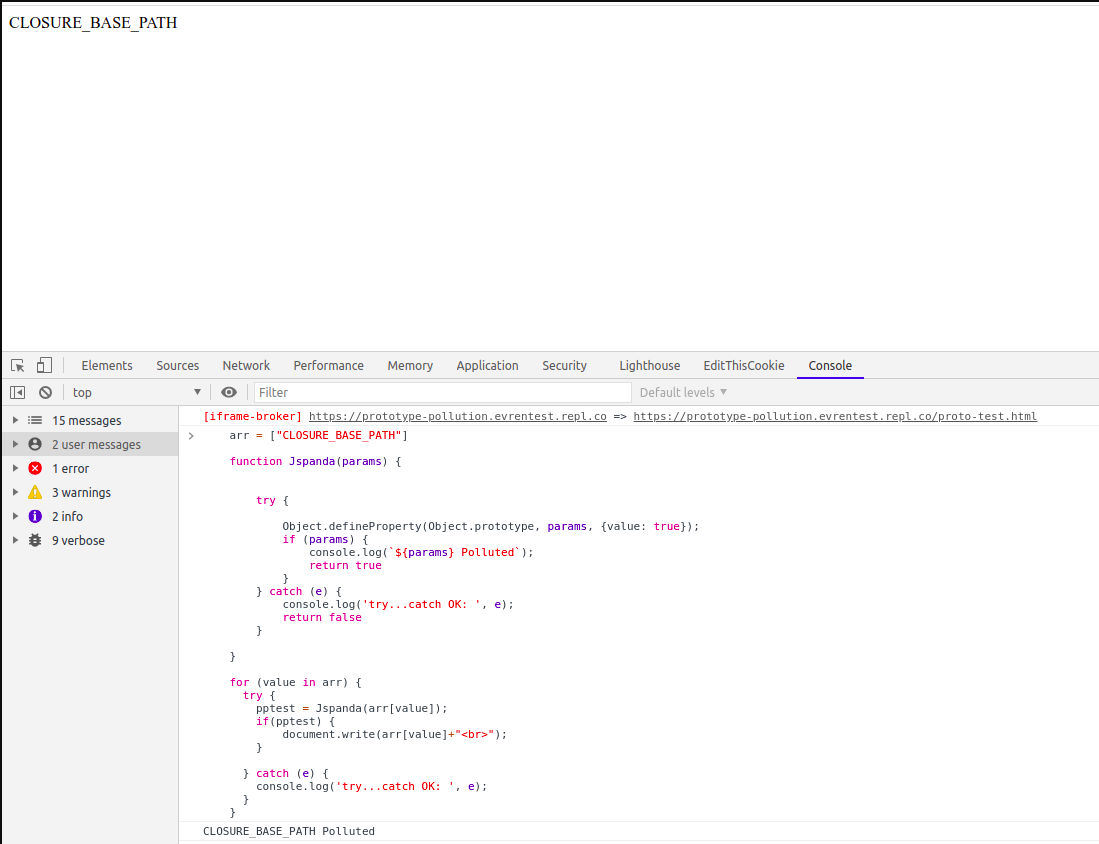
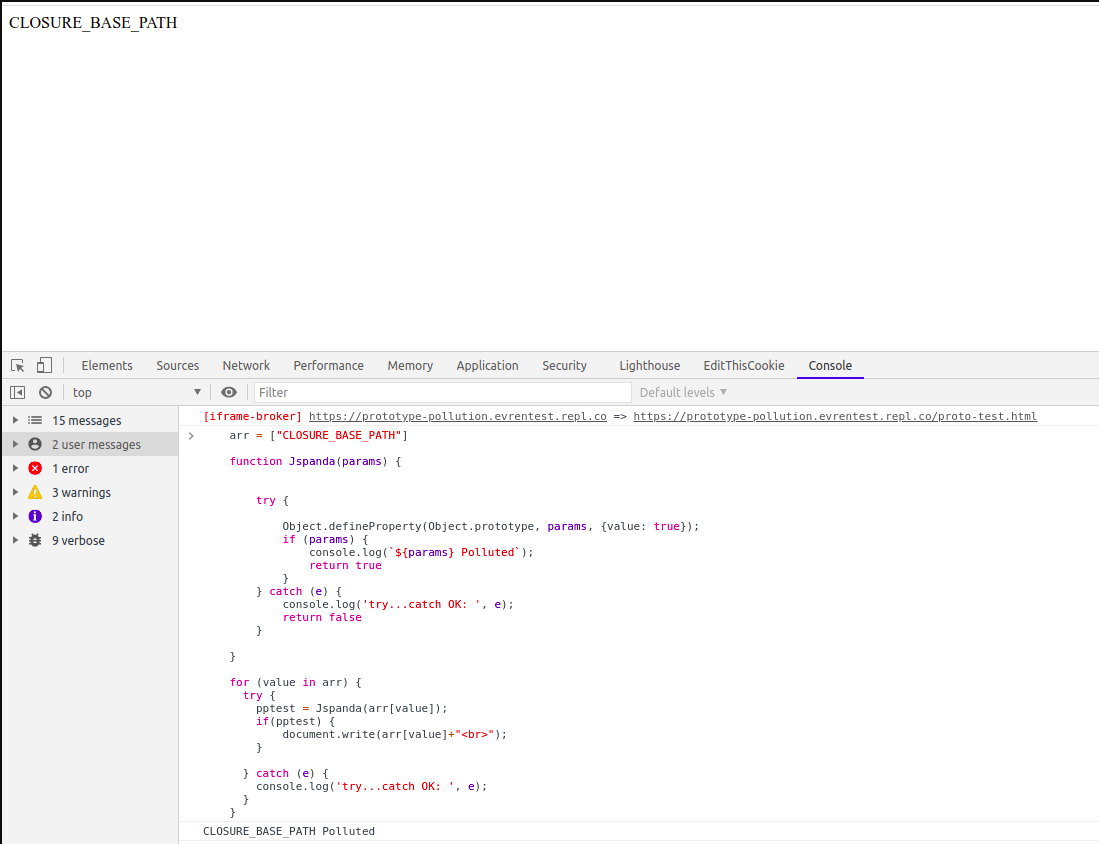
- Esegui il codice PoC sulla console di Chrome. Inquina tutte le parole raccolte dal codice sorgente e le mostra sullo schermo. Quindi potrebbe generare falsi positivi. Questi output forniscono informazioni aggiuntive ai ricercatori, non automatizzano tutto.
Dimostrazione

Analisi del codice sorgente - Screenshot
Materiali di supporto :
https://twitter.com/har1sec/status/1314469278322655233
https://github.com/BlackFan/client-side-prototype-pollution
https://github.com/ThePacketBender/notes/blob/01c0b834f6e3ee4d934b087b2d92c9e484dc2a50/web/prototype_pollution.txt
https://habr.com/ru/company/huawei/blog/547178/
https://infosecwriteups.com/javascript-prototype-pollution-practice-of-finding-and-exploitation-f97284333b2
https://github.com/securitum/research/tree/master/r2020_prototype-pollution
Impara la Prototype Pollution in Serie - Parte 2
dwisiswant0/ppfuzz
GitHub - raverrr/plution: Scanner di prototype pollution che utilizza Chrome headless
Vulnerabilità di JavaScript Prototype Poisoning in Natura
La Guida Completa alle Vulnerabilità di Prototype Pollution
 redsection/jspanda

