 redhat-infosec/priority-intelligence-requirements-dev
Questa guida descrive un processo per sviluppare i Requisiti Informativi Prioritari della Cyber Threat Intelligence.

Nell'ambiente in rapida evoluzione della cyber threat intelligence (CTI), la formulazione dei Requisiti di Intelligence Prioritari (PIR) rappresenta una componente cruciale del tuo programma di CTI e della fase di pianificazione e direzione del ciclo di intelligence. In qualità di analista di cyber threat intelligence, probabilmente conosci la sfida di bilanciare risorse limitate all'interno di piccoli team di CTI contro il compito colossale di fornire informazioni pertinenti e utilizzabili a decisori e stakeholder. Questo dilemma spesso lascia i team a confrontarsi con una scelta: dovrebbero adottare una posizione reattiva, rispondendo alle minacce emergenti man mano che si presentano, oppure dovrebbero orientarsi verso priorità proattive a lungo termine. L'integrazione dei PIR come principio guida aiuterà il tuo programma a perseguire priorità strategiche proattive con maggiore sicurezza, senza abbandonare le capacità reattive. Questo approccio non solo migliora le funzioni tradizionali come ricerca, indagine, analisi e reporting, ma eleva anche pratiche avanzate come la difesa informata dalle minacce (threat-informed defense), inclusi threat hunting e ingegneria della detection. In questo articolo del blog, approfondiamo questo processo fondamentale mentre sveliamo il significato dei PIR nel plasmare una funzione di CTI più efficace e strategica, consentendo così al tuo team di avere un impatto più sostanziale all'interno della tua organizzazione.
Il processo Red Hat originale era strutturato attorno a due distinti esercizi di valutazione del rischio, uno incentrato sui fattori interni e l'altro su quelli esterni. Questi esercizi venivano poi combinati in un esercizio di mappatura, dal quale derivavamo un insieme coerente di PIR. L'obiettivo era ambizioso: affrontare il 'Cosa', il 'Chi' e il 'Come' del panorama delle minacce. Il 'Cosa' si riferiva ai dati e all'infrastruttura della nostra organizzazione; il 'Chi' comprendeva descrizioni ad alto livello degli attori delle minacce come attori statali, criminalità organizzata o hacktivisti; e il 'Come' includeva in parte i tipi di vettori di accesso iniziale.
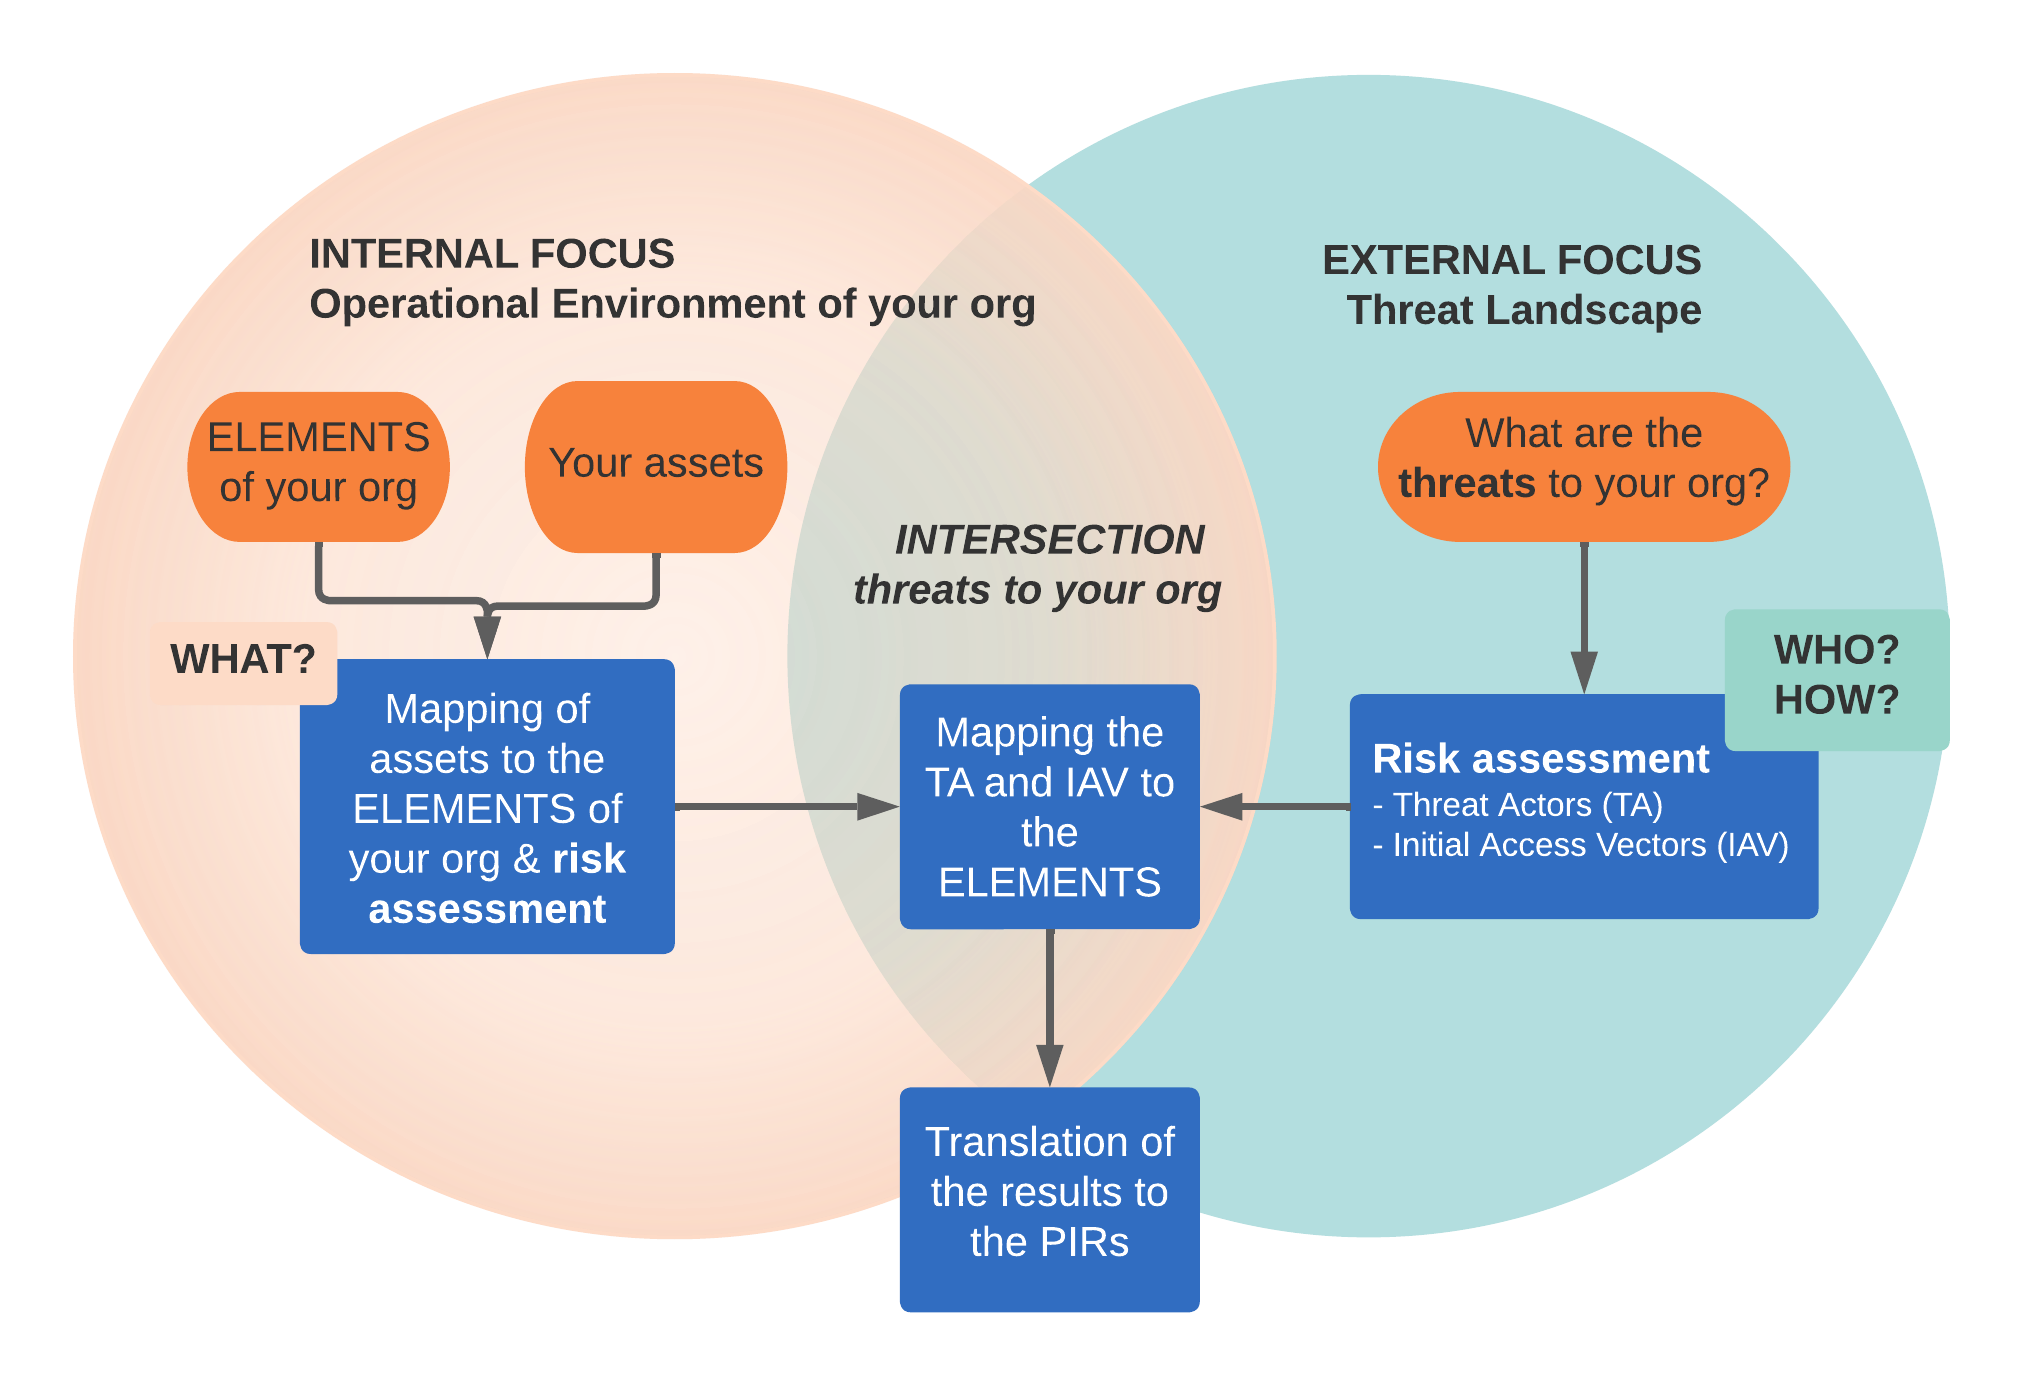
Sulla carta, la categorizzazione degli attori delle minacce (TA) e dei vettori di accesso iniziale (IAV) si presentava bene, offrendo una storia apparentemente completa quando si presentavano i PIR agli stakeholder. Tuttavia, man mano che ripetevamo questo esercizio su larga scala in diverse organizzazioni, abbiamo incontrato sfide significative. Il processo era molto laborioso, aggiungendo settimane di lavoro e decine di ore per il team, ma non produceva il valore atteso in termini di operatività. Abbiamo anche scoperto che la categorizzazione generale degli attori delle minacce e dei vettori di accesso iniziale mancava della profondità necessaria per l'operatività. Ciò che mancava era una granularità più fine, come Tattiche, Tecniche e Procedure (TTP) e la relativa categorizzazione MITRE ATT&CK. Riconoscendo questa lacuna, abbiamo spostato la nostra attenzione su aspetti che fornivano input più sostanziali per l'operatività dei PIR.
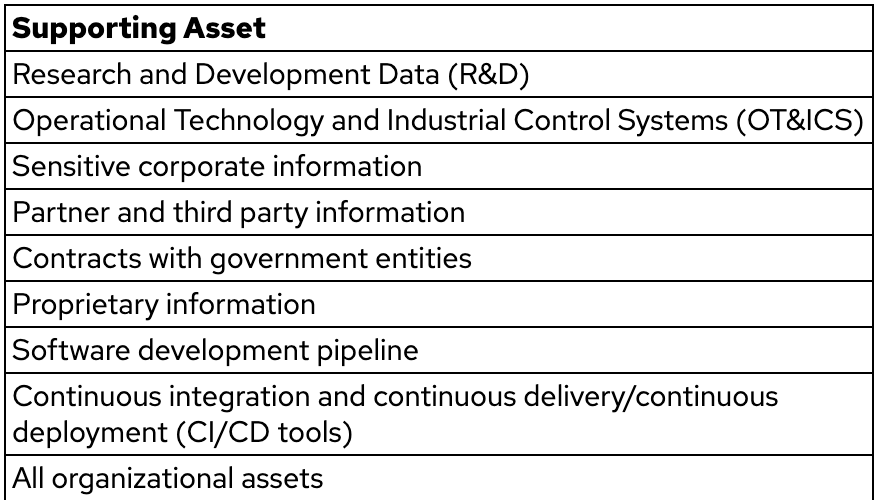
Questo è un processo in cinque fasi: Fase 1, identificare gli elementi organizzativi chiave dai documenti strategici; Fase 2, mappare questi elementi alle risorse di supporto; Fase 3, collegare gli elementi con i tipi di operazioni avversarie utilizzando una classificazione personalizzata; Fase 4, valutare i rischi utilizzando una matrice probabilità/impatto per determinare l'attrattività degli elementi per gli attaccanti; e infine, Fase 5, personalizzare i PIR in requisiti di intelligence utilizzabili.
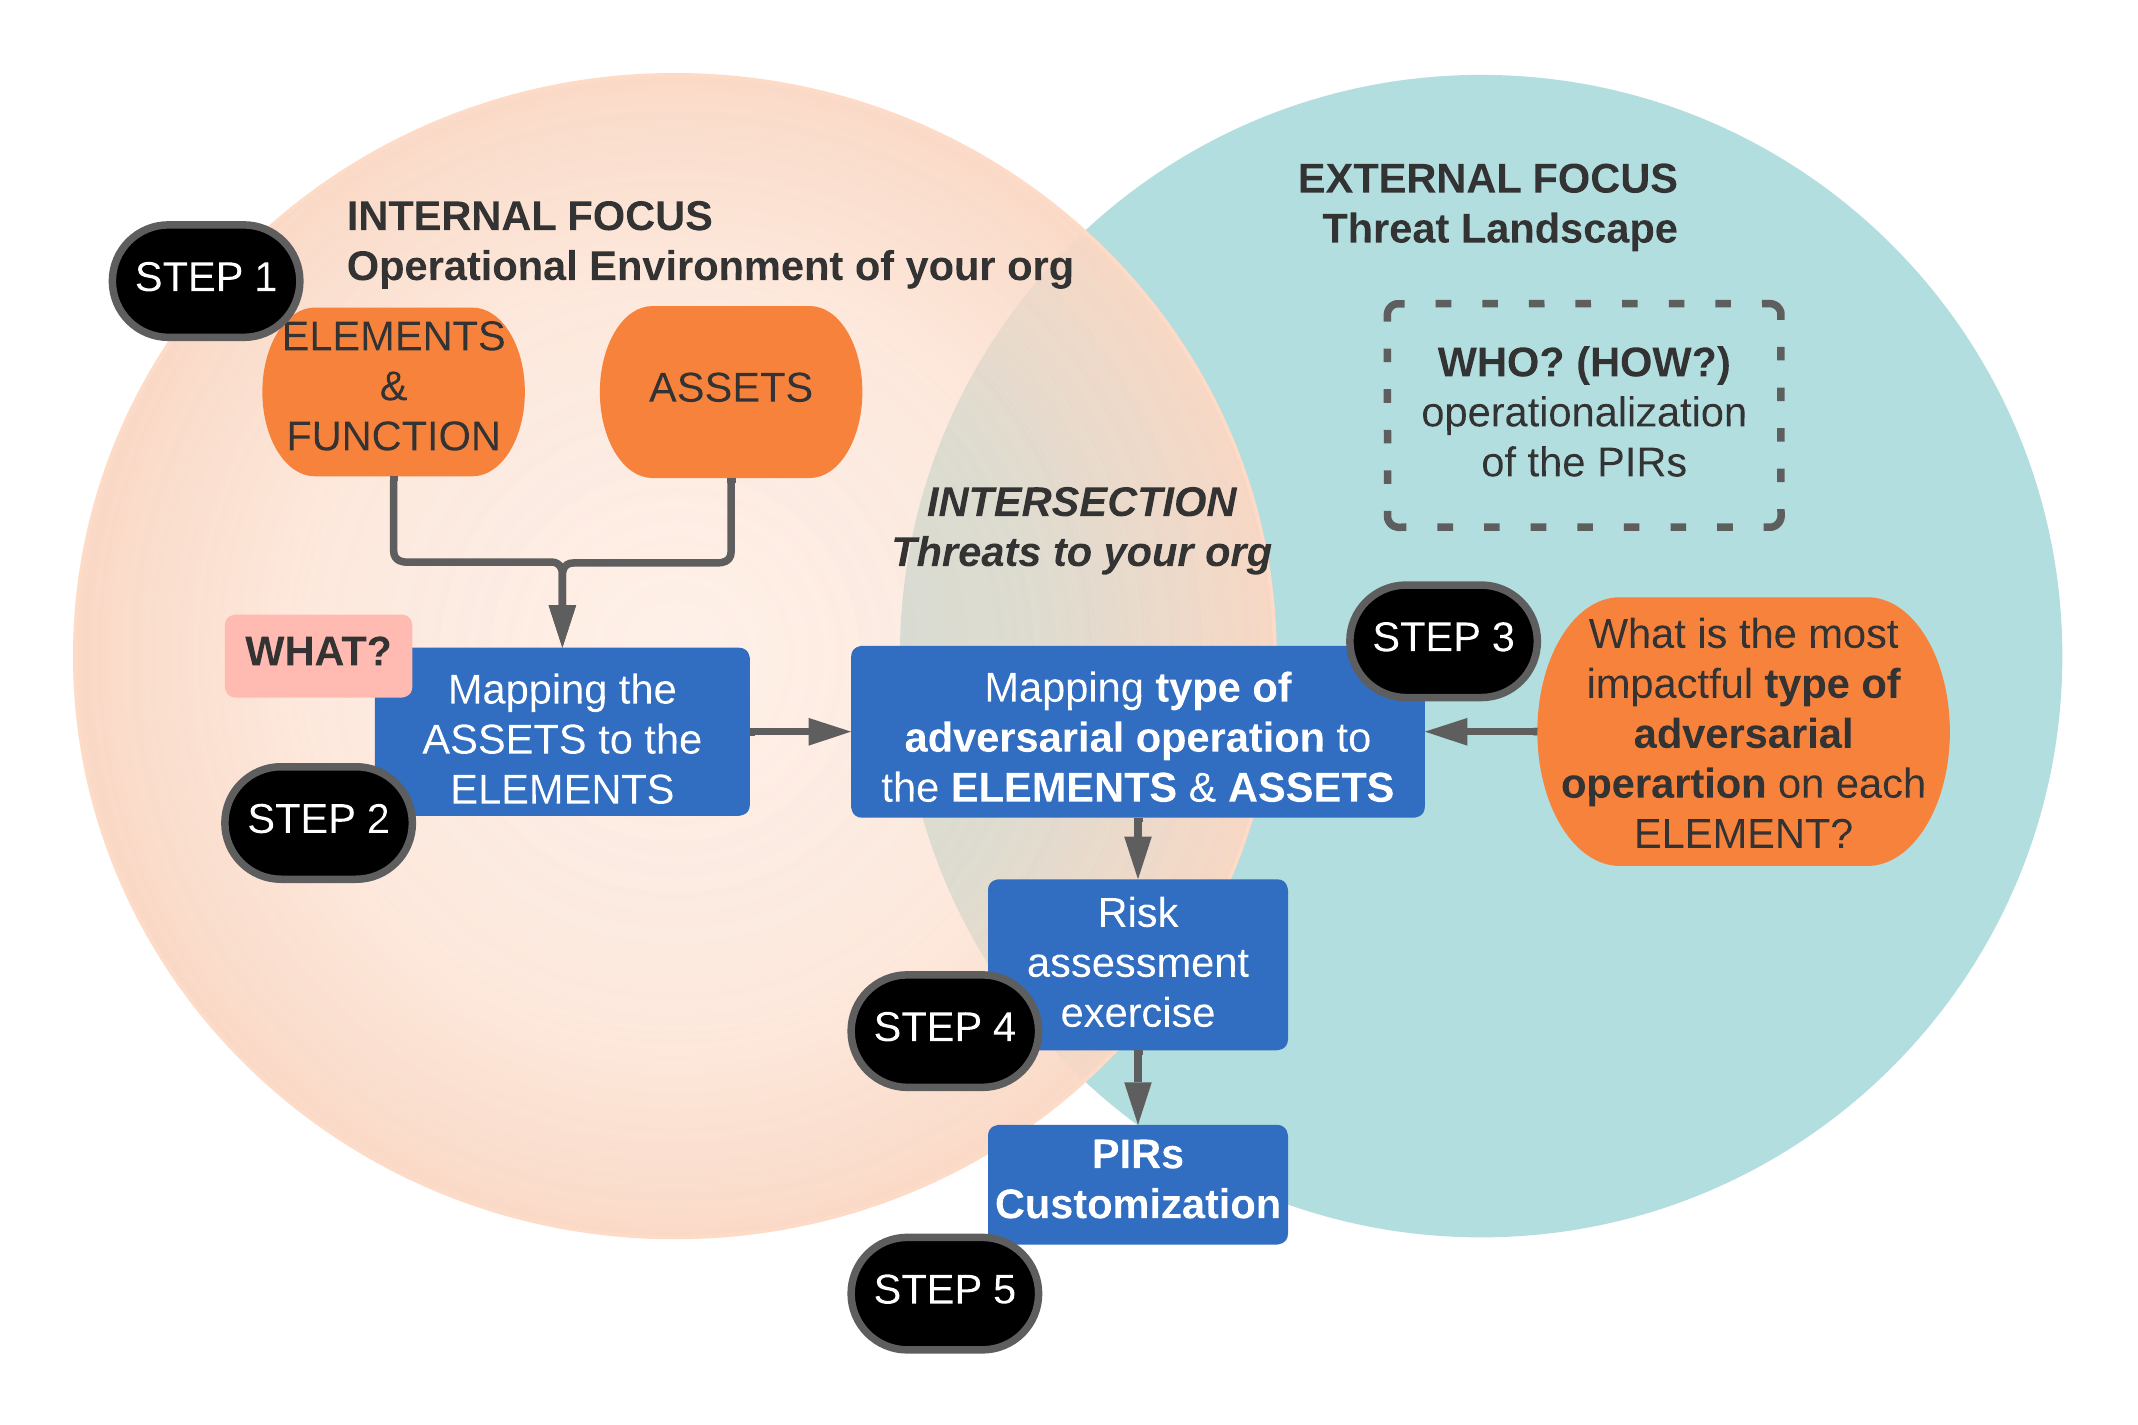
La fase iniziale prevede l'identificazione degli elementi chiave della tua organizzazione. Questi elementi non sono direttamente correlati alla sicurezza delle informazioni, ma sono cruciali per definire l'identità della tua organizzazione. Derivano da documenti strategici di alto livello, come relazioni annuali, strategie aziendali, comunicazioni della dirigenza senior e persino la sezione 'Chi siamo' del tuo sito web. Questi documenti contengono parole chiave, argomenti o brevi frasi che racchiudono la strategia, la missione e la visione della tua organizzazione.
Domande che possono aiutarti a definire gli ELEMENTI della tua organizzazione:
Questi elementi dovrebbero descrivere l'essenza della tua organizzazione, inclusi sia gli aspetti evidenti che quelli sottili. Definiscono ciò che rende unica la tua organizzazione, perché i clienti scelgono i tuoi prodotti o servizi e cosa ti distingue dai concorrenti. Questo include anche dati preziosi come informazioni proprietarie, R&S, relazioni con i partner e informazioni aziendali sensibili.
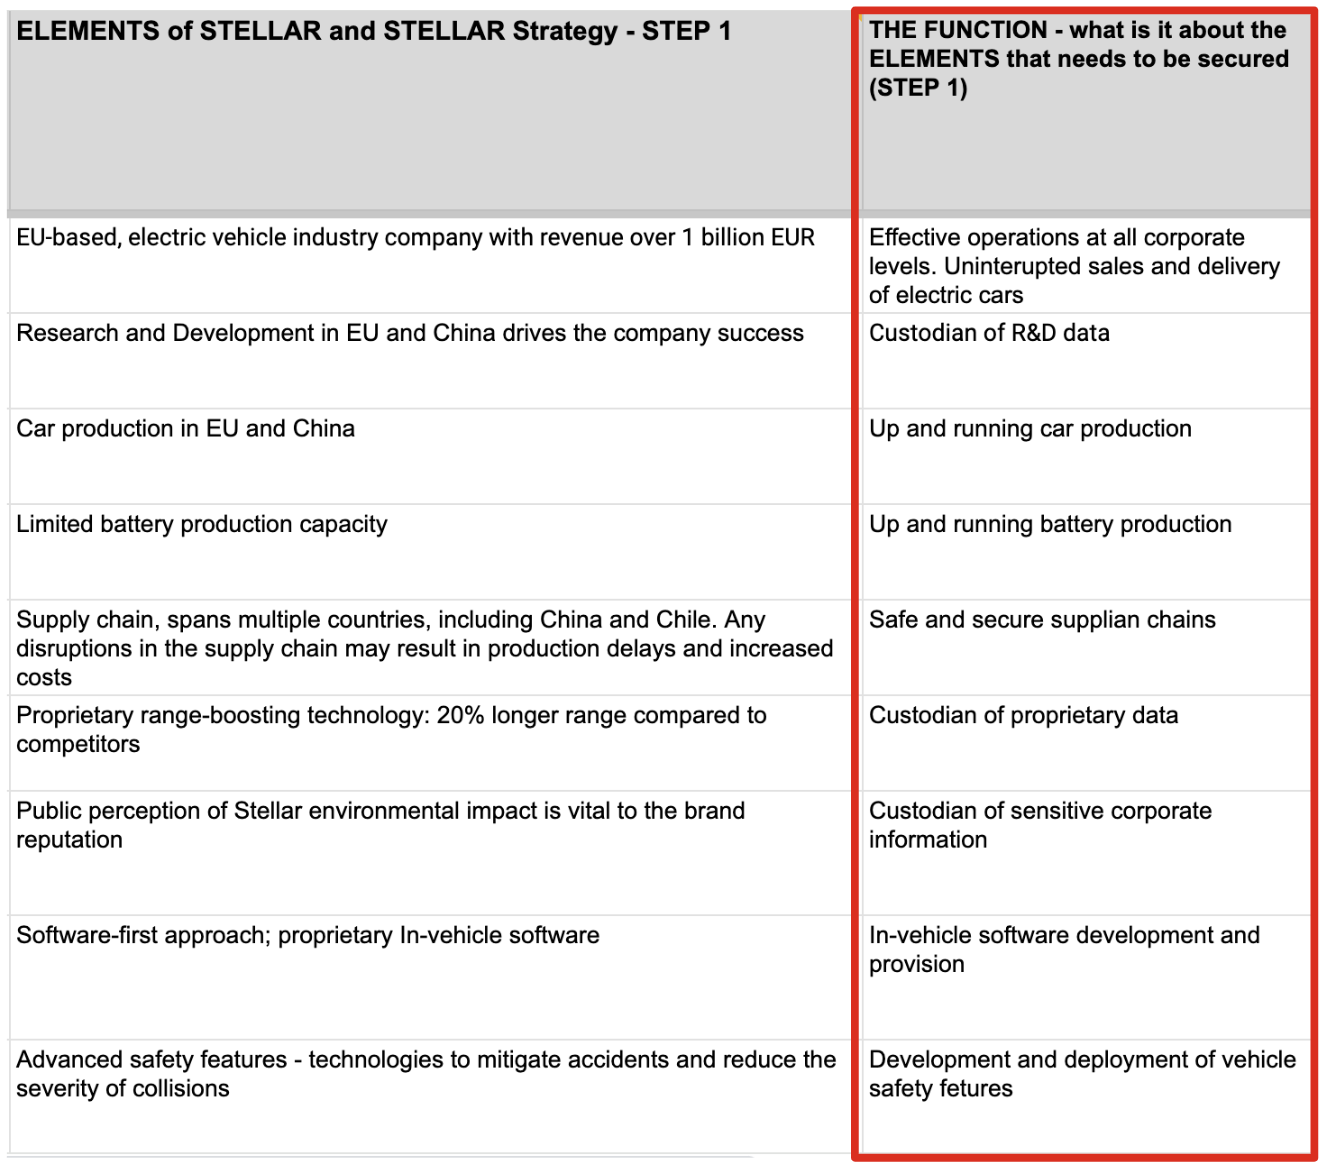
Esempi di elementi per un fittizio produttore di veicoli elettrici, Stellar Electric[^1]:
SOTTO-FASE: FUNZIONE Legata a questi elementi c'è una sotto-fase chiamata 'Funzione'. Essa collega gli elementi alla sicurezza delle informazioni chiarendo cosa deve essere protetto dal punto di vista della sicurezza delle informazioni. Ad esempio, se un elemento è 'capacità di produzione di batterie limitata', la sua funzione potrebbe essere garantire la continuità della produzione di batterie. Questo contesto aiuta a comprendere l'elemento da una prospettiva di sicurezza delle informazioni e guida il successivo esercizio di valutazione del rischio.
Output: Foglio che elenca gli ELEMENTI e la FUNZIONE degli ELEMENTI della tua organizzazione