 rabobank-cdc/dettect
Rileva Tattiche, Tecniche e Minacce di Combattimento

Ultima versione: 2.2.0
Per iniziare con DeTT&CT, dai un'occhiata a una di queste risorse:
Video
DeTT&CT mira ad assistere i blue team nell'uso di ATT&CK per valutare e confrontare la qualità delle sorgenti di log, la copertura della visibilità, la copertura delle rilevazioni e i comportamenti degli attori delle minacce. Tutto ciò può aiutare, in modi diversi, a rendere la tua organizzazione più resiliente contro gli attacchi che la prendono di mira. Il framework DeTT&CT è costituito da uno strumento Python (CLI DeTT&CT), file di amministrazione YAML, l'Editor DeTT&CT (per creare e modificare i file di amministrazione YAML) e tabelle di punteggio per rilevazioni, sorgenti dati e visibilità.
DeTT&CT offre le seguenti funzionalità per i domini ATT&CK Enterprise, ICS e Mobile:
Le visualizzazioni colorate sono create con l'aiuto di ATT&CK™ Navigator di MITRE. Per i file layer creati da DeTT&CT, consigliamo di utilizzare questo URL del Navigator poiché garantisce che i metadati nel file layer non abbiano una sottolineatura gialla: https://mitre-attack.github.io/attack-navigator/#comment_underline=false&metadata_underline=false
Questo progetto è sviluppato e mantenuto da Marcus Bakker (Twitter: @Bakk3rM) e Ruben Bouman (Twitter: @rubinatorz). Sentiti libero di contattarci, i DM sono aperti. Apprezziamo se poni qualsiasi domanda su come utilizzare DeTT&CT aprendo una issue su GitHub. Avere le domande e le risposte lì aiuterà notevolmente altre persone con domande e sfide simili.
Accogliamo con piacere i contributi! I contributi possono essere sia sotto forma di codice che di idee che potresti avere per ulteriori sviluppi, miglioramenti dell'usabilità, ecc.
I seguenti soggetti hanno supportato lo sviluppo di DeTT&CT con tempo o finanziariamente.
Rabobank - Società bancaria e di servizi finanziari multinazionale olandese. L'alimentazione e l'agroindustria costituiscono il principale ambito internazionale di Rabobank.
Parti significative di DeTT&CT sono state sviluppate nel periodo in cui abbiamo lavorato come consulenti presso Rabobank.
Cyber Security Sharing & Analytics (CSSA) - Fondata nel novembre 2014 da sette grandi aziende tedesche come alleanza per affrontare congiuntamente le sfide della cyber security in modo proattivo, rapido ed efficace. Attualmente, CSSA conta 13 aziende associate.
Con il patrocinio finanziario della CSSA, abbiamo aggiunto il supporto per ATT&CK ICS a DeTT&CT.
Polizia Nazionale Olandese. Con il patrocinio finanziario della Polizia Nazionale Olandese, abbiamo aggiunto il supporto per ATT&CK Mobile a DeTT&CT.
Il lavoro di altri ha ispirato alcune funzionalità all'interno di DeTT&CT:
La libreria Python per i tuoi file YAML DeTT&CT.
Dettectinator è pensato per essere incluso nei tuoi strumenti di automazione SOC. Può essere incluso come libreria Python o utilizzato tramite la riga di comando.
Dettectinator fornisce plugin per leggere le rilevazioni dal tuo SIEM o EDR e creare/aggiornare il file YAML DeTT&CT, così da poterlo utilizzare per visualizzare la tua copertura di rilevamento ATT&CK nell'ATT&CK Navigator.
Maggiori informazioni sono disponibili su GitHub: Dettectinator.
I file YAML vengono utilizzati per amministrare punteggi e proprietà rilevanti. Tutto ciò può essere visualizzato caricando i file layer JSON nell'ATT&CK Navigator (alcuni tipi di punteggi e proprietà possono anche essere esportati in Excel).
Vedi sotto un esempio di mappatura delle tue sorgenti dati su ATT&CK, che ti offre una panoramica approssimativa della tua copertura di visibilità:
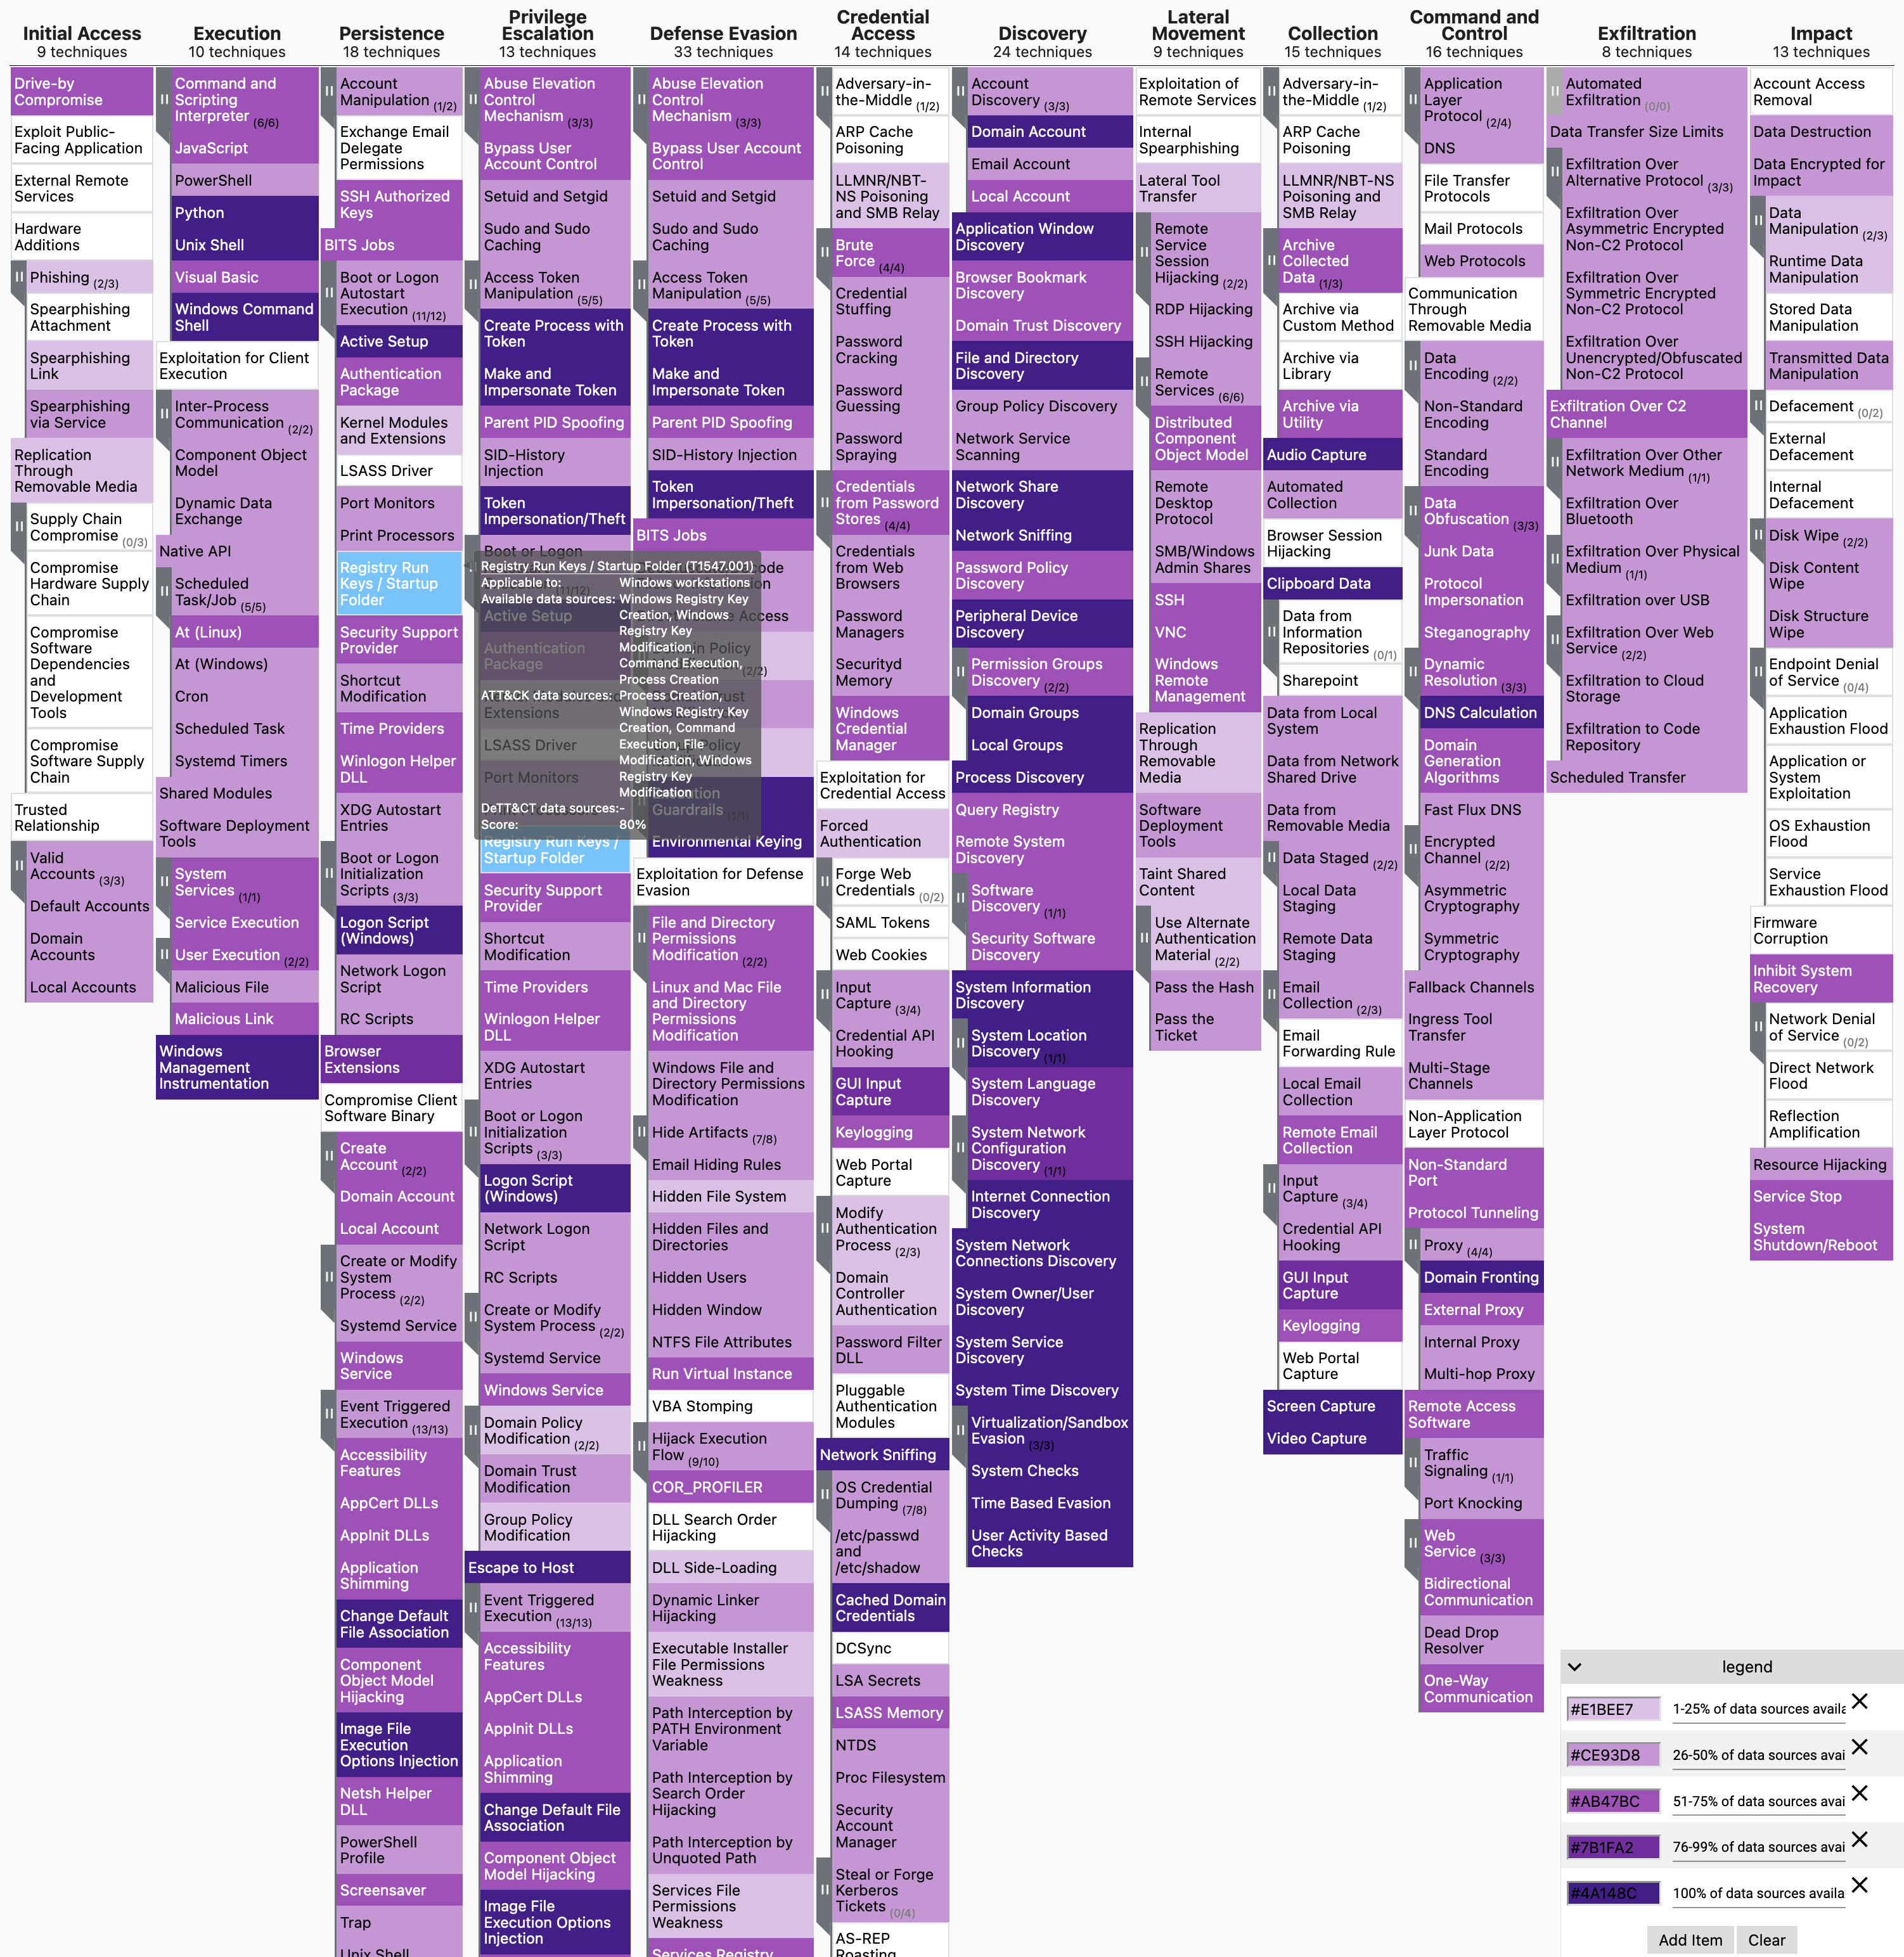
Utilizzando il comando python dettect.py generic -ds, puoi determinare quali sorgenti dati all'interno di ATT&CK coprono il maggior numero di tecniche. Questo può, ad esempio, essere utile per guidarti nell'identificare quali sorgenti dati ti forniranno molta visibilità e sono quindi un buon candidato da avere disponibile in una soluzione SIEM (o simile).
