

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/r0075h3ll/oralyzer
Scanner di VulnerabilitàRaccolta InformazioniSicurezza WebFuzzing
GitHubr0075h3ll/oralyzer

Oralyzer

Scanner di vulnerabilità open redirect basato su Python che fuzza gli URL per rilevare reindirizzamenti basati su header, JavaScript e meta tag, con raccolta integrata di URL da web.archive.org.

Vedi Repository
8191141031 mese faRevisionato da Kitploit
Condividi

Introduzione

Oralyzer è un semplice script Python che individua vulnerabilità di Open Redirection in un sito web. Lo fa eseguendo un fuzzing sull'URL fornito in input.

Caratteristiche

Oralyzer è in grado di identificare i seguenti tipi di vulnerabilità di Open Redirect:

  • Basate su Header
  • Basate su Javascript
  • Basate su Meta Tag

Inoltre, Oralyzer ha un proprio modulo per recuperare URL da web.archive.org, quindi separa gli URL che hanno parametri specifici al loro interno, parametri che hanno maggiori probabilità di essere vulnerabili.

Installazione

$ git clone https://github.com/r0075h3ll/Oralyzer.git
$ pip3 install -r requirements.txt
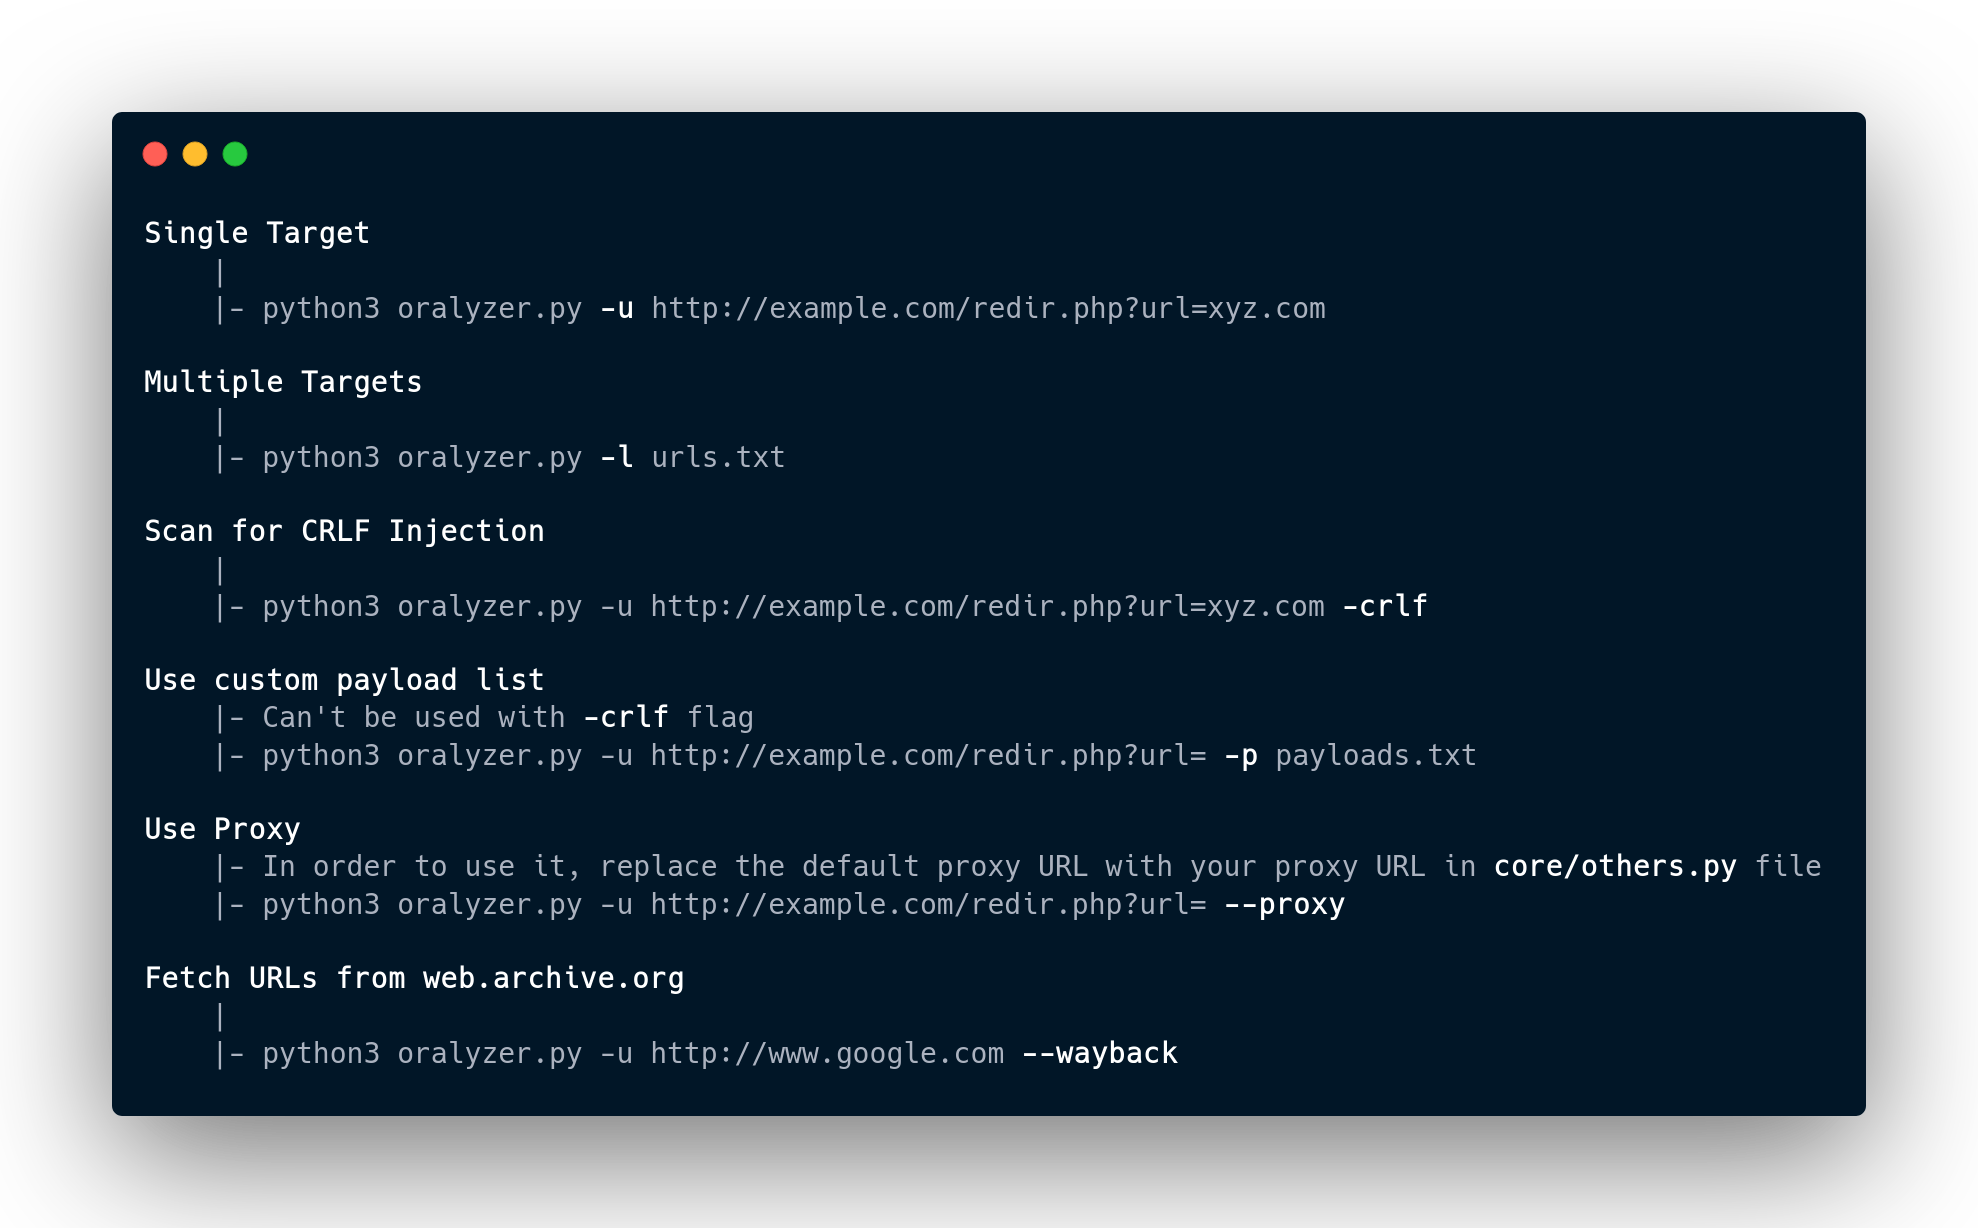
Utilizzo

Caratteristiche aggiuntive

  • Meccanismo migliorato di rilevamento DOM XSS
  • Test di più parametri in un'unica esecuzione
  • Rilevamento di iniezione CRLF

Contributi

Puoi contribuire a questo progetto nei seguenti modi:

  • Creare pull request
  • Segnalare bug
  • Contattami su Twitter con una nuova idea/funzionalità
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    285

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





